Que IA é conforme ao RGPD? Como usá-la na sua empresa
· Atualizado a

Joaquín Trapero in Especialista em inteligência artificial e proteção de dados, e fundador do Nonimo.
«Que IA é conforme ao RGPD?» costuma ser a primeira pergunta de uma empresa que quer pôr a equipa a usar assistentes. A resposta curta desagrada: nenhuma, se procura um certificado. O RGPD não aprova produtos. Regula tratamentos, e o tratamento é seu.
O que existe é um conjunto de pontos a confirmar num serviço de IA antes de lhe entregar dados de clientes ou de trabalhadores, lido a partir de Portugal. Para um gabinete que trabalha com recibos e declarações de clientes, há um guia próprio.
Não existe certificado RGPD feito para IA. Os selos dos artigos 42.º e 43.º são voluntários, não tiram responsabilidade a ninguém e nenhum dos registados no Comité Europeu é de IA. Conforme pode ser o seu uso: contrato do artigo 28.º, fundamento para transferências, conta da empresa, base legal e AIPD quando exigida.
Existe IA certificada pelo RGPD? Os artigos 42.º e 43.º
O artigo 42.º do RGPD prevê procedimentos de certificação, selos e marcas. A certificação é voluntária e vale no máximo três anos. O que mais muda a leitura de uma etiqueta está no n.º 4: não diminui a responsabilidade de quem trata os dados.
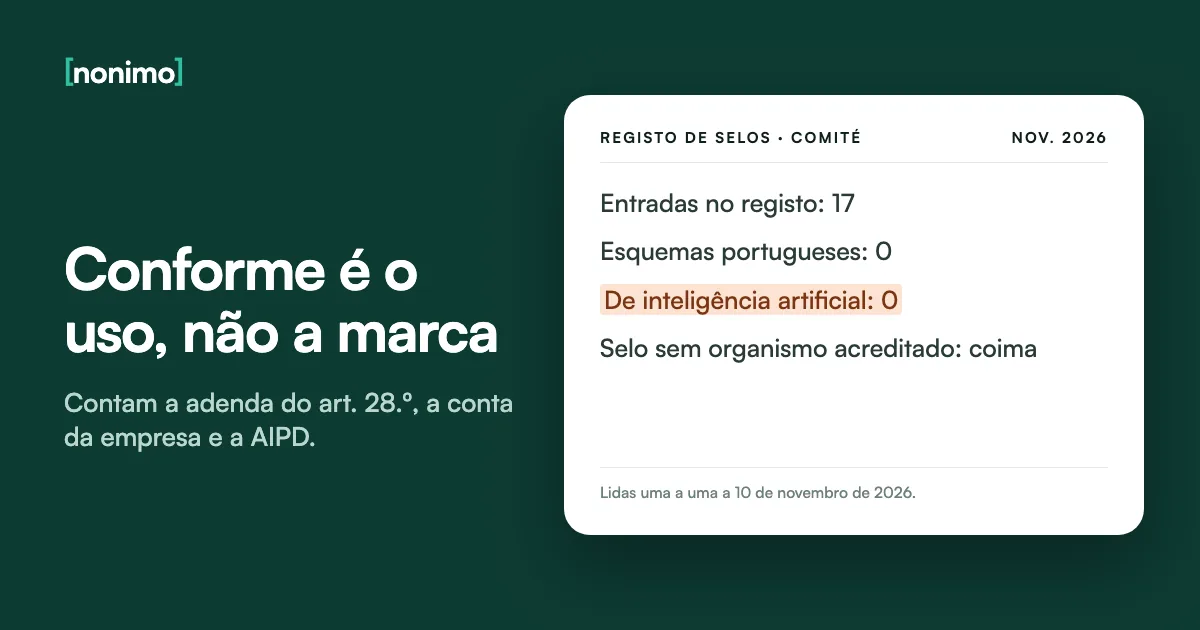
Também não certifica uma ferramenta em abstrato. Atesta operações de tratamento concretas, segundo critérios aprovados por uma autoridade de controlo ou pelo Comité Europeu. No dia 10 de novembro de 2026 lemos uma a uma as 17 entradas do registo do Comité, e nenhuma é de inteligência artificial.
«Conforme ao RGPD», numa página de produto e sem dizer quem o atesta, é para mim publicidade, não prova. Quando um cliente pergunta por escrito, a resposta faz-se com documentos, como num questionário de segurança.
O que está escrito na página do fornecedor?
Escolha a frase e veja o que ela prova perante a CNPD.
Uma declaração do próprio fornecedor. Não tem emissor, critérios nem prazo. Serve para abrir a conversa: o passo seguinte é pedir a adenda de tratamento de dados.
Normas internacionais de gestão da segurança e da privacidade. Mostram processos auditados, úteis para avaliar as medidas do artigo 32.º. Não constam do registo de certificações do Comité Europeu: não são a certificação do artigo 42.º.
Um relatório de auditor independente sobre controlos de segurança. Pode pedi-lo ao abrigo da alínea h) do artigo 28.º, n.º 3, que obriga o subcontratante a dar a informação necessária para demonstrar o cumprimento. Não é selo de proteção de dados.
O único que o RGPD reconhece. Emitido por organismo acreditado, por três anos no máximo, para operações concretas. Mesmo assim, o artigo 28.º, n.º 5, só o trata como elemento para demonstrar garantias suficientes. O resto continua por verificar.
Fonte: RGPD, artigos 28.º e 42.º; registo de certificações, selos e marcas do Comité Europeu de Proteção de Dados, visto no dia 10 de novembro de 2026.
Selos de proteção de dados em Portugal: IPAC, CNPD e coima
Em Portugal, o caminho vem traçado no artigo 14.º da lei de execução, a n.º 58/2019. O IPAC acredita os organismos de certificação, tendo em conta os requisitos do RGPD e os requisitos adicionais da CNPD, e só esses organismos emitem selos e marcas. No registo do Comité Europeu não aparece nenhum esquema português.
Na mesma lei, o artigo 38.º, n.º 1, alínea s), faz contraordenação grave usar selos não emitidos por organismos acreditados. Um «selo RGPD» desenhado por um consultor e posto no site é pior do que selo nenhum. Sem organismo emissor identificado, não lhe dou valor de prova.
E não confunda planos. A página do Governo sobre o AI Act, em digital.gov.pt, fala de certificação obrigatória para comercializar sistemas de risco elevado. Essa avaliação do Regulamento da IA recai sobre o fabricante e não substitui nada do que o RGPD pede a quem usa o sistema.
Da CNPD ao selo, e o que fica sempre consigo
A cadeia que a lei portuguesa desenha para um selo válido.
Desenhado a partir da Lei n.º 58/2019 (art. 14.º) e dos artigos 42.º e 43.º do RGPD. Contagem feita no registo do Comité Europeu no dia 10 de novembro de 2026; as caixas ordenam passos e não medem nada.
Contrato de subcontratante (artigo 28.º): o que confirmar na adenda
Quando um colaborador cola o processo de um cliente num assistente, a empresa é responsável pelo tratamento e o fornecedor, em regra, subcontratante. O artigo 28.º, n.º 3, exige contrato escrito que fixe objeto, duração, finalidade, tipos de dados e titulares, e enumera oito obrigações do fornecedor.
Os grandes fornecedores publicam adendas de tratamento de dados, mas cada uma cobre planos concretos. Que planos do ChatGPT a trazem, e quais ficam de fora, está no guia sobre dados de clientes.
Das oito alíneas, a a) é a que eu leria com mais cuidado: instruções documentadas. Um fornecedor que use os seus textos para fins próprios deixa de ser subcontratante nessa parte, diz o n.º 10, e passa a responder como responsável.
A adenda do seu fornecedor de IA tem isto?
Marque o que encontrou escrito, não o que lhe disseram.
0 de 10
Faltam peças. Enquanto faltarem, o serviço não recebe dados pessoais.
Quase. Os dois últimos pontos são os que costumam falhar numa inspeção.
Contrato completo. Ponha a referência da adenda no registo de atividades.
Lista feita a partir do artigo 28.º, n.º 3, alíneas a) a h), e n.º 9, do RGPD.
Quando são aplicações da empresa a chamar o modelo por API, a adenda costuma ser outra, e soma-se um ponto de passagem: os registos do AI gateway por onde os pedidos seguem. Se ninguém na equipa sabe dizer o que esses registos guardam, a adenda da API ainda não foi lida.
ChatGPT e outros assistentes: conta pessoal ou da empresa?
A adenda só existe se alguém a aceitou em nome da empresa. Numa conta aberta por um colaborador com o email pessoal, quem aceitou os termos foi ele, e o fornecedor trata essas conversas como responsável, segundo a sua própria política de privacidade.
Para a empresa, são dados de clientes entregues a um terceiro sem contrato do artigo 28.º: um destinatário que ninguém escolheu. Se já aconteceu, apague a conversa (os passos no ChatGPT) e registe o caso para avaliar se houve violação de dados.
Proibir as contas pessoais sem dar uma alternativa é, a meu ver, o caminho mais curto para as ver usadas às escondidas. Ponha por escrito que contas a empresa paga e quem as pode abrir, como no modelo de regras de IA para um gabinete.
Quem assinou com o fornecedor
O mesmo assistente, dois contratos diferentes: o de cima deixa a empresa sem papel nenhum.
Desenhado a partir do RGPD, artigos 4.º, n.os 7 e 8, e 28.º. O regime de cada plano está nos guias do ChatGPT, do Claude, do Gemini e do Copilot.
Transferências internacionais de dados: o fundamento a registar
Os assistentes mais usados pertencem a empresas norte-americanas. Mesmo com armazenamento na Europa, pode haver acesso ou suporte a partir de fora do Espaço Económico Europeu, e cada saída precisa de fundamento do capítulo V do RGPD.
Para os Estados Unidos, vale a Decisão de Execução (UE) 2023/1795, de 10 de julho de 2023, que só cobre empresas certificadas na lista oficial do Data Privacy Framework. O Tribunal Geral manteve-a a 3 de setembro de 2025, no processo T-553/23, e houve recurso para o Tribunal de Justiça.
Usar uma derrogação do artigo 49.º para o uso diário de um assistente é forçar uma porta feita para casos pontuais. Isso não assino.
Que fundamento escrever, conforme o caso do fornecedor
Fornecedor fora da lista norte-americana? Quase sempre cai na linha a cor.
| Situação | O que pedir ao fornecedor | O que fica no registo |
|---|---|---|
| Dados tratados e acedidos só no Espaço Económico Europeu | Compromisso escrito de localização, com os subcontratantes ulteriores | Sem transferência, com a fonte do compromisso |
| Empresa certificada no Data Privacy Framework | Nome exato da entidade que consta da lista | Artigo 45.º, Decisão 2023/1795 |
| Empresa não certificada, com cláusulas-tipo | Adenda com as cláusulas-tipo da Comissão anexadas | Artigo 46.º, n.º 2, alínea c), e a avaliação das circunstâncias |
| Nenhum dos anteriores | Nada que resolva o uso corrente | Não use o serviço com dados pessoais |
Fonte: RGPD, artigos 45.º, 46.º e 49.º; Decisão de Execução (UE) 2023/1795. A lista de entidades certificadas muda com as recertificações: confirme-a no dia em que regista. Para quem já usa a API, o Nonimo Gateway tira os dados pessoais de cada pedido no seu servidor.
O fundamento escolhido escreve-se no registo do artigo 30.º. A CNPD lembra que essa obrigação também vale abaixo dos 250 trabalhadores, sendo absolutamente excecionais os casos de dispensa.
Quem não quer transferência nenhuma tem duas vias técnicas, comparadas no guia sobre alojar o modelo ou pôr um proxy à frente. Nenhuma delas dispensa o registo.
Base legal para usar IA com dados de clientes e trabalhadores
O assistente não precisa de base legal própria. Precisa dela a finalidade para que o usa. Resumir o processo de um cliente para lhe responder cabe, em regra, na execução do contrato, artigo 6.º, n.º 1, alínea b).
Levar os mesmos dados para uma análise comercial é já outra finalidade, e o n.º 4 do artigo 6.º pede um teste de compatibilidade. Nos dados do artigo 9.º, como uma quota sindical num recibo, a regra aperta: um desconto pode revelar filiação.
Pedir aos clientes consentimento para «usar IA» é quase sempre a base errada. Pode ser retirado a qualquer momento (artigo 7.º, n.º 3) e, numa relação de serviço, raramente é livre. Prefiro uma base que aguente uma revogação no dia seguinte.
De quem são os dados, e onde a lei portuguesa aperta
A linha destacada tem regra própria na Lei n.º 58/2019.
| Titulares | Base habitual | O cuidado a ter |
|---|---|---|
| Clientes de um escritório | Contrato, art. 6.º, n.º 1, b) | O segredo profissional pesa antes do RGPD: IA para advogados |
| Trabalhadores | Contrato ou obrigação legal | Lei de execução do RGPD, art. 28.º, n.º 3, b): o consentimento não releva quando o tratamento cabe na execução do contrato (a alínea a), da vantagem para o trabalhador, a CNPD desaplica-a na Deliberação 2019/494); o n.º 2 abrange o contabilista certificado do empregador |
| Doentes | Art. 9.º, n.º 2, do RGPD | Categoria especial: que campos tirar do relatório |
| Munícipes | Funções de interesse público, art. 6.º, n.º 1, e) | O interesse legítimo não serve a autoridades públicas: IA nas câmaras municipais |
| Compradores de imóveis | Obrigação legal de identificação | A ficha do cliente não precisa de ir para o assistente: IA para imobiliárias |
Fonte: RGPD, artigos 6.º e 9.º; Lei n.º 58/2019, artigo 28.º, n.os 2 e 3; CNPD, Deliberação 2019/494.
Avaliação de impacto (AIPD): quando a CNPD a torna obrigatória
O artigo 35.º pede avaliação de impacto quando o tratamento, «em particular» com novas tecnologias, pode implicar elevado risco. A CNPD juntou nove casos aos do RGPD no Regulamento n.º 798/2018. O ponto 9 é o que toca a IA: dados dos artigos 9.º ou 10.º, ou altamente pessoais, tratados com novas tecnologias.
O regulamento não fala de inteligência artificial, e a CNPD descreve a lista como dinâmica e não exaustiva. Nas orientações temáticas do site da CNPD continua a não haver rubrica sobre IA. Para efeitos do ponto 9, conto um assistente generativo como nova tecnologia, sem hesitar; quem decidir o contrário deve deixá-lo fundamentado por escrito.
Entre as medidas que reduzem o risco numa AIPD, tirar identificadores antes do envio é das que mais pesam. Com uma ressalva: texto pseudonimizado continua a ser dado pessoal para quem guarda a correspondência.
O seu uso de IA cai no ponto 9?
Marque o que os textos colados contêm ou provocam.
Peso marcado: 0
Nada aponta para AIPD obrigatória. Escreva no registo porque não a fez.
Um critério solto das orientações WP248. Sozinho, raramente obriga: decida e fundamente no registo.
Dois ou três critérios das orientações WP248, que tratam dois como sinal de AIPD na maioria dos casos. Faça-a, ou fundamente bem porque não.
Com um assistente generativo, cai no ponto 9 do Regulamento n.º 798/2018. Faça a AIPD antes de começar: saltá-la é contraordenação grave (Lei n.º 58/2019, art. 38.º, n.º 1, alínea l).
Critérios do Regulamento n.º 798/2018 da CNPD e das orientações WP248 que ele cita. As três primeiras casas pesam 4 porque, com uma tecnologia nova, cada uma preenche sozinha o ponto 9; as outras três pesam 1.
Por onde começar a limpar, campo a campo, vem no guia sobre que dados pessoais tirar de um documento; anexado à AIPD, mostra que a medida existe e não ficou só na intenção.
Num contrato em Word, conte também com o que o ficheiro guarda fora do texto visível. Comentários e revisões entram no tratamento mesmo que ninguém os veja no ecrã.
Uma IA conforme começa no texto que lhe chega
Contrato, transferências, conta e AIPD resolvem-se uma vez, com papéis e uma data. O que cada pessoa cola todos os dias não se resolve assim, e é aí que o esforço rende mais: sem nomes, NIF nem moradas no texto, a dúvida sobre o fornecedor pesa muito menos.
O Nonimo trata dessa parte. Os dados pessoais saem do texto antes de ele chegar ao assistente, substituídos por etiquetas no computador de quem escreve, e a resposta volta com os valores repostos. Veja como funciona na página do Nonimo para quem usa IA com dados de clientes.
Uma equipa inteira com instalação gerida já é conversa de organizações. Nesse caso, a política interna diz que contas existem e o programa garante que o texto sai limpo de cada uma.
O que se resolve uma vez e o que se resolve em cada texto
Do fornecedor só depende a primeira coluna; a segunda é trabalho de quem cola.
Uma vez, com papéis
Adenda do artigo 28.º arquivadaFundamento da transferência no registoContas da empresa na políticaAIPD feita ou dispensa fundamentadaEm cada texto colado
Nomes, NIF e moradas trocados por etiquetasSó o contexto que a pergunta precisaNada de artigo 9.º sem AIPDResumo das secções anteriores. Consultores que acompanham clientes nesta passagem têm o programa de parceiros.
Nenhum selo, contrato ou seguro de riscos cibernéticos evita que um texto saia com dados a mais. A apólice paga parte do estrago; não desfaz o envio.
Esta página ajuda a fazer as perguntas certas; a resposta para o seu tratamento concreto cabe ao seu EPD. Os restantes guias sobre IA e dados pessoais tratam cada ferramenta e cada profissão.
Fontes
- RGPD, texto oficial em português: artigos 6.º, 9.º, 28.º, 30.º, 35.º, 42.º, 43.º e 45.º a 49.º.
- Decisão de Execução (UE) 2023/1795, EUR-Lex: adequação do quadro de privacidade de dados UE-EUA, de 10 de julho de 2023.
- Lei n.º 58/2019, publicação no Diário da República: artigo 14.º (IPAC), artigo 28.º, n.os 2 e 3, e artigo 38.º, n.º 1, alíneas l) e s).
- CNPD, Regulamento n.º 798/2018: nove casos de AIPD obrigatória, ponto 9 e lista dinâmica e não exaustiva.
- CNPD, registo de atividades de tratamento: obrigação abaixo de 250 trabalhadores e dispensa absolutamente excecional.
- Comité Europeu de Proteção de Dados, registo de certificações, selos e marcas: 17 entradas (esquemas de certificação e requisitos de acreditação), nenhuma de IA nem portuguesa.
- Data Privacy Framework, lista de participantes: entidades norte-americanas certificadas.
- Portugal Digital, página do Governo sobre o AI Act: certificação obrigatória para comercializar sistemas de IA de risco elevado e calendário de aplicação.
Consultadas em 10/11/2026.
Perguntas frequentes
Que IA é conforme ao RGPD?
Nenhuma, só por ser a marca que é. O RGPD não aprova produtos: conforme é o uso, com adenda do artigo 28.º, conta da empresa, fundamento para transferências e avaliação de impacto quando a lei a exige.
O ChatGPT é conforme ao RGPD?
Não por omissão: depende do plano e do contrato. Numa conta pessoal não há adenda com a empresa, e quem cola ali dados de clientes responde por esse tratamento perante a CNPD.
Existe alguma IA certificada pelo RGPD?
Não com um esquema próprio: nenhum dos registados no Comité Europeu é de IA. A certificação do artigo 42.º é voluntária, atesta operações de tratamento concretas e não tira responsabilidade a quem usa a ferramenta.
Quem regula o RGPD em Portugal?
A Comissão Nacional de Proteção de Dados (CNPD). O artigo 3.º da Lei n.º 58/2019 fá-la autoridade de controlo nacional: recebe as queixas, as notificações de violação e fiscaliza o cumprimento.
É obrigatório fazer avaliação de impacto para usar IA?
Depende dos dados. Com dados de saúde, sindicais, de condenações ou altamente pessoais, o ponto 9 do Regulamento n.º 798/2018 da CNPD aponta para AIPD obrigatória.
Preciso do consentimento dos clientes para usar IA?
Em regra, não. Se a IA serve para executar o que o cliente contratou, a base é o contrato, artigo 6.º, n.º 1, alínea b). Outra finalidade pede outra base.
Um selo RGPD no site do fornecedor serve de prova?
Só se o emitir um organismo acreditado pelo IPAC. Usar selos sem essa origem é contraordenação grave em Portugal (Lei n.º 58/2019, artigo 38.º, n.º 1, alínea s).