Quale IA è conforme al GDPR? Come usarla in azienda
· Aggiornato il

Joaquín Trapero in Esperto di intelligenza artificiale e privacy, fondatore di Nonimo.
Chi cerca un’intelligenza artificiale «conforme al GDPR» spera in un bollino da controllare prima di firmare l’abbonamento. Il regolamento non lo prevede. Giudica quello che fai con lo strumento, cioè il trattamento, e il trattamento è dell’azienda o dello studio che lo usa.
Un abbonamento non compra la conformità, e lo ripeterei a ogni ufficio acquisti: quando il Garante chiede registro e valutazione d’impatto, la fattura del fornitore non risponde a nessuna delle due domande. Ruoli, contratto, trasferimenti e AI Act li trovi più sotto; i temi più lunghi hanno le loro guide.
Nessuna IA è conforme al GDPR da sola: conforme è l'uso che ne fai. Servono un account con contratto ex art. 28, una base giuridica e un'informativa, una base per i trasferimenti extra UE, la valutazione d'impatto quando i criteri di rischio sono due o più, e un prompt con i soli dati necessari.
Quale IA è conforme al GDPR: il trattamento, non il prodotto
L’articolo 42 del GDPR prevede certificazioni, sigilli e marchi, ma ne fissa l’oggetto: dimostrare che sono conformi i trattamenti di titolari e responsabili. Il paragrafo 4 aggiunge che la certificazione non riduce la responsabilità del titolare. Davanti al Garante, anche con un fornitore impeccabile, rispondi tu.
Le sigle in vetrina sui siti dei fornitori, come ISO 27001 o SOC 2, misurano la sicurezza delle informazioni. Servono, ma rispondono a un’altra domanda. Se un cliente o un questionario della polizza cyber ti chiede come usi l’IA, vuole vedere carte tue.
Una pagina commerciale che scrive «IA conforme al GDPR» accanto al nome di un chatbot mi fa alzare un sopracciglio: promette una cosa che il regolamento non lascia firmare a nessuno al posto tuo.
Chi porta quale prova
Il fornitore firma il contratto e risponde dei suoi server; registro, informativa e valutazione d'impatto restano carte dell'azienda.
Dal fornitore
Contratto di responsabile del trattamento (art. 28)Elenco dei subresponsabiliBase giuridica dei trasferimenti extra UE (artt. 44-46)Certificazioni di sicurezza: utili, ma non sono il GDPRDa te
Base giuridica per ogni finalità (art. 6)Informativa aggiornata (artt. 13 e 14)Riga nel registro dei trattamenti (art. 30)Valutazione d'impatto, o una nota sul perché non serve (art. 35)Istruzioni scritte a chi usa l'assistente (art. 29)Regolamento (UE) 2016/679, articoli citati e articolo 42, paragrafo 4. La divisione in due colonne è nostra; la nota sulla valutazione non svolta discende dal principio di responsabilizzazione (art. 5.2).
Titolare e responsabile del trattamento quando usi un chatbot
Nello schema più diffuso il modello linguistico gira sui server del fornitore e tu gli mandi testo. Il rapporto sui rischi degli LLM pubblicato dal Comitato europeo il 10 aprile 2025, scritto da un’esperta esterna e non vincolante, considera titolare chi usa il servizio: decide finalità e mezzi.
Lo stesso rapporto avverte che il fornitore diventa titolare anche lui quando conserva o usa i dati per scopi propri, come migliorare il modello: lì il ruolo di semplice responsabile regge male. Lo mostrano le regole diverse fra piano personale e di lavoro di Claude.
Io lo schema «noi titolari, loro responsabili, DPA firmato e pratica chiusa» lo accetto solo sui piani di lavoro con l’addestramento spento. Un modello sui tuoi server toglie di mezzo il fornitore, non il trattamento: le due strade sono messe a confronto in LLM locale o proxy di privacy.
Lo stesso prompt, due ruoli per il fornitore
Il riquadro tratteggiato è la parte che il DPA non copre.
Schema con un'azienda inventata, costruito sulla sezione dei ruoli del rapporto «AI Privacy Risks & Mitigations: Large Language Models» (Support Pool of Experts del Comitato europeo, aprile 2025), che non esprime la posizione ufficiale del Comitato.
Base giuridica e informativa privacy per l’IA
Non esiste una base giuridica «per l’IA». Esiste quella del lavoro che stai facendo, e l’assistente è un mezzo: il contratto con il cliente se riassumi la sua pratica, per esempio, o il legittimo interesse se analizzi reclami senza nomi per migliorare un servizio.
Nell’informativa il fornitore compare fra i destinatari (art. 13.1.e) e il trasferimento extra UE va dichiarato. Una riga come «potremmo usare strumenti di intelligenza artificiale», senza il nome del fornitore né il paese dei server, per me non informa nessuno.
La legge 132/2025, all’articolo 4, comma 3, vuole queste informazioni in linguaggio chiaro e semplice, con i rischi e il diritto di opporsi. Ai professionisti chiede anche di dirlo al cliente.
Quattro usi, quattro basi giuridiche
Scegli l'uso: per ognuno la base dell'articolo 6 e ciò che l'informativa deve nominare.
Base: il contratto con il cliente (art. 6.1.b) o un obbligo di legge; se nella pratica ci sono dati sanitari o altri dell'articolo 9, anche una condizione del 9.2. Informativa: il fornitore come responsabile, il paese dei server, la base del trasferimento. Solo in Italia: per le professioni intellettuali, la comunicazione dell'articolo 13 della legge 132/2025.
Base: le misure precontrattuali chieste da chi scrive (art. 6.1.b). Informativa: all'apertura della chat, non nel piè di pagina del sito. In più: dal 2 agosto 2026 l'articolo 50 dell'AI Act vuole che chi scrive sappia di parlare con una macchina.
Base: le misure precontrattuali, con i limiti dell'articolo 22 se la macchina scarta da sola. Per i CV spontanei l'articolo 111-bis del Codice privacy esclude il consenso. Informativa: al primo contatto dopo l'invio del CV, con la logica del trattamento automatizzato (art. 13.2.f). Rischio: punteggio, IA e spesso larga scala: la valutazione d'impatto è quasi certa.
Base: una finalità nuova, quindi consenso o legittimo interesse. Per il secondo il parere 28/2024 del Comitato europeo, del 18 dicembre 2024, chiede tre passaggi: interesse legittimo, trattamento necessario, bilanciamento con i diritti delle persone. Il Garante indicò le stesse due basi a OpenAI l'11 aprile 2023, escludendo il contratto. Informativa: il diritto di opposizione, ben visibile.
Nostra lettura di GDPR artt. 6, 9, 13 e 22; Codice privacy, art. 111-bis; Comitato europeo, parere 28/2024; L. 132/2025, artt. 4 e 13; Garante, provvedimento dell'11 aprile 2023. Un punto di partenza, non il parere del tuo DPO.
Dati particolari e giudiziari nell’IA generativa: quando servono
Una delle ricerche che portano qui chiede quando sia necessario analizzare con l’IA generativa categorie particolari di dati o dati giudiziari. La mia risposta: quasi mai nel testo che parte, perché la domanda regge quasi sempre anche senza il dato delicato.
Quando serve, le condizioni si sommano. Per salute, dati genetici e biometrici ci vogliono una base dell’articolo 6, una condizione dell’articolo 9.2 e, in Italia, le misure di garanzia dell’articolo 2-septies del Codice privacy. Elenco e casi stanno nella guida sui dati sensibili.
Per condanne e reati la porta è più stretta: l’articolo 2-octies li ammette solo se una norma di legge o di regolamento lo autorizza. Un ufficio del personale che fa riassumere un casellario a un chatbot, di solito, quella norma non ce l’ha.
Un dato giudiziario chiesto all'IA, prima e dopo
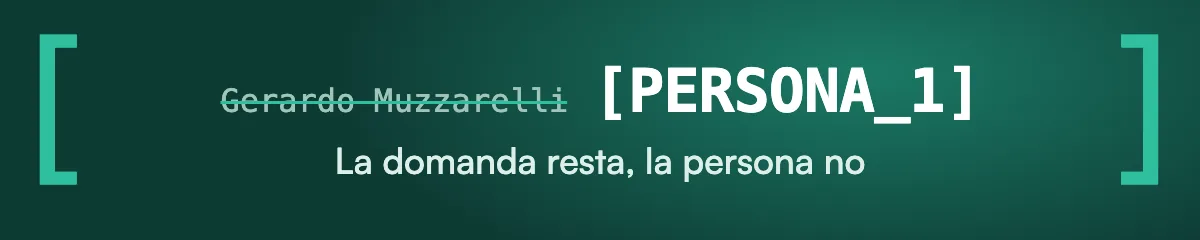
La domanda giuridica resta intera. Sparisce solo la persona a cui si riferisce.
Il candidato Gerardo Muzzarelli, nato a Cremona il 4 marzo 1981, ha nel casellario una condanna del 2017 per guida in stato di ebbrezza. Può fare l'autista per la Cooperativa Valdirivo?
Una condanna definitiva di nove anni fa per guida in stato di ebbrezza impedisce di assumere qualcuno come autista? Quali norme devo controllare?
Esempio inventato: persona e cooperativa non esistono. La lettura dell'art. 2-octies del Codice privacy è nostra.
Per la salute il Garante, nel comunicato del 30 luglio 2025, invita a valutare con attenzione se condividere quei dati con questi servizi. Cosa togliere da un esame del sangue lo spiega la guida sui referti medici.
Un’etichetta che si può ricondurre alla persona, però, non rende il testo anonimo: per chi conserva la tabella di corrispondenza i dati pseudonimizzati restano personali.
ChatGPT, Claude, Gemini e Copilot: account aziendale e DPA
Fra un fornitore e l’altro le differenze esistono, ma pesano meno di quella fra l’account personale e quello di lavoro dello stesso fornitore. Sul piano di lavoro compaiono il contratto ex articolo 28 e l’addestramento spento in partenza.
Il Consiglio nazionale dei commercialisti, nella Guida operativa n. 3 del 24 ottobre 2025, scrive che il modello dei servizi consumer è «intrinsecamente e irrimediabilmente incompatibile» con la segretezza del professionista. Vale per chi lavora con i dati dei clienti, come chi segue la contabilità di un’impresa.
I quattro assistenti sul piano di lavoro
Cosa promettono i quattro fornitori sui piani con contratto, e cosa manca a chi lavora con l'account privato.
| Assistente | Addestramento | Contratto |
|---|---|---|
| ChatGPT Business, Enterprise, API | Spento per impostazione predefinita | DPA che si firma con un modulo di OpenAI |
| Claude for Work e API | Esclusi dalle regole sull'addestramento dei piani personali | DPA in vigore dal 24 febbraio 2025: il cliente titolare, Anthropic responsabile |
| Gemini in Google Workspace | Nessun addestramento senza autorizzazione del cliente | Addendum per il trattamento dei dati Cloud |
| Microsoft Copilot | Prompt, risposte e dati di Graph non addestrano i modelli di base | Data Protection Addendum; i modelli Anthropic restano fuori dall'EU Data Boundary |
| Account personale, di qualunque fornitore | Dipende da un'impostazione dell'utente | Nessun DPA: i contratti coprono i servizi commerciali |
Pagine di OpenAI, Anthropic, Google e Microsoft citate nelle fonti. Spegnere l'addestramento non svuota la cronologia: cosa toglie ogni pulsante lo spiega la pagina sulla cronologia di ChatGPT.
Il DPA si accetta quasi sempre insieme ai termini, senza trattativa, e deve contenere le otto voci dell’articolo 28, paragrafo 3. Quella che leggerei due volte è la lettera d): lì si decide chi altro, fra i subresponsabili, vedrà i tuoi prompt.
Al notaio il contratto non basta comunque. La bozza di compravendita resta coperta dal segreto anche con il DPA migliore, e i nomi delle parti vanno tolti prima di incollarla.
Il DPA del tuo fornitore ha queste otto voci?
Le lettere da a) a h) dell'articolo 28.3, da cercare nel DPA accettato insieme ai termini.
0 voci su 8
Mancano voci: chiedi la versione aggiornata del DPA prima di estendere l'uso ad altri colleghi.
Quasi completo. Cerca la voce mancante: a volte sta in un allegato o nei termini commerciali.
Tutte e otto. Salva il PDF con la data della versione: quella pubblicata domani potrebbe essere diversa.
Regolamento (UE) 2016/679, articolo 28, paragrafo 3, lettere da a) a h); il diritto di opporsi ai nuovi subresponsabili sta nel paragrafo 2.
Trasferimenti extra UE e CLOUD Act: dove finiscono i prompt
Chi cerca un’«IA senza CLOUD Act» ha in mente una legge statunitense del 23 marzo 2018, che ha aggiunto la sezione 2713 al titolo 18 dello U.S. Code: un fornitore soggetto a quella legge deve conservare e consegnare su ordine i dati che controlla, anche se stanno fuori dagli Stati Uniti.
Per il GDPR, invece, il trasferimento verso gli Stati Uniti poggia sul Data Privacy Framework, la decisione di adeguatezza del 10 luglio 2023, o sulle clausole contrattuali tipo. Il 3 settembre 2025 il Tribunale dell’Unione ha respinto il ricorso Latombe (T-553/23) contro quella decisione.
Un server a Francoforte risponde alla domanda «dove», non alla domanda «chi può ordinarne la consegna». Nel registro scriverei entrambe le cose. Se le chiamate passano da un AI gateway, anche lui ha la sua riga.
Dove gira il modello e cosa resta esposto
Per ogni configurazione, la base del trasferimento e la portata del CLOUD Act.
Trasferimento: il contenuto può restare nell'Unione, con le eccezioni che il fornitore dichiara (Copilot, per esempio, esclude i modelli Anthropic dall'EU Data Boundary). CLOUD Act: si applica, perché conta chi controlla il dato, non dove sta.
Trasferimento: coperto dalla decisione di adeguatezza, solo verso organizzazioni che aderiscono al quadro. Da sapere: il Tribunale ha confermato l'adeguatezza alla data di adozione, e la Commissione deve continuare a seguire il diritto statunitense.
Trasferimento: le clausole della Commissione, che nel DPA di Anthropic sono i moduli due e tre. Da sapere: il contratto non ferma un ordine fondato sul CLOUD Act; regola cosa il fornitore deve fare con i tuoi dati.
Trasferimento: per i dati sostituiti prima dell'invio, verso il fornitore del modello non parte nulla. Le applicazioni che chiamano un'API possono farlo su un gateway che maschera i dati o con librerie dedicate. Il resto del testo segue le regole delle altre schede.
18 U.S.C. § 2713; decisione di esecuzione (UE) 2023/1795; Tribunale UE, comunicato n. 106/25; documenti di Microsoft e Anthropic citati nelle fonti. Le valutazioni sono nostre.
Valutazione d’impatto (DPIA) sull’IA: i nove criteri e il punto 7
L’articolo 35 chiede la valutazione d’impatto prima di partire, quando un trattamento può presentare un rischio elevato, in particolare con nuove tecnologie. L’elenco italiano è nel provvedimento del Garante n. 467 dell’11 ottobre 2018: al punto 7 compaiono, fra le tecnologie innovative, i sistemi di intelligenza artificiale.
Il punto 7 scatta però solo se ricorre anche almeno un altro dei nove criteri del WP 248. Il provvedimento ricorda che l’elenco non è esaustivo: con due o più criteri la valutazione è dovuta comunque. In un Comune, dove i soggetti vulnerabili sono la regola, il conto sale subito.
Per un assistente generalista che aiuta a scrivere mail, una DPIA completa è un eccesso. Due righe datate che spiegano perché non serve, invece, le metterei sempre agli atti.
Quanti criteri del WP 248 ha il tuo uso dell'IA?
Se usi un sistema di IA, l'ottavo criterio di solito c'è già: per il Garante è tecnologia innovativa.
0 criteri su 9
Sotto la soglia: scrivi e data la nota che lo spiega, e rivedila se cambia l'uso.
Due o più criteri: la valutazione d'impatto va fatta prima di partire.
Garante, provvedimento n. 467 dell'11 ottobre 2018 e allegato 1, punto 7; WP 248, rev. 01. Uno strumento di orientamento: anche con un criterio solo il titolare può ritenere necessaria la valutazione. Per gli enti locali c'è la guida sull'IA nei Comuni.
Articolo 22 del GDPR: decisioni automatizzate su clienti e candidati
L’articolo 22 dà il diritto di non subire una decisione basata unicamente su un trattamento automatizzato, profilazione compresa, che produca effetti giuridici o incida in modo analogo e significativo sulla persona. Le eccezioni sono il contratto, una legge e il consenso esplicito; nel primo e nel terzo caso l’interessato può chiedere l’intervento di una persona.
Il 7 dicembre 2023, nella causa C-634/21 SCHUFA, la Corte di giustizia ha stabilito che anche un punteggio calcolato da altri è una decisione automatizzata quando chi decide, per esempio una banca, gli attribuisce un ruolo determinante. Un suggerimento dell’IA che nessuno contraddice mai rischia la stessa sorte.
Un filtro che scarta i CV prima che qualcuno li legga non lo metterei in produzione senza DPIA. Per le statistiche basta un’esportazione senza nomi.
L'articolo 22 si applica?
Dalla bozza riletta allo scarto dei CV, che da solo chiede eccezione, DPIA e informativa sulla logica.
| Uso | Decisione solo automatizzata? | Cosa serve |
|---|---|---|
| Bozza di risposta a un reclamo, letta prima dell'invio | No | Una lettura vera, non un clic |
| Riassunto di una pratica per il professionista | No | Le regole generali del GDPR |
| Punteggio di affidabilità che decide il fido a un cliente | Sì, se il punteggio è determinante | Un'eccezione dell'art. 22.2 e una persona che può rivedere |
| Scarto automatico dei CV | Sì | Eccezione, valutazione d'impatto, informativa sulla logica usata |
| Turni o premi assegnati da un algoritmo ai dipendenti | Dipende dal peso dell'algoritmo | Informativa ai lavoratori: L. 132/2025, art. 11, con il rinvio al decreto legislativo n. 152 del 1997 (art. 1-bis) |
GDPR, artt. 13.2.f e 22; Corte di giustizia, C-634/21, comunicato n. 186/23; L. 132/2025, art. 11, comma 2. Esempi e seconda colonna: nostra lettura.
AI Act, legge 132/2025 e GDPR: cosa si somma
L’AI Act non sostituisce il GDPR e non lo ammorbidisce. A chi usa un assistente generalista chiede poco: dal 2 febbraio 2025 misure a sostegno dell’alfabetizzazione del personale e nessuna pratica vietata, dal 2 agosto 2026 la trasparenza dell’articolo 50. Il calendario completo è nella guida sugli obblighi del deployer.
L’omnibus digitale, il regolamento (UE) 2026/1744, ha spostato l’alto rischio al 2 dicembre 2027 per i sistemi dell’allegato III, che comprende l’occupazione, e al 2 agosto 2028 per quelli dell’allegato I. Il GDPR non ha avuto rinvii: per il filtro dei CV la valutazione d’impatto è dovuta oggi.
La parte solo italiana è la legge 132/2025, applicabile dal 10 ottobre 2025. Fra i suoi articoli, quello che toccherei per primo è il 4, comma 3, perché cambia il modo di scrivere l’informativa. Per i professionisti l’articolo 13 si intreccia con il segreto professionale.
Tre norme, una sola azienda
Gli obblighi per chi usa un assistente: l'articolo 4, comma 3, della legge italiana tocca il testo dell'informativa.
| Norma | Cosa chiede | Da quando |
|---|---|---|
| GDPR | Base giuridica, informativa, contratto, DPIA, minimizzazione | 25 maggio 2018 |
| AI Act, artt. 4, 5 e 50 | Alfabetizzazione, divieti, chatbot riconoscibili; l'alto rischio arriva dopo | Dal 2 febbraio 2025 al 2 agosto 2026 |
| L. 132/2025, art. 4, c. 3 | Informazioni sul trattamento legato all'IA in linguaggio chiaro e semplice | 10 ottobre 2025 |
| L. 132/2025, art. 11 | Informare i lavoratori dell'uso dell'IA | 10 ottobre 2025 |
| L. 132/2025, art. 13 | Professioni intellettuali: IA solo di supporto, comunicazione al cliente | 10 ottobre 2025 |
Commissione europea, pagina sul quadro normativo dell'IA; regolamento (UE) 2026/1744; L. 23 settembre 2025, n. 132 su Normattiva.
Garante privacy e IA generativa: cosa ha deciso, cosa no
Il Garante ha fermato ChatGPT il 30 marzo 2023 e DeepSeek il 30 gennaio 2025, con limitazioni provvisorie del trattamento. Per un’azienda la lezione è operativa: uno strumento può sparire da un giorno all’altro, e la procedura interna deve dire come si lavora senza.
Nella pagina tematica dell’Autorità sull’IA ci sono il decalogo per i servizi sanitari, le indicazioni sul web scraping e i documenti del G7 delle autorità. Una guida generale sull’IA generativa in ufficio, rivolta a imprese e professionisti, non risulta. Chi la cita dovrebbe saperti dire numero e data.
Sulla multa da 15 milioni a OpenAI circola ancora molta informazione vecchia. Portarla in riunione come sanzione in vigore mi infastidisce, perché si controlla in un minuto sul sito del Garante.
Le decisioni del Garante sull'IA generativa
Dal blocco di ChatGPT al comunicato sui referti; il provvedimento da 15 milioni è stato rimosso dopo la sentenza di Roma.
| Data | Atto | Cosa ne resta |
|---|---|---|
| 30 marzo 2023 | Limitazione provvisoria verso OpenAI per ChatGPT | Servizio riaperto dopo le prescrizioni |
| 11 aprile 2023 | Prescrizioni a OpenAI: informativa, opposizione, filtro sull'età, base dell'addestramento | Per addestrare serve consenso o legittimo interesse, non il contratto |
| 2 novembre 2024 | Provvedimento n. 755: sanzione di 15 milioni a OpenAI | Rimosso temporaneamente dal sito dopo la sentenza del Tribunale di Roma n. 4153/2026, che ha accolto l'opposizione |
| 30 gennaio 2025 | Limitazione verso DeepSeek | Istruttoria aperta |
| 19 maggio 2025 | Sanzione di 5 milioni a Luka Inc. per Replika | Opposizione pendente; nuova istruttoria, anche su anonimizzazione e pseudonimizzazione |
| 30 luglio 2025 | Comunicato sui referti caricati nei chatbot | Invito a valutare con attenzione la condivisione di dati sanitari |
Garante per la protezione dei dati personali, provvedimenti e comunicati citati.
Il fascicolo dell’IA in azienda: carte in ordine, dati fuori dal prompt
Messo tutto in fila, il GDPR applicato all’IA è un fascicolo di sette carte, quasi tutte già esistenti per altri trattamenti. Se dovessi prepararne una sola questa settimana, sceglierei la regola su cosa non entra nel prompt: è la più corta e quella che ferma più incidenti alla fonte.
Il fascicolo, carta per carta
Sette carte e, accanto a ciascuna, il punto della pagina che aiuta a compilarla.
| Carta | Cosa ci scrivi | Approfondimento |
|---|---|---|
| Registro dei trattamenti | Strumento, fornitore, base del trasferimento, chi può ordinare la consegna | Selettore sul CLOUD Act |
| DPA con la data della versione | Le otto voci dell'art. 28.3 | Lista delle otto voci |
| Informativa e comunicazione al cliente | Fornitore, paese, finalità, art. 13 L. 132/2025 | Selettore delle basi giuridiche |
| DPIA, o la nota sul perché no | I criteri del WP 248 che ricorrono | Lista dei nove criteri |
| Regola interna e formazione | Cosa non esce mai, chi può usare cosa | Policy IA per i dipendenti; per uno studio intero, la pagina per le organizzazioni |
| Procedura per le violazioni | Chi decide, entro quando, cosa si annota | Notificare dopo un prompt e cosa copre la polizza cyber |
| Il testo che parte | Solo i dati che servono alla domanda, metadati compresi | Metadati di Word e PDF |
Schema nostro, costruito sugli articoli 5, 13, 28, 30, 33 e 35 del GDPR e sulla legge 132/2025. Se Nonimo entra nel registro, le sue misure di sicurezza sono descritte nella pagina sulla sicurezza.
Su quell’ultima riga lavora Nonimo: prima dell’invio sostituisce nel testo nomi, codici fiscali e IBAN con etichette, sul computer di chi scrive, e la decisione finale resta a chi sta davanti allo schermo. Nel fascicolo potrai indicare quali dati restano in casa, e sarà una frase vera.
Fonti
- Regolamento (UE) 2016/679, GDPR (EUR-Lex): articoli 5, 6, 9, 10, 13, 22, 28, 30, 35, 42 e 44-46.
- Decisione di esecuzione (UE) 2023/1795 (EUR-Lex): l’adeguatezza del Data Privacy Framework UE-USA, 10 luglio 2023.
- Comitato europeo per la protezione dei dati, parere 28/2024 sui modelli di IA: il test in tre passaggi sul legittimo interesse, annunciato il 18 dicembre 2024.
- AI Privacy Risks & Mitigations: Large Language Models (Support Pool of Experts del Comitato, 10 aprile 2025): i ruoli di titolare e responsabile nel servizio LLM; non è una posizione del Comitato.
- Commissione europea, quadro normativo sull’IA: le date di applicazione dell’AI Act e il rinvio dell’alto rischio deciso con l’omnibus digitale, regolamento (UE) 2026/1744.
- Tribunale dell’Unione europea, comunicato n. 106/25: il rigetto del ricorso T-553/23, Latombe contro Commissione, 3 settembre 2025.
- Corte di giustizia, comunicato n. 186/23: lo scoring come decisione automatizzata nella causa C-634/21 SCHUFA, 7 dicembre 2023.
- Legge 23 settembre 2025, n. 132 (Normattiva): articoli 4, 11 e 13; in vigore dal 10 ottobre 2025.
- D.Lgs. 30 giugno 2003, n. 196, Codice in materia di protezione dei dati personali (Normattiva): articoli 2-septies, 2-octies e 111-bis.
- Garante per la protezione dei dati personali, pagina tematica sull’IA: decalogo sanitario, web scraping e documenti del G7. Gli altri atti citati (provvedimenti dell’11 aprile 2023 e n. 467/2018, comunicati del 30 marzo 2023, 30 gennaio, 19 maggio e 30 luglio 2025) sono sul sito del Garante.
- Garante, avviso sul provvedimento n. 755 del 2 novembre 2024: rimozione temporanea dopo la sentenza del Tribunale di Roma n. 4153/2026.
- Regolamento (UE) 2024/1689, AI Act (EUR-Lex): articolo 27 e allegato III, punto 5, sulla valutazione d’impatto sui diritti fondamentali.
- 18 U.S. Code § 2713 (Legal Information Institute, Cornell): l’obbligo per i fornitori USA di consegnare i dati che controllano anche se conservati all’estero, introdotto dal CLOUD Act del 23 marzo 2018.
- CNDCEC, Guida operativa di intelligenza artificiale n. 3: il paragrafo 3.3 sui servizi consumer.
- OpenAI, Enterprise privacy: nessun addestramento predefinito sui piani di lavoro e DPA per Business, Enterprise e API.
- Anthropic, Updates to Consumer Terms e Data Processing Addendum: i piani esclusi dalle nuove regole e i ruoli nel DPA, con le clausole tipo moduli due e tre.
- Google Workspace, Centro per la privacy dell’AI generativa: niente addestramento senza autorizzazione, Addendum per il trattamento dei dati Cloud.
- Microsoft, Data, Privacy, and Security for Microsoft Copilot: addestramento, EU Data Boundary e l’esclusione dei modelli Anthropic.
Consultate il 10 novembre 2026.
Domande frequenti
Quale intelligenza artificiale è conforme al GDPR?
Nessuna, perché il GDPR giudica i trattamenti e non i prodotti. L'articolo 42 riferisce sigilli e certificazioni ai trattamenti e lascia intatta la responsabilità del titolare. Conta l'uso: contratto, base giuridica, dati ridotti al necessario.
I dati usati nei sistemi di IA devono essere conformi al GDPR?
Sì, se sono dati personali. Il GDPR si applica a ogni trattamento automatizzato, anche a un nome incollato in un prompt: servono base giuridica, contratto con il fornitore e solo i dati utili alla domanda.
Quando si possono analizzare dati particolari o giudiziari con l'IA generativa?
Solo quando la domanda non regge senza quel dato. Per salute, biometria o sindacato serve una condizione dell'articolo 9.2 del GDPR; per condanne e reati, una norma che lo autorizzi (art. 2-octies del Codice privacy).
Esiste un'intelligenza artificiale senza CLOUD Act?
Sì, se nessun fornitore soggetto alla legge USA controlla i dati. Il CLOUD Act lo obbliga a consegnarli su ordine anche se stanno in Europa. Un modello sui tuoi server ne resta fuori.
Quando è obbligatoria la DPIA per un sistema di IA?
Quando all'IA si somma almeno un altro criterio di rischio. Lo prevede il punto 7 dell'elenco del Garante (provvedimento 467/2018): basta un criterio del WP 248, come larga scala, dati sensibili o soggetti vulnerabili.
Che differenza c'è tra DPIA e FRIA?
La DPIA protegge i dati personali, la FRIA i diritti fondamentali. La FRIA dell'AI Act (art. 27) tocca enti pubblici, gestori di servizi pubblici e chi valuta credito o assicurazioni vita e sanitarie con IA ad alto rischio.
Come si rapporta l'AI Act con il GDPR?
Si sommano: nessuno dei due sostituisce l'altro. L'AI Act disciplina i sistemi e chi li usa, il GDPR ogni dato personale che finisce nel prompt. In Italia si aggiunge la legge 132/2025.
La multa da 15 milioni del Garante a OpenAI è ancora valida?
Non va citata come sanzione in vigore. Il Tribunale di Roma, con la sentenza n. 4153/2026 pubblicata il 18 marzo 2026, ha accolto l'opposizione e il Garante ha rimosso temporaneamente il provvedimento dal sito.