AI Act: cosa deve fare un'azienda che usa l'IA
· Aggiornato il

Joaquín Trapero in Esperto di intelligenza artificiale e privacy, fondatore di Nonimo.
Se in ufficio usi un’intelligenza artificiale comprata da altri, per l’AI Act la tua organizzazione è deployer: chi usa il sistema, non chi lo costruisce. È il ruolo di quasi tutte le imprese e gli studi italiani, e quello con meno obblighi.
Il ruolo però va deciso sistema per sistema, ed è l’avvertenza più importante: la stessa impresa può avere obblighi leggeri con Copilot e pesanti con il software che smista i curriculum. Per quello che finisce nel prompt conta un’altra norma, e c’è la guida su GDPR e intelligenza artificiale.
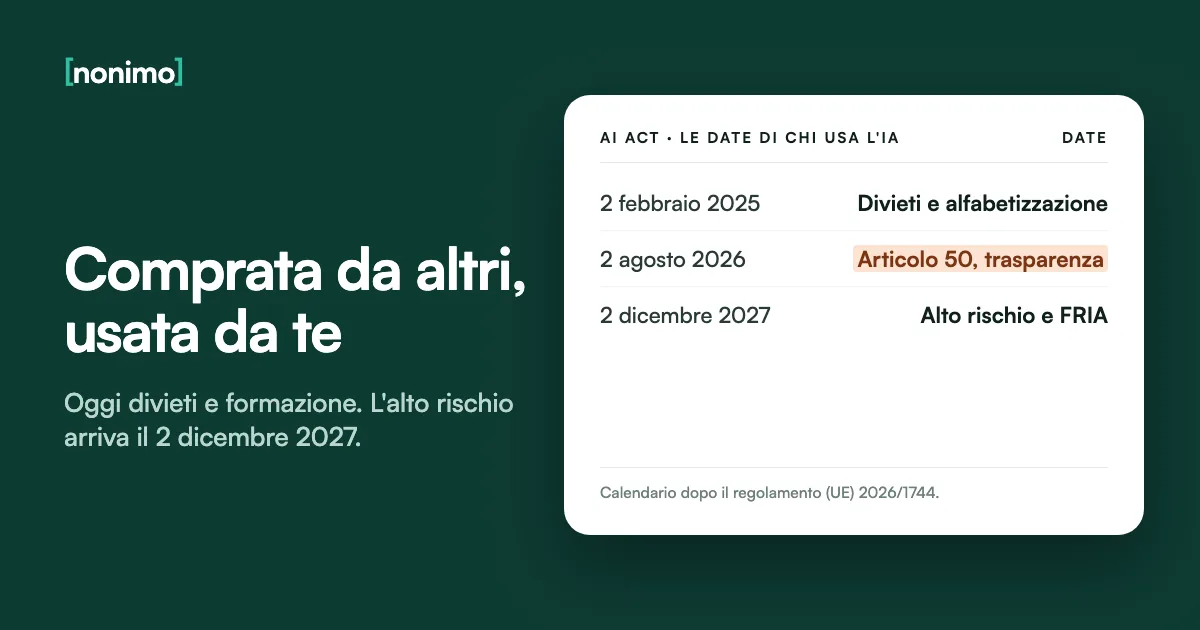
Chi usa assistenti come ChatGPT o Copilot deve oggi evitare le pratiche vietate (art. 5) e sostenere l'alfabetizzazione del personale (art. 4). Dal 2 agosto 2026 vale anche l'articolo 50 per deepfake e testi pubblicati. Alto rischio (artt. 26 e 27): dal 2 dicembre 2027.
Deployer nell’AI Act: significato e differenza con il fornitore
L’articolo 3, punto 4 del regolamento (UE) 2024/1689 chiama deployer chi usa un sistema di IA sotto la propria autorità. Resta fuori solo l’attività personale non professionale. Il collega che incolla una bozza di contratto dal suo account privato non fa un uso personale: sta lavorando per te.
I modelli dietro gli assistenti più diffusi hanno un capo a parte, il V, applicabile dal 2 agosto 2025, che parla ai loro fornitori. Se un cliente ti chiede la «conformità AI Act» di Microsoft Copilot, rimanderei a Microsoft: scriverne una tua è fatica sprecata.
L’articolo 25 elenca tre casi in cui un deployer diventa fornitore di un sistema ad alto rischio, con tutti gli obblighi dell’articolo 16. Il terzo è il più insidioso: trasformare un modello generalista in un filtro dei curriculum. Lo stesso confine va ricontrollato se pensi a un LLM ospitato in casa.
Che ruolo hai per l'AI Act?
Rispondi per un solo strumento: Copilot, il gestionale del personale o il chatbot del sito.
Il sistema lo usa qualcuno per lavoro, per conto della tua organizzazione?
Hai messo il tuo marchio su un sistema già ad alto rischio, lo hai modificato in modo sostanziale o usi un sistema generico per una finalità dell'allegato III che il fornitore non prevedeva?
Il fornitore lo presenta come sistema per selezione del personale, merito di credito o polizze vita e salute?
Regolamento (UE) 2024/1689, artt. 3, 25 e allegato III, testo consolidato al 27 luglio 2026.
Alfabetizzazione IA, articolo 4: cosa basta dopo l’omnibus
L’articolo 4 si applica dal 2 febbraio 2025, ma il regolamento (UE) 2026/1744, l’omnibus digitale sull’IA, lo ha sostituito. Ora fornitori e deployer adottano misure «volte a sostenere» l’alfabetizzazione del personale, e il testo aggiunge che non devono garantire un livello specifico a nessuno.
Nelle sue domande e risposte sull’articolo 4, la Commissione scrive che non serve alcun certificato: basta un registro interno delle formazioni o delle altre iniziative. Nemmeno un «responsabile IA» è obbligatorio. Per questo non pagherei un «patentino AI Act» venduto come adempimento.
La vigilanza nazionale sull’articolo 4 parte dal 2 agosto 2026. Le regole da far firmare, che sono anche un primo materiale per la formazione interna, le trovi nel modello di policy per i dipendenti.
La traccia dell'articolo 4 nel tuo ufficio
Cinque prove scritte, ognuna con una data, di misure già prese.
0 su 5
Manca la traccia. Le misure magari ci sono, ma nessuno potrebbe dimostrarle.
Base presente. Metti per iscritto le voci scoperte, con una data: sono quelle che oggi non potresti mostrare.
Traccia completa per un deployer di sistemi non ad alto rischio. Tienila aggiornata con le date.
Voci ricavate dall'art. 4 nel testo modificato dal reg. (UE) 2026/1744 e dalle Q&A della Commissione sull'alfabetizzazione; l'elenco è nostro, non un modello ufficiale. Le stesse voci tornano nei questionari cyber sull'uso dell'IA.
Pratiche vietate dall’articolo 5 che un’azienda può comprare senza saperlo
L’articolo 5 vale dal 2 febbraio 2025 e quasi tutto è lontano da un ufficio: punteggio sociale, polizia predittiva, banche dati facciali pescate dal web.
Due lettere però parlano di lavoro. La f) vieta di inferire le emozioni sul lavoro, salvo motivi medici o di sicurezza; la g) la categorizzazione biometrica per dedurre razza, opinioni, religione, sindacato o orientamento sessuale. Un modulo che misura il «coinvolgimento» dei dipendenti dalla webcam lo toglierei dal preventivo senza chiederne il prezzo.
Dal 2 dicembre 2026 si aggiungono due divieti: immagini intime realistiche di una persona riconoscibile senza il suo consenso e materiale pedopornografico. Per chi usa lo strumento, il paragrafo 1 bis fa scattare il divieto solo se lo impiega proprio per produrre quel materiale.
Cinque proposte commerciali davanti all'articolo 5
Proposte inventate, del tipo che arriva a un ufficio del personale.
| Che cosa ti propongono | Lettera | Si può usare? |
|---|---|---|
| Analisi delle emozioni dei dipendenti durante le videochiamate | f) | No, vietata dal 2 febbraio 2025 |
| Rilevazione della stanchezza di chi guida un carrello elevatore | f), eccezione di sicurezza | Forse: va verificato che lo scopo sia davvero la sicurezza |
| Profilazione dei clienti dalla foto per dedurne religione o orientamento | g) | No |
| Generatore che crea immagini intime di colleghi riconoscibili | b bis) | No, dal 2 dicembre 2026 |
| Assistente che riassume le mail del commerciale | nessuna | Sì, per l'articolo 5 |
Esempi nostri. Regolamento (UE) 2024/1689, art. 5, par. 1, lettere b bis), f) e g), e art. 113; linee guida della Commissione sulle pratiche vietate del 4 febbraio 2025, non vincolanti.
Un volto o una voce trattati per riconoscere qualcuno sono dati biometrici, e lì il GDPR arriva prima dell’AI Act: i criteri del GDPR per l’intelligenza artificiale valgono anche quando il fornitore giura che il sistema è lecito.
Articolo 50 dell’AI Act: trasparenza per chatbot, deepfake e testi pubblicati
L’articolo 50 si applica dal 2 agosto 2026 e divide il lavoro. Il fornitore fa capire che risponde una macchina e marca gli output sintetici. Il deployer dichiara deepfake e testi generati su temi di interesse pubblico, e avvisa chi è esposto al riconoscimento delle emozioni.
L’avviso va dato in modo chiaro e distinguibile, al più tardi alla prima interazione, rispettando l’accessibilità. Sul chatbot del sito non aspetterei il fornitore: una riga che dice «stai scrivendo a un assistente automatico» costa meno di una discussione su chi doveva metterla.
Per i professionisti c’è un obbligo che l’articolo 50 non copre: la legge 132/2025, all’articolo 13, chiede di informare il cliente sui sistemi usati. Come scriverlo lo spiega la guida sull’informativa IA per i clienti.
Chi deve dire che cosa
Quattro usi frequenti, ciascuno con il suo paragrafo dell'articolo 50.
Tocca al fornitore, paragrafo 1. Il sistema deve far capire che risponde una macchina, salvo che sia evidente. Se il chatbot è costruito e messo in servizio a tuo nome, il fornitore sei tu.
Tocca a te, paragrafo 4. Un'immagine, un audio o un video che sembrano veri e non lo sono vanno dichiarati come generati o manipolati. Per un'opera chiaramente satirica o creativa basta segnalarlo senza rovinarla.
Tocca a te, paragrafo 4, ma con un'uscita. Il testo generato e pubblicato per informare su questioni di interesse pubblico va dichiarato, salvo revisione umana con una persona che ne ha la responsabilità editoriale.
Tocca a te, paragrafo 3. Chi è esposto al sistema va informato sul suo funzionamento. Sul luogo di lavoro, prima ancora, c'è il divieto dell'articolo 5.
Regolamento (UE) 2024/1689, art. 50, par. 1-5, e art. 111, par. 4 (marcatura dei sistemi generativi già sul mercato entro il 2 dicembre 2026).
Obblighi del deployer per i sistemi ad alto rischio: l’articolo 26
Alto rischio vuol dire comparire in una lista chiusa. Per un’impresa privata le voci realistiche dell’allegato III sono tre: personale (punto 4), merito di credito (punto 5, b) e prezzo delle polizze vita e salute (punto 5, c). Possono arrivare dentro un gestionale già comprato.
Per questi sistemi l’articolo 26 si applica dal 2 dicembre 2027. I dispositivi medici con IA seguono invece l’allegato I e il 2 agosto 2028.
Il paragrafo 7 chiede al datore di lavoro di informare lavoratori e rappresentanti prima dell’uso. In Italia un obbligo simile vale già oggi: l’articolo 1-bis del d.lgs. 152/1997 sui sistemi decisionali o di monitoraggio automatizzati, richiamato dall’articolo 11 della legge 132/2025. Mi sembra la riga più sottovalutata dell’articolo 26.
L'articolo 26, paragrafo per paragrafo
Solo il paragrafo 7 ha già un gemello italiano in vigore oggi.
| Par. | Che cosa chiede | Che cosa preparare |
|---|---|---|
| 1-2 | Uso secondo le istruzioni, sorveglianza umana affidata a persone competenti | Nome di chi controlla gli output e con quale autorità |
| 4 | Dati di input pertinenti, se li controlli tu | Chi decide quali campi entrano nel sistema, anche quando arrivano da un export CSV |
| 5 | Monitoraggio, sospensione se c'è un rischio, avviso immediato per un incidente grave | Contatto del fornitore e dell'autorità di vigilanza |
| 6 | Log conservati per almeno sei mesi, se sono sotto il tuo controllo | Dove stanno i log: lo spiega la guida su cos'è un AI gateway |
| 7 | Informare lavoratori e rappresentanti prima della messa in servizio | In Italia, per i sistemi decisionali o di monitoraggio automatizzati dell'art. 1-bis d.lgs. 152/1997, già oggi |
| 11 | Dire alle persone che un sistema dell'allegato III decide o aiuta a decidere su di loro | Una frase nelle comunicazioni a candidati o clienti |
Regolamento (UE) 2024/1689, art. 26 e allegato III, punti 4 e 5; legge 132/2025, art. 11, comma 2; d.lgs. 152/1997, art. 1-bis. Il par. 8 riguarda solo le autorità pubbliche, il 10 le forze dell'ordine.
FRIA: la valutazione d’impatto dell’articolo 27 e chi la deve fare
La valutazione d’impatto sui diritti fondamentali, la FRIA, si fa prima del primo uso di un sistema dell’allegato III, dal 2 dicembre 2027. La devono solo enti pubblici, privati che forniscono servizi pubblici e chi usa sistemi per il credito o per le polizze vita e salute.
Descrive processi, durata, persone coinvolte, rischi, sorveglianza umana e rimedi, e l’esito va notificato all’autorità di vigilanza. Il paragrafo 4 consente di rinviare alla valutazione d’impatto del GDPR. Con una DPIA fatta bene sei a metà strada; mi preoccupa chi non ha né l’una né l’altra.
In Italia il d.lgs. 179/2026 ha dato all’articolo 27 una fascia di sanzioni propria, più bassa delle altre. Per un Comune o un’azienda sanitaria il percorso cambia, e le date per la pubblica amministrazione sono nella guida sull’IA nei Comuni e i dati dei cittadini.
Devi fare la FRIA?
Servono insieme l'allegato III e un tipo preciso di organizzazione o di uso.
Il sistema rientra nell'allegato III, escluso il punto 2 sulle infrastrutture critiche?
La tua organizzazione è un ente pubblico o un privato che fornisce un servizio pubblico?
Il sistema valuta il merito di credito o stabilisce il prezzo di polizze vita e salute per persone fisiche?
Regolamento (UE) 2024/1689, artt. 26, par. 9, 27 e 113; d.lgs. 179/2026, art. 23, comma 4.
Omnibus digitale e 2 agosto 2026: le date per chi usa l’IA
Il regolamento (UE) 2026/1744 dell’8 luglio 2026, pubblicato il 24 luglio, ha riscritto l’articolo 113. Il considerando 40 lo motiva con norme tecniche in ritardo e autorità nazionali non pronte. L’allegato III passa al 2 dicembre 2027, l’allegato I al 2 agosto 2028.
Trovo fuorviante raccontare il rinvio come se valesse per tutti. Per chi non ha sistemi ad alto rischio il 2 agosto 2026 è rimasto dov’era, e da quel giorno le autorità nazionali possono vigilare. Il prossimo appuntamento è vicino: il 2 dicembre 2026, con i due nuovi divieti.
Le date che contano, per tipo di uso
Il 2 agosto 2026 vale per tutti; il resto dipende da cosa fai con l'IA.
| Dal | Che cosa | Articoli |
|---|---|---|
| 2 febbraio 2025 | Divieti e alfabetizzazione | 4 e 5 |
| 10 ottobre 2025 | Legge italiana sull'IA in vigore | L. 132/2025 |
| 2 agosto 2026 | Applicazione generale, trasparenza, vigilanza nazionale | 50 e 113 |
| 23 ottobre 2026 | Sanzioni italiane e poteri di AgID e ACN | d.lgs. 179/2026 |
| 2 dicembre 2026 | Marcatura per i generatori già sul mercato | 50, par. 2; 111, par. 4 |
| 2 dicembre 2026 | Due nuovi divieti su immagini intime e abusi su minori | 5, lett. b bis) e b ter) |
| 2 dicembre 2027 | Alto rischio dell'allegato III, FRIA | 26 e 27 |
| 2 agosto 2028 | Alto rischio dei prodotti dell'allegato I | 6, par. 1 |
| 2 agosto 2030 | Adeguamento dei sistemi ad alto rischio già usati da autorità pubbliche | 111, par. 2 |
Regolamento (UE) 2024/1689, artt. 111 e 113, testo consolidato al 27 luglio 2026; reg. (UE) 2026/1744, considerando 40; Normattiva per le norme italiane. Per la vigilanza sull'articolo 4 serve una traccia scritta, e un primo pezzo è la policy sull'IA per i dipendenti.
Sanzioni AI Act in Italia: d.lgs. 179/2026, ACN e AgID
L’articolo 20 della legge 132/2025 designa AgID come autorità di notifica e ACN come autorità di vigilanza del mercato e punto di contatto con l’Unione. Banca d’Italia, CONSOB e IVASS restano autorità di vigilanza per il settore finanziario, e il comma 4 tiene fermi i poteri del Garante.
Il decreto legislativo 7 ottobre 2026, n. 179, in vigore dal 23 ottobre, divide i compiti: AgID sanziona sulla notifica, le autorità di vigilanza sanzionano gli operatori. Per le violazioni lievi l’articolo 22 ammette un ordine di rimedio o una dichiarazione pubblica al posto della multa.
Le cifre dell’articolo 23 sono massimali, e per le PMI vale il più basso fra importo e percentuale. Quei 35 milioni li tirerei fuori solo parlando di pratiche vietate, non per l’assistente che riscrive le mail: lì pesa il GDPR.
Quanto si rischia e chi lo decide
Massimi per impresa; la fascia da un milione l'ha introdotta il d.lgs. 179/2026.
| Violazione | Massimo | Chi sanziona |
|---|---|---|
| Pratiche vietate, art. 5 | 35.000.000 euro o 7 % del fatturato mondiale, se superiore | Autorità di vigilanza del mercato (ACN; Banca d'Italia, CONSOB, IVASS per i loro vigilati) |
| Obblighi del deployer (art. 26), trasparenza (art. 50) e altri | 15.000.000 euro o 3 % | Le stesse |
| Informazioni inesatte alle autorità | 7.500.000 euro o 1 % | Le stesse, o AgID verso gli organismi notificati |
| FRIA (art. 27) e diritto alla spiegazione (art. 86) | 1.000.000 euro o 0,5 % | Autorità di vigilanza del mercato |
| Alfabetizzazione, art. 4 | Non compare nell'elenco dell'articolo 23 | Resta la vigilanza nazionale |
D.lgs. 7 ottobre 2026, n. 179, artt. 20-23; regolamento (UE) 2024/1689, art. 99, par. 3-6. Per le PMI vale il valore inferiore (art. 99, par. 6). Se l'incidente riguarda dati personali decide il Garante, e conta poter descrivere le misure adottate: per Nonimo sono nella pagina sulla sicurezza.
Il prompt aziendale: dove il regolamento tace e il GDPR no
L’AI Act non dice una parola su che cosa puoi scrivere in un prompt. Un assistente perfettamente a norma resta un problema se qualcuno ci incolla l’elenco dei dipendenti di un cliente, con codici fiscali e retribuzioni: lì il regolamento sull’IA non è violato, il GDPR probabilmente sì.
Qui rovescerei l’ordine di molte consulenze: prima il testo che esce, poi la carta. Quando i prompt li scrivono in dieci o in cento, l’anello debole è il collega più frettoloso, e l’AI Act non ha un articolo per lui: come coprire tutte le postazioni lo spiega la sezione dedicata alle organizzazioni.
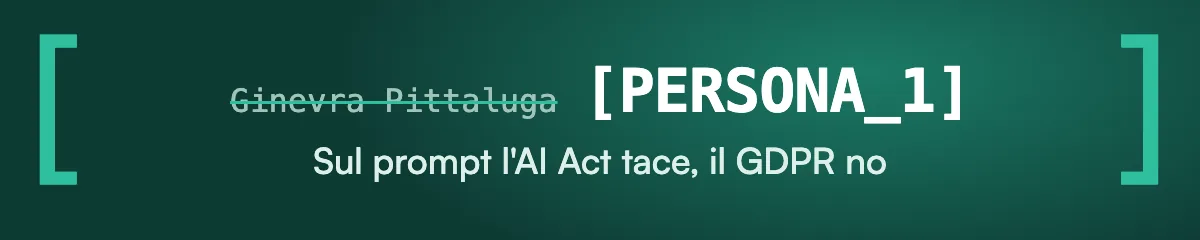
Per i dati nel prompt, che l’AI Act lascia scoperti, c’è Nonimo: sostituisce nomi, codice fiscale, partita IVA e IBAN con etichette prima che il prompt lasci lo studio, e la tabella per tornare ai dati veri resta sul tuo computer.
Una richiesta all'assistente, prima e dopo
La risposta a una magazziniera: nome e telefono escono, la sua richiesta resta.
Scrivi una risposta cortese alla richiesta di part-time di Ginevra Pittaluga (tel. 333 000 0062), magazziniera dal 2019: chiede di ridurre l'orario per assistere la madre.
Scrivi una risposta cortese alla richiesta di part-time di [PERSONA_1] (tel. [TELEFONO_1]), magazziniera dal 2019: chiede di ridurre l'orario per assistere la madre.
Persona e numero inventati. Con un sistema sviluppato in casa sull'API di un fornitore, la stessa sostituzione si può fare sul server, prima della chiamata.
Fonti
- Regolamento (UE) 2024/1689, testo consolidato al 27 luglio 2026 (EUR-Lex): artt. 3, 4, 5, 25, 26, 27, 50, 99, 111, 113 e allegato III.
- Regolamento (UE) 2026/1744, omnibus digitale sull’IA (EUR-Lex): nuovo art. 4, nuove date dell’art. 113, considerando 40.
- Legge 23 settembre 2025, n. 132 (Normattiva): artt. 11, 13 e 20; in vigore dal 10 ottobre 2025.
- Decreto legislativo 26 maggio 1997, n. 152, art. 1-bis (Normattiva): informazione ai lavoratori sui sistemi decisionali o di monitoraggio automatizzati.
- Decreto legislativo 7 ottobre 2026, n. 179 (Gazzetta Ufficiale): poteri di AgID e ACN, misure non pecuniarie e sanzioni (artt. 20-23); in vigore dal 23 ottobre 2026.
- Commissione europea, AI Literacy: Questions & Answers: nessun certificato richiesto, registro interno sufficiente, vigilanza dal 2 agosto 2026.
- Commissione europea, linee guida sulle pratiche di IA vietate: pubblicate il 4 febbraio 2025, non vincolanti.
- AgID, Intelligenza artificiale: il ruolo di AgID come una delle due Autorità nazionali previste dall’art. 20 della legge 132/2025.
Consultate il 10 novembre 2026.
Domande frequenti
Quando un'azienda agisce come deployer secondo l'AI Act?
Quando usa un sistema di IA sotto la propria autorità, per lavoro. Lo dice l'articolo 3, punto 4: vale per imprese, professionisti ed enti pubblici. Resta fuori soltanto l'uso personale non professionale.
Cosa deve fare un deployer che usa solo ChatGPT?
Poco: evitare le pratiche vietate e sostenere l'alfabetizzazione del personale. Sono gli articoli 5 e 4. L'articolo 50 si aggiunge per deepfake o testi pubblicati su temi di interesse pubblico; l'articolo 26 riguarda solo l'alto rischio.
Cosa prevede l'articolo 4 dell'AI Act?
Misure per sostenere l'alfabetizzazione IA di chi usa i sistemi. Dopo il regolamento (UE) 2026/1744 non serve garantire un livello specifico. Per la Commissione nessun attestato: basta un registro interno delle formazioni.
Che cosa cambia dal 2 agosto 2026 con l'AI Act?
Il regolamento si applica in generale, articolo 50 compreso. Da quel giorno parte anche la vigilanza nazionale sull'alfabetizzazione dell'articolo 4. L'alto rischio dell'allegato III è invece slittato al 2 dicembre 2027.
Chi deve fare la FRIA?
Enti pubblici, gestori di servizi pubblici, chi valuta credito o polizze vita e salute. Vale per i sistemi ad alto rischio dell'allegato III, prima del primo uso, dal 2 dicembre 2027.
FRIA e DPIA sono la stessa cosa?
No: la DPIA guarda ai dati personali, la FRIA ai diritti fondamentali. Per l'articolo 27, paragrafo 4, la FRIA integra la DPIA già fatta per gli obblighi che questa copre.
Chi controlla il rispetto dell'AI Act in Italia?
ACN per la vigilanza del mercato, AgID per la notifica. Le ha designate la legge 132/2025. Banca d'Italia, CONSOB e IVASS restano competenti sui soggetti finanziari, il Garante sui dati personali.
Quanto rischia un deployer che viola l'articolo 26?
Fino a 15 milioni di euro, o al 3 % del fatturato se superiore. Lo prevedono l'articolo 99 e il d.lgs. 179/2026; per le PMI vale invece il valore più basso.