Policy sull'IA per i dipendenti: un modello pronto da usare
· Aggiornato il

Joaquín Trapero in Esperto di intelligenza artificiale e privacy, fondatore di Nonimo.
Una policy sull’intelligenza artificiale per i dipendenti è un foglio che dice quali servizi si usano, quali dati non ci entrano e a chi si telefona quando qualcosa scappa. In Italia regge solo se sta in piedi su norme precise: codice civile, Statuto dei lavoratori, GDPR e, negli studi, deontologia.
Diffido dei regolamenti copiati e firmati in fretta: se nessuno li affigge, alla prima contestazione disciplinare restano carta. Accanto al modello trovi quindi chi vincola, come si consegna e se puoi controllarne il rispetto. Che cosa togliere da un atto prima della chat lo spiega la guida su ChatGPT e segreto professionale.
Sì, puoi vietare ai dipendenti di mettere dati dei clienti nell'IA, e conviene farlo per iscritto. Il divieto poggia sull'articolo 2104 del codice civile; per sanzionarlo va collegato al codice disciplinare affisso. Se verifichi l'uso con uno strumento, prima viene l'articolo 4 dello Statuto.
Policy sull’intelligenza artificiale per i dipendenti: il modello da adattare
Il testo è scritto per uno studio o una piccola azienda, dove la regola la firma il titolare. Le parti tra parentesi quadre si sostituiscono e i punti che non servono si tagliano. Dove un punto offre due versioni, ne tieni una.
Dieci punti su un foglio solo, ed è voluto: una regola che non si legge in due minuti davanti alla bacheca non la rilegge nessuno. Il punto 8 lo compilerei per ultimo. Al punto 2 conta l’account più del marchio, e con Gemini personale e di lavoro sono due regimi diversi.
REGOLAMENTO INTERNO SULL'USO DELL'INTELLIGENZA ARTIFICIALE
Studio [nome] · versione [n.] del [data]

1. A chi si applica
   Dipendenti, praticanti, tirocinanti, collaboratori e consulenti
   che trattano dati dello Studio sotto l'autorità del titolare.

2. Strumenti autorizzati
   Solo [nome del servizio], con l'account intestato allo Studio.
   Nessun account personale, nessuna estensione installata da sé.

3. Dati che non entrano mai
   Codice fiscale, partita IVA, IBAN, numeri di carta, documenti
   d'identità, dati sanitari, dati giudiziari, credenziali.

4. Dati che entrano solo trasformati
   Nomi, indirizzi, ragioni sociali, numeri di pratica e di R.G.
   si sostituiscono nel testo con omissis o con un segnaposto stabile.
   Importi e date si arrotondano quando il dato esatto non serve.
   Oscurare vuol dire togliere il dato dal testo, non coprirlo.

5. Pratiche escluse
   [clienti o materie per cui lo Studio non usa l'IA in nessun caso]

6. Revisione
   Nessun testo prodotto con l'IA esce dallo Studio senza la
   rilettura di un professionista.

7. Dati usciti
   Chi si accorge che un dato è uscito lo dice subito a [nome],
   anche se è stato un errore. Prima di cancellare la conversazione,
   la si esporta.

8. Controlli (scegliere una sola versione)
   A. Lo Studio non effettua controlli sull'uso degli strumenti.
   B. Lo Studio verifica l'uso con [strumento], nei modi descritti
      nell'informativa consegnata il [data].

9. Conseguenze
   Per i dipendenti la violazione rileva secondo il codice
   disciplinare affisso; per gli altri, secondo il rispettivo rapporto.

10. Aggiornamento
   Il regolamento si rilegge ogni [sei] mesi e a ogni nuovo strumento.

Per presa visione: [nome] · [data] · [firma]
Le caselle vuote del modello e chi le riempie
Cinque spazi da riempire; quello dei controlli dipende dallo Statuto dei lavoratori.
| Punto | Cosa scrivere | Chi decide |
|---|---|---|
| 2. Strumenti autorizzati | Il servizio e il tipo di account intestato allo studio | Il titolare, con chi gestisce l'informatica |
| 5. Pratiche escluse | Clienti o materie che non passano mai dall'IA | Il titolare o i soci |
| 7. Dati usciti | Il nome di una persona, non di un ufficio | Il titolare |
| 8. Controlli | Versione A oppure B, mai tutte e due | Il titolare, dopo il consulente del lavoro |
| 10. Aggiornamento | Ogni quanti mesi si rilegge | Chi ha firmato il regolamento |
Lettura nostra del modello di questa pagina. Con Copilot il punto 2 tocca anche i permessi sui file: Copilot e i dati aziendali.
Chi deve rispettarla: dipendente, praticante e collaboratore non sono la stessa cosa
Un regolamento «per i dipendenti» rischia di lasciare fuori mezza scrivania. Per l’articolo 41, comma 11, della legge 247/2012 il tirocinio forense non crea di diritto un rapporto di lavoro subordinato, e il DPR 137/2012, all’articolo 6, dice lo stesso per le altre professioni ordinistiche.
Per questo il punto 1 parla di chi tratta dati «sotto l’autorità del titolare»: è la formula dell’articolo 29 del GDPR, che arriva anche dove un contratto di lavoro non c’è. La figura che mi preme di più è il collaboratore a partita IVA: non è dipendente né praticante, eppure apre gli stessi fascicoli.
Il punto 9 poi separa le conseguenze, perché lo stesso errore si sanziona per vie diverse. Per un praticante che lavora sugli atti c’è anche un aiuto pratico: un tasto che copre i codici dell’assistito prima che il testo arrivi alla chat.
Da dove arriva la regola, figura per figura
Quattro figure che aprono gli stessi fascicoli con titoli diversi.
Lavoro subordinato. La regola è una disposizione sull'esecuzione del lavoro (art. 2104 c.c.). La violazione porta a un provvedimento solo se il regolamento sta tra le norme disciplinari affisse (art. 7 dello Statuto).
Tirocinio, non subordinazione. La regola arriva come istruzione sul trattamento dei dati (art. 29 GDPR). Per il praticante avvocato si aggiungono i doveri deontologici e il potere disciplinare degli Organi forensi (art. 2, comma 2, codice deontologico forense).
Lavoro autonomo. Se agisce sotto l'autorità dello studio, la regola vale come istruzione ex art. 29 GDPR. Conviene richiamarla anche nel contratto, perché lì sta la conseguenza in caso di violazione.
Servizio esterno. Se tratta dati per conto dello studio è un responsabile del trattamento: le regole vanno nell'accordo ex art. 28 GDPR, non nel regolamento interno.
Legge 247/2012, art. 41, c. 11; DPR 137/2012, art. 6, c. 6; GDPR, artt. 28 e 29; codice deontologico forense, art. 2. Orientamento, non qualificazione del singolo rapporto.
Segreto professionale: cosa chiedono i codici deontologici a chi lavora nello studio
Per chi è iscritto a un Ordine la regola interna nasce prima nel proprio codice. L’articolo 28, comma 3, del codice deontologico forense chiede all’avvocato di adoperarsi perché segreto e riserbo siano rispettati anche da dipendenti, praticanti, consulenti e collaboratori, compresi quelli occasionali.
Il comma 5 prevede la censura e, quando la violazione tocca il segreto professionale, la sospensione da uno a tre anni. Il codice dei commercialisti usa un altro verbo, vigilare, agli articoli 10 e 33; e l’articolo 21, modificato nel 2025, pretende che anche dipendenti e collaboratori conoscano il funzionamento dell’IA usata.
«Adoperarsi» e «vigilare» sono verbi d’azione, e un avvertimento dato a voce in corridoio non lascia traccia. Davanti a un consiglio di disciplina vorrei mostrare un foglio firmato e datato. Ai commercialisti il comma 10 dello stesso articolo 21 chiede poi l’informazione al cliente.
Due codici deontologici, quattro regole su chi lavora con te
Solo il codice dei commercialisti, nel testo del 2025, parla già di IA.
| Norma | Il verbo | Chi riguarda |
|---|---|---|
| Codice forense, art. 28, c. 3 | Adoperarsi | Dipendenti, praticanti, consulenti, collaboratori anche occasionali |
| Codice forense, art. 2, c. 2 | Soggetti ai doveri | Praticanti, sotto il potere disciplinare degli Organi forensi |
| Codice commercialisti, artt. 10, c. 3, e 33 | Vigilare | Tirocinanti, dipendenti, collaboratori |
| Codice commercialisti, art. 21, c. 9 | Conoscere il funzionamento | Il professionista, i dipendenti e i collaboratori, quando si usa l'IA |
Codice deontologico forense nel testo aggiornato al 2026 (CNF); codice deontologico dei commercialisti con le modifiche del 20 novembre 2025 (CNDCEC).
Vietare ChatGPT ai dipendenti: codice civile e codice disciplinare affisso
L’articolo 2104 del codice civile obbliga il lavoratore a osservare le disposizioni sull’esecuzione e sulla disciplina del lavoro. Quale servizio usare, e con quali dati, è una disposizione di questo tipo. L’articolo 2239 estende la regola ai rapporti fuori dall’impresa, quindi anche allo studio professionale.
Farla valere è un’altra storia. L’articolo 7 dello Statuto vuole le norme disciplinari affisse in un luogo accessibile a tutti, la contestazione dell’addebito e l’ascolto del lavoratore, che può farsi assistere da un sindacalista. Prima di cinque giorni dalla contestazione scritta, niente più del rimprovero verbale.
La firma per presa visione prova la consegna, non l’affissione. Il posto del foglio è accanto al codice disciplinare, non in una cartella condivisa. E un divieto senza un servizio autorizzato spinge verso l’account privato, la prima delle porte da cui escono i dati.
La violazione può portare a un provvedimento disciplinare?
Affissione, contestazione, difesa e cinque giorni: l'ordine dell'articolo 7.
Chi ha violato il regolamento è un lavoratore dipendente?
Il regolamento è affisso, o collegato al codice disciplinare già affisso?
Hai contestato il fatto per iscritto e sentito il lavoratore?
Sono passati almeno cinque giorni dalla contestazione scritta?
Statuto dei lavoratori, legge 300/1970, art. 7, e codice civile, artt. 2104, 2106 e 2239. I contratti collettivi possono aggiungere regole: verificali con il consulente del lavoro.
Disciplinare interno e istruzioni al personale: Garante e articolo 29 GDPR
Il Garante ha dato la cornice nel 2007, con le linee guida su posta elettronica e internet nel rapporto di lavoro. Al paragrafo 3.1 il datore deve indicare «in ogni caso» quali usi degli strumenti sono corretti e se, come e quanto controlla. Al 3.2 suggerisce un disciplinare chiaro, pubblicizzato e aggiornato.
Valgono ancora: l’articolo 22, comma 4, del d.lgs. 101/2018 tiene in vita i provvedimenti del Garante compatibili con il GDPR. Il paragrafo 3.1 ammette anche modi di informare diversi a seconda delle dimensioni, pensando alle piccole realtà. In un ente pubblico serve un tassello in più, la traccia nel fascicolo.
Cosa chiede il Garante e dove lo trovi nel modello
Le voci del paragrafo 3.2 che servono anche per l'IA.
| Il Garante chiede di specificare | Nel modello |
|---|---|
| Quali comportamenti non sono tollerati | Punti 2, 3, 4 e 5 |
| Quali informazioni restano memorizzate e chi può accedervi | Punto 8 |
| Se e come il datore si riserva controlli, con ragioni specifiche | Punto 8, versione A o B |
| Quali conseguenze, anche disciplinari, per l'uso indebito | Punto 9 |
| Quali misure dove c'è un segreto professionale da rispettare | Punti 3, 4 e 5 |
| Pubblicità e aggiornamento periodico | Firma per presa visione e punto 10 |
Garante, linee guida per posta elettronica e internet, deliberazione n. 13 del 1° marzo 2007, par. 3.2.
Chi non è dipendente si raggiunge con le istruzioni. L’articolo 29 del GDPR vieta a chi agisce sotto l’autorità del titolare di trattare dati senza istruzioni, l’articolo 32, paragrafo 4, lo ripete fra le misure di sicurezza, e l’articolo 2-quaterdecies del Codice privacy lascia al titolare la forma dell’autorizzazione.
Se esiste già una lettera di autorizzazione al trattamento, aprire un secondo documento per l’IA è tempo perso: bastano tre righe in coda, e quel foglio arriva anche al praticante. Il blocco qui sotto si copia e si adatta.
Tre righe per la lettera di autorizzazione
Si incollano in coda alla lettera di autorizzazione già consegnata.
a) Usi soltanto gli strumenti di IA indicati nel regolamento interno dello Studio, con l'account dello Studio. b) Non inserisca in tali strumenti i dati elencati al punto 3 del regolamento, e quelli del punto 4 solo dopo averli trasformati. c) Segnali subito a [nome] ogni inserimento avvenuto per errore.
Testo d'esempio costruito su GDPR, artt. 29 e 32, par. 4, e d.lgs. 196/2003, art. 2-quaterdecies.
Controlli sull’uso dell’IA e sindacati: l’articolo 4 dello Statuto
Il punto 8 è dove il regolamento smette di essere solo organizzazione. Se lo studio verifica l’uso con uno strumento che consente anche un controllo a distanza, e che non serve al collega per lavorare, l’articolo 4 dello Statuto chiede un passaggio con il sindacato.
L’accordo si firma con la RSU o con le RSA; con sedi in più province, anche con i sindacati comparativamente più rappresentativi a livello nazionale. Senza accordo serve l’autorizzazione dell’Ispettorato nazionale del lavoro, sede territoriale o centrale a seconda dei casi. Come leggere un registro per utente lo spiega la guida sull’AI gateway.
La versione B non la sceglierei per fretta. Scriverla senza un’informativa già consegnata significa raccogliere dati che, per il comma 3, non potrai usare ai fini del rapporto. La A è onesta finché è vera: se domani installi un controllo, il regolamento va riscritto prima.
Versione A o B del punto 8: cosa ti serve
Due frasi possibili per il punto 8, e ognuna porta obblighi diversi.
Ti serve: che sia vero. Nessuno strumento dello studio registra l'uso dell'IA persona per persona, e nessuno legge quei dati.
Non ti serve: accordo sindacale o autorizzazione, perché non c'è un controllo da autorizzare.
Ti serve sempre: un'informazione adeguata su strumento e controlli, data prima e meglio per iscritto, con la data da scrivere nel punto 8. Senza, i dati raccolti non si usano ai fini del rapporto (art. 4, c. 3).
Ti serve spesso: accordo con RSU o RSA, o autorizzazione dell'Ispettorato, se lo strumento non è quello con cui si lavora (art. 4, c. 1). La qualificazione spetta al consulente del lavoro, non al fornitore.
Legge 300/1970, art. 4, nel testo su Normattiva. Il Garante, al par. 3.1 delle linee guida del 2007, richiama anche la consultazione delle organizzazioni sindacali.
Informare i dipendenti sull’IA: legge 132/2025, articolo 1-bis e AI Act
L’articolo 11, comma 2, della legge 132/2025 obbliga datore e committente a informare il lavoratore dell’uso dell’IA nei casi dell’articolo 1-bis del d.lgs. 152/1997. Riguarda i sistemi integralmente automatizzati che decidono o monitorano su assunzioni, compiti, sorveglianza e valutazione.
Quell’informazione va data per iscritto prima di iniziare, anche a RSA o RSU, e ogni modifica almeno 24 ore prima. L’AI Act aggiunge l’alfabetizzazione dell’articolo 4 e, dal 2 dicembre 2027, l’articolo 26, paragrafo 7, per l’alto rischio sul posto di lavoro.
Un assistente che aiuta a scrivere una lettera non è un sistema di monitoraggio. Un prodotto che dà un voto a ogni collega per come usa l’IA lo diventa subito, e un cruscotto simile resta fuori dallo studio finché il consulente del lavoro non l’ha qualificato.
Tre obblighi di informazione e formazione, con le date
L'articolo 4 dell'AI Act è l'unico dei tre che tocca anche chi usa solo un assistente.
| Norma | Quando scatta | Chi va informato o formato | Da quando |
|---|---|---|---|
| L. 132/2025, art. 11, c. 2, e d.lgs. 152/1997, art. 1-bis | Sistemi integralmente automatizzati che decidono o monitorano | Il lavoratore e RSA o RSU | 13 agosto 2022 (art. 1-bis); richiamato dal 10 ottobre 2025 (art. 11) |
| AI Act, art. 4 | Qualunque sistema di IA usato dall'organizzazione | Il personale e chi usa l'IA per suo conto | 2 febbraio 2025, testo sostituito nel luglio 2026 |
| AI Act, art. 26, par. 7 | Sistemi ad alto rischio sul luogo di lavoro, come quelli dell'allegato III, punto 4 | Rappresentanti dei lavoratori e lavoratori interessati | 2 dicembre 2027 |
Legge 132/2025 (Normattiva); d.lgs. 152/1997, art. 1-bis, inserito dal d.lgs. 104/2022; regolamento (UE) 2024/1689, testo consolidato al 27 luglio 2026, artt. 4, 26 e 113.
Regolamento IA per gli studi dei commercialisti: il modello CNDCEC e cosa aggiungere
Un modello ufficiale esiste: è l’Allegato 1 della Guida operativa di intelligenza artificiale n. 3 di CNDCEC e Fondazione Nazionale dei Commercialisti, del 24 ottobre 2025. Tre pagine con ruoli, un «Responsabile AI», registro dei sistemi, audit almeno annuali o semestrali e formazione periodica di tutto il personale.
Fra le regole d’uso ci sono due divieti: dati personali o riservati non strettamente necessari, e strumenti non autorizzati. Al paragrafo 3.10.2 la Guida separa identificatori diretti, da sopprimere, e quasi identificatori, da generalizzare: i nostri punti 3 e 4 seguono quella linea. L’elenco completo è in quali dati togliere da un documento.
Per un commercialista con dipendenti il punto di partenza naturale resta l’Allegato 1. Ci aggiungerei i due pezzi che mancano, Statuto e tirocinanti, e cambierei il «non strettamente necessari» con un elenco: è una formula che ognuno legge a modo suo.
Allegato 1 del CNDCEC e modello di questa pagina
Il CNDCEC governa l'IA dello studio; lo Statuto, che serve con i dipendenti, non lo cita.
| Allegato 1 CNDCEC | Questo modello | |
|---|---|---|
| Impostazione | Governo dell'IA: ruoli, registro, DPIA e FRIA quando servono | Un foglio per chi siede alla scrivania |
| Dati | Vietati quelli «non strettamente necessari» | Un elenco di cosa non entra e cosa entra trasformato |
| Statuto dei lavoratori | Non citato | Articoli 4 e 7, nei punti 8 e 9 |
| Errori | Gestione degli incidenti | Segnalazione subito a una persona, esportando prima di cancellare |
CNDCEC e FNC, Guida operativa di IA n. 3, Allegato 1 (pp. 43-45) e par. 3.10.2 (p. 29).
Codice fiscale, IBAN e partita IVA: la prova del punto 3
Il punto 3 elenca i dati che non entrano mai, il punto 4 quelli che entrano solo trasformati. È il punto 4 a non lasciarmi tranquillo: un nome sostituito nel corpo del testo e rimasto nell’intestazione vale come non sostituito. E «oscurare», nel regolamento, significa togliere.
Un rettangolo nero su un PDF lascia il testo sotto, e chiunque lo seleziona lo ritrova: la guida per oscurare un PDF mostra come eliminarlo davvero. Prima di incollare, il controllo qui sotto ti dice se nel testo resta un dato del punto 3 con formato riconoscibile.
Questo testo rispetta il punto 3?
Una bozza vera, prima dell'invio: il controllo cerca i formati elencati al punto 3.
Niente di ciò che incolli viene spedito: il controllo lo fa questa pagina. Riconosce codice fiscale, partita IVA e IBAN con le cifre di controllo, numeri di CIE e passaporto, telefoni italiani ed e-mail. Nomi e indirizzi non li vede.
Dati usciti per errore: il punto 7 e la segnalazione interna
Per l’articolo 33 del GDPR la notifica al Garante va fatta senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando il titolare sa della violazione, salvo rischio improbabile per le persone. Dal 1° luglio 2021 passa da una procedura telematica.
Del punto 7 tengo soprattutto a «anche se è stato un errore». Le 72 ore partono quando il titolare lo sa, e chi teme una punizione tace. Come si valuta se un copia e incolla sbagliato sia una violazione da notificare lo trovi nella guida dedicata alle violazioni dei dati con l’IA.
La segnalazione del punto 7, già scritta
Chi sbaglia la manda così alla persona indicata, senza giri di parole.
Oggi alle [ora] ho incollato in [servizio], con l'account [dello Studio / personale], un testo che conteneva [quali dati e di chi]. Ho esportato la conversazione e non l'ho ancora cancellata. Resto a disposizione per i dettagli.
Testo d'esempio per il punto 7 del modello. Le 72 ore: GDPR, art. 33; la procedura telematica: pagina del Garante sul data breach.
Dal regolamento alla postazione: i dati dei clienti coperti prima della chat
Il regolamento dice cosa non fare; la postazione decide cosa succede alle sei di sera, con la fretta. Un divieto scritto regge meglio se accanto c’è qualcosa che copre i dati prima dell’invio: su questo non ho dubbi. In studio può installarlo l’IT interna o un system integrator.
Nonimo lavora sul computer di chi scrive, senza proxy né certificati radice. L’app per Mac e Windows sostituisce i dati del testo selezionato con un tasto; l’estensione installata dall’IT li copre nelle chat prima dell’invio, come descrive la pagina per le organizzazioni.
Del testo a noi non arriva niente. Se il punto 4 ti sembra impossibile da rispettare a mano, guarda come lavora Nonimo su un testo di prova.
Il punto 4 applicato a una richiesta vera
Officina, titolare, partita IVA e telefono inventati; il resto della mail resta com'è.
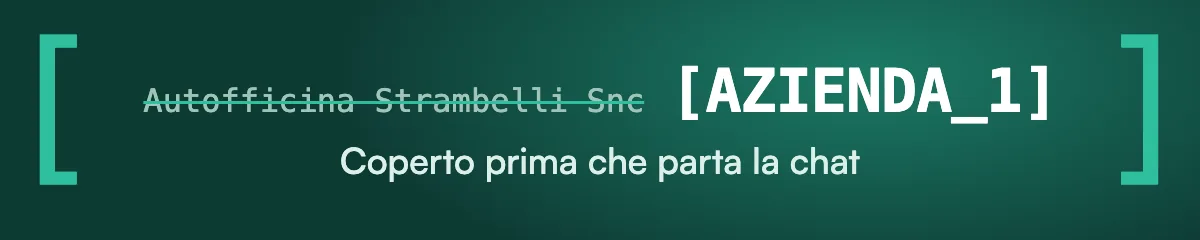
Prepara una risposta per Autofficina Strambelli Snc, partita IVA 05813270246: il titolare Ottavio Pomarici (333 000 0062) contesta la fattura di settembre e chiede un incontro.
Prepara una risposta per [AZIENDA_1], partita IVA [PARTITA_IVA_1]: il titolare [PERSONA_1] ([TELEFONO_1]) contesta la fattura di settembre e chiede un incontro.
Esempio inventato: la partita IVA non supera il controllo e il numero di telefono non esiste. Le etichette le abbiamo messe noi. La richiesta resta comprensibile anche senza i dati.
Fonti
- Legge 20 maggio 1970, n. 300, Statuto dei lavoratori, Normattiva: art. 4 sugli strumenti di controllo a distanza; art. 7 su affissione, contestazione, cinque giorni e tetti delle sanzioni.
- Legge 23 settembre 2025, n. 132, art. 11, Normattiva: l’informazione al lavoratore nei casi dell’art. 1-bis del d.lgs. 152/1997.
- Decreto legislativo 27 giugno 2022, n. 104, Gazzetta Ufficiale: il decreto che ha introdotto l’art. 1-bis sui sistemi automatizzati.
- Regolamento (UE) 2016/679, EUR-Lex: artt. 28 e 29, art. 32, par. 4, e le 72 ore dell’art. 33.
- Regolamento (UE) 2024/1689, testo consolidato al 27 luglio 2026, EUR-Lex: art. 4 sostituito, art. 26, par. 7, allegato III, punto 4, e date dell’art. 113.
- Garante, linee guida per posta elettronica e internet, deliberazione n. 13 del 1° marzo 2007: parr. 3.1 e 3.2, onere di indicare usi e controlli e disciplinare interno.
- Garante, pagina sul data breach: notifica entro 72 ore e procedura telematica dal 1° luglio 2021.
- Codice deontologico forense, testo aggiornato al 2026, CNF: art. 2, c. 2, e art. 28, cc. 3 e 5.
- CNDCEC, codice deontologico con le modifiche del 2025: art. 10, c. 3, art. 21, c. 9, e art. 33.
- CNDCEC e FNC, Guida operativa di intelligenza artificiale n. 3: par. 3.10.2 a p. 29 e Allegato 1, pp. 43-45.
Consultate il 10 novembre 2026.
Domande frequenti
Il datore di lavoro può vietare ChatGPT ai dipendenti?
Sì, con una disposizione sull'esecuzione del lavoro. La base è l'articolo 2104 del codice civile. Per arrivare a una sanzione, però, il divieto deve stare in norme disciplinari affisse, come chiede l'articolo 7 dello Statuto dei lavoratori.
Una sanzione per uso improprio dell'IA vale senza regolamento affisso?
Per una regola organizzativa come questa, di norma no. L'articolo 7 dello Statuto vuole le norme disciplinari affisse in un luogo accessibile a tutti. La firma per presa visione prova la consegna, non l'affissione.
Bisogna informare i dipendenti che l'azienda usa l'intelligenza artificiale?
Sì, se l'IA decide o monitora in modo integralmente automatizzato. L'articolo 11 della legge 132/2025 rinvia all'articolo 1-bis del d.lgs. 152/1997: informazione scritta al lavoratore e alle rappresentanze sindacali.
Quali dati un dipendente non deve mai scrivere in ChatGPT?
Quelli che il regolamento interno esclude. Il modello di questa pagina ne elenca otto al punto 3: codice fiscale, partita IVA, IBAN, carte, documenti d'identità, dati sanitari e giudiziari, credenziali. Nomi e ragioni sociali entrano solo sostituiti.
Quali norme regolano l'uso dell'IA da parte dei dipendenti in Italia?
Codice civile, Statuto dei lavoratori, GDPR e legge 132/2025, più l'AI Act. Negli studi si aggiungono i codici deontologici di avvocati e commercialisti, che chiedono di vigilare su praticanti e collaboratori.
Serve l'accordo sindacale per controllare come i dipendenti usano l'IA?
Dipende dallo strumento di controllo. Se permette un controllo a distanza e non serve a lavorare, l'articolo 4 dello Statuto chiede l'accordo con RSU o RSA oppure l'autorizzazione dell'Ispettorato del lavoro.
L'AI Act obbliga a formare i dipendenti sull'intelligenza artificiale?
Chiede misure, non un livello garantito. L'articolo 4, riscritto nel luglio 2026, impone a chi usa sistemi di IA di sostenere l'alfabetizzazione del personale, senza imporre un livello specifico per nessuno.
Esiste un modello di policy sull'IA per i commercialisti?
Sì, l'Allegato 1 della Guida operativa n. 3 del CNDCEC. È del 24 ottobre 2025 e prevede ruoli, registro dei sistemi e audit. Non cita lo Statuto dei lavoratori.