Política de uso de IA en España: modelo para descargar
· Actualizado el

Joaquín Trapero in Experto en inteligencia artificial y privacidad, y fundador de Nonimo.
Si en tu despacho ya se usa IA, alguien acabará pegando una nómina en ChatGPT un día de cierre, con prisa. Lo que tú sabes sobre qué pasa al subir un documento a ChatGPT no llega solo a la mesa de al lado.
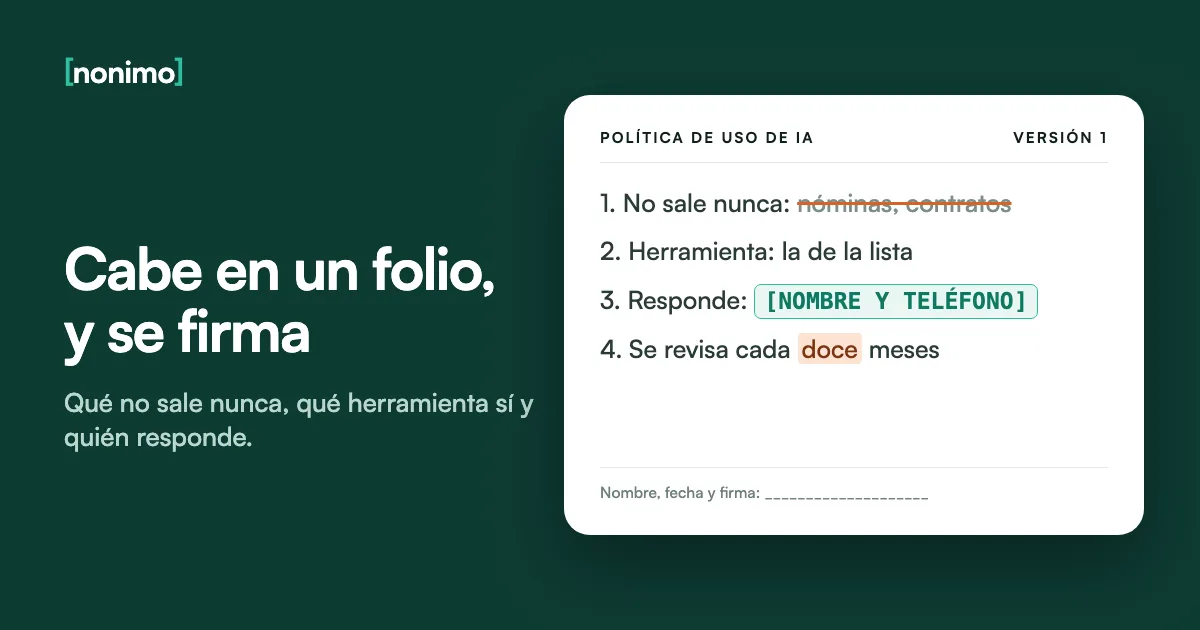
Por eso te dejo un modelo de política para copiar o descargar. Cabe en una página a propósito, porque creo que lo que no cabe en un folio nadie lo recuerda a las siete de la tarde.
Una política de uso de IA para una empresa pequeña contesta tres preguntas: qué no sale nunca, qué herramienta sí y quién responde. El modelo está justo debajo, en Word y en PDF.
No me consta ninguna norma que te obligue a tenerla, pero si manejas datos de clientes o de trabajadores, yo la tendría firmada y con fecha.
Modelo de política de uso de IA en empresas, entero y para copiar
Está pensado para una gestoría, una asesoría laboral o un despacho de menos de diez personas. Con pocos cambios sirve a una empresa pequeña con datos de clientes o de trabajadores, aunque lo llames protocolo o normas de uso. Cambia lo que va entre corchetes y borra lo que no proceda.
Lo que no vayas a cumplir, yo no lo escribiría: una norma que nadie sigue deja por escrito que conocías el riesgo.
POLÍTICA DE USO DE INTELIGENCIA ARTIFICIAL
[Nombre del despacho] · versión [1] · [fecha]

1. QUÉ NO SALE NUNCA
Nadie pega, sube ni dicta a una herramienta de IA,
esté o no en la lista del punto 2:
· nombres, DNI o NIE, números de afiliación a la
  Seguridad Social ni cuentas bancarias de clientes
  o de sus trabajadores;
· datos de salud o de discapacidad, ni siquiera
  sin nombre;
· nóminas, contratos, vidas laborales, escrituras,
  declaraciones ni expedientes, enteros o a trozos;
· certificados digitales, claves ni contraseñas.
Si hay que consultar un caso, se plantea como
supuesto, con etiquetas: «Trabajador A», «Empresa B».

2. QUÉ HERRAMIENTA SÍ
Solo estas, con la cuenta del despacho:
· [herramienta], aprobada el [fecha].
Ninguna cuenta personal para trabajo del despacho.
Una herramienta nueva solo entra si la aprueba
[nombre], y se añade aquí con su fecha.
Los agentes (la IA que actúa: envía, borra o paga)
entran en esta misma lista. Nadie instala uno por
su cuenta ni conecta el correo o los documentos
del despacho a una cuenta personal de IA. El punto 1
también les aplica: no se conectan a correos ni
carpetas con esos datos. El agente se configura para
pedir confirmación antes de enviar, publicar,
compartir, borrar o pagar; si no se puede, no entra.
Lo que escriba la IA lo lee entero y lo comprueba
quien lo firme o lo envíe.

3. QUIÉN RESPONDE
Responsable de esta política: [nombre y teléfono].
Si algo del punto 1 sale por error, se le avisa el
mismo día, sin borrar nada antes.
Las dudas se le preguntan antes, no después.

4. REVISIÓN
Se revisa cada [doce] meses, y siempre que entre
una herramienta nueva o cambien las condiciones
de alguna de las del punto 2.
Cada [tres] meses, [nombre] comprueba qué
herramientas y conexiones se usan de verdad y
apunta lo que ha visto, con su fecha.

He leído esta política y la cumpliré, y me
comprometo a respetar la confidencialidad de los
datos que trate en el despacho.
Nombre, fecha y firma: ___________________________
Por qué dice lo que dice cada punto
Toca uno antes de cambiarlo, para saber qué pierdes si lo quitas.
Nombra documentos y no solo datos, porque así se cumple sin pensar. Nadie se pone a clasificar campos en un cierre de mes: el papel no sale.
Exige la cuenta del despacho en vez de un plan concreto, porque la herramienta cambia y la regla tiene que sobrevivir al cambio. Su última línea va de diligencia: una IA que se inventa una bonificación no avisa de que se la ha inventado.
«Sin borrar nada antes» está ahí porque, si algo se escapa, tendrás que contar qué salió exactamente, y para eso necesitas verlo.
Obliga a volver al folio cuando cambia lo que regula, cosa que se deja de hacer en cuanto está colgado. También pide mirar cada pocos meses qué se usa en realidad.
Hay otro motivo para tenerla por escrito. Para las empresas a las que lleva la nómina, una gestoría suele ser encargada del tratamiento, y su contrato de encargo tiene que prever que les dé la información necesaria para demostrar que cumple el artículo 28 del RGPD.
El RGPD no pide ninguna política de IA, pero una firmada y con fecha documenta parte de eso. Si te preguntan cómo la usas, ayuda también a contestar el cuestionario de ciberriesgos.
Qué no sale nunca: la lista por documentos y no solo por datos
El punto 4 del decálogo de la AEPD pide seguir «las políticas de información y seguridad de tu organización» y no incluir información que desvele datos confidenciales, «como contratos, informes o estrategias». Si esas políticas no están escritas, ese consejo apunta a un papel que no existe.
Mi regla es escribir ese papel con nombres de documento, porque «datos confidenciales» se interpreta y «nóminas» no. Elige el que más se mueve en tu oficina: verás por qué no sale y qué puedes preguntar a cambio.
Qué hacer con cada documento
No sale porque junta nombre, DNI, afiliación, cuenta y salario. Puedes preguntar el cálculo, con importes inventados.
No sale porque puede identificar aunque quites el nombre. Puedes preguntar por la cláusula, reescrita como supuesto.
No sale porque es la historia laboral entera de una persona. Puedes preguntar la duda sobre un periodo, sin fechas reales.
No sale porque lleva el grado de discapacidad, que es un dato de salud. Puedes preguntar la regla de retención, en abstracto.
No sale porque cuenta el patrimonio y quiénes otorgan. Puedes preguntar la duda jurídica, planteada como supuesto.
No sale porque lleva ingresos, familia y cuentas. Puedes preguntar por la casilla que no entiendes.
No salen porque abren todo lo demás. Aquí no hay pregunta posible.
Es la lista que el modelo resume en su punto 1. Las filas están pensadas para una gestoría: cámbialas por las de tu oficio.
Lo que más ayuda es decir qué sí se puede preguntar. Prohibir sin dar salida invita a saltarse la norma, y muchas dudas salen igual con «Trabajador A» y «Empresa B».
La salud va aparte: son datos de categoría especial, y en una plantilla pequeña un porcentaje de discapacidad junto al puesto puede señalar a alguien.
En una inmobiliaria, arriba irían las arras, la hoja de encargo y la solicitud del inquilino: son los papeles que una inmobiliaria que trabaja con IA debería pegar siempre sin nombres ni DNI.
Herramientas de IA permitidas: una lista cerrada y la cuenta de la empresa
El punto 2 es una lista cerrada: lo que no está en ella no se usa. Te ahorra decidir cada semana si vale la extensión que ha encontrado alguien. Es también lo que, según su resumen publicado, pide el nuevo código del Notariado a cada notaría: una lista de herramientas autorizadas.
La cuenta importa tanto como la herramienta. Con una personal, las condiciones las acepta la persona y su historial se queda con ella. En Copilot, con cuenta personal, la aplicación nueva no entrena los modelos base y la anterior sí, salvo que te excluyas, como cuento en qué hace Microsoft Copilot con tus datos.
| Lo que alguien quiere usar | ¿Entra? | Por qué |
|---|---|---|
| La herramienta aprobada, con la cuenta del despacho | Sí, sin datos del punto 1 | Sabes qué condiciones aceptaste y puedes volver a leerlas |
| ChatGPT, Gemini o Claude con cuenta personal | No | Las condiciones son de la persona, y el historial también |
| Copilot con la cuenta del trabajo | Solo si está en tu lista, y sin datos del punto 1 | Estar dentro de la ofimática no cambia la regla del modelo |
| Una extensión que ha encontrado alguien | No, hasta que la apruebe el responsable | Alguien tiene que leer antes las condiciones |
| Un agente conectado al correo del despacho | Solo con el visto bueno, sin carpetas con esos datos y con confirmación previa | Si se equivoca, el error ya está enviado |
Quien apruebe una herramienta, que pregunte qué sale del ordenador y adónde va. En Google la respuesta cambia con la cuenta, y lo tienes en qué hace Gemini con tus datos. Suena a burocracia en un despacho de cinco, pero no me la saltaría.
La propia AEPD, en el anexo de su política, clasifica como externos a ChatGPT, Gemini o Claude, y también a Microsoft 365 Copilot y Gemini Enterprise con Google Workspace. Para los usos que asigna a un sistema externo anota: «Sin datos personales, ni información sensible/confidencial».
Si algún día decides que una herramienta sí puede recibir datos de clientes, y eres encargado, antes cada cliente tiene que autorizarte por escrito a recurrir a otro encargado (artículo 28.2 del RGPD). También te conviene comprobar qué IA es conforme al RGPD. Después se cambia el punto 1.
Agentes de IA en la empresa: qué pide la AEPD y qué añade el modelo
Un agente no se queda en contestar: persigue un objetivo, lo divide en pasos y decide cómo darlos. Cuando se equivoca, lo que queda es un correo enviado o un archivo compartido, y así se escapan los datos sin que nadie haya pegado nada.
El decálogo de la AEPD del 27 de octubre de 2026 se dirige a las personas y no impone nada a la empresa. Pasarlo a la política es decisión nuestra, porque mientras nadie diga qué está autorizado, ese consejo se queda sin aplicar. No dejaría conectar ninguno sin confirmación previa.
| Lo que dice el decálogo | Página | Lo que hace el modelo |
|---|---|---|
| Usar solo los asistentes autorizados por tu organización | 11 | Los agentes entran en la lista del punto 2 |
| No instalar agentes por tu cuenta en el equipo de trabajo | 11 | «Nadie instala uno por su cuenta» |
| No conectar correo o documentos profesionales a una cuenta personal de IA | 11 | La misma prohibición, y añade que no se conectan a carpetas con datos del punto 1 |
| Activar, si el servicio lo permite, la confirmación previa para enviar, publicar, compartir, borrar o pagar, entre otras | 6 | Se configura así y, si no se puede, ese agente no entra |
| Los límites de la instrucción orientan, pero no sustituyen a permisos y confirmaciones | 6 | Por eso la regla va en la configuración, no en lo que le escribes |
Responsable de la política de IA: un nombre y un teléfono
En el Barómetro de la Asesoría 2026 de Wolters Kluwer, el 77 % de los despachos encuestados tiene menos de diez empleados, y el 53 % señala entre sus preocupaciones sobre la IA la falta de experiencia y formación interna. Yo no montaría ahí un comité: quien decide suele ser el titular.
Por eso el punto 3 pide un nombre y un teléfono, no un cargo. Si tienes delegado de protección de datos o una consultora, los pondría debajo, porque la primera llamada tiene que ir a alguien que esté en la oficina.
Lo que le toca a esa persona
Marca lo que ya tenga asignado alguien con nombre.
0 de 4 asignadas
Lo que quede sin marcar es lo primero que fallará el día que haga falta. Ponle nombre antes de firmar.
Ya tienes responsable. Escribe su nombre y su teléfono en el punto 3.
Reparto propuesto por mí. La encuesta de Wolters Kluwer se hizo en marzo de 2026 y no publica el tamaño de la muestra.
El aviso es el mismo día por una razón. Si eres encargado y lo que salió es una violación de seguridad de datos de un cliente, el artículo 33.2 del RGPD te obliga a notificársela sin dilación indebida. El resto lo cuento en qué hacer ante una brecha de seguridad con IA.
Quién firma la política de IA, y qué firma cada uno
La firma tiene fundamento. Si eres encargado, el artículo 28.3.b) del RGPD pide que quienes tratan los datos se hayan comprometido a la confidencialidad o estén obligados a ella por norma. Y el artículo 5 de la LOPDGDD sujeta a ese deber a «todas las personas que intervengan en cualquier fase» del tratamiento.
La firma no crea esa obligación, pero las directrices de la AEPD para encargados proponen que conste «de forma expresa y por escrito». No lo dejaría en una carpeta: que cada uno firme su folio. Esa firma mira hacia dentro; al cliente se lo cuenta la cláusula para informarle de que usas IA.
Qué le das a firmar a cada persona
¿Está en tu plantilla?
¿Es gestor administrativo, graduado social o abogado?
Normas de IA para empleados: cómo contárselo a la plantilla sin que parezca vigilancia
Una política de uso es, ante todo, una instrucción de trabajo. El artículo 20.2 del Estatuto de los Trabajadores cubre «las órdenes o instrucciones» del empresario en el ejercicio regular de sus facultades, y el 20.3 permite medidas de control, guardando la consideración debida a la dignidad del trabajador.
Vigiles o no, el artículo 87.3 de la LOPDGDD obliga a fijar criterios de uso de los dispositivos digitales y a informar de ellos. A mi juicio, esta política fija parte de esos criterios. Y al elaborarlos «deberán participar los representantes de los trabajadores», si los tienes. Esto es lo que prevé el Estatuto:
| Trabajadores | Representación que se puede elegir | Dónde |
|---|---|---|
| Hasta 5 | El Estatuto no prevé delegado | Art. 62.1 |
| De 6 a 10 | Un delegado, solo si la plantilla lo decide por mayoría | Art. 62.1 |
| De 11 a 30 | Un delegado de personal | Art. 62.1 |
| De 31 a 49 | Tres delegados de personal | Art. 62.1 |
| 50 o más en el centro | Comité de empresa | Art. 63.1 |
Si no hay delegado, queda informar. Prefiero entregar el folio, verlo en una reunión corta y firmarlo allí: dejarlo en una carpeta compartida y dar por hecho que se ha leído no me sirve.
El correo para avisar a la plantilla
Asunto: Cómo usamos la IA en el despacho
Hola a todos: desde el [fecha] tenemos una política de uso de inteligencia artificial. Es una página y va adjunta. Dice tres cosas: qué no se pega nunca en una IA, qué herramienta usamos y a quién se avisa si algo sale por error. Por lo demás, vuestro trabajo no cambia. [Si se va a comprobar que se cumple: qué se comprueba, quién lo hace y con qué frecuencia.] El [día] la vemos juntos un rato y la firmamos. Un saludo, [Nombre]
Rellena los corchetes. Si vas a comprobar algo, dilo aquí: es lo que evita que parezca vigilancia.
Y si algún día una herramienta se pone en medio de lo que se pega, como la nuestra, yo se lo contaría a la plantilla antes de instalarla.
¿Es obligatoria la formación en IA? Lo que pide ahora el artículo 4
Yo no veo en el texto un curso obligatorio. Lo que hay es un deber de alfabetización, que cambió con el ómnibus digital.
Obliga a los proveedores y a quien usa sistemas de IA bajo su propia autoridad, salvo uso personal, y las autoridades públicas también cuentan. Te cuento cómo lo leo; tu caso, con tu abogado.
| Texto de 2024 | Desde el 27 de julio de 2026 | |
|---|---|---|
| Qué pide | Medidas para garantizar, en la mayor medida posible, que su gente tenga un nivel suficiente | Medidas para apoyar la promoción de la alfabetización de su personal y de quien use la IA en su nombre |
| Nivel | «Un nivel suficiente» | No exige que se garantice «un nivel específico» |
| En qué se fija | Conocimientos, experiencia, educación, formación y contexto de uso | Lo mismo |
La Comisión Europea aclara que no hace falta certificado y que puedes guardar un registro interno. Apunta la fecha de la reunión y quién estuvo. Explicar el folio en persona me parece una medida sencilla, aunque no te digo que baste. El resto está en lo que obliga ya el Reglamento de IA.
Qué hacer si un empleado se salta la política de IA
Cuenta con que un día ocurra: alguien pega una nómina entera un viernes con prisa. La política se pone a prueba ese día y no el de la firma. Si eran datos de un cliente, repasa qué datos identifican en un documento: quitar el nombre no siempre basta.
Mi orden para ese día
Marca lo que ya hayas hecho.
0 de 5 hechos
Sigue en este orden: borrar pronto o sancionar pronto te deja sin saber qué pasó.
Guarda lo que has apuntado con su fecha, junto a la versión de la política que había ese día.
Si al final era un supuesto inventado, sin datos de nadie, no hay nada que notificar. Esta lista es orientativa.
Lo de las sanciones tiene su porqué. El artículo 58.1 del Estatuto las permite «de acuerdo con la graduación de faltas y sanciones» de la ley o del convenio aplicable, así que una política que se invente sus castigos no la sustituye.
Antes de sancionar, me preguntaría otra cosa: si quien pegó la nómina creía que bastaba con quitar el nombre, el punto 1 no se explicó bien.
La política de IA de la AEPD: lo que escribió para sí misma y puedes aprovechar
La Agencia presentó la suya el 27 de noviembre de 2025, en 31 páginas, y el 12 de diciembre publicó un anexo de 26. Avisa de que es «una política interna, aplicable exclusivamente a la AEPD». No es norma para ti; a mí me sirve como pista de su criterio.
| Lo que escribió la AEPD | Página | En un folio |
|---|---|---|
| «No utilizar un sistema IAG que no se haya registrado en el inventario» | 24 | La lista cerrada del punto 2 |
| «Todo contenido generado por IAG será revisado por la persona usuaria», con revisión por pares si va a un superior o se publica | 25 | La última línea del punto 2 |
| El uso se restringe a quienes «hayan recibido la formación adecuada, en particular, sobre estas políticas» | 24 | La reunión y la firma |
| Procedimientos o herramientas «que impidan la inclusión accidental de datos personales o confidenciales» | 21 | Aquí el folio no llega: no impide nada por sí solo |
Si solo copiaras una, yo me quedaría con la última, porque es la que reconoce que escribirlo no basta. La guía de la IA en los ayuntamientos también arranca por la política de uso, y ahí pesa más seguir de cerca a la Agencia.
Si tu despacho es de abogados: la Circular 3/2026 y el registro de uso de IA
La Circular 3/2026 del Consejo General de la Abogacía, fechada el 10 de abril de 2026, va de verificar lo que produce la IA, no de confidencialidad. A una gestoría no le afecta. Sus buenas prácticas «no constituyen por sí mismas obligaciones deontológicas tipificadas», pero pueden contar al apreciar la diligencia.
La segunda encaja con el punto 2: «No utilizar nunca resultados de IA sin una lectura crítica completa». La quinta añade algo al folio: aconseja documentar, al menos de forma interna, cuándo y para qué se ha usado la IA. Creo que basta un registro sencillo, con una entrada por uso.
Una entrada del registro, con datos de ficción
| Fecha | 12/03/26 |
| Asunto | Ref. 2026/014, nunca el nombre del cliente |
| Herramienta | Una de las del punto 2 |
| Para qué | Borrador de recurso |
| Revisado por | Iniciales de quien firma |
Formato propuesto por mí: la Circular no fija ninguno. Un registro que diga «recurso de fulano contra Hacienda» ya es un fichero con datos de clientes.
Ese registro permite comprobar, dentro del despacho, que se cumple lo que promete fuera la cláusula que firma el cliente.
Control del uso de IA: lo que una política escrita no impide
El error pasa en una pestaña del navegador, en dos segundos, con el folio en un cajón. La propia AEPD valora como alto, en sistemas externos, el nivel de exposición a que alguien incumpla la política con información personal, y da como motivo que no hay medidas por diseño que lo impidan.
Firmarla tampoco demuestra que se siga. Helena Duarte Avanzato sostiene, en la revista de la AEPD, que los controles deben comprobar que las medidas funcionan, y que una política que no deja reconstruir lo decidido «enuncia intenciones». Es su tesis, no criterio oficial. De ahí, a mi criterio, la revisión trimestral del punto 4.
| Lo que te preocupa | El folio | Nonimo |
|---|---|---|
| Que todos sepan lo mismo | Sí, y queda con fecha y firma | No es su función |
| Que se pegue un dato por error | Lo prohíbe, pero no lo frena | En el escritorio, tapa y avisa lo que encuentra, y tú decides qué pegas |
| Que nadie tenga que acordarse | No | A escala de empresa, la informática instala de forma centralizada la extensión de navegador, que tapa sin que nadie la llame |
| Un agente dentro de un buzón conectado | Permisos y confirmación del punto 2 | Se queda al margen |
| Órdenes escondidas en un correo o un PDF | Limita el daño. La AEPD avisa de que ninguna medida elimina del todo ese riesgo | No sirve contra eso |
Una herramienta me parece justificada cuando lo que se pega al día ya no se puede revisar a mano. Lo que te enseña tapado, como los nombres, lo revisas de un vistazo antes de pegar. Si dudas entre esto y montar una IA interna, lee IA privada o proxy de privacidad.
La aplicación de escritorio, firmada digitalmente, está para Mac y Windows: seleccionas un texto, pulsas una tecla y tapa los datos que encuentra.
Plantilla de política de IA en PDF o Word: firmarla, guardarla y revisarla
Descarga el modelo en Word o PDF, o cópialo en tu documento, y rellena los corchetes. Alguna plantilla de las que circulan da por hecho un comité con responsable de tecnología y delegado; en un despacho de seis personas, no la usaría. Si vas a mandar el Word a un cliente, antes quita sus metadatos.
| Lo que trae una plantilla larga | En un despacho pequeño |
|---|---|
| Un comité de IA | El titular, con nombre y teléfono |
| Un análisis de riesgos por herramienta | Una lista cerrada, con la fecha de alta |
| Una clasificación de datos por niveles | Una lista de documentos que no salen |
| Un plan de formación | Una reunión corta y la firma |
Imprime una copia por persona, que la firme cada una y guárdala con la fecha. Guarda también las versiones anteriores: si te preguntan dentro de un año qué regla había en marzo, la respuesta es la versión de marzo.
El punto 4 dice doce meses y no espera al año si entra una herramienta o cambian las condiciones de una. Si llevas nóminas, añade otro caso: cuando un cliente te pide un contrato de encargo con otras reglas sobre subencargados.
Una al año es un mínimo prudente. La AEPD no se pone plazo fijo para su texto: abre una revisión ante incidentes o casos de uso nuevos, y su responsable de IA sugiere supervisar cada año. Su anexo añade, como ejemplo, auditorías «cada 3 o 4 meses, al menos anualmente».
Mi consejo: firma el folio esta semana y luego mira si te basta
Yo no esperaría a tener la política perfecta. Rellena el modelo, ponle nombre al responsable y fírmalo en una reunión corta. Con eso cinco personas saben lo mismo, tienes algo con fecha que enseñar y, si hay un error, se sabe a quién avisar el mismo día.
Con el folio te vale, si…
- Sois pocos y usáis poco la IA
- Las dudas se plantean como supuesto
- Alguien puede revisar lo que se usa
Añade una herramienta, si…
- Lo que se pega al día no se puede revisar a mano
- Manejas datos de clientes a diario
- Quieres que tape sin que nadie tenga que acordarse
Si estás en la segunda columna, mira cómo funciona Nonimo en una organización: la extensión la instala tu informática o tu integrador.
Si sois cinco y no tenéis ninguno, empieza por la aplicación de escritorio que tapa la nómina antes de pegarla en el chat.
Este folio es un punto de partida, no un dictamen: si tienes convenio propio o representantes de los trabajadores, que lo repase quien te lleve lo laboral antes de firmarlo.
Fuentes
- RGPD, texto en EUR-Lex. Artículos 24.2, 28.2, 28.3 b) y h) y 33.2: políticas proporcionadas, otros encargados, contrato de encargo y aviso de brechas.
- LOPDGDD, texto consolidado. Artículos 5 (confidencialidad y secreto profesional) y 87.3 (criterios de uso de los dispositivos digitales).
- Estatuto de los Trabajadores, texto consolidado. Artículos 20.2, 20.3, 58.1, 62.1 y 63.1.
- Reglamento (UE) 2026/1744, ómnibus digital sobre IA, referencia DOUE-L-2026-81147. Nuevo artículo 4 del Reglamento (UE) 2024/1689 y entrada en vigor a los tres días de publicarse.
- Comisión Europea, preguntas y respuestas sobre alfabetización en IA. Sin certificado obligatorio, y con registro interno posible.
- AEPD, Política general para el uso de IA generativa en procesos administrativos, 27 de noviembre de 2025. Ámbito (p. 4), citas (pp. 21, 24 y 25) y revisión (pp. 26 y 28).
- AEPD, anexo de implementación de esa política, versión de 11 de diciembre de 2025, con nota de prensa del 12. Sistemas externos (p. 3), obligaciones (pp. 4 a 9), valoración alta (pp. 15 y 22) y auditorías (p. 26).
- AEPD, Asistentes y agentes de IA. Decálogo para personas usuarias, 27 de octubre de 2026. Agentes y confirmación previa (p. 6), instrucciones ocultas (p. 7) y uso en el trabajo (p. 11).
- AEPD, decálogo Cuidado con lo que le confIAs (punto 4) y Directrices para la elaboración de contratos entre responsables y encargados del tratamiento (p. 16).
- Helena Duarte Avanzato, «La responsabilidad proactiva diez años después: del cumplimiento documental a la protección verificable», Revista de Privacidad, Innovación y Tecnología de la AEPD, n.º 2, p. 23. Artículo de autora, no criterio oficial.
- Consejo General de la Abogacía Española, Circular Interpretativa 3/2026, copia del Colegio de Bizkaia, 10 de abril de 2026. Advertencia previa y buenas prácticas 2 y 5.
- Wolters Kluwer, nota del Barómetro de la Asesoría 2026, 30 de junio de 2026, copia archivada. El 77 % y el 53 %, de una encuesta de marzo.
Consultadas el 7 de noviembre de 2026.
Guías relacionadas
Preguntas frecuentes
¿Qué debe incluir una política de IA para empleados?
Tres cosas: qué no sale nunca, qué herramienta sí y quién responde. Añade la fecha, la versión y la firma de cada persona, y todo eso te cabe en una página.
¿Es obligatorio tener una política de uso de IA?
No me consta ninguna norma que la exija. El RGPD pide políticas de protección de datos cuando sean proporcionadas, y un encargado tiene que poder demostrar que cumple el artículo 28.
¿Basta con explicar la política para cumplir con la alfabetización en IA?
Puede ser una de las medidas. El artículo 4 pide apoyar la alfabetización según los conocimientos y el contexto de cada persona, sin garantizar un nivel concreto, y la Comisión aclara que no hace falta certificado.
¿Las administraciones públicas tienen que alfabetizar en IA?
Sí, tal como yo lo leo, si usan IA bajo su propia autoridad. El Reglamento cuenta a las autoridades públicas entre los responsables del despliegue, y el artículo 4 habla de ellos.
¿Tienen que firmar los empleados la política de uso de IA?
Conviene, y lo recomiendo. El artículo 5 de la LOPDGDD ya impone la confidencialidad, y las directrices de la AEPD para encargados proponen ese compromiso de forma expresa y por escrito.
¿Hay que negociar la política con los representantes de los trabajadores?
Negociar no, participar sí, si los hay. El artículo 87.3 de la LOPDGDD les da ese papel al fijar los criterios de uso de los dispositivos digitales, y creo que esta política fija parte de ellos.
¿Qué documentos no se deben pegar en ChatGPT en una gestoría?
Los que llevan datos de clientes o de sus trabajadores. Nóminas, contratos, vidas laborales, modelo 145, escrituras, declaraciones y certificados digitales. Muchas dudas se pueden plantear como supuesto, con datos inventados.
¿La AEPD tiene su propia política de uso de IA?
Sí, pero solo para ella. La publicó el 27 de noviembre de 2025, con un anexo en diciembre, y avisa de que no interpreta ninguna norma.