Qué hacer ante una brecha de seguridad al usar una IA
· Actualizado el

Joaquín Trapero in Experto en inteligencia artificial y privacidad, y fundador de Nonimo.
Alguien de tu oficina ha pegado el expediente de un cliente en un chat de IA y acabas de enterarte. No lo dejaría para el lunes: el RGPD pone un tope de 72 horas y, según la AEPD, los fines de semana cuentan. Así se escapan los datos con la IA.
Aquí te cuento lo que dicen el RGPD y la AEPD, con fecha, y lo que haría yo, que es opinión mía. No es asesoramiento: la decisión se cierra con quien te asesore en protección de datos.
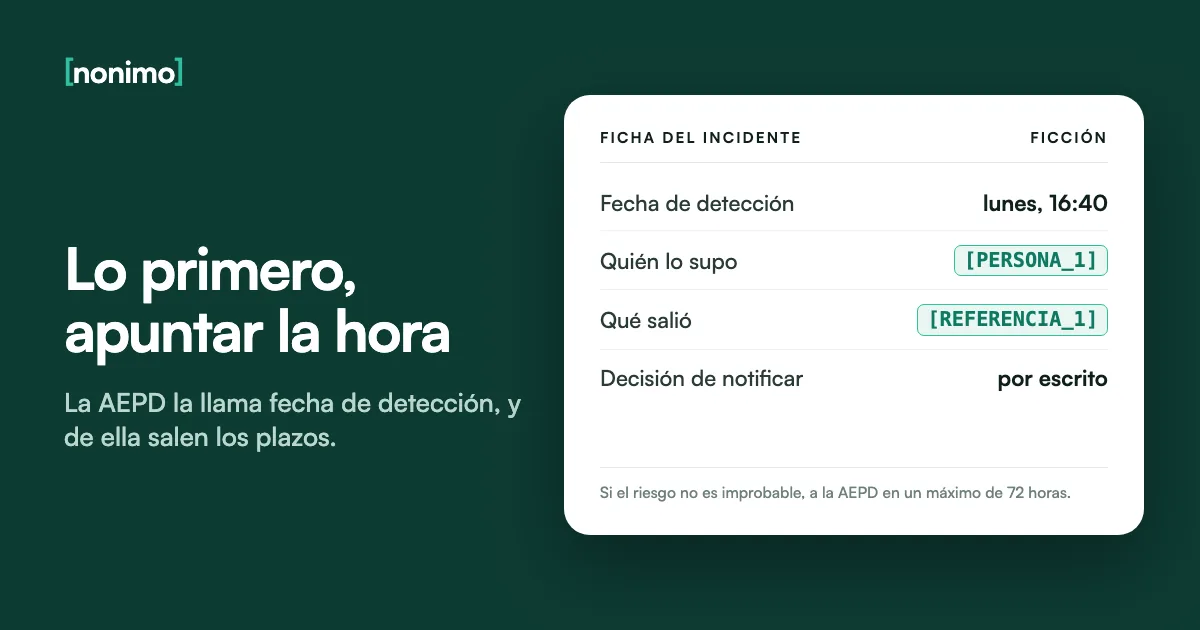
Anota la hora en que lo supiste, contén lo que puedas y valora el riesgo para las personas. Documéntalo siempre. Salvo que el riesgo sea improbable, el RGPD pide notificar a la AEPD sin dilación indebida y, de ser posible, en 72 horas. Si es probable que sea alto, también a los afectados.
Ninguna norma dice con esas palabras si pegar datos en una IA es una brecha. Para mí, la pregunta es si el envío estaba autorizado y amparado por contrato, y la consultaría.
Qué hacer si un empleado pega datos de clientes en ChatGPT: la primera hora
Yo empezaría por lo más aburrido: apuntar la hora. La guía de la AEPD llama fecha de detección a aquella en que tienes constancia, y dice que de ella arrancan los plazos. Después buscaría el texto exacto, sin conformarme con el resumen de quien lo pegó, porque es lo que decide todo lo demás.
Borrar tiene truco. En ChatGPT, la memoria y los archivos de la Biblioteca se borran aparte de la conversación. Y si sospechas de un ataque, además de un descuido, el 017 de INCIBE atiende a empresas de 8:00 a 23:00, todos los días, gratis y de forma confidencial.
La primera hora, por este orden
Marca lo que ya tengas hecho.
0 de 7
No dejes nada de esto para después de las 72 horas. Si no llegas a todo, lo escrito con hora vale más que lo recordado.
Con esto ya puedes sentarte con tu DPD o tu abogado a revisar la decisión.
Orden propio, a partir del artículo 33 del RGPD y la guía de la AEPD de junio de 2021. El aviso a la aseguradora lo fija tu póliza: en las que revisamos va de «cuanto antes» a siete días desde que lo conociste. La lista se queda en tu navegador.
Y hay cuatro cosas que evitaría en esa misma hora, aunque el cuerpo te pida hacerlas.
Lo que sí haría
- Conservar correos, mensajes y registros del incidente.
- Valorar el riesgo antes de hablar con el cliente, sin demorarlo.
- Dejar escrita la decisión, sea la que sea.
- Describir lo que se hizo con el texto, tal cual.
Lo que no haría
- Limpiar el rastro interno para que no se vea.
- Llamar al cliente sobre la marcha, sin saber qué le cuentas.
- Cerrar el asunto porque el riesgo parece pequeño.
- Escribir «anonimizado» en el formulario si solo quitaste el nombre.
¿Es una brecha de seguridad pegar datos en una IA? Lo que hay que mirar
El artículo 4.12 del RGPD habla de una violación de la seguridad que ocasione, entre otras cosas, la comunicación o el acceso no autorizados a datos personales. Ni él ni la guía de la AEPD nombran los chats de IA. A mí la pregunta útil me parece si ese envío estaba autorizado.
Yo miraría tres cosas por este orden: si hay contrato de encargo del artículo 28, si tu empresa permitía esa herramienta y si ese dato podía salir. La diferencia entre planes la cuento en qué IA es conforme al RGPD. Elige tu caso:
Cómo lo veo en cada caso
Cuenta personal o gratuita, sin contrato de encargo. Yo lo trataría como brecha y pasaría a valorar el riesgo. Para esa valoración, mira qué hace ChatGPT con tus datos según el plan.
Plan de empresa con contrato, pero un dato que no debía salir. El proveedor puede estar amparado y aun así el envío no estar autorizado por ti. Lo investigaría igual, con lo que guarda cada herramienta, como qué hace Microsoft Copilot con tus datos.
Tu aplicación manda el texto por API. La revisión incluye los registros y los índices, además de la llamada. Si hay un intermediario, entra también el AI gateway por el que pasan las llamadas y lo que conserva.
La conversación quedó en un enlace que otros pueden abrir. Ya hay terceros que han podido verlo, y lo tengo por el caso más claro de esta lista. Cuenta también cuánto tiempo sigue guardado, que cambia de un proveedor a otro, como en qué hace Gemini con tus datos.
Se quitó el nombre antes de pegar. La AEPD dice que las consecuencias quedan en gran medida mitigadas si los datos son ininteligibles para quien accedió. Con número de procedimiento y fecha de la vista, sigues llegando a la persona. Es el caso de anonimizar o seudonimizar.
Lectura mía de los artículos 4.12 y 28 del RGPD y de la guía de la AEPD, junio de 2021, apartado de tipología. No es una regla oficial: cada caso se valora con sus hechos.
Cuándo notificar una brecha de seguridad y cuándo avisar a los afectados
Son tres deberes con tres listones. Documentar, siempre. Notificar a la autoridad, salvo que sea improbable un riesgo para las personas. Avisar a los afectados, si es probable que el riesgo sea alto. La AEPD insiste en que cuenta el riesgo para las personas, no el de tu organización.
Desconfía de un «improbable» a la ligera con datos de categoría especial. En una nota al pie, la guía recoge el criterio europeo de que, con salud, religión o afiliación sindical, se considera probable que haya daños. Haz el recorrido:
¿Qué te toca hacer?
¿Lo que salió permite identificar a alguien, aunque sea por el contexto?
¿Ese envío quedó fuera de lo autorizado, o ha podido verlo quien no debía?
¿Puedes justificar por escrito que es improbable un riesgo para esas personas?
¿Es probable que ese riesgo sea alto?
Elaboración propia con los artículos 4.12, 33 y 34 del RGPD y la guía de la AEPD de junio de 2021. Orienta para preparar la decisión; no la sustituye.
Para contrastarlo, la AEPD tiene Asesora Brecha, en su web, una herramienta sobre el artículo 33. La propia Agencia avisa de que obtener sus documentos no supone cumplir de forma automática. La usaría como segunda opinión, nunca para sustituir la justificación escrita.
Avisar a la persona tiene otro listón que notificar a la Agencia, y no conviene mezclarlos. Con alto riesgo probable, el artículo 34 pide hacerlo sin dilación indebida y en lenguaje claro. Avisar de que usas IA es otra cosa, que sale de la hoja de encargo.
Notificar a la autoridad y comunicar al afectado, frente a frente
| Notificar a la autoridad | Comunicar al afectado | |
|---|---|---|
| Artículo | 33 del RGPD | 34 del RGPD |
| Cuándo | Salvo que sea improbable un riesgo | Si es probable un riesgo alto |
| Plazo | Máximo de 72 horas | Sin dilación indebida |
| Qué dice, como mínimo | Naturaleza, afectados, contacto, consecuencias y medidas | Naturaleza, contacto, consecuencias y medidas |
| Sin necesidad si… | El riesgo es improbable, y se documenta | Datos ininteligibles, medidas posteriores que eviten el alto riesgo, o esfuerzo desproporcionado (entonces, comunicación pública) |
| Ayuda de la AEPD | Asesora Brecha | Comunica-Brecha RGPD |
Artículos 33.3 y 34 del RGPD. La autoridad puede además exigirte la comunicación (34.4): en 2025 la AEPD lo hizo 6 veces.
Plazo de 72 horas para comunicar una brecha a la AEPD: CEPD y ómnibus
El artículo 33.1 pide notificar sin dilación indebida y, de ser posible, a más tardar 72 horas después de tener constancia. La guía de la AEPD, de junio de 2021, añade que cuentan las horas de fines de semana y festivos. Para saber qué es «tener constancia», hay que leer al Comité Europeo:
Qué dice el CEPD sobre cuándo se tiene constancia
| Apartado | Lo que dice |
|---|---|
| 31 | Debe considerarse que el responsable tiene constancia cuando tenga un «grado razonable de certeza» de que ha habido un incidente de seguridad que compromete datos personales |
| 33 | El momento exacto depende de las circunstancias de cada violación, y hay que actuar con rapidez para investigar |
| 34 | Tras una alerta, el responsable puede abrir un breve período de investigación, en el que no se le considera con constancia. Se espera que empiece lo antes posible |
| 44 | Si hay encargado, el responsable debe considerar, en principio, que tiene constancia cuando este le informa |
Directrices 9/2022 del CEPD, versión 2.0, adoptadas el 28 de marzo de 2023. Resumen mío de esos apartados: manda el texto original.
Hasta ahí el Comité. Cómo encaja tu caso, por ejemplo si un empleado lo supo antes que dirección o si lo pegado es de hace semanas, se lo preguntaría a tu abogado: yo no saco de ahí ninguna regla. Sí haría esto: no estirar la comprobación y apuntar quién supo qué, y a qué hora.
El formulario de la AEPD pregunta además por el medio de detección, y una de sus opciones es que lo detectara un empleado. Tampoco confundas relojes: lo que conserva cada proveedor, como los plazos de retención de Claude, entra en tu valoración del riesgo, no en esta cuenta.
Calculadora orientativa de las 72 horas
Suma 72 horas a la fecha que tomes como referencia. Qué fecha es esa en tu caso no lo decide una calculadora.
Las 72 horas acabarían el jueves a las 18:00.
Las 72 horas acabarían el viernes a las 18:00.
Las 72 horas acabarían el sábado a las 18:00. Caer en fin de semana no cambia esta cuenta.
Las 72 horas acabarían el domingo a las 18:00. Caer en fin de semana no cambia esta cuenta.
Las 72 horas acabarían el lunes a las 18:00. El fin de semana cuenta entero, según la AEPD.
Las 72 horas acabarían el martes a las 18:00. El domingo cuenta, según la AEPD.
Las 72 horas acabarían el miércoles a las 18:00.
En esta cuenta, las 72 horas ya han pasado. Si hay que notificar, el artículo 33.1 pide indicar los motivos del retraso.
Orienta, no es un cómputo legal: suma 72 horas exactas a lo que escribas y no decide cuándo hay constancia. Las 72 horas son un tope: el artículo 33.1 pide notificar sin dilación indebida. Según la guía de la AEPD (junio de 2021), cuentan fines de semana y festivos; para el cómputo remite al Reglamento 1182/71, que esta cuenta no aplica. Si hay un cambio de hora por medio, la hora local se mueve una. Viernes a las 18:00 y 20 horas son un ejemplo. Se calcula en tu navegador.
Si llegas tarde, yo notificaría igual. El formulario ofrece cinco motivos: vencer fuera de la jornada, en fin de semana o vacaciones; problemas técnicos; no haberla visto notificable al principio; demora interna, y no interferir en una investigación policial o judicial. La guía advierte de que no eximen de responsabilidad.
Y hay una reforma en marcha, el ómnibus digital (COM(2025) 837), que subiría el listón al alto riesgo y daría 96 horas. No es ley: a 7 de noviembre de 2026, el Consejo tiene mandato para negociar y el Parlamento la tiene pendiente en comisión. No cambiaría hoy ni una línea de tu procedimiento.
Lo que hay hoy y lo que se negocia
| Hoy, RGPD | Mandato del Consejo, 21 de octubre de 2026 (sin aprobar) | |
|---|---|---|
| Plazo | 72 horas | 96 horas |
| Cuándo se notifica | Salvo riesgo improbable | Si es probable un riesgo alto |
| Documentar | Siempre (33.5) | Según su considerando, no cambia |
| Situación | En vigor | Propuesta: falta la posición del Parlamento y la negociación |
Documento 14756/26 del Consejo y Observatorio Legislativo del Parlamento, «Awaiting committee decision», consultado el 7 de noviembre de 2026. El CEPD y el SEPD apoyaron el listón y las 96 horas en su dictamen conjunto 2/2026, de 10 de febrero. Es la misma reforma que comento en datos de categoría especial.
Cómo notificar una brecha a la AEPD: formulario y suceso que marcar
Se hace con el formulario de la sede electrónica, y para entrar hace falta certificado electrónico reconocido o Cl@ve permanente y PIN24H. Comprueba hoy quién lo tiene en tu empresa, antes de necesitarlo un sábado. No tienes que tenerlo todo: puedes presentar lo preliminar, incluso con estimaciones.
Notificación inicial o completa
| Momento | Qué presentas | Qué queda abierto |
|---|---|---|
| Antes de las 72 horas | Notificación inicial, con lo que sepas | El alcance exacto y la decisión sobre los afectados |
| En un máximo de 30 días hábiles desde la inicial | Modificación de la anterior, con su número de registro. De forma general, se prevé una sola | Nada: incluye la decisión sobre los afectados |
| Si ya lo sabes todo | Notificación completa | Nada, y no se prevé aportar más |
Guía de la AEPD, junio de 2021, apartados de plazos y carácter de la notificación. Los días, hábiles, por la disposición adicional tercera de la LOPDGDD.
En el resumen del incidente no pongas datos personales ni «ver adjunto», y en general no hace falta adjuntar nada: si la Agencia quiere más, te lo pedirá. Redacta ese resumen pensando en que lo va a leer alguien que no sabe nada de tu empresa.
Si eres una empresa privada con tu único establecimiento en España, o el principal, vas a la AEPD. Cataluña, el País Vasco y Andalucía tienen autoridad propia para su sector público; la andaluza, con ventanilla electrónica. Esa parte la explico en inteligencia artificial en los ayuntamientos.
El formulario te pide también el suceso que originó la brecha. La tabla de la guía, de junio de 2021, trae 17 opciones y ninguna nombra la IA. Pregunta además si fue intencionado o accidental y si el origen es interno. Yo marcaría lo más cercano y lo explicaría en el resumen.
Qué suceso mirar si vino de una IA
| Suceso del formulario | Cuándo lo marcaría |
|---|---|
| Datos personales enviados por error de forma electrónica o en papel | Lo normal: alguien pegó un texto en un servicio que no tocaba |
| Publicación no intencionada/autorizada | La conversación quedó en un enlace abierto o accesible a más gente |
| Ciberincidente: acceso no autorizado a datos personales en un sistema de información, corporativo o de un servicio en Internet | Alguien leyó el historial de la IA sin permiso |
| Ciberincidente: suplantación de identidad (phishing) / compromiso de cuenta | Le robaron la cuenta de la IA a quien la usaba |
| Abuso de privilegios de acceso por parte de miembro, para extraer, reenviar o copiar datos | Solo si hubo esa intención |
Nombres de los sucesos, de la guía de la AEPD de junio de 2021. La columna de la derecha es criterio mío: esa guía no trae una correspondencia con la IA.
La última fila describe a quien abusa de su acceso para sacar datos, y no la marcaría sin hablarlo antes con tu abogado. Aquí ayuda la política de uso de IA que tuvieras firmada: aclara si aquello estaba prohibido o simplemente nadie lo había previsto.
¿Notificar una brecha trae sanción? Memoria 2025 y multas de la LOPDGDD
La duda de fondo es si notificar será peor que callarse. La Agencia responde en su Memoria 2025: notificar no implica necesariamente abrir un procedimiento, y hacerlo «en tiempo y forma es una evidencia de la diligencia». Me fijo en sus cifras, sin tomarlas por una garantía.
Lo que pasó en 2025 con las brechas, según la AEPD
| Dato de 2025 | Cifra |
|---|---|
| Notificaciones de brechas recibidas | 2.765 |
| Trasladadas para investigación adicional, por severidad alta e indicios de falta de diligencia | 11 |
| Resoluciones para obligar a comunicar a los interesados | 6 |
| Multas en actuaciones relacionadas con brechas | 19.836.603 € (13.179.600 € en 2024) |
20252024
AEPD, Memoria 2025, apartados 2.9.5 y de Inspección de Datos. Procedimientos sancionadores o de apercibimiento. Barras sobre el máximo, 77. Esas actuaciones nacen también de reclamaciones de ciudadanos, no solo de notificaciones.
Once de 2.765 son unas 4 de cada 1.000, y la cuenta es mía. Pero los procedimientos subieron de 30 a 77, y la Memoria cita sobre todo la pérdida de confidencialidad (5.1.f), la protección desde el diseño y las medidas de seguridad (25 y 32) y no notificar o no avisar (33 y 34).
Un cliente también te lo puede preguntar por escrito, y las preguntas están en el cuestionario de ciberriesgos sobre uso de IA. La guía de brechas de la AEPD se descargó 31.955 veces en 2025, así que no eres el único con la duda.
La ley española separa cada conducta con su letra, y conviene mirarlas antes de decidir: no notificar y notificar mal son cosas distintas. Por arriba, el artículo 83.4 del RGPD fija hasta 10 millones de euros o el 2 % del volumen de negocio anual global del ejercicio anterior, lo que sea mayor.
Qué conducta está tipificada, según tu papel
| Conducta | LOPDGDD | Gravedad y prescripción |
|---|---|---|
| No notificar a la autoridad una brecha del artículo 33 | 73 r) | Grave, 2 años |
| No avisar al responsable de una brecha conocida | 73 q) | Grave, 2 años |
| No comunicar al afectado tras requerimiento de la autoridad | 73 s) | Grave, 2 años |
| Notificar de forma incompleta, tardía o defectuosa | 74 m) | Leve, 1 año |
| No documentar la brecha (artículo 33.5) | 74 n) | Leve, 1 año |
| No comunicar al afectado con alto riesgo, sin requerimiento | 74 ñ) | Leve, 1 año |
Artículos 73 y 74 de la Ley Orgánica 3/2018, texto consolidado en el BOE.
Las administraciones y demás entidades del artículo 77 de la LOPDGDD reciben una resolución que declara la infracción y, en su caso, fija medidas; la autoridad puede proponer además actuaciones disciplinarias. Si tu incidente es municipal, mira la guía de los ayuntamientos. No lo leo como un pase libre.
Encargados y secreto profesional: gestorías, despachos y consultas
Muchas gestorías tratan datos por cuenta de sus clientes, y entonces son encargadas. El artículo 33.2 les pide avisar al responsable sin dilación indebida. Según el CEPD no hace falta valorar antes el riesgo, y no perdería ni una hora en eso. Lo tuyo es prevenir, como explico para asesorías y gestorías.
Quién hace qué, según tu papel
| Tarea | Encargado | Responsable |
|---|---|---|
| Avisar del incidente | Sí, sin dilación indebida | No procede |
| Valorar el riesgo | No | Sí |
| Notificar a la AEPD | Solo si el responsable le autorizó a hacerlo en su nombre y así consta en sus acuerdos | Sí, salvo riesgo improbable |
| Comunicar al afectado | El artículo 34 se dirige al responsable | Sí, si es probable un riesgo alto |
Artículos 33.2 y 34 del RGPD, y Directrices 9/2022 del CEPD, apartados 44 y 48. Es un resumen: tu contrato de encargo puede repartir tareas.
El RGPD no pone plazo a ese aviso. La AEPD pide concretarlo, incluso en el contrato de encargo, y dice que no debería superar las 72 horas. En el contrato pondría una cifra, no un «cuanto antes».
Ya que lo abres, repasa también la formación: el Reglamento de IA para empresas pide medidas de alfabetización para el personal que usa estas herramientas.
Si eres de una profesión con secreto, la AEPD no es lo único que hay que mirar. La LOPDGDD dice que la confidencialidad es complementaria del secreto profesional. Hay que pensar en los dos a la vez, y en un despacho de abogados miraría esto antes de que salga nada.
Lo que dicen las normas del secreto
| Norma | Qué dice |
|---|---|
| LOPDGDD, artículo 5.2 y 5.3 | El deber de confidencialidad es complementario del secreto profesional, y sigue aunque termine la relación con el responsable o el encargado |
| Ley Orgánica del Poder Judicial, artículo 542.3 | Los abogados guardan secreto de los hechos o noticias que conozcan por su actuación profesional |
| Código Penal, artículo 199.2 | El profesional que divulgue secretos de otra persona incumpliendo su sigilo: prisión de 1 a 4 años, multa de 12 a 24 meses e inhabilitación de 2 a 6 años |
Textos consolidados en el BOE. Están resumidos: no dicen nada sobre las herramientas de IA.
Leído así asusta, y esta tabla no lo resuelve. Si el artículo 199.2 alcanza o no a quien pega un documento en un chat no lo voy a contestar yo: si te toca de cerca, pregúntaselo a tu abogado antes de decidir nada.
En una consulta pesa el secreto médico, que cubre el informe entero, no solo el diagnóstico. Y por el artículo 5.3, el deber sigue aunque termine la relación: me preocupan los expedientes antiguos que se reutilizan como plantilla.
En una notaría, el secreto del protocolo tiene su propio artículo del Código Penal.
Registro de brechas: qué documentar aunque no notifiques
Aunque valores que el riesgo es improbable, documentar sigue siendo obligatorio. El artículo 33.5 pide documentar cualquier violación, y el Comité Europeo añade que, si no se notifica, debe documentarse la justificación. Que no se quede en la cabeza de nadie.
Lo que pondría en la ficha del incidente
Marca lo que ya tengas por escrito.
0 de 6
Escribe hoy lo pendiente: dentro de un año nadie recordará por qué se decidió.
Guarda la ficha donde siga estando cuando quien la escribió ya no trabaje contigo.
Lista propia, con el artículo 33.5 del RGPD y las Directrices 9/2022 del CEPD. Las autoridades pueden pedir ver esos registros. Tener la ficha completa no hace correcta la decisión. Se queda en tu navegador.
Si lo que salió fue un PDF tachado, comprueba primero si el texto seguía debajo del recuadro.
En un Word cuenta lo que no se ve, como un nombre borrado con el control de cambios activado.
No hace falta montar ningún proyecto: me basta una carpeta y un documento por incidente, nunca un correo suelto en la bandeja de alguien. Esa ficha te servirá también para contestar a clientes y aseguradoras, y para rematar la norma interna con una política de uso de IA firmada.
Cómo evitar otra brecha de seguridad con IA: qué cambiaría
Yo trataría este susto como un aviso de IA en la sombra: alguien con prisa, su cuenta y ninguna alternativa. Primero le daría una herramienta con contrato y una norma clara, y después cambiaría qué sale del ordenador, empezando por lo que identifica a alguien en un expediente.
Con un Word, la próxima vez empieza por aceptar los cambios y borrar los comentarios antes de enviarlo. Y para el momento de pegar está Nonimo, que sustituye o marca los identificadores antes de que el texto salga, te enseña el cambio y te deja deshacerlo.
El mismo texto, con datos de ficción
Expediente de Noelia Arnau, DNI 12345678Z, calle Mayor 4: resume la reclamación.
Expediente de [PERSONA_1], DNI [DNI_1], [DIRECCION_1]: resume la reclamación.
Ejemplo inventado. La correspondencia se queda en tu equipo y es reversible, así que para ti sigue siendo dato personal: si sale, sigues teniendo que valorarlo y documentarlo.
La app lee también un PDF escaneado o la foto de un DNI en tu ordenador y te los devuelve tapados. Si quieres verlo, mira el programa que tapa un expediente antes de pegarlo en un chat de IA.
Lo escrito aquí está fechado a 7 de noviembre de 2026 y no sustituye a nadie: si se notifica o no lo decide el responsable del tratamiento, con su delegado de protección de datos o su abogado.
Fuentes
- RGPD, texto del DOUE en el BOE. Artículos 4.12, 28, 33, 34 y 83.4.
- Ley Orgánica 3/2018 (LOPDGDD), texto consolidado en el BOE. Artículos 5.2 y 5.3, 73 q), r) y s), 74 m), n) y ñ), 77 y disposición adicional tercera.
- Código Penal, referencia BOE-A-1995-25444, artículo 199.2, y Ley Orgánica 6/1985, del Poder Judicial, artículo 542.3.
- AEPD, Guía para la notificación de brechas de datos personales, junio de 2021. Cómputo de las 72 horas, notificación inicial y modificación, autoridad competente, los 17 sucesos y los motivos de retraso.
- AEPD, Memoria 2025. Las 2.765 notificaciones, las 11 investigaciones adicionales, las 6 resoluciones, las actuaciones y multas de 2024 y 2025, y las 31.955 descargas.
- AEPD, herramientas Asesora Brecha y Comunica-Brecha RGPD, en su web. Para qué artículo sirve cada una, y el aviso de que obtener sus documentos no supone cumplir.
- Comité Europeo de Protección de Datos, Directrices 9/2022 sobre notificación de violaciones de la seguridad, versión 2.0, 28 de marzo de 2023. Apartados 31, 33, 34, 44 y 48.
- CEPD y SEPD, dictamen conjunto 2/2026 sobre el ómnibus digital, 10 de febrero de 2026. El apoyo al listón y a las 96 horas.
- Consejo de la UE, mandato de negociación, documento 14756/26, 21 de octubre de 2026. Los cambios al artículo 33 y su considerando.
- Parlamento Europeo, Observatorio Legislativo, procedimiento 2025/0360(COD). La fase: pendiente de decisión en comisión.
- Consejo de Transparencia y Protección de Datos de Andalucía, notificación de una brecha a la autoridad de control. Sus canales, entre ellos la ventanilla electrónica.
- INCIBE, Línea de Ayuda en Ciberseguridad, 017. A quién atiende, horario y que es gratuita y confidencial.
Consultadas el 7 de noviembre de 2026.
Preguntas frecuentes
¿Pegar datos de un cliente en ChatGPT es una brecha de seguridad?
Puede serlo, según el caso. El artículo 4.12 del RGPD habla de comunicación o acceso no autorizados, sin nombrar la IA. Si el texto salió sin contrato ni permiso interno, mi criterio es tratarlo como brecha hasta aclararlo.
¿Qué debe hacerse si se detecta una brecha de datos personales?
Anotar la hora, contener lo que se pueda y valorar el riesgo. Salvo riesgo improbable, el RGPD pide notificar a la autoridad. Y el artículo 33.5 pide documentarla siempre, también si decides no notificar.
¿Cuánto tiempo hay para comunicar una brecha a la AEPD?
Sin dilación indebida y, de ser posible, 72 horas desde la constancia. Cuentan fines de semana y festivos, según la AEPD. Cabe una notificación inicial, que se completa en un máximo de 30 días hábiles.
¿Cómo se notifica una brecha a la AEPD?
Con el formulario de su sede electrónica. Para entrar pide certificado electrónico reconocido o Cl@ve permanente y PIN24H. En general no hay que adjuntar documentos: si necesita más información, la Agencia te la pedirá.
¿Cuándo se debe notificar una brecha de seguridad?
Siempre que no sea improbable un riesgo para las personas. Esa excepción está en el artículo 33.1 del RGPD. El riesgo que cuenta es el de los afectados, no el de tu empresa.
¿Notificar una brecha a la AEPD es autodenunciarse?
No necesariamente, según la propia Agencia. Su Memoria 2025 presenta la notificación en plazo como evidencia de diligencia. De 2.765 notificaciones, 11 pasaron a investigación adicional. No garantiza nada en tu caso.
¿Tengo que avisar a mi cliente de la brecha?
Sí, si es probable un alto riesgo para sus derechos. Lo dice el artículo 34.1 del RGPD, con las excepciones del 34.3. La herramienta Comunica-Brecha RGPD, de la AEPD, ayuda a valorarlo.
Soy encargado del tratamiento: ¿tengo que notificar a la AEPD?
En principio no, según el artículo 33.2: avisas al responsable sin dilación indebida. Él valora y notifica, salvo que te autorice. No avisarle está tipificado como grave, artículo 73 q) de la LOPDGDD.