Seudonimización de datos para la IA: qué es y cuándo basta
· Actualizado el

Joaquín Trapero in Experto en inteligencia artificial y privacidad, y fundador de Nonimo.
Si cambias el nombre de un cliente por una etiqueta, lo pegas en ChatGPT y luego vuelves a poner el nombre en la respuesta, en la oficina dirás que has anonimizado. El RGPD lo llama seudonimizar, y para ti ese texto sigue siendo dato personal.
Esa palabra decide qué obligaciones te siguen tocando. Aquí te cuento qué dicen la norma y las sentencias, y en qué casos me parece suficiente seudonimizar. Si lo tuyo es limpiar un papel concreto, empieza por la lista de datos que delatan a alguien en un documento.
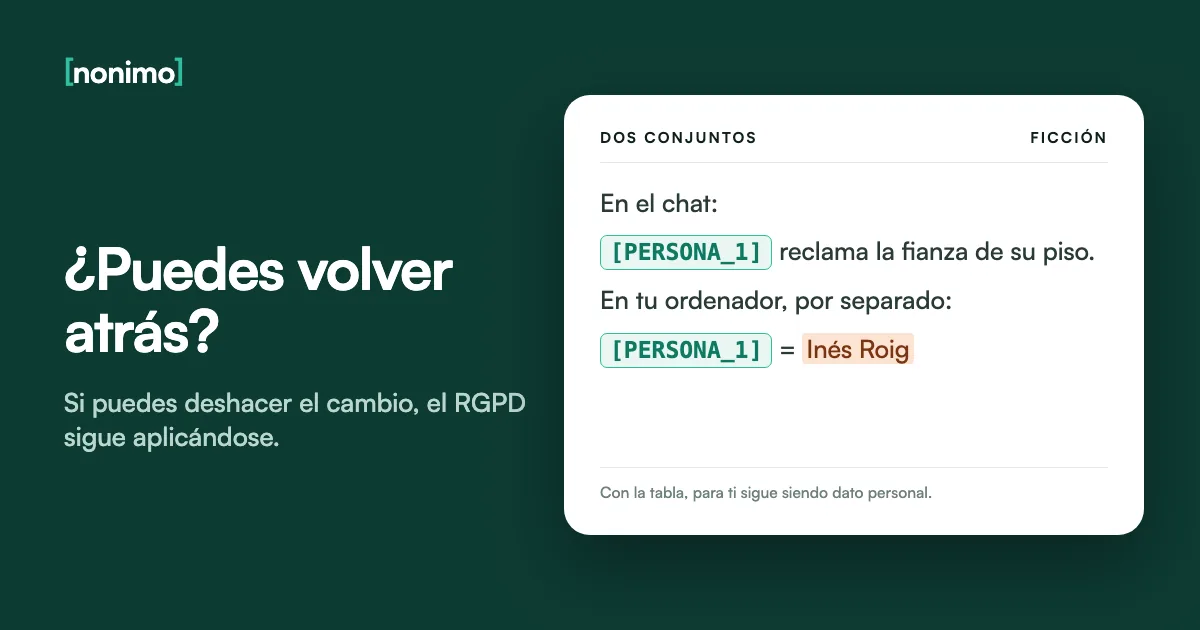
Si puedes deshacer el cambio, has seudonimizado y el RGPD sigue aplicándose. Solo si nadie puede volver atrás con medios razonables, has anonimizado.
Seudonimizar reduce el riesgo, pero el CEPD escribe que por sí solo normalmente no basta. Solo me conformaría con él si el texto no delata a nadie y la tabla se queda contigo.
Diferencia entre anonimizar y seudonimizar: la prueba de la vuelta
A mí me basta una pregunta: cuando termines, ¿podrás saber de quién hablaba el texto? Si la respuesta es sí, has seudonimizado. Es lo normal con un chat, porque necesitas saber a quién se refiere cada etiqueta para que la respuesta te sirva.
La AEPD lo explica con conjuntos: anonimizar deja uno solo, y seudonimizar deja dos, el texto cambiado y la información para revertirlo. Por eso importa lo que hace ChatGPT con tus datos aunque lleven etiquetas. Pasa tu caso por aquí:
¿Tu dato sigue siendo personal para ti?
¿Guardas una tabla, una clave o cualquier otra forma de saber quién es cada persona?
Leyendo lo que queda, ¿el cargo, el pueblo, la fecha o el importe señalan a alguien?
¿Podría alguien distinguir a la persona cruzando el texto con otra información a su alcance?
Elaboración propia con el artículo 4.5 y el considerando 26 del RGPD y la entrada de la AEPD de 2021. Es una orientación: la calificación final depende de tu tratamiento.
| Seudonimizar | Anonimizar | |
|---|---|---|
| ¿Se puede volver atrás? | Sí, con la información adicional | No, con medios razonables |
| ¿Sigue el RGPD? | Sí | No, si el resultado es anónimo |
| ¿Qué conjuntos quedan? | Dos: texto y clave | Uno |
| Uso típico con una IA | Trabajar un caso y recuperar los nombres | Pedir un modelo o dar cifras agregadas |
Ejemplos de seudonimización y anonimización con el mismo texto
Las palabras se entienden mejor con un caso delante. Abajo tienes la misma frase de ficción tratada de cuatro maneras, y en cada una te digo qué ha quedado.
En un fichero real hay más sitios donde mirar: en un Word, el nombre vuelve en encabezados y notas al pie. Si tuviera que elegir para trabajar un caso con la IA, me quedaría con la etiqueta, porque es la única que da una respuesta aprovechable sin enseñar el nombre.
«Inés Roig, con DNI 12345678Z y piso en calle Mayor 4 de Alzira, reclama 1.250,40 € de fianza.»
[PERSONA_1], con DNI [DNI_1] y piso en [DIRECCION_1], reclama 1.250,40 € de fianza.
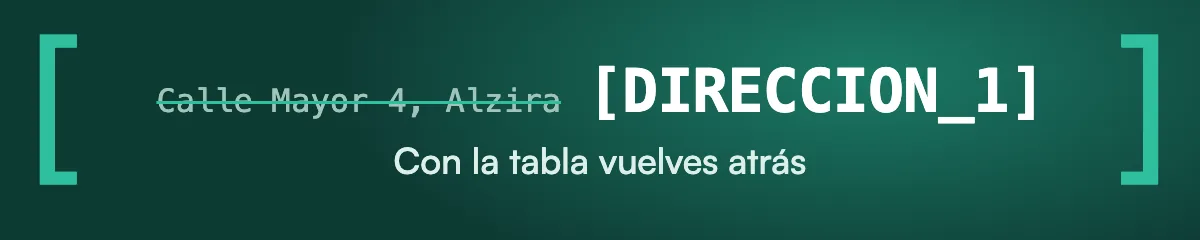
Seudonimización. Con la tabla vuelves atrás. El modelo entiende la frase.
Inés Roig, con DNI 1c9f96328944627a83b96f2f7d98c97f32664101ff98a1c2efb65e75a3417300, y el resto igual.
Seudonimización floja, y aquí ni eso. Es el SHA-256 real de ese DNI, sin clave: se deshace probando números, y el nombre sigue a la vista.
Una mujer de la comarca reclama algo más de mil euros de fianza.
Depende. Puede ser anónimo si hay muchos casos parecidos. Si es la única reclamación del año, no lo es.
¿Cómo se reclama una fianza de alquiler que no devuelven?
Lo más cerca de anonimizar. No hay caso que atribuir, porque no lo has pegado.
Persona, DNI y dirección de ficción. El hash está calculado sobre «12345678Z». La calificación de cada caso es mía, con el RGPD y los documentos de la AEPD citados abajo.
Qué es la seudonimización según el RGPD y qué garantías pide la AEPD
El artículo 4.5 pide tres cosas, y cada una tiene su trampa cuando el destino es un chat. Basta que falle una para que tu etiqueta valga poco. La que más me preocuparía es la tercera, porque es la que nadie vigila.
Tampoco te salva guardar la tabla en una hoja oculta del mismo libro, porque ocultar una hoja no la saca del Excel.
| Lo que exige | Falla si… |
|---|---|
| Que sin información adicional no se pueda atribuir el dato a nadie | El texto dice «la socia de la gestoría de Burjassot que se divorció en marzo», aunque no lleve nombre |
| Que esa información figure por separado | La tabla viaja en el mismo mensaje o en la misma conversación |
| Que esté sujeta a medidas técnicas y organizativas | Es un documento abierto a todo el despacho |
Artículo 4.5 del RGPD. Los ejemplos son de ficción y la lectura para un chat es mía.
La AEPD añade otra diferencia en su entrada de 2021. Sobre un dato anonimizado pesa un solo tipo de garantía: la robustez del proceso. Sobre uno seudonimizado pesan cuatro.
Yo protegería la tabla mejor que el propio texto: una hoja sin contraseña con la correspondencia de cincuenta clientes me preocuparía más que cualquier mensaje con etiquetas. Si lo hace más de una persona, deja escrito dónde vive y cuánto dura en la política de uso de IA de tu empresa.
| Garantía de la AEPD | Al pegar en una IA significa |
|---|---|
| El propio proceso impide reidentificar sin la información adicional | Lo que queda en el texto no delata a nadie |
| Los principios del RGPD siguen aplicándose | Finalidad, conservación y comunicaciones, también con etiquetas |
| Garantías adicionales según el riesgo | Más cuidado con salud, nóminas o asuntos penales |
| Medidas contra brechas, en el conjunto y en la información adicional | La tabla, tan protegida como el texto o más |
Garantías según la AEPD, entrada del 6 de octubre de 2021. La segunda columna es mi lectura para un chat.
Datos anonimizados: cuándo se puede anonimizar y cuándo no
Hay usos de la IA en los que no necesitas la vuelta. Para pedir un modelo de carta de reclamación no hace falta ningún dato de nadie. Es mi primera opción siempre que se pueda: si no pegas el caso, no tienes nada que proteger.
Con los datos agregados hay que ir con más cuidado, sobre todo si salen de un CSV con datos de clientes. La AEPD avisa de que no siempre se puede anonimizar, y pone el ejemplo de un conjunto con solo los 705 eurodiputados: hay muy poca gente donde esconderse.
Lo que le pides a la IA y lo que queda
| Petición | ¿Es anónimo? |
|---|---|
| «Dame un modelo de recurso de multa» | Sí: no hay ningún dato de nadie |
| «Hemos tramitado 32 bajas este trimestre», en una empresa con miles de empleados | Puede serlo, si nada permite aislar a nadie |
| «Hemos tramitado 2 bajas este trimestre», en una plantilla de doce | Difícilmente: los compañeros saben quién faltó |
| El contrato de un cliente con todos los nombres cambiados | No: es seudonimización |
Ejemplos de ficción y calificación mía. Criterio: considerando 26 del RGPD, equívoco 3 de los «10 malentendidos» de la AEPD y borrador de directrices 02/2026 del CEPD.
El CEPD adoptó el 7 de julio de 2026 un borrador de directrices sobre anonimización, con consulta pública hasta el 30 de octubre. Mira si la persona se puede distinguir de las demás con medios razonablemente probables, desde la posición de cada parte. Sin versión final, me sirve de guía, no de garantía.
¿Los datos seudonimizados son datos personales? El TJUE y el Supremo
La AEPD responde que sí en su pregunta frecuente sobre esto. El 4 de septiembre de 2025, en el asunto C-413/23 P, el Tribunal de Justicia precisó que no lo son «de cualquier forma y para cualquier persona»: depende de quién los tenga y de qué medios tenga para atribuirlos.
El Supremo aplicó esa doctrina el 12 de marzo de 2026, en el escalafón de EasyJet con códigos de doce dígitos, y acabó reconociendo el derecho a publicarlo con nombres y acceso limitado. No me escudaría en esto: lo que te toca lo tienes en la guía de IA conforme al RGPD.
El mismo texto con etiquetas, según quién lo mire
Tienes la tabla: dato personal. Lo dice el TJUE para quien seudonimizó y guarda la información adicional (apartado 76). Y el deber de informar de quién recibe los datos se mira desde esa posición, al recogerlos, reciba lo que reciba el otro (apartados 110 a 112).
Encargado del tratamiento: según el CEPD, también. Su borrador de 2026 dice que quien trata datos por cuenta de otro se mide con la perspectiva de quien manda. Yo ahí pondría un plan de empresa con contrato de encargo, aunque esa lectura es mía.
Sin medios para atribuirlo: puede no serlo. El TJUE exige que no pueda eludir las medidas ni atribuirlo con medios adicionales (apartado 77). Si no se puede excluir que lo atribuya razonablemente, es personal (apartado 85). Y el contexto cuenta: yo reconocería sin nombre al único notario de un pueblo.
Sentencia del TJUE de 4 de septiembre de 2025, C-413/23 P: interpreta el Reglamento 2018/1725, el de las instituciones de la UE, que se lee de forma homogénea con el RGPD (su considerando 5), y devuelve el asunto al Tribunal General. STS 278/2026. Directrices 02/2026 del CEPD, apartado 15, borrador sin versión final.
El ómnibus digital aún no cambia esto: el Consejo acordó su mandato el 21 de octubre de 2026, con un artículo 25a sobre seudonimización, y a 7 de noviembre sigue pendiente en comisión del Parlamento. Es una propuesta, no una norma.
Hash, cifrado y datos indirectos: lo que parece anónimo y no lo es
Un hash parece irreversible porque no se calcula hacia atrás. Da igual: la AEPD explica en su estudio de 2019 que basta con probar todos los valores posibles. Y los números cortos tienen pocos. Toca el ritmo y mira lo poco que aguantan:
Segundos para probar todos los valores
Ritmo de partida y cifras de móviles: AEPD, «Introducción al hash como técnica de seudonimización», octubre de 2019, páginas 11 y 12. Lo del DNI es cuenta nuestra sobre ese ritmo. Se calcula en tu navegador.
Yo no daría por protegido ningún número pasado por un hash sin clave secreta. El estudio cita el HMAC con clave no trivial, y advierte de que, si conservas esa clave, lo que tienes son datos seudonimizados.
Con el cifrado pasa algo parecido. La AEPD lo dice claro: no anonimiza, aunque sirva para seudonimizar, y no se puede dar por hecho que no se descifre porque se diga que la clave se ha borrado. Más tosco todavía es el recuadro negro sobre un PDF, que deja el texto intacto debajo.
El error que más me costaría ver es otro, porque el texto parece limpio: siguen ahí el cargo, la localidad, la fecha o el importe exacto. Por eso repasaría antes qué datos hay que anonimizar en un documento. Mi prueba: léelo como alguien de tu calle. Si reconocería a alguien, la etiqueta no ha terminado.
La misma consulta, antes y después de limpiar el contexto
[PERSONA_1], dueño de la única ferretería del pueblo, tiene una inspección de Hacienda desde el 12 de marzo por 48.312,70 €.
[PERSONA_1], autónomo del comercio minorista, tiene una inspección abierta este año por unos 50.000 €.
Ejemplo de ficción. En naranja, lo que permite reconocer a la persona aunque no se la nombre.
Cada sector tiene su delator, y por ahí empezaría a limpiar:
| Sector | Lo que señala sin nombrar |
|---|---|
| IA en una inmobiliaria | La referencia catastral, que apunta al vendedor |
| Asesorías y gestorías | El negocio, la localidad y la inspección pendiente |
| Clínicas | Una enfermedad rara o una fecha exacta |
¿Basta con seudonimizar para usar ChatGPT con datos de clientes?
Ninguna norma da una respuesta que valga para todos los textos. Este es el orden que seguiría, y la primera situación que encaja ya decide. Lo pasaría antes de pegar nada que no haya escrito yo, y más si es un expediente.
Si el resultado es que no basta, tienes otros caminos, como una IA privada o un proxy de privacidad. Recorre tu caso:
¿Basta con seudonimizar en tu caso?
Por el contexto, ¿el texto aún señala a alguien?
¿Lleva salud, afiliación sindical u otra categoría especial?
¿Es un asunto bajo secreto profesional?
¿La tabla viaja con el texto o acaba en el mismo sitio?
Elaboración propia con los artículos 4.5 y 9 del RGPD, las directrices 01/2025 del CEPD y el artículo 16 de la Ley Orgánica 5/2024. El CEPD escribe que la seudonimización sola normalmente no basta. Cada caso pide su propio análisis.
Un informe médico con el nombre cambiado sigue siendo, para ti, un dato de salud. Y la Ley Orgánica 5/2024 protege el secreto de todos los documentos y comunicaciones del abogado ligados a la defensa, sin hablar de nombres. Esa ley no dice que cambiarlos lo resuelva, y no me apoyaría en ello.
Si fuera mi despacho, no llamaría anonimización a lo que hace una herramienta con etiquetas reversibles. El Libro Blanco de la abogacía de 2026 recomienda «sistemas adecuados de anonimización» cuando la herramienta no ofrezca garantías, y trata la seudonimización como algo más limitado. La palabra exacta te evita prometer lo que el proceso no hace.
Lo que siguen pidiendo estos casos con las etiquetas puestas
| Caso | Lo que no cambia | Qué haría yo |
|---|---|---|
| Salud, o la cuota sindical en una nómina | Sigue revelando una categoría especial (artículo 9) | Fechas aproximadas y diagnósticos genéricos, como cuento en IA para informes médicos |
| Asunto de un abogado | El secreto cubre documentos y comunicaciones de la defensa | Mirar antes lo que explico para despachos de abogados |
| Escritura notarial | El protocolo es secreto entero, no solo sus nombres | Pegar lo mínimo, nunca la escritura completa |
| Plan de empresa del chat | Cambia el contrato, pero el proveedor recibe lo que pegues. Lo cuento con Microsoft Copilot | Sumar las dos medidas. Si lo envía tu aplicación, usar un proxy en tu servidor |
Artículo 9 del RGPD, artículo 16.5 a) de la Ley Orgánica 5/2024 y Libro Blanco sobre IA y abogacía, página 26. La última columna es opinión mía.
Brecha de seguridad con datos seudonimizados: qué dice el RGPD
El artículo 34.3 a) te libra de avisar a los afectados si aplicaste medidas que hacen los datos ininteligibles para quien no esté autorizado, y pone el cifrado de ejemplo. El CEPD dice que seudonimizar puede contar como medida de ese tipo, pero pide un análisis cuidadoso del caso (apartado 62).
Yo no contaría con esa exención sin revisarlo cada vez, y menos para ahorrarme la notificación a la AEPD, que va por otro artículo. El paso a paso está en qué hacer ante una brecha de seguridad con IA.
| Notificar a la AEPD | Avisar a los afectados | |
|---|---|---|
| Artículo | 33 | 34 |
| Plazo | Sin dilación y, si es posible, en 72 horas | Sin dilación indebida |
| Cuándo se libra | Si es improbable que haya riesgo | Si el riesgo no es alto, o en casos como el del 34.3 |
| ¿Ayuda la seudonimización? | Puede bajar el riesgo, no quita la obligación por sí sola | Puede, tras analizar si los datos quedan ininteligibles |
Artículos 33 y 34 del RGPD y apartado 62 de las directrices 01/2025 del CEPD. La última fila es mi lectura.
Si tienes un seguro de ciberriesgos, no esperes que la póliza hable de esto. Los ocho documentos públicos de aseguradoras que repasa la guía de qué cubre un seguro de ciberriesgos no mencionan la IA.
Cómo seudonimizar datos paso a paso y dejar la tabla fuera del chat
Si en tu caso lo vas a hacer, este es el orden. Sirve igual a mano que con un programa. Si es un Word, antes de nada hay que quitar el control de cambios y los comentarios, porque lo que borras con la función activa se queda dentro.
Cinco pasos antes de pegar
Orden propio, con las condiciones del artículo 4.5 del RGPD y las directrices 01/2025 del CEPD.
El CEPD llama dominio de seudonimización al contexto frente al que quieres que funcione: personas, sistemas y lo que tienen a su alcance. Su apartado 43 contempla seudonimizar antes de enviar a alguien cuya seguridad no sería adecuada para los datos originales. Me recuerda mucho a pegar en un chat.
Para mí, el dominio es el proveedor y todo lo que le has dado. Si tus aplicaciones pasan por un AI gateway gestionado por otro, ese intermediario también entra. Y revisaría estas tres cosas antes de dar por buena ninguna etiqueta:
¿Has metido la tabla en el dominio sin darte cuenta?
Marca lo que te haya pasado con este caso.
0 de 3
Sin nada marcado, en esto vas bien. Te queda vigilar el contexto.
Con esto, cuenta con que las etiquetas de este caso protegen poco frente a ese proveedor.
Las tres situaciones son mi lectura del apartado 35 de las directrices 01/2025 del CEPD. Qué conserva cada herramienta: qué hace Claude con tus datos y qué hace Gemini con tus datos.
Si el nombre real llegó a entrar en el chat, borrar la conversación no lo saca todo, porque la memoria de ChatGPT se borra aparte.
A mano funciona para una consulta suelta. Con veinte al día y cinco personas, no me fiaría de que nadie se salte el paso 3. Para eso están las herramientas, y conviene saber qué hace cada una.
La nuestra para equipos está en la página de organizaciones. Antes de pegar, mira si se te ha quedado algo con formato fijo:
Se queda en tu navegador. Busca DNI, NIE, IBAN, correos, teléfonos españoles y matrículas. No detecta nombres ni direcciones, ni el contexto que delata.
Mi consejo: seudonimiza bien y no lo llames anonimizar
Da por hecho que lo que haces con un chat es seudonimizar y trabaja con esa idea: tabla fuera, contexto limpio y RGPD en la cabeza. «Anonimizado» lo reservaría para lo que puedas demostrar. Y si no sabes qué tapar primero, empieza por el DNI.
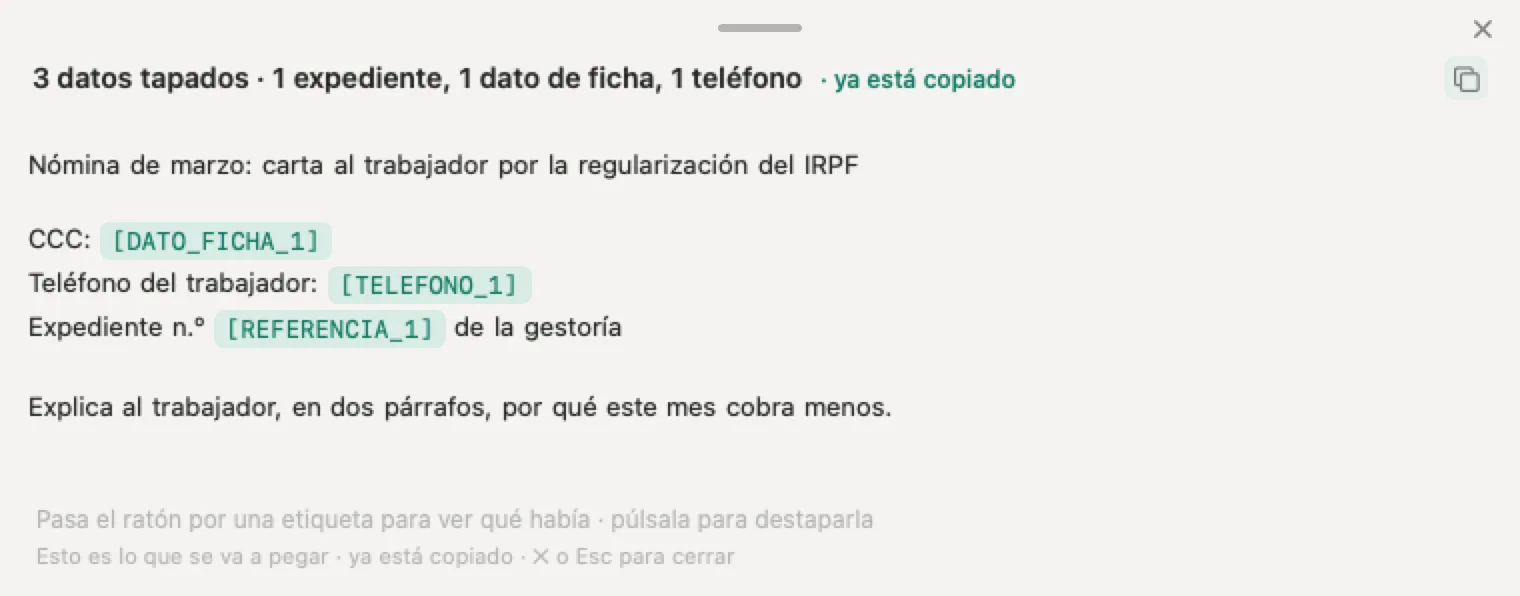
Nonimo cambia los datos por etiquetas y deja la tabla en tu ordenador, en Mac y en Windows. Marcas el párrafo, pulsas una tecla y ya puedes pegar. Cuando lees la respuesta, tus datos reales vuelven a su sitio. Cada dato tapado se marca en pantalla, y con un clic se destapa.
Lo que sale y lo que se queda, con datos de ficción
[PERSONA_1], con DNI [DNI_1], reclama la fianza de su piso.
La correspondencia entre etiquetas y datos reales.
Como la correspondencia sigue en tu equipo, para ti son datos personales: es el caso del artículo 4.5 del RGPD. No te decimos que el texto quede anónimo, porque no lo queda.
Lo que escribes no pasa por nuestros servidores. Los planes que quitan el límite del mes están en la página de precios.
Lo que guarda la aplicación en tu disco, y durante cuánto tiempo, lo tienes en la página de privacidad.
Si de esta palabra depende una notificación o un contrato, la última opinión es la de tu delegado de protección de datos, no la de esta guía.
Fuentes
- RGPD, texto del DOUE en el BOE. Artículos 4.5, 9, 33 y 34.3 a) y considerando 26.
- AEPD, Anonimización y seudonimización, 6 de octubre de 2021. Uno o dos conjuntos, y una garantía frente a cuatro.
- AEPD, Introducción al hash como técnica de seudonimización, octubre de 2019, páginas 11, 12 y 28. Combinaciones de móviles, un millón de hashes por segundo, menos de 20 segundos y HMAC.
- AEPD, 10 malentendidos relacionados con la anonimización (equívocos 1 a 3: cifrado y 705 eurodiputados) y pregunta frecuente «¿Y los datos seudonimizados son datos personales?», citadas por título.
- CEPD, Guidelines 01/2025 on Pseudonymisation, versión 1 para consulta, de 16 de enero de 2025, anterior a C-413/23 P y sin versión final. Apartados 22, 35, 43 y 62.
- CEPD, Guidelines 02/2026 on Anonymisation, versión 1.0 de 7 de julio de 2026, consulta hasta el 30 de octubre, sin versión final. Apartado 15.
- Tribunal de Justicia de la Unión Europea, sentencia de 4 de septiembre de 2025, C-413/23 P. Apartados 76, 77, 85, 86 y 110 a 112, y fallo.
- Consejo de la Unión Europea, documento 14756/26, 22 de octubre de 2026. Mandato del 21 de octubre sobre el ómnibus digital, con el artículo 25a. Fase en el Parlamento: ficha 2025/0360(COD).
- Tribunal Supremo, Sala de lo Social, sentencia 278/2026, de 12 de marzo, Roj STS 1215/2026. La seudonimización del código de doce dígitos, la valoración según quien recibe el dato y el fallo.
- Ley Orgánica 5/2024, del Derecho de Defensa, artículo 16. El secreto de los documentos y comunicaciones, apartado 5 a).
- Consejo General de la Abogacía Española e Ilustre Colegio de Abogados de Valencia, Libro Blanco sobre Inteligencia Artificial y Abogacía, página 26. La cita sobre los sistemas adecuados de anonimización.
Consultadas el 7 de noviembre de 2026.
Guías relacionadas
Preguntas frecuentes
¿Cuál es la diferencia entre la anonimización y la seudonimización?
Que la seudonimización se puede deshacer y la anonimización no. En la primera guardas aparte cómo volver atrás y el RGPD sigue aplicándose. En la segunda, nadie puede identificar a la persona con medios razonables.
¿Puedes darme un ejemplo de seudonimización?
Cambiar «Inés Roig» por [PERSONA_1] y guardar aparte la equivalencia. Quien recibe el texto no sabe de quién habla, pero tú puedes volver atrás cuando quieras.
¿Puedes darme un ejemplo de anonimización de datos?
Dar el número de reclamaciones de un año, sin nada que aísle a nadie. Funciona si el grupo es grande. Con doce personas, esa misma cifra puede señalar a alguien concreto.
¿Qué son los datos seudonimizados?
Son datos que solo se atribuyen a alguien con información guardada aparte. Por ejemplo, un código de empleado y su lista de equivalencias. Para quien tiene esa lista, siguen siendo datos personales.
¿Qué diferencia hay entre datos personales y datos sensibles?
Los sensibles son datos personales con más protección. El artículo 9 del RGPD incluye la salud, la afiliación sindical, la religión o la orientación sexual. Cambiar el nombre por una etiqueta no les quita esa categoría.
¿Un DNI pasado por un hash está anonimizado?
No, porque se deshace probando todas las combinaciones. Un DNI tiene cien millones y, al ritmo de un millón por segundo que da la AEPD, se recorren en menos de dos minutos.
¿Es obligatorio seudonimizar los datos antes de usar una IA?
No, el RGPD no impone una obligación general. Lo aclara el CEPD en sus directrices de 2025, aún en versión de consulta. Lo obligatorio es proteger los datos de forma adecuada al riesgo.
¿Qué dijo el Supremo sobre los datos seudonimizados?
Que un mismo dato puede ser personal para unos y no para otros. Depende de que quien lo recibe tenga medios para atribuirlo. Lo dijo en marzo de 2026, en un conflicto sobre un escalafón con códigos.