Reglamento de IA: qué tiene que hacer tu empresa
· Actualizado el

Joaquín Trapero in Experto en inteligencia artificial y privacidad, y fundador de Nonimo.
Si en tu empresa usáis ChatGPT o Copilot, seguramente te han dicho que el Reglamento de IA te obliga a un montón de cosas. Te obliga a bastante menos de lo que te cuentan, y casi todo lo gordo se ha aplazado.
Te voy a decir qué te toca hoy, qué llega después y qué no haría yo todavía. También por qué el problema de cada día, el dato que alguien pega en un chat, va por otra norma, el RGPD.
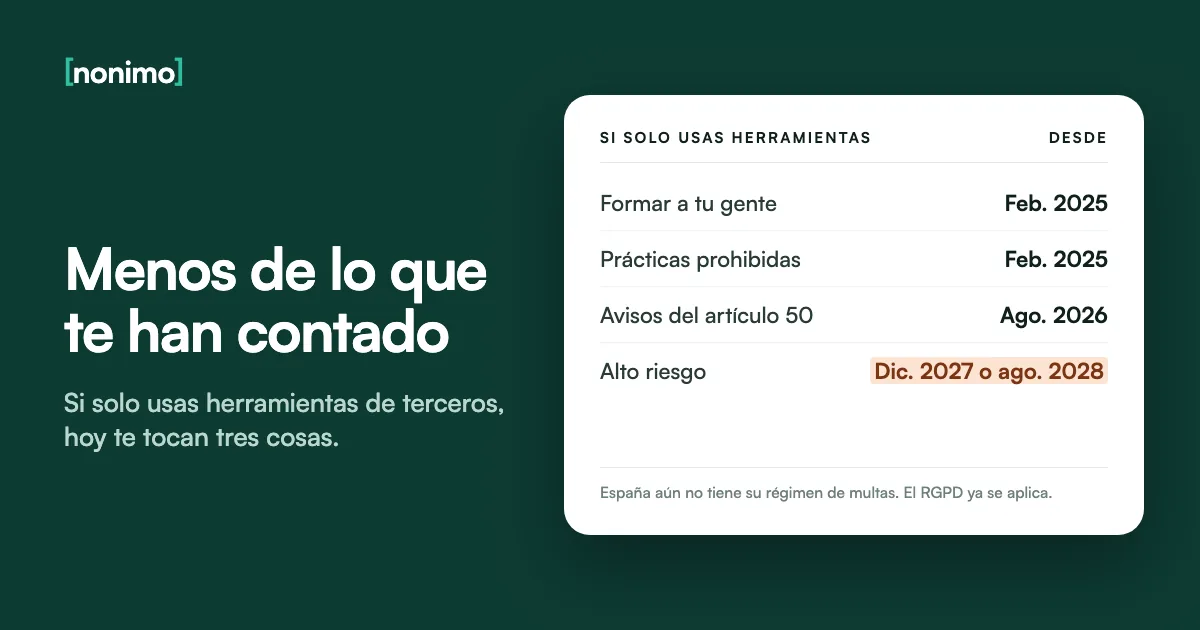
Si solo usas herramientas de terceros, hoy te tocan tres cosas: formar a tu gente, no entrar en las prácticas prohibidas y avisar en los casos del artículo 50. El alto riesgo no llega hasta el 2 de diciembre de 2027 o el 2 de agosto de 2028.
El proyecto español de ley sobre estas multas caducó el 6 de octubre de 2026. El RGPD, en cambio, se sanciona hoy.
Normativa de IA para empresas: qué papel tienes y qué te toca
El Reglamento (UE) 2024/1689 no reparte obligaciones por sector, sino por papel. Quien desarrolla el sistema y lo pone en el mercado o en servicio con su nombre o su marca es proveedor. Quien lo usa bajo su autoridad en su actividad profesional es responsable del despliegue.
Si contratas ChatGPT Business, OpenAI es el proveedor y tú, responsable del despliegue. Pasar de una cuenta gratis a un plan de empresa no te cambia el papel. Te cambia el contrato y lo que hace el proveedor con tus textos.
Lo primero que miraría es si estás a punto de cambiar de papel sin querer. Antes de encargar un asistente propio, decide también si el modelo corre en tus servidores o se llama por API. Haz este recorrido:
¿Qué papel tienes y qué te toca?
¿Tu empresa ha desarrollado el sistema, o lo ha encargado, y lo ofrece o lo pone en servicio con su nombre o su marca?
¿Le has puesto tu marca a un sistema de alto riesgo, lo has modificado a fondo o le has cambiado la finalidad hasta volverlo de alto riesgo?
¿Lo usáis para trabajar, y no solo para cosas personales?
¿Decide o ayuda a decidir sobre personas: seleccionar candidatos, evaluar a la plantilla, valorar solvencia?
Elaboración propia con los artículos 3.3, 3.4, 16, 25.1 y 26 y el anexo III del Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026. Sirve para situarte: tu papel real depende de cada sistema y de su uso.
Hay además una capa aparte para los modelos de IA de uso general, con su capítulo V. Es de quien entrena y publica el modelo, no tuya. Lo que sí te interesa es qué hace Claude con tus datos, o el proveedor que uses.
Las piezas sobre los demás están en el índice de guías.
Calendario del Reglamento de IA tras el ómnibus digital
El Reglamento (UE) 2026/1744, el ómnibus digital, se publicó el 24 de julio de 2026 y entró en vigor el 27. Reescribió las fechas del artículo 113, así que no me fiaría de ningún calendario anterior. El original de 2024 sigue publicado con las fechas viejas.
Elige tu caso. Si eres ayuntamiento, el detalle está en la guía de la IA en los ayuntamientos.
Las fechas que te afectan
| Desde | Qué se aplica |
|---|---|
| 2 de febrero de 2025 | Prácticas prohibidas (artículo 5) y alfabetización (artículo 4) |
| 2 de agosto de 2025 | Modelos de uso general, organismos notificados y gobernanza |
| 2 de agosto de 2025 | El capítulo de sanciones, salvo el artículo 101 |
| 2 de agosto de 2026 | Todo lo que no tenga fecha propia, incluida la transparencia del artículo 50 |
| 2 de diciembre de 2026 | Dos prohibiciones nuevas: imágenes íntimas o sexuales falsas de personas identificables, sin su consentimiento, y material de abuso sexual infantil |
| 2 de diciembre de 2026 | Marcado del artículo 50.2 para los sistemas de contenido sintético que ya estaban en el mercado |
| 2 de agosto de 2027 | Modelos de uso general anteriores a agosto de 2025; cada Estado, además, debe tener operativo su espacio controlado de pruebas |
| 2 de diciembre de 2027 | Alto riesgo del anexo III: empleo, solvencia y demás ámbitos de la lista |
| 2 de agosto de 2028 | Alto riesgo del anexo I: componentes de seguridad de productos regulados |
| 2 de agosto de 2030 | Alto riesgo que ya usaban las autoridades públicas antes de la fecha de aplicación |
Artículos 57.1, 111 y 113 del Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026. Los artículos 102 a 110, que retocan normas sectoriales, se aplican desde el 27 de julio de 2026.
Yo no leería el aplazamiento como una amnistía: se retrasó lo que casi ninguna empresa pequeña tenía encima, y lo que ya le obligaba sigue igual. Para comprobar una fecha tú mismo, abre el texto consolidado en EUR-Lex: marca con M1 lo que viene del ómnibus, y el artículo 113 cierra el articulado.
Prácticas prohibidas: qué IA no puede usar ninguna empresa
El artículo 5 prohíbe seas quien seas, tengas el tamaño que tengas y hayas comprado o construido el sistema. Es la parte con la multa más alta, y su lista es cerrada. También es de lo poco que el ómnibus ha ampliado en vez de aplazar.
Yo pasaría esta lista antes de contratar cualquier cosa que puntúe o vigile a personas, y dejaría por escrito quién la leyó, igual que en la política de uso de IA de la empresa. Marca lo que haga tu herramienta:
¿Tu herramienta hace algo de esto?
0 de 7
Con todo en blanco, por este artículo vas bien. Vuelve a mirarlo cuando contrates otra herramienta.
No lo pondría en marcha sin que lo mire un abogado, y si ya está funcionando, lo pararía mientras tanto.
Resumen del artículo 5.1 del Reglamento (UE) 2024/1689, aplicable desde el 2 de febrero de 2025 salvo sus letras nuevas. Falta la letra h), la identificación biométrica remota en tiempo real con fines policiales, que no es cosa de una empresa. La recomendación es mía.
Alfabetización en IA y obligaciones para pymes: formar y dejar papeles
Sí es una obligación legal, y la tienes desde febrero de 2025. El ómnibus la suavizó: el artículo 4 pide adoptar medidas para apoyar la alfabetización de tu personal, según sus conocimientos y el contexto, sin garantizar el nivel de nadie.
La Comisión dice que no hace falta certificado y que basta un registro interno; las autoridades nacionales lo vigilan desde el 2 de agosto de 2026. Yo no pagaría un curso caro solo por el papel. El registro de firmas lo tienes en el modelo de política de uso.
Tampoco existe un certificado de cumplimiento para quien solo usa herramientas: si te lo venden, te venden otra cosa. Tu inventario es una hoja de cálculo, no el registro de alto riesgo del artículo 49, y para rellenarlo hay que saber qué hace Microsoft Copilot con tus datos y cada una de las demás.
Lo que dejaría hecho, con fecha y nombres
Marca lo que ya tengas.
0 de 5
Lo que falta debería salir en una mañana, según el tamaño de tu empresa. No esperaría a un curso.
Con esto puedes enseñar que has hecho algo. Repásalo cuando entre gente o cambie la herramienta.
Criterio propio: el artículo 4 no fija contenidos ni horas, y el reglamento no exige estos papeles como tales a quien no maneja alto riesgo. Lo del certificado y el registro, según las preguntas y respuestas de la Comisión sobre alfabetización.
Yo apostaría a que estos papeles te los pide antes un cliente con su cuestionario de proveedor, o una aseguradora en la renovación, que un inspector. Qué contestar está en la guía del cuestionario de ciberriesgos.
Y qué cubre una póliza, en el seguro de ciberriesgos en España.
Transparencia del artículo 50: cuándo avisar de que usas IA
El artículo 50 se aplica desde el 2 de agosto de 2026 y no depende del nivel de riesgo. Pero no te obliga a avisar siempre que uses IA: solo en supuestos concretos, y varios son del proveedor. Toca tu situación.
Avisar a un cliente de que el despacho usa IA es otra historia, que sale de la hoja de encargo y no de este artículo. Yo no pondría un aviso en cada correo por miedo: no lo pide y no te protege de nada.
¿Hay que avisar?
Correo comercial o boletín interno redactado con IA. El artículo 50 no lo exige. No es un texto publicado para informar al público sobre asuntos de interés público.
Nota pública sobre un asunto de interés público. Sin revisión, sí hay que divulgar que la generó una IA. Revisada y con alguien que asume la responsabilidad editorial, no: hacen falta las dos cosas. Según las directrices que recoge la AESIA, pasar el corrector ortográfico no cuenta como revisión.
Imagen, audio o vídeo que constituya una ultrafalsificación. Sí, hay que hacer público que es artificial. En una obra manifiestamente creativa o satírica, basta avisar de forma que no estorbe.
Chatbot que habla con tus clientes. El deber del artículo 50.1 es del proveedor, salvo que resulte evidente que es una máquina. Mi lectura: si lo desarrollas y lo pones en servicio con tu marca, el proveedor eres tú. Avisaría igualmente desde la primera frase.
Reconocimiento de emociones o categorización biométrica. Hay que informar a las personas expuestas. Recuerda que, en el trabajo y en centros educativos, inferir emociones ya está prohibido, salvo motivos médicos o de seguridad.
Marcar el contenido sintético en formato legible por máquina. Es del proveedor, no tuya. Los sistemas que ya estaban en el mercado antes del 2 de agosto de 2026 tienen hasta el 2 de diciembre de 2026. Por eso no daría hoy por marcado nada de lo que genera una herramienta.
Artículos 50 y 111.4 del Reglamento (UE) 2024/1689, y preguntas sobre las directrices de la Comisión en la web de la AESIA. Lectura de la norma, no asesoramiento sobre un caso concreto.
Lo que cada herramienta hace con lo que le mandas se mira una a una, como en qué hace ChatGPT con tus datos.
Riesgo alto, limitado y mínimo: cómo clasificar tu sistema
Si buscas «riesgo limitado» en los artículos del reglamento, no lo encontrarás: es una forma de explicarlo. La Comisión habla de cuatro niveles, y dice que la gran mayoría de los sistemas que se usan hoy en la UE caen en el último.
| Nivel | Qué significa | Ejemplo |
|---|---|---|
| Inaceptable | Prohibido por el artículo 5 | Inferir emociones de la plantilla |
| Alto | Requisitos y obligaciones del capítulo III, aplazados | Filtrar candidatos, valorar solvencia |
| Limitado o de transparencia | Solo el deber de avisar del artículo 50 | Un chatbot, una ultrafalsificación |
| Mínimo o nulo | Sin reglas propias de esta norma | Un filtro de correo no deseado |
Niveles y ejemplo del filtro de correo, según la página de la Comisión sobre el marco regulador, que llama «de transparencia» al que suele conocerse como limitado. El resto, del articulado.
El anexo III es una lista de usos. No habla de recursos humanos en general, sino de sistemas destinados a seleccionar, filtrar solicitudes y evaluar candidatos. Que un asistente redacte la oferta de empleo no es eso. Que ordene candidatos por idoneidad se le parece mucho, y lo trataría como alto riesgo.
En una empresa privada lo normal es el punto 4 (empleo: selección, promoción, despidos, asignar tareas, evaluar rendimiento) y el punto 5, con la solvencia y los seguros de vida y salud. Su versión pública, las prestaciones, está en la guía de los ayuntamientos. Comprueba el tuyo:
¿Tu sistema es de alto riesgo?
¿Es componente de seguridad de un producto del anexo I, o es ese producto, y debe pasar una evaluación de conformidad por un tercero?
¿Está en alguno de los ocho ámbitos del anexo III?
¿No plantea un riesgo importante para la salud, la seguridad o los derechos, también por no influir sustancialmente en la decisión (artículo 6.3)?
Artículos 6, 49 y 113 y anexo III del Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026.
Despliegue de inteligencia artificial en alto riesgo: empresas y administraciones
Si caes aquí, tienes trabajo para diciembre de 2027, y es menos exótico de lo que parece. El artículo 26 pide cosas que una empresa ordenada ya medio hace. No contrataría a nadie todavía para esto, salvo que ya estés seleccionando o valorando solvencia con estos sistemas.
Lo de los registros merece un aviso: si guardan prompts con datos de personas, son un fichero más que proteger, como cuento con los registros de un AI gateway.
Para los sistemas ya en servicio antes de esa fecha, el artículo 111.2, en el texto consolidado a 27 de julio de 2026, habla de cuando su diseño cambie de forma significativa. No contaría con ello al cambiar de versión o de proveedor.
Lo que pide el alto riesgo a quien lo despliega
Artículos 26, 27 y 86 del Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026. Los artículos 26 y 27 se aplican al anexo III desde el 2 de diciembre de 2027. El 86 está en otro capítulo, sin ese aplazamiento expreso, aunque remite a estos sistemas. Infraestructuras críticas queda fuera de los artículos 27 y 86.
Un ayuntamiento que usa IA es responsable del despliegue como cualquier empresa, pero arrastra capas que el sector privado no tiene. Si llevas una secretaría, empezaría por el registro: es lo que te impide usar el sistema.
| Capa | Qué añade a una autoridad pública |
|---|---|
| Artículo 26.8 | Cumplir el registro y no usar el sistema de alto riesgo si no consta en la base de datos de la Unión, informando al proveedor o al distribuidor |
| Artículo 27 | Evaluación de impacto en derechos fundamentales, con seis contenidos mínimos |
| Artículo 111.2 | Hasta el 2 de agosto de 2030 para los sistemas que ya estaban en marcha |
Artículos 26.8, 27 y 111.2 del Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026.
Cómo se traduce eso con el Esquema Nacional de Seguridad, el padrón y el artículo 41 de la Ley 40/2015 está en la guía de los ayuntamientos.
Normas de IA para empleados y datos biométricos en el trabajo
Aquí es donde no esperaría a 2027. El aviso del artículo 26.7 llega con el alto riesgo, pero en España ya tienes otras dos capas en vigor. Si una herramienta toca a la plantilla, sienta a los representantes una vez y déjalo por escrito.
Los criterios de uso encajan en la política de uso de IA. Y con la biometría iría con pies de plomo: la AEPD ve hoy muy difícil el fichaje con huella o cara, con independencia de lo que diga el Reglamento de IA.
| Norma | Qué te pide | Desde |
|---|---|---|
| Estatuto de los Trabajadores, artículo 64.4 d) | Informar al comité de empresa de los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que afectan a las condiciones de trabajo y al empleo, incluidos los perfiles | Ya en vigor |
| LOPDGDD, artículo 87.3 | Fijar criterios de uso de los dispositivos digitales, con participación de los representantes, e informar a la plantilla | Ya en vigor |
| Reglamento de IA, artículo 5.1 f) | No inferir emociones en el trabajo, salvo motivos médicos o de seguridad | 2 de febrero de 2025 |
| AEPD, guía de control de presencia biométrico | Para fichar o controlar el acceso laboral con biometría falta hoy una norma con rango de ley, y el consentimiento del trabajador no levanta la prohibición | Noviembre de 2023; la guía se marca «en revisión» |
| Reglamento de IA, artículo 26.7 | Avisar a representantes y afectados antes de usar un sistema de alto riesgo en el trabajo | 2 de diciembre de 2027 (anexo III) |
Textos consolidados del BOE y de EUR-Lex y guía de la AEPD, a 7 de noviembre de 2026.
Sanciones por no cumplir la ley de IA: cuánto, cuándo y qué pinta la AESIA
El artículo 99 fija techos, y para una empresa normal manda la cifra mayor. Para una pyme, la menor, y eso cambia del todo el titular de los 35 millones. Pon tu volumen de negocios, porque lo que asusta suele ser la cifra que no te corresponde.
Tu techo de multa con el artículo 99
Artículo 99, apartados 3 a 6 bis. Los 2 millones de partida son solo un ejemplo. Son topes, no lo que te pondrían, y la cuenta se hace en tu navegador. La regla de la cifra menor a las de mediana capitalización solo les vale en los dos últimos tramos.
Desde el 2 de agosto de 2026, la Comisión puede sancionar a quienes publican modelos de uso general (artículo 101). Las demás multas las regula cada Estado (artículo 99.1). En España, el proyecto 121/000096 caducó el 6 de octubre de 2026 con la disolución de las Cortes, según el Congreso.
Los artículos 25.1 y 27.1 de la Ley 40/2015 piden una ley que reconozca la potestad sancionadora y tipifique la infracción. Qué significa eso hoy para la AESIA es una pregunta para tu abogado: aquí no la resuelvo.
Su estatuto de 2023 prevé expedientes sancionadores con arreglo a la normativa de infracciones y sanciones. Y la AEPD puede sancionarte por el RGPD aunque los hechos sean los mismos, así que no le diría a nadie que está a salvo.
¿Hay ya una ley española que fije las multas?
El Gobierno presenta el proyecto en el Congreso.
Se publica en el Boletín de las Cortes y se abre el plazo de enmiendas.
La Comisión actualiza su lista: la AESIA figura como punto de contacto de España, con la designación nacional aún pendiente de adopción definitiva.
El Real Decreto 806/2026 disuelve las Cortes, con elecciones el 29 de noviembre, y el proyecto caduca.
Falta la ley que fije infracciones y cuantías, no la obligación: el artículo 5 es directamente aplicable y el RGPD no ha estado en pausa.
Ficha de la iniciativa en el Congreso, BOCG serie A núm. 97-1, Real Decreto 806/2026 y página de la Comisión sobre las autoridades de vigilancia, a 7 de noviembre de 2026. Si el próximo Gobierno presenta otro texto, sus cifras pueden cambiar.
El proyecto traía un cuarto escalón para infracciones leves, de hasta 500.000 euros o el 0,5 %. También dos rebajas acumulables del 25 %, por reconocer la responsabilidad y por pago voluntario, y el apercibimiento sin multa al sector público, que explico en la guía de los ayuntamientos.
Tampoco veo aquí barra libre. El Gobierno que salga de las urnas tendrá que volver a presentarlo, y lo que no hagas hoy puede pillarte a medias cuando llegue.
La AESIA ya existe y funciona, pero el proyecto caducado no la dejaba sola: repartía la vigilancia por materias. Lo tomo como pista, no como ley. Si el próximo texto lo mantiene, decidirá ante quién tendrías que explicarte.
| Autoridad | De qué se ocuparía |
|---|---|
| AESIA | Prohibidas a), b), c) y f); empleo, educación, infraestructuras y servicios esenciales; procesos democráticos; artículo 50 y lo no atribuido a otros |
| AEPD y autoridades autonómicas | Prohibidas e) y g); biometría del anexo III.1 a) y b); migración y asilo |
| Consejo General del Poder Judicial | Prohibidas d) y h); biometría y alto riesgo en justicia y cumplimiento del Derecho |
| Banco de España y CNMV | Solvencia y calificación crediticia en las entidades que supervisa cada uno |
| Dirección General de Seguros y Fondos de Pensiones | Riesgos y precios en seguros de vida y de salud |
Artículo 5 y disposición final tercera del Proyecto de Ley Orgánica 121/000096, BOCG de 12 de junio de 2026. Reparto de un proyecto caducado, no vigente.
Si lo que salió es un dato personal, la interlocutora sigue siendo la AEPD por la vía de siempre, tal como cuento en qué hacer ante una brecha de seguridad con IA.
Reglamento de IA y RGPD: quién está obligado a aplicar cada uno
El artículo 2.7 dice que el reglamento no afecta al RGPD, salvo en sus artículos 4 bis y 59. Son normas que se suman. A mí la que me preocuparía hoy es el RGPD: se aplica desde 2018. Elegir una IA conforme al RGPD se decide herramienta por herramienta.
| Reglamento de IA | RGPD | |
|---|---|---|
| Qué regula | Sistemas de IA | Tratamientos de datos personales |
| Quién lo aplica | Proveedores, responsables del despliegue y otros operadores | Responsables y encargados del tratamiento, sea cual sea su tamaño |
| Pegar un expediente en un chat | No es, por eso, un uso regulado | Es un tratamiento de datos que pasa por otra empresa, y tiene que ser lícito |
| Plazos | Por etapas, hasta 2030 | Ninguno pendiente |
| Multas en España hoy | Falta la ley que las fije | Sí, las de la AEPD |
Artículos 2, 4 y 28 del RGPD y artículos 2.7 y 3 del Reglamento (UE) 2024/1689. La lectura del caso del chat es mía.
El único puente nuevo es el artículo 4 bis, y es estrecho. Permite a proveedores y responsables del despliegue tratar categorías especiales, solo si es estrictamente necesario para detectar y corregir sesgos y con seis condiciones. Fuera de ahí, esos datos siguen pidiendo una excepción del propio RGPD.
Y si tratas datos por cuenta de tus clientes, eres encargado: una herramienta nueva entra en la subcontratación del artículo 28, con autorización previa por escrito. En un despacho de abogados, lo miraría antes que cualquier fecha de este artículo.
Qué haría yo esta semana con el Reglamento de IA
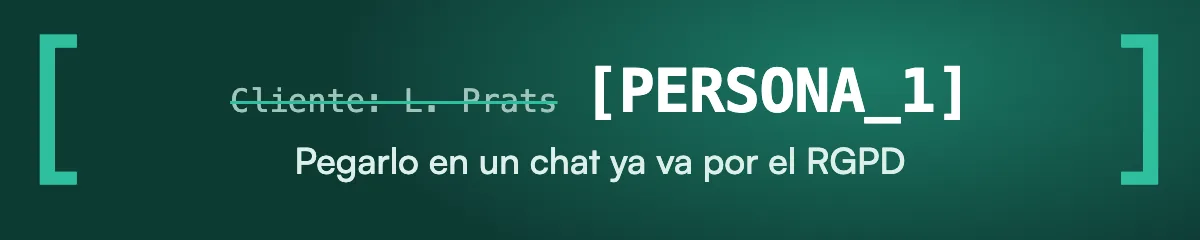
Ninguna de estas fechas cambia lo que pasa cuando alguien copia un expediente y lo pega en una pestaña del navegador. La política lo acota, pero no lo impide. Por eso haría lo de abajo sin esperar a 2027, y empezaría por qué hay que quitar de un documento.
Cuatro pasos para esta semana
Mi orden, con los artículos de arriba.
Para el momento de pegar el texto está Nonimo, una aplicación para Mac y Windows que cambia los identificadores por etiquetas en tu equipo, antes de que el texto salga del ordenador. Te los enseña marcados para que los revises. Para toda la empresa, informática puede poner la extensión por política.
Lo que le llega a la IA, con datos de ficción
Reclamación de Leire Prats, con DNI 12345678Z y domicilio en calle Mayor 4, sobre el expediente 2026/118.
Reclamación de [PERSONA_1], con DNI [DNI_1] y domicilio en [DIRECCION_1], sobre el expediente [REFERENCIA_1].
Etiquetas tal como las pone Nonimo. La correspondencia se queda en tu equipo y es reversible, así que el resultado sigue siendo dato personal a efectos del artículo 4.5 del RGPD: sigues respondiendo tú.
Para las aplicaciones propias que trabajan con la API de OpenAI está Nonimo Gateway, que enmascara los datos en el servidor. La AEPD también pide no compartir con un chatbot nombre, dirección, teléfono ni número de documento.
Si eres consultora de protección de datos o asesoría informática y esto lo montas para terceros, en la página del canal te cuento cómo trabajamos.
Con el proyecto español de multas caducado, qué te pueden exigir hoy la AESIA o la AEPD lo tiene que ver contigo tu abogado; este artículo no lo zanja.
Fuentes
- Reglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026 en EUR-Lex. Artículos 2.7, 3, 4, 4 bis, 5, 6, 16, 25, 26, 27, 49, 50, 57, 86, 99, 101, 111 y 113, y anexos I y III.
- Reglamento (UE) 2026/1744, ómnibus digital sobre IA, de 8 de julio de 2026, DO L de 24 de julio de 2026, citado por título. Sus cambios van marcados con
M1en el consolidado. - Comisión Europea, Marco regulador de la IA, citada por título. Los cuatro niveles de riesgo y el ejemplo del filtro de correo.
- Comisión Europea, Preguntas y respuestas sobre alfabetización en IA. Que no hace falta certificado, el registro interno y la supervisión desde agosto de 2026.
- AESIA, Directrices de la Comisión sobre transparencia. Qué cuenta como revisión humana o control editorial, y el periodo de gracia del artículo 50.2.
- Congreso de los Diputados, Proyecto de Ley Orgánica 121/000096, BOCG serie A núm. 97-1, de 12 de junio de 2026. Artículos 5, 30, 39 y 40 y disposición final tercera.
- Congreso de los Diputados, ficha de la iniciativa. Fechas y caducidad desde el 6 de octubre de 2026.
- Comisión Europea, Autoridades de vigilancia del mercado, actualizada el 7 de septiembre de 2026. La AESIA como punto de contacto, con la designación nacional pendiente.
- Ley 40/2015, artículos 25.1 y 27.1, y Real Decreto 729/2023, Estatuto de la AESIA, citados por título. La potestad sancionadora exige ley; los expedientes, según la normativa de infracciones y sanciones.
- Real Decreto 806/2026, de 5 de octubre, BOE núm. 248, de 6 de octubre de 2026 (citado por título). Disolución de las Cortes y elecciones del 29 de noviembre.
- RGPD, texto del DOUE en el BOE. Artículos 2, 4 y 28.
- Ley Orgánica 3/2018 (LOPDGDD) (BOE-A-2018-16673), citada por título. Artículo 87.3.
- Estatuto de los Trabajadores, texto consolidado en el BOE. Artículo 64.4 d).
- AEPD, Guía sobre control de presencia mediante sistemas biométricos, noviembre de 2023, marcada «en revisión». Rango de ley y consentimiento.
- AEPD, decálogo para usar herramientas de IA, 27 de enero de 2026. Qué datos no compartir con un chatbot.
Consultadas el 7 de noviembre de 2026.
Guías relacionadas
Preguntas frecuentes
¿Qué establece el nuevo Reglamento sobre la inteligencia artificial?
Clasifica los sistemas de IA por riesgo y reparte obligaciones. Prohíbe ciertos usos, exige requisitos al alto riesgo y pide transparencia en algunos casos. Lo que más carga lleva recae en quien fabrica el sistema.
¿Cuál es una regla básica para usar IA en la empresa?
Formar a quien la usa y fijar por escrito qué datos no entran. Lo primero viene del artículo 4 del reglamento. Lo segundo no lo pide él: te ayuda a cumplir el RGPD.
¿Qué obligaciones tiene una pyme con el Reglamento de IA?
Las mismas que el resto según su papel, con multas más bajas. Si solo usa herramientas de terceros, le tocan la alfabetización, las prohibiciones y los avisos del artículo 50 en sus supuestos.
¿Es obligatorio formar en IA a los empleados?
Sí, hay que adoptar medidas, pero sin un nivel garantizado. Es una obligación de medios desde el ómnibus digital. La Comisión aclara que no hace falta certificado y que basta un registro interno.
¿Quién pone las multas del Reglamento de IA en España?
Cada Estado regula las suyas, según el artículo 99.1. El proyecto español 121/000096 caducó el 6 de octubre de 2026, según el Congreso. Si te afecta, pregúntale a tu abogado.
¿Qué es la IA de riesgo limitado y mínimo?
Son formas de explicarlo, no categorías del articulado. Limitado es lo que solo debe avisar, como un chatbot. Mínimo, como un filtro de correo no deseado, no lleva reglas propias.
¿Se pueden usar datos biométricos en el trabajo?
Para fichar, la AEPD dice que hoy falta base legal. Su guía de 2023, marcada en revisión, añade que el consentimiento del trabajador no levanta la prohibición. Inferir emociones ya es otra cosa: está prohibido.
¿Quién está obligado a aplicar el RGPD?
Cualquiera que trate datos personales en su actividad, como responsable o encargado. Da igual el tamaño de la empresa. Por eso pegar un expediente de cliente en un chat ya entra en esa norma.