Polizza cyber risk in Italia: cosa copre e come confrontarla
· Aggiornato il

Joaquín Trapero in Esperto di intelligenza artificiale e privacy, fondatore di Nonimo.
Una polizza cyber risk paga le conseguenze di un attacco informatico: rimettere in piedi dati e sistemi, gestire il data breach, a volte i danni a terzi. Il resto dipende da righe che quasi nessuno legge, come la definizione di attacco, le esclusioni e la franchigia.
Il massimale in copertina dice poco: conta quali voci pescano da quella cifra e quale evento fa scattare la copertura. Abbiamo riletto l’indagine IVASS su 50 polizze cyber, due documenti di prodotto e gli obblighi italiani di notifica. Del modulo che l’assicuratore ti fa compilare si occupa la guida al questionario cyber.
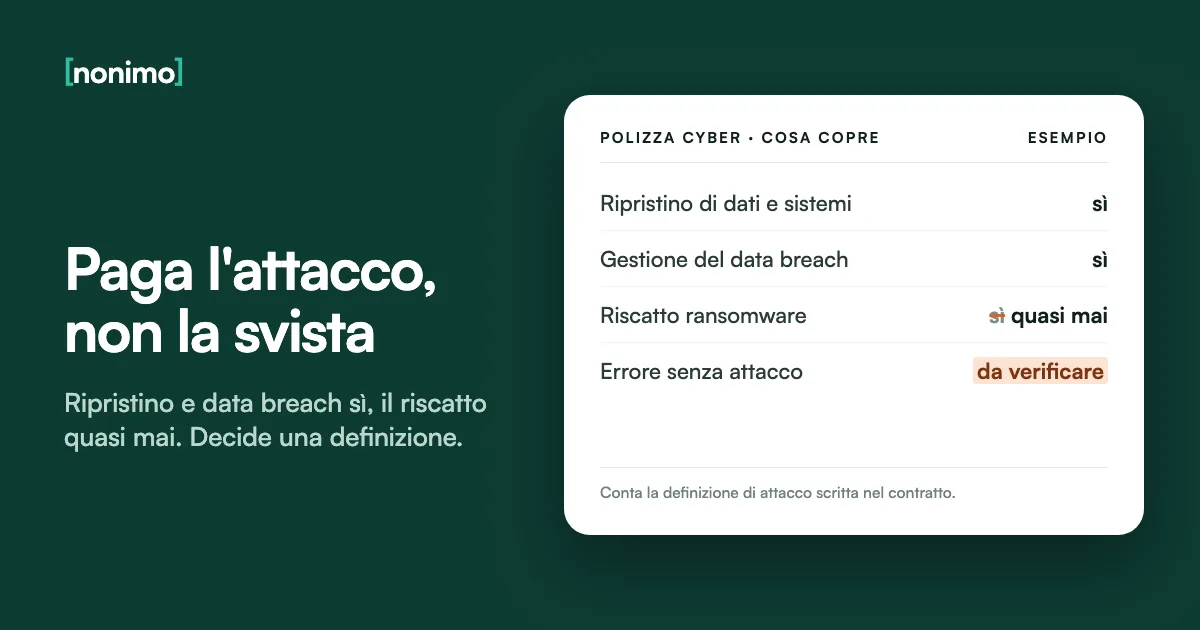
Copre le conseguenze di un attacco informatico: ripristino di dati e sistemi, spese per gestire e notificare il data breach, spesso danni a terzi e tutela legale. Il riscatto quasi mai, le multe solo se il contratto lo prevede. Un errore umano senza attacco può restare fuori: decide la definizione scritta nel contratto.
Cosa copre una polizza cyber e quando scatta: serve un attacco
IVASS ha letto 50 polizze in commercio al 30 luglio 2023, 26 delle quali rivolte alle PMI. Quelle stand alone per le imprese hanno tre famiglie di garanzie: perdite pecuniarie per ripristino e fermo, responsabilità civile verso terzi, tutela legale. Il premio è spesso rapportato al fatturato.
Poi c’è una frase che cambia la lettura del resto: ogni prestazione presuppone un attacco al sistema informatico dell’impresa. Alla copertura base si aggiungono costi di istruttoria, notifica agli interessati, consulenti e, in alcuni contratti, una diaria per ogni giorno di inattività forzata.
Due prodotti con lo stesso nome possono non somigliarsi affatto. Sotto la parola «cyber» non darei niente per scontato, neppure i giorni di fermo, che uno dei due esclude in modo esplicito. Chi guida un’organizzazione più grande ha spesso un contratto su misura, da leggere con lo stesso metodo.
Due polizze cyber, voce per voce
Net Insurance esclude i giorni di fermo che Intesa Sanpaolo Protezione indennizza fino a tre mesi: è lo scarto più netto fra i due testi.
| Voce | Net Insurance, Cyber Protection | Intesa Sanpaolo Protezione, Cyber Protection Business |
|---|---|---|
| Ripristino di dati e sistemi | Sì (art. 21, lett. A) | Sì, spese di ripristino dei dati |
| Giorni di attività ferma | Esclusi (art. 23, n. 12) | Perdite di profitto per tre mesi al massimo |
| Spese per notificare il data breach | Sì, autorità di settore comprese (art. 21, lett. B) | Sì, anche alle autorità competenti |
| Estorsione | Spese sì, riscatto escluso (art. 21, lett. C) | Costi per far fronte all'estorsione, anche solo tentata |
| Danni a terzi | Esclusi (art. 23, n. 21) | Sì, se la richiesta arriva durante la polizza |
| Multe e sanzioni | Escluse, di qualsiasi natura (art. 23, n. 5) | Indicate solo le penalità PCI delle società delle carte |
| Hardware | Escluso il danno materiale diretto (art. 23, n. 3) | Sostituzione o riparazione dei componenti inutilizzabili |
Net Insurance, set informativo ed. 09.2024; Intesa Sanpaolo Protezione, DIP aggiuntivo Danni aggiornato al 24 gennaio 2026. Di Intesa abbiamo letto il DIP aggiuntivo, non le condizioni complete. Nessuna indicazione su quale comprare.
Errore umano e intelligenza artificiale: quando l’attacco non c’è
Per il GDPR una violazione di dati personali può essere accidentale o illecita: conta l’effetto, cioè perdita, divulgazione o accesso non autorizzato (art. 4, punto 12). La mail con l’allegato sbagliato o il contratto di un cliente incollato in una chat possono rientrarci, come spieghiamo nella guida sulla fuga di dati con l’IA.
Le polizze ragionano a partire dalla causa. Nelle condizioni di Net Insurance l’attacco informatico è un atto doloso o un malware contro il sistema dell’assicurato. Un collaboratore che sbaglia destinatario non è né l’uno né l’altro.
Abbiamo cercato l’espressione «intelligenza artificiale» nei due documenti di prodotto citati qui: non compare. Prima di firmare vorrei una risposta scritta su un punto solo, se l’errore senza attacco è coperto.
È un attacco o un errore?
Credenziali rubate o allegato al destinatario sbagliato: per la polizza non sono lo stesso evento.
Qualcuno è entrato nei sistemi o ha usato un malware (phishing, ransomware, credenziali rubate)?
I dati sono usciti per un gesto di qualcuno dello studio (mail sbagliata, file caricato in una chat, chiavetta persa)?
Schema nostro, costruito sulla definizione di attacco di Net Insurance (ed. 09.2024) e sull'indagine IVASS di ottobre 2023. Ogni contratto ha la sua definizione, ed è quella che vale.
Nel resoconto di settembre 2026 ACN riporta l’analisi di una botnet che sui sistemi compromessi cercava credenziali, mettendo al primo posto le chiavi API dei servizi di intelligenza artificiale. Quello è un attacco. Lo stesso dato perso con un copia e incolla resta un’altra storia.
Data breach e notifica al Garante entro 72 ore: cosa paga l’assicurazione
L’orologio parte quando il titolare viene a conoscenza della violazione: notifica al Garante senza ingiustificato ritardo e, se possibile, entro 72 ore; oltre, servono i motivi del ritardo. Se il rischio per le persone è elevato, vanno avvisati anche gli interessati (artt. 33 e 34 del GDPR).
Dal 1° luglio 2021 si notifica con la procedura telematica del Garante, che offre anche uno strumento di autovalutazione. Chi rientra nella NIS2 ha un secondo canale verso il CSIRT Italia per gli incidenti significativi, con tempi propri (D.Lgs. 138/2024, art. 25).
La polizza paga consulenti e spese di notifica, non la decisione, che resta del titolare. Le 72 ore non aspettano il perito: il numero della centrale lo terrei a portata di mano, insieme al link del Garante. Il caso dei dati finiti in un assistente lo trattiamo nella guida al data breach con l’IA.
Le scadenze, dal momento in cui lo sai
Il calendario del GDPR vale per ogni titolare; quello del D.Lgs. 138/2024 solo per i soggetti essenziali e importanti della NIS2.
GDPR, verso il Garante
Sempre: documenta la violazione, anche se poi non la notifichi (art. 33.5)Entro 72 ore, se possibile: notifica dal portale, salvo rischio improbabileSenza ingiustificato ritardo: comunicazione agli interessati, se il rischio è elevatoD.Lgs. 138/2024, incidenti significativi verso il CSIRT Italia
Entro 24 ore: pre-notificaEntro 72 ore: notifica con una prima valutazione di gravità e impattoEntro un mese dalla notifica: relazione finaleSe la violazione avviene presso un fornitore che tratta i dati per tuo conto, l'art. 33.2 lo obbliga ad avvisarti senza ingiustificato ritardo. Le spese di notifica rientrano nelle garanzie di Net Insurance (art. 21, lett. B) e di Intesa Sanpaolo Protezione.
Regolamento (UE) 2016/679, artt. 33 e 34; Garante, pagina sulla violazione dei dati personali; D.Lgs. 4 settembre 2024, n. 138, art. 25.
Ransomware: chi paga le spese e chi il riscatto
Nell’indagine IVASS otto compagnie indennizzavano le spese per un’estorsione cyber, come il ripristino dei dati e la rimozione del malware, mentre restituire quanto pagato come riscatto risultava generalmente escluso. Net Insurance lo scrive due volte, nella garanzia e tra le esclusioni.
Le eccezioni ci sono: due compagnie estere coprivano le perdite da richiesta di riscatto, e un’impresa includeva le somme pagate, a patto di tenere riservata la polizza e di informare subito le autorità della minaccia. Una clausola così la leggerei con un avvocato accanto.
Chi in studio può rispondere a un ricatto va deciso prima, nelle regole interne per chi lavora con te. Intanto ACN pubblica ogni mese i numeri del ransomware in Italia, e la maggior parte delle vittime non sono soggetti critici.
Le vittime di ransomware in Italia, settembre 2026
Per criticità del soggetto colpito.
ACN, Operational Summary settembre 2026: nel mese 19 rivendicazioni ransomware contro soggetti italiani; accesso iniziale soprattutto da vulnerabilità, credenziali valide già compromesse e servizi di accesso remoto.
Esclusioni e condizioni di assicurabilità: antivirus, backup, fornitori
Prima di prendere il rischio, la compagnia chiede requisiti minimi: presidi informatici, antivirus e firewall aggiornati, backup frequenti, connessione per l’assistenza remota, procedure e formazione, un contratto di manutenzione per tutta la durata. Per IVASS la stessa mancanza è un rifiuto per alcuni, un’esclusione per altri.
Tra le esclusioni delle perdite pecuniarie IVASS ha trovato una soglia: niente antivirus, aggiornamenti fermi da oltre sei mesi o solo un antivirus gratuito. Net aggiunge i dispositivi mobili senza blocco con password entro 15 minuti o senza cifratura. Il portatile tra casa e studio va messo per primo nelle regole interne.
Due esclusioni sono larghe. La clausola guerra spesso non dice se comprenda quella informatica, e quella sulle infrastrutture esterne c’è quasi ovunque. Net la toglie per i fornitori IT e cloud sotto contratto: un’eccezione da cercare se server e posta dello studio stanno da un fornitore esterno.
Reggerebbe il giorno del sinistro?
Requisiti minimi raccolti da IVASS e dalle condizioni di Net Insurance: al perito servono prove con una data.
0 di 7
Con questi vuoti, a seconda della compagnia, rischi il rifiuto alla firma o un'esclusione a sinistro aperto.
Ci sei quasi. Le voci senza spunta sono quelle che un perito ti chiederà di provare.
Tutto spuntato. Tieni le prove con la data: conta il giorno del sinistro, non quello della firma.
Voci tratte dall'indagine IVASS (ottobre 2023, par. 3.1.1, 3.1.2 e 3.1.4) e dalle condizioni di Net Insurance (artt. 1 e 23).
Franchigia, scoperto e massimale: quanto resta a tuo carico
IVASS descrive due franchigie: quella fissa, tolta dall’indennizzo, e quella temporale, cioè i giorni di fermo dopo i quali matura il diritto all’indennizzo. I massimali valgono per sinistro o per anno. Garanzie come tutela legale e interruzione di attività possono avere carenze anche di 90 giorni.
Net Insurance mette in fila tre voci: capitale unico di 50.000 euro per anno, franchigia di 1.000 euro per sinistro (art. 21), scoperto del 10 per cento con minimo di 1.000 euro per ogni garanzia (art. 22). Se si sommino, il testo non lo dice.
Capitale unico vuol dire che ripristino, consulenti e notifiche pescano dallo stesso plafond. Se lo studio custodisce dati di altri, come chi è tenuto al segreto professionale, il secondo sinistro dell’anno può trovare il conto quasi vuoto.
Quanto paghi tu, con le cifre del tuo contratto
Lo scoperto si applica con il suo minimo; poi il massimale residuo fa da tetto all'indennizzo.
Il danno supera il massimale: la parte eccedente resta tutta tua.
Cifre di partenza inventate. Il calcolo applica solo scoperto con minimo e massimale: franchigie temporali, carenze e il modo in cui il tuo contratto somma franchigia e scoperto restano da leggere nelle condizioni.
Claims made, discovery basis, retroattività: la data che decide
In molte polizze cyber vale il claims made: conta la richiesta denunciata per la prima volta mentre la polizza è in vigore, anche per fatti precedenti. Net Insurance usa il discovery basis: sono coperti i sinistri scoperti per la prima volta durante la durata del contratto.
La data di retroattività, per IVASS, è quella prima della quale un evento non è coperto, e in diversi prodotti si compra a parte nelle versioni Top, Premium o Full. Net esclude anche gli attacchi che conoscevi prima della decorrenza (art. 23, n. 17).
Tra l’ingresso di un intruso e la sua scoperta può passare tempo, e la polizza guarda una data precisa. Strano che la retroattività si venda come optional: copre proprio quel tempo morto. Quello che dichiari alla firma pesa anche dopo: è il terreno del questionario assicurativo.
Il tuo caso, con le due formule
Tre combinazioni fra data dell'attacco, data della scoperta e data della richiesta del terzo.
Attacco iniziato prima della firma, scoperto durante la polizza. Discovery basis: rientra, perché conta la scoperta. Claims made: conta quando arriva e denunci la richiesta; se il contratto fissa una data di retroattività, il fatto non deve esserle anteriore.
Attacco durante la polizza, richiesta del terzo dopo la scadenza. Claims made: fuori, salvo un periodo di denuncia postuma. Discovery basis: conta se la scoperta è avvenuta durante il contratto, rispettando il termine di denuncia.
Attacco che conoscevi già quando hai firmato. Net Insurance lo esclude come conoscenza pregressa. In ogni formula è una circostanza da dichiarare nel questionario, con le conseguenze degli articoli 1892 e 1893 del codice civile.
IVASS, indagine ottobre 2023, par. 3.1.3; Net Insurance, condizioni ed. 09.2024, artt. 21 e 23. Lettura semplificata: i termini di denuncia cambiano da contratto a contratto.
Set informativo e provvigione: cosa leggere prima di firmare la polizza cyber
Il Regolamento IVASS n. 41/2018 obbliga la compagnia a pubblicare sul proprio sito DIP Danni, DIP aggiuntivo, condizioni con glossario e modulo di proposta appena il prodotto va in vendita, e a lasciarli lì finché resta in commercio. In prima pagina c’è la data dell’ultimo aggiornamento.
Il DIP aggiuntivo dichiara anche la quota di premio che va all’intermediario: 35,00 per cento per Net Insurance, 18 per cento per Intesa Sanpaolo Protezione. Non dice quale polizza sia migliore, dice quanto del premio paga la distribuzione. Io partirei dal glossario, non dalla copertina.
Chi te la propone può agire per una compagnia o su incarico tuo: chiedigli il numero di iscrizione al registro degli intermediari tenuto da IVASS. Un broker serio sa dirti anche come si sommano franchigia e scoperto: fattelo mettere per iscritto.
Il set informativo, documento per documento
I quattro documenti che il Regolamento IVASS n. 41/2018 vuole online finché il prodotto resta in vendita.
| Documento | Cosa contiene | Cosa cercarci |
|---|---|---|
| DIP Danni | La scheda europea standard | Cosa è assicurato e cosa no, chi non è assumibile (Net esclude per esempio studi notarili e società di servizi contabili e fiscali) |
| DIP aggiuntivo Danni | Dettagli, costi, reclami | Limiti di copertura, quota all'intermediario |
| Condizioni e glossario | Il contratto vero e proprio | Definizione di attacco, esclusioni, scoperti, carenze, formula temporale |
| Modulo di proposta | Le tue dichiarazioni | Requisiti di sicurezza che stai dichiarando di avere |
Composizione del set informativo: Regolamento IVASS n. 41/2018, art. 27. La terza colonna è la nostra lettura dei documenti di Net Insurance e Intesa Sanpaolo Protezione.
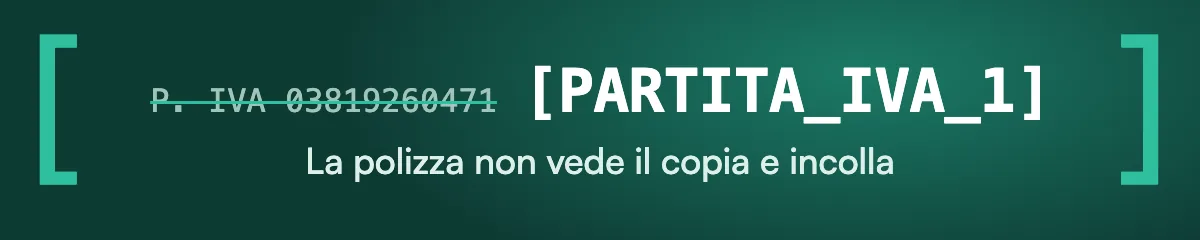
Il file incollato in chat, che la polizza cyber non vede
Tra le righe lette per questa pagina, a mio avviso la più sottovalutata è la definizione di attacco. In uno studio il rischio che vedo più vicino non è un intruso: è un collega che incolla la pratica di un cliente in un assistente per fare prima.
Lì la polizza serve a poco, e prevenire costa meno. Nonimo sostituisce codice fiscale, partita IVA, IBAN, telefoni e indirizzi email con etichette prima che il testo parta verso la chat.
Cosa lasciare nel testo resta una scelta tua. Il nome dell’azienda serve quasi sempre al riassunto, l’IBAN quasi mai; per una pratica intera c’è la guida sui dati da togliere da un documento.
La stessa richiesta all'assistente, prima e dopo
In evidenza ciò che non serviva per avere il riassunto.
Riassumi la contestazione della Officina Grafica Tessaro Snc, P. IVA 04718260395, IBAN IT00 X054 2811 1010 0000 0123 456, referente al 333 000 0061, amministrazione@example.com: chiede i danni per la consegna in ritardo.
Riassumi la contestazione della [AZIENDA_1], P. IVA [PARTITA_IVA_1], IBAN [IBAN_1], referente al [TELEFONO_1], [EMAIL_1]: chiede i danni per la consegna in ritardo.
Dati inventati: la partita IVA non supera il controllo e l'IBAN ha cifre di controllo impossibili. Etichette messe a mano per l'esempio. Il riassunto chiesto resta identico.
Fonti
- IVASS, Indagine sulle polizze a copertura del cyber risk, ottobre 2023: 50 polizze, garanzie, presupposto dell’attacco, riscatto, condizioni di assicurabilità, esclusioni, claims made, franchigie e carenze.
- Regolamento IVASS n. 41/2018, testo consolidato: art. 27, composizione e pubblicazione del set informativo.
- Garante per la protezione dei dati personali, violazione dei dati personali: 72 ore, procedura telematica dal 1° luglio 2021, autovalutazione.
- Regolamento (UE) 2016/679 su EUR-Lex: art. 4, punto 12, e artt. 33 e 34.
- D.Lgs. 4 settembre 2024, n. 138, art. 25, su Normattiva: pre-notifica in 24 ore, notifica in 72, relazione finale entro un mese al CSIRT Italia.
- ACN, Operational Summary settembre 2026: vittime ransomware per criticità, 19 rivendicazioni, botnet a caccia di chiavi API di servizi di IA.
- Net Insurance, Cyber Protection, set informativo ed. 09.2024: definizione di attacco, discovery basis, capitale, franchigia, scoperto (artt. 21-23), esclusioni, categorie non assumibili, quota di intermediazione.
- Intesa Sanpaolo Protezione, Cyber Protection Business, DIP aggiuntivo Danni del 24.01.2026: garanzie, tre mesi di interruzione, penalità PCI, provvigione del 18 per cento.
Consultate il 10 novembre 2026.
Domande frequenti
Cosa copre una polizza cyber risk per una PMI?
Le conseguenze di un attacco informatico al sistema dell'impresa. IVASS individua tre famiglie di garanzie: perdite pecuniarie per ripristino e fermo, responsabilità civile verso terzi e tutela legale.
La polizza cyber copre l'errore umano?
Non sempre: decide la definizione di evento nel contratto. Se l'attacco è definito come atto doloso o malware, una mail all'indirizzo sbagliato può restare fuori. Conviene chiederlo per iscritto prima di firmare.
La polizza cyber paga il riscatto del ransomware?
Di solito no, paga le spese per gestire l'estorsione. Nell'indagine IVASS il riscatto era generalmente escluso; una sola impresa copriva anche le somme pagate, a patto che la polizza restasse riservata.
Entro quanto tempo si notifica un data breach al Garante?
Entro 72 ore da quando lo sai, se possibile. Lo prevede l'articolo 33 del GDPR; oltre quel termine la notifica va accompagnata dai motivi del ritardo e si invia dal portale del Garante.
La polizza cyber paga le sanzioni del Garante?
Solo se il contratto lo prevede espressamente. IVASS ha trovato alcune compagnie che le coprono; Net Insurance, per esempio, esclude multe e sanzioni di qualsiasi natura. Quanto siano assicurabili è una domanda da avvocato.
Che cos'è la franchigia temporale in una polizza cyber?
È il numero di giorni di fermo dopo i quali matura l'indennizzo. I giorni precedenti restano a tuo carico. La franchigia fissa, invece, è un importo tolto dall'indennizzo.