Quelle IA est conforme au RGPD ? Aucune, à elle seule
· Mis à jour le · Écrit et tenu à jour par Joaquín Trapero, Nonimo
Aucun outil d’IA générative n’est conforme au RGPD à lui seul, et aucun éditeur sérieux ne l’écrit. Le règlement vise un traitement de données, et non un logiciel : un traitement avec un responsable, une finalité, une durée et des destinataires. Changez le compte, le réglage ou le document que vous collez, et la réponse change avec le même outil à l’écran.
C’est pour cela que la question « quelle IA est conforme au RGPD » n’a pas de gagnant. Elle a des critères, et ces critères se lisent dans la documentation des éditeurs, dans votre contrat et dans vos propres règles internes. Cette page les prend un par un, puis passe ChatGPT, Claude, Gemini et Copilot au même crible, avec la source et sa date à chaque fois.
Le détail de chacun des quatre est déjà traité ailleurs sur ce site, une page par outil. Ici, on compare. Pour le cadre français, le secret professionnel et les champs à retirer d’un document, tout est dans notre guide sur le RGPD et les données clients.
Aucun outil n’est conforme : c’est le traitement qui l’est
Le RGPD désigne un responsable du traitement, celui qui détermine les finalités et les moyens. Quand un cabinet ouvre un compte et demande à ses collaborateurs de résumer des dossiers, ce responsable, c’est le cabinet. L’éditeur du modèle intervient en sous-traitant, ou en responsable indépendant selon la fonction, et jamais à votre place.
La conséquence est désagréable et il vaut mieux la connaître tôt : personne ne peut vous vendre la conformité. On peut vous vendre un contrat, un paramétrage, un hébergement, un outil qui réduit ce qui sort de votre poste. La qualification juridique de votre traitement, elle, reste chez vous.
Prenez un cabinet de cinq personnes qui demande à ses collaborateurs de résumer des conclusions adverses. La finalité, c’est lui qui la fixe. Le choix de l’outil, l’ouverture des comptes, le périmètre de ce qui peut être collé : lui encore. L’éditeur fournit une capacité technique et un texte contractuel, et rien dans ce texte ne le rend comptable du dossier que quelqu’un a collé un vendredi à dix-neuf heures.
Ce que la CNIL répond quand on lui pose la question
La CNIL a publié en juillet 2024 une foire aux questions consacrée à l’utilisation d’un système d’IA générative, distincte de ses recommandations sur le développement. Sa réponse à la question de la conformité est frontale : en tant qu’utilisateur ou intégrateur, « il vous revient donc d’interroger le fournisseur sur la conformité de son système au RGPD ».
Autrement dit, l’autorité ne certifie pas les outils et ne tient pas de liste blanche. Elle décrit une méthode et vous renvoie la charge d’interroger l’éditeur, de lire ce qu’il répond et de décider. Toute page qui prétend le contraire vend quelque chose.
Le glissement de responsabilité que peu de gens voient venir
La même FAQ signale deux cas où l’utilisateur devient autre chose qu’un utilisateur. Le déployeur qui affine un modèle avec ses propres données en devient responsable, y compris comme fournisseur au titre du règlement européen sur l’IA, mais seulement pour cet affinage. Celui qui branche le système sur sa propre base de connaissance, en RAG, devient responsable de ce traitement.
Ces deux gestes ressemblent à du paramétrage avancé et ne le sont pas. Ils changent le rôle juridique de l’organisme, donc ses obligations, sans qu’aucun écran ne l’annonce.
Le règlement sur l’IA pose la même question autrement
Depuis 2024, une seconde grille se superpose à la première. Le règlement européen sur l’intelligence artificielle ne raisonne pas en données personnelles mais en risques pour la santé, la sécurité et les droits fondamentaux, et il distingue le fournisseur du déployeur. Un cabinet qui se sert de ChatGPT est déployeur, ce qui n’emporte pas les mêmes obligations qu’un éditeur de modèle.
Les deux textes s’ajoutent et ne se remplacent jamais : un même usage peut relever du RGPD par les données et du règlement sur l’IA par le système, avec des autorités différentes. Le détail des obligations d’un déployeur français, le calendrier après l’omnibus de juillet 2026 et l’autorité qui manque encore sont traités dans notre guide sur le règlement européen sur l’IA. Cette page-ci reste du côté des données.
Les sept critères qui décident d’un usage
Une fois admis que l’outil ne décide pas seul, il reste à savoir ce qui décide. Sept critères reviennent dans toutes les publications de la CNIL sur le sujet, et ils se répartissent en deux familles très inégales : ceux que vous lisez chez l’éditeur, et ceux que personne ne peut écrire à votre place.
| critère | qui le décide | où il se lit |
|---|---|---|
| Rôle et contrat de sous-traitance | l’éditeur propose, vous signez | l’avenant de traitement, les conditions produit |
| Entraînement sur vos saisies | l’éditeur, puis votre réglage | la documentation de l’offre et l’écran des paramètres |
| Lieu de stockage et transferts | l’éditeur, selon l’offre | la page de résidence des données, la politique de confidentialité |
| Durée de conservation | l’éditeur, parfois l’administrateur | le centre de confidentialité, la console d’administration |
| Accès humains | l’éditeur | la politique de révision et de sécurité |
| Formation des utilisateurs | vous seul | votre plan de formation |
| Données saisies | vous seul | votre charte, et ce que fait vraiment le collaborateur |
Source : CNIL, questions-réponses sur l’utilisation d’un système d’IA générative, 18 juillet 2024, et recommandations du 7 février 2025.
Les cinq premiers se négocient, les deux derniers non
Les cinq premiers critères dépendent d’une offre, d’un contrat et d’un budget. Ils se comparent, ils s’exigent, et un changement d’abonnement peut les déplacer en une journée. Les deux derniers ne s’achètent pas : ils tiennent à ce que vos collaborateurs savent et à ce qu’ils tapent un vendredi soir.
La CNIL le dit sans détour dans sa FAQ : dans le cas général, c’est l’organisme utilisateur qui engagera sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel. La phrase mérite d’être relue avant de comparer des offres.
Le mode de déploiement, qui précède tout le reste
Une question passe avant les sept : sur site, en cloud ou par API. La CNIL recommande, quand des données personnelles ou de la documentation sensible sont en jeu, de privilégier le déploiement sur site, qui limite les risques d’extraction chez un tiers. Elle ajoute aussitôt ce que cela coûte, et admet qu’un hébergement distant sera souvent plus praticable.
Pour l’API, son avertissement est plus net : la maîtrise du système est alors presque entièrement chez le fournisseur, et il faut éviter autant que possible la saisie de données personnelles. Beaucoup d’intégrations maison passent exactement par là, sans que personne ait lu cette ligne.
Un cas intermédiaire est explicitement envisagé : recourir à une infrastructure mutualisée, dès lors que les transferts sont encadrés et la sécurité assurée. La CNIL précise que rien ne l’interdit aux petites entreprises ni aux collectivités aux ressources limitées, ce qui coupe court à l’idée qu’il faudrait un serveur à soi pour être sérieux.
L’ordre dans lequel les prendre
Les sept critères ne se traitent pas en parallèle, et l’ordre fait gagner du temps. Le contrat vient en premier, parce qu’il conditionne tout le reste et qu’il dépend d’une offre : sans lui, régler l’entraînement revient à peindre une porte qui n’existe pas. Viennent ensuite le réglage, puis la conservation et le lieu, qui se lisent en une demi-heure dans la documentation de l’offre exacte.
Les deux derniers se rédigent : une charte qui nomme les usages autorisés et interdits, et une formation qui n’oublie pas de dire ce qu’on ne tape pas. Le texte article par article d’une charte française, avec ce qui la rend opposable aux salariés, est dans notre guide sur la charte IA en entreprise.
ChatGPT, Claude, Gemini et Copilot au même crible
Voici les quatre outils sur les critères qui se lisent chez l’éditeur. Chaque case renvoie à la page où le détail est traité, avec les sources et leurs dates. Aucune colonne ne désigne un vainqueur.
Deux avertissements de lecture. Les quatre produits ne découpent pas leurs offres de la même façon, et ce qui est une option chez l’un est un forfait chez l’autre. Et une case courte cache toujours une condition, que la page liée développe : ce tableau sert à savoir quoi vérifier, pas à trancher sans lire.
Entraînement et conservation
| outil | entraînement par défaut | après suppression |
|---|---|---|
| ChatGPT | oui sur les comptes individuels, non sur Business, Enterprise et API | retrait annoncé sous trente jours, sauf obligation légale |
| Claude | non sans accord côté grand public, non par défaut sur le commercial | trente jours, mais cinq ans si l’amélioration est autorisée |
| Gemini | activité enregistrée par défaut, réponse inversée sur Workspace | trois ans pour les échanges passés en révision humaine |
| Copilot | non sur les données d’entreprise, variable côté grand public | stratégies de conservation fixées par l’administrateur |
Source : documentation des quatre éditeurs, consultée le 19 septembre 2026 ; détail et dates sur chaque page liée.
Lieu, transferts et contrat
| outil | responsable pour l’EEE | stockage | cadre de transfert annoncé |
|---|---|---|---|
| ChatGPT | OpenAI Ireland | résidence européenne sur les offres éligibles | mécanismes décrits dans la politique EEE |
| Claude | Anthropic Ireland | États-Unis, trafic routé vers quatre zones | adéquation et clauses contractuelles types |
| Gemini | Google Ireland | infrastructure Google | cadre du groupe |
| Copilot | entités Microsoft pour l’EEE | frontière européenne des données | frontière, avec exceptions documentées |
Source : politiques de confidentialité et pages de résidence des données des quatre éditeurs, versions d’août et septembre 2026.
Ce que les tableaux ne disent pas
Ils ne disent pas lequel choisir, et ce n’est pas une précaution de style. Deux cabinets avec le même outil, le même abonnement et le même réglage peuvent se trouver dans des situations juridiques opposées, parce que l’un y colle des notes de réunion et l’autre des dossiers médicaux.
Ils ne disent pas non plus si l’éditeur tient ses engagements. Ce sont des déclarations documentées, datées, opposables, et c’est déjà beaucoup pour comparer. Ce ne sont pas des audits.
Une troisième limite mérite d’être posée, parce qu’elle vieillit vite : ces pages changent souvent. La documentation de Microsoft porte la date du 18 août 2026, celle d’Anthropic du 10 septembre, celle d’OpenAI du 25 août pour l’Espace économique européen. Une comparaison qui ne date pas ses sources est périmée avant d’être lue, et c’est le premier réflexe à avoir devant n’importe quel comparatif trouvé en ligne, y compris celui-ci.
Enfin, le nom commercial ne suffit pas à désigner un produit. Copilot recouvre à lui seul plusieurs offres dont les règles diffèrent selon que l’on arrive avec l’adresse du cabinet ou avec une adresse personnelle, ce qui est détaillé dans notre page sur Copilot. Comparer sans préciser l’offre exacte revient à comparer des mots.
Qui peut lire ce que vous écrivez
Le critère des accès humains est le moins comparé et le plus parlant quand on l’explique à un associé. Aucun des quatre éditeurs ne prétend que personne ne lit jamais rien : tous prévoient des cas où un humain peut voir une conversation, et ils les documentent. Ce qui change d’un outil à l’autre, c’est l’ampleur du cas et sa durée.
| qui peut lire | ce que documente l’éditeur |
|---|---|
| Des réviseurs humains | Google indique qu’un sous-ensemble de conversations Gemini est vérifié, y compris par des prestataires formés |
| Des systèmes de sécurité | des conversations signalées par des classificateurs peuvent être examinées et conservées plus longtemps |
| Des sous-traitants ultérieurs | prévus par les politiques des quatre éditeurs, avec des listes qui évoluent |
| Les autorités | sur procédure légale, avec des politiques de contestation variables selon l’éditeur |
Source : documentation des quatre éditeurs, versions de 2026 ; détail sur la page consacrée à chaque outil.
La phrase que Google écrit noir sur blanc
Le guide de confidentialité des applications Gemini demande de ne pas saisir d’informations confidentielles que l’on ne voudrait pas voir lues par un réviseur. La formule est en français, elle vient de l’éditeur, et pour une profession tenue au secret elle tranche la question avant qu’on ait parlé de réglages. Le régime complet, y compris ce que la suppression n’atteint pas, est sur notre page consacrée à Gemini.
Anthropic écrit quelque chose de comparable et de plus large encore : dans son propre centre de confidentialité, il encourage ses utilisateurs à ne pas se servir de ses produits et services pour traiter des données personnelles. Quand deux éditeurs sur quatre le demandent eux-mêmes, l’argument ne vient plus de nous, et il est difficile à contester en réunion. Le détail figure sur notre page consacrée à Claude.
Ce que la révision humaine change pour un dossier
Un examen humain relève d’une étape prévue, pour améliorer le service ou détecter des abus, et non d’un incident. Du point de vue du secret professionnel, c’est pourtant un destinataire de plus, dont vous ne connaissez ni le nom ni le pays. Le prestataire lui-même en est un, et un cabinet qui choisit de le nommer le fait dans la clause IA de sa lettre de mission.
C’est la raison pour laquelle le tri se fait en amont. Une donnée qui n’est jamais partie n’a pas de destinataire à documenter, pas de durée à surveiller et pas de demande d’effacement à traiter trois ans plus tard.
Combien de temps vos échanges restent quelque part
La durée de conservation est le critère le plus facile à vérifier et le plus souvent ignoré, parce qu’il ne se voit nulle part dans l’interface. Les quatre éditeurs publient des durées, elles ne se comparent pas terme à terme, et deux d’entre elles surprennent.
Elle décide pourtant de ce qu’une demande d’effacement peut atteindre. Un client qui exerce ses droits deux ans plus tard ne demandera pas si vous aviez coupé l’entraînement : il demandera où sont ses données, et la réponse tient à un réglage pris le premier jour.
Pourquoi ces chiffres ne se comparent pas directement
Trente jours, c’est un délai de retrait après suppression. Dix-huit mois, c’est une durée par défaut d’historique, réglable. Cinq ans, c’est ce que devient une conversation entrée dans un pipeline d’entraînement parce que quelqu’un a laissé l’option cochée. Trois ans, c’est un cas de figure que l’effacement de l’activité ne rattrape pas. Côté Copilot grand public, les dix-huit mois figuraient dans la version antérieure à août 2026 : vérifiez l’écran actuel avant de citer ce chiffre.
Ranger ces quatre chiffres dans la même colonne serait malhonnête. Les mettre côte à côte montre quand même l’essentiel : la durée dépend moins de l’éditeur que de la case cochée par l’utilisateur.
Le réglage qui change la durée, et qui se coche tout seul
Sur les comptes grand public, l’option d’amélioration du modèle est souvent le point de bascule : elle ne change pas seulement l’usage des données, elle change leur durée de vie. Le détail du régime de ChatGPT, y compris ce que le pouce levé rouvre après coup, est sur notre page consacrée à ChatGPT.
Sur les offres pour organisations, la durée devient un paramètre d’administration, ce qui est une bonne nouvelle et une responsabilité de plus : la valeur par défaut n’est pas toujours la plus courte, et c’est à l’administrateur de la fixer. Le régime de Claude, avec son minimum de trente jours et la règle du projet qui l’emporte sur celle des conversations, est détaillé sur notre page consacrée à Claude.
Compte gratuit ou compte d’entreprise : où tout change
C’est la frontière la plus utile de tout le sujet, et elle ne passe pas là où on croit. Le compte d’entreprise déplace deux questions sur quatre, et laisse les deux autres exactement où elles étaient.
| ce qui change avec un compte d’entreprise | ce qui ne change pas |
|---|---|
| Un contrat de sous-traitance existe et vous y êtes partie | Le document est sorti de votre poste de travail |
| L’entraînement est coupé par défaut sur les offres professionnelles | La durée de conservation reste celle de l’offre |
| L’administrateur voit et peut effacer les historiques | Le secret professionnel s’applique à la révélation, pas à l’entraînement |
| Les engagements de résidence deviennent négociables | Le collaborateur décide seul de ce qu’il colle |
Source : documentation entreprise d’OpenAI, d’Anthropic, de Google et de Microsoft, versions 2026 ; code pénal, article 226-13.
Le compte personnel n’a pas de contrat, et c’est le point de rupture
Sans contrat de sous-traitance, l’article 28 du RGPD n’est pas satisfait, et aucun réglage ne le remplace. Un collaborateur qui ouvre un compte gratuit avec son adresse personnelle et y traite un dossier client place son employeur en dehors du cadre, sans mauvaise intention et sans qu’aucune alerte ne s’affiche.
La CNIL envisage pourtant un usage de service grand public, mais elle l’assortit de trois conditions : des usages non confidentiels, des adresses électroniques professionnelles dédiées, et la désactivation de la réutilisation des données d’usage. Les trois, pas une.
Le troisième chiffre de cette rangée est celui qui surprend le plus en réunion. Il n’existe pas d’outil certifié par la CNIL, ni de label, ni de liste blanche, et il n’y en aura probablement pas : l’autorité se prononce sur des traitements, à l’occasion de contrôles ou d’autorisations sectorielles, et non sur des logiciels du marché. Une plaquette commerciale qui affiche un tampon de conformité affiche donc quelque chose qui n’existe pas.
Ce que le compte d’entreprise ne déplace pas
La colonne de droite du tableau est celle qu’on oublie en réunion d’achat. Passer à une offre professionnelle ne raccourcit pas mécaniquement la conservation, ne rapatrie pas le stockage et ne modifie pas d’un mot l’article 226-13 du code pénal. Le document a quitté le poste de travail, et aucune clause contractuelle ne défait ce geste.
Elle ne change pas non plus le comportement des gens. Un collaborateur qui a pris l’habitude de coller des dossiers entiers sur son compte personnel ne change pas de méthode parce que la direction a signé un abonnement : il change de méthode si on lui dit quoi retirer, et si l’outil le lui rend facile. Les champs à retirer d’un document français, dans l’ordre, sont dans notre guide sur le RGPD et les données clients.
Le contrat de sous-traitance : ce qu’il faut y lire
Les éditeurs appellent ce document un avenant de traitement des données, ou DPA. L’article 28 du RGPD en fixe le contenu minimal, et cinq de ses clauses valent d’être lues avant de signer, parce que ce sont celles qui se retournent.
| ce qu’il faut vérifier | ce que dit l’article 28 |
|---|---|
| Les garanties du sous-traitant | le responsable fait « uniquement appel » à des sous-traitants présentant des garanties suffisantes |
| L’instruction documentée | le sous-traitant ne traite les données que sur instruction documentée, transferts compris |
| La confidentialité du personnel | les personnes autorisées s’engagent à la confidentialité ou y sont légalement tenues |
| Les sous-traitants ultérieurs | pas de recrutement sans autorisation écrite préalable, spécifique ou générale |
| Le sort des données à la fin | suppression ou renvoi, selon le choix du responsable du traitement |
Source : RGPD, article 28, paragraphes 1 à 3, texte publié par la CNIL.
L’autorisation générale que l’on donne sans la lire
La quatrième ligne est celle qui coûte cher. L’article 28 autorise une autorisation écrite générale pour les sous-traitants ultérieurs, à charge pour l’éditeur de vous informer de tout ajout ou remplacement prévu et de vous laisser objecter. En pratique, cette information prend la forme d’une page web que personne ne surveille.
Un exemple récent montre à quoi cela ressemble. Microsoft documente que les modèles fournis par Anthropic en qualité de sous-traitant sont actuellement exclus de sa frontière européenne des données. L’incise tient en une note de bas de page, elle est datée, et elle change la réponse à la question du lieu.
L’instruction documentée, et la case que personne ne remplit
La deuxième ligne suppose que vous ayez écrit quelque part ce que le sous-traitant a le droit de faire. Pour un cabinet qui a ouvert un abonnement en ligne en trois minutes, ce document n’existe généralement pas, et son absence se remarque au premier contrôle, pas avant.
C’est exactement le rôle d’une charte interne, que la CNIL recommande dans la même FAQ : des politiques ou chartes définissant clairement les usages autorisés et les usages interdits. Le modèle et les conditions qui la rendent opposable sont détaillés dans notre guide sur la charte IA en entreprise.
La FAQ va plus loin que la simple recommandation, et sa nuance est utile. Selon le mode de déploiement retenu, elle invite à interdire la fourniture de certaines données, et précise que lorsque les données sont susceptibles d’être réutilisées par le fournisseur, l’organisme doit mener une analyse au cas par cas pour décider s’il interdit toute donnée personnelle ou seulement certaines catégories. Une interdiction générale est plus simple à écrire ; elle est aussi celle que personne ne respecte.
Le sous-traitant qui n’est pas celui que vous croyez
Une dernière subtilité vaut pour les recherches web. Microsoft documente que les requêtes envoyées à son service de recherche suivent des pratiques distinctes, et qu’il agit alors comme responsable de traitement indépendant, et non comme votre sous-traitant. La même fenêtre de conversation change donc de régime juridique selon que la réponse vient du modèle ou d’une recherche.
Ce genre de bascule ne se devine pas à l’écran : elle se lit dans la documentation, et elle est détaillée sur notre page consacrée à Copilot. Un outil n’a pas un régime, mais autant de régimes que de fonctions.
Transferts hors UE : le cadre existe, et il ne couvre pas tout le monde
La Commission européenne a adopté le 10 juillet 2023 une décision d’adéquation pour le cadre de protection des données UE et États-Unis. Sur cette base, les données personnelles circulent librement vers les entreprises américaines qui participent au programme. Le mot qui décide est « qui participent » : l’adéquation couvre une liste d’entreprises, et non les États-Unis en bloc.
La distinction a l’air technique et elle ne l’est pas. Si votre fournisseur figure sur cette liste, le transfert repose sur une décision de la Commission et votre dossier tient en une ligne. Sinon, il repose sur un autre fondement, et c’est à vous de savoir lequel. La liste est publique et la vérification prend une minute.
Qui figure sur la liste, et qui n’y figure pas
Nous avons interrogé la liste officielle du programme le 20 septembre 2026. Elle comptait alors 3 664 participants actifs, et les quatre éditeurs de cette page ne s’y trouvent pas dans le même état.
| éditeur | sur la liste du programme, au 20 septembre 2026 |
|---|---|
| Microsoft Corporation | oui, actif, recertification en cours d’examen |
| Google LLC | oui, actif |
| OpenAI | non trouvé |
| Anthropic | non trouvé |
Source : Data Privacy Framework List, U.S. Department of Commerce, interrogée le 20 septembre 2026 ; recherche par chaîne partielle, avec contrôle positif sur deux éditeurs présents.
Ce que cette absence veut dire, et ce qu’elle ne veut pas dire
Elle ne veut pas dire que ces transferts sont illicites. Le RGPD prévoit plusieurs fondements, et les clauses contractuelles types en sont un : la politique d’Anthropic annonce d’ailleurs s’appuyer sur les décisions d’adéquation et sur ces clauses. Elle veut dire que le fondement n’est pas le même, et que la démonstration vous incombe.
Elle veut dire aussi qu’une phrase commerciale du type « nos transferts sont couverts par l’accord européen » se vérifie en trente secondes, sur une liste publique.
Les clauses contractuelles types ne sont pas un tampon
Beaucoup de fiches produit citent les clauses contractuelles types comme si leur mention réglait la question. La Commission écrit elle-même que les garanties mises en place côté américain s’appliquent à tous les transferts opérés au titre du RGPD, quel que soit l’outil, et qu’elles facilitent donc le recours à ces clauses. Facilitent, et non remplacent : ces garanties ont été adoptées pour répondre aux points soulevés par la Cour de justice dans son arrêt Schrems II de juillet 2020.
Concrètement, cela veut dire que la mention « nous utilisons les clauses contractuelles types » est un début de réponse, pas une réponse. La politique d’Anthropic, par exemple, annonce à la fois des décisions d’adéquation et des clauses, et indique par ailleurs un stockage aux États-Unis même quand le trafic est routé vers d’autres zones : les deux informations se lisent ensemble, et elles sont reprises sur notre page consacrée à Claude.
Des données dites anonymes qui ne l’étaient pas : l’affaire IQVIA
Le raccourci le plus répandu consiste à enlever les noms d’un document et à considérer que le RGPD ne s’applique plus. Il est faux, et la CNIL l’a rappelé au printemps 2026 avec un montant.
Le 26 mai 2026, elle a sanctionné IQVIA Operations France de 5 millions d’euros, notamment pour non-respect des garanties attachées à ses autorisations d’entrepôts de données de santé. Dans la procédure, la société soutenait que ses données étaient anonymes. La formation restreinte a jugé qu’elles étaient seulement pseudonymes, la réidentification restant possible avec des moyens raisonnables.
Les trois éléments qui ont fait basculer la décision
La CNIL a retenu trois éléments, et ils se transposent tels quels à un document de cabinet dont on aurait retiré les noms.
- L’existence d’un identifiant unique par personne.
- La profondeur des données collectées, de l’année de naissance à la situation matrimoniale.
- La possibilité d’identifier quelqu’un en combinant ces données avec des sources publiquement accessibles.
Un dossier client anonymisé à la main coche souvent les trois : une référence interne, une accumulation de détails, et un contexte que la première recherche en ligne referme. Et ce nettoyage manuel échoue bien plus tôt, parce que masquer un nom à l’écran ne l’efface pas du fichier qui part chez l’éditeur.
Les trois critères du CEPD, et leur date de péremption
Le 7 juillet 2026, le Comité européen de la protection des données a adopté des lignes directrices sur l’anonymisation qui proposent un test à trois critères : pas d’individualisation des enregistrements, pas de corrélation, pas d’inférence. Si les trois sont remplis, les données peuvent être tenues pour anonymes.
Une réserve accompagne ce test et elle a une date : ces lignes directrices sont en consultation publique jusqu’au 30 octobre 2026. Les citer comme un cadre définitif est prématuré ; les ignorer, imprudent.
Le comité propose deux façons de l’appliquer. L’approche contextuelle tient compte des capacités réelles de chaque entité susceptible de réidentifier ; l’approche simplifiée les ignore, ce qui conduit parfois à traiter comme personnelles des données qui ne le seraient pas pour tout le monde. La seconde est plus prudente et plus facile à défendre, et c’est celle qu’une petite structure a intérêt à retenir.
Ce que cela change pour un document de cabinet
Trois conséquences pratiques, et aucune n’est théorique. Un document dont on a retiré les noms reste presque toujours du domaine du RGPD, donc soumis au registre, aux durées et aux droits des personnes. Le remplacement d’un nom par une référence stable est une pseudonymisation, et la CNIL la traite comme telle. Et un contexte suffisamment précis identifie sans le moindre identifiant : une date d’audience, une juridiction et un montant suffisent souvent.
La distinction entre les deux notions, appliquée à un document français champ par champ, est développée dans notre guide sur ChatGPT et les données clients. Elle mérite d’être comprise avant d’acheter quoi que ce soit, parce qu’elle décide de ce que l’achat peut promettre.
Ce que la CNIL a publié sur l’IA, et à qui chaque texte s’adresse
La CNIL écrit beaucoup sur l’intelligence artificielle, et une partie de la confusion ambiante vient de là : ses publications ne parlent pas toutes au même lecteur. Les plus commentées s’adressent à ceux qui construisent des modèles, pas à ceux qui les utilisent.
| publication | date | à qui elle parle |
|---|---|---|
| Questions-réponses sur l’utilisation d’un système d’IA générative | 18 juillet 2024 | aux organismes qui déploient ou utilisent |
| Recommandations sur l’information et les droits des personnes | 7 février 2025 | à ceux qui développent des systèmes |
| Quatre fiches pratiques avec France Num et la CPME | novembre 2024 | aux TPE et PME |
| Fiche sur l’opposition à la réutilisation pour l’entraînement | 16 octobre 2025 | aux particuliers, sur neuf plateformes |
| Note exploratoire sur l’IA agentique, avec le Conseil de l’IA et du Numérique | 20 juillet 2026 | à tous, à titre prospectif |
Source : cnil.fr, pages consultées le 20 septembre 2026.
La phrase qui revient, et qu’il faut citer en entier
La fiche du 16 octobre 2025 explique comment s’opposer à la réutilisation de ses données pour l’entraînement, plateforme par plateforme. Son entrée en matière précise qu’elle le fait sans se prononcer sur la conformité au RGPD des procédés proposés.
Cette réserve démonte tous les arguments du type « la CNIL valide cette méthode ». L’autorité explique une manipulation, elle ne certifie rien, et elle prend soin de l’écrire elle-même.
La fiche pour les TPE et PME, et les deux questions qu’elle ne pose pas
La troisième fiche de France Num, conçue avec la CPME et la CNIL, porte exactement sur le choix d’une solution. Elle propose de partir du besoin, puis d’examiner la façon dont l’outil traite les données, la réputation de l’éditeur, le pays qui l’héberge, son modèle commercial et son ancienneté. Elle conclut par une phrase qui résume tout le sujet : l’IA n’est qu’une aide, et l’humain doit rester le dernier maillon de la chaîne.
Deux questions manquent pourtant à sa liste, et ce sont celles qui décident juridiquement : existe-t-il un contrat de sous-traitance, et l’entraînement sur vos saisies est-il coupé. Une grille de sélection qui les oublie choisit un outil, pas un traitement.
La fiche cherche à faire démarrer un dirigeant de très petite entreprise, et le reproche ne la vise pas : il vise l’usage qu’on en fait, car cocher ses lignes ne constitue pas un dossier de conformité.
Ce que la CNIL n’a toujours pas écrit
Il manque encore, à la date de cette page, une publication consacrée au cas le plus fréquent : le salarié qui colle un document identifiant dans un service grand public. Les recommandations les plus détaillées portent sur le développement de systèmes, la FAQ de 2024 s’adresse à l’organisme qui déploie, et la fiche du 16 octobre 2025 parle au particulier qui veut s’opposer à l’entraînement.
Loin de valoir feu vert, ce vide signifie seulement que la réponse se construit avec les textes généraux, article par article, ce que fait cette page. Pour un outil précis, le raisonnement complet est déroulé sur notre page consacrée à ChatGPT.
Quelles données ne devraient jamais entrer, même sur un compte d’entreprise
Le critère le plus important est aussi le seul que personne ne peut paramétrer à votre place. La CNIL le formule ainsi dans sa FAQ : les utilisateurs finaux ne devraient soumettre que des informations qu’ils sont autorisés à partager, et jamais d’informations confidentielles dans un service grand public. Et les plus délicates ne s’annoncent pas : un mandat syndical, ou un salarié qui veut partir plus tôt le vendredi pour prier, révèlent une catégorie particulière aussi sûrement qu’un diagnostic.
| catégorie | pourquoi elle sort de la liste |
|---|---|
| Le NIR | identifiant à régime propre, et il apparaît sur une paie comme sur un dossier de protection sociale |
| Les données de santé | catégorie particulière de l’article 9, et l’hébergement en France suppose une certification dédiée |
| Tout ce que couvre le secret professionnel | l’article 226-13 vise la révélation, indépendamment de l’usage qui en est fait ensuite |
| Les pièces d’identité et les RIB complets | aucune tâche de rédaction n’en a besoin, et leur présence crée un risque sans contrepartie |
Source : RGPD, article 9 ; code pénal, article 226-13 ; CNIL, questions-réponses du 18 juillet 2024.
Le NIR, et pourquoi il a son propre régime
Le numéro de sécurité sociale mérite une mention à part, parce qu’il est à la fois hypersensible et banal : il figure sur une fiche de paie, sur un dossier de protection sociale, sur une déclaration, et il se retrouve donc dans les documents les plus ordinaires d’un cabinet comptable ou d’un service des ressources humaines. Chez l’expert-comptable, il se glisse partout, et ce qu’une question de paie emporte vers l’assistant se relit avant l’envoi.
Sa particularité est qu’il traverse les fichiers. Là où un nom se noie dans les homonymes, le NIR relie sans ambiguïté un document à une personne dans tous les systèmes qui l’emploient, ce qui en fait exactement le type d’identifiant que le CEPD vise avec son critère de corrélation. C’est le premier champ à faire disparaître d’un document avant qu’il ne parte. Sur un compte rendu médical, il figure parmi ce que la HAS demande de retirer.
Le secret professionnel ne parle pas d’entraînement
C’est le point que les documentations d’éditeurs ne peuvent pas traiter, parce qu’il ne les concerne pas. L’article 226-13 du code pénal punit d’un an d’emprisonnement et de 15 000 euros d’amende la révélation d’une information à caractère secret par une personne qui en est dépositaire.
Le texte vise la révélation. Que le modèle apprenne ou non de ce qu’il a lu ne change rien à la qualification : le document est sorti du poste de travail au moment du collage. Couper l’entraînement après coup ne le fait pas revenir, et c’est pour cela que le tri se fait avant l’envoi, pas après.
Le champ par champ, et où il est traité
Savoir qu’il faut retirer quelque chose ne dit pas quoi. Le détail français, champ par champ, avec l’ordre dans lequel s’y prendre, est dans notre guide sur ChatGPT et les données clients. Pour une collectivité, la liste n’est pas la même et elle est traitée dans notre guide sur l’IA dans les collectivités territoriales.
Documenter l’usage : le registre, la charte et l’AIPD
Trois documents transforment une pratique tolérée en traitement défendable. Aucun n’est un logiciel, aucun ne coûte d’argent, et c’est ce qu’on vous demandera en premier si la question se pose un jour. Un registre peut d’ailleurs en cacher un autre : celui qui figure ici est le registre des traitements, à distinguer du registre des violations, qui relève des incidents et se tient même quand on décide de ne rien signaler à la CNIL.
| document | ce qui le rend obligatoire | quand il se rédige |
|---|---|---|
| Le registre des activités de traitement | article 30 du RGPD | avant le premier usage sérieux |
| La charte d’usage interne | recommandée par la CNIL, opposable sous conditions | avant d’ouvrir les comptes |
| L’analyse d’impact | article 35, si risque élevé | avant le traitement, pas après |
Source : RGPD, articles 30 et 35 ; CNIL, questions-réponses du 18 juillet 2024.
Quand l’analyse d’impact devient obligatoire
L’article 35 impose une AIPD quand un type de traitement, en particulier par le recours à de nouvelles technologies, est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. Il cite trois cas où elle est requise en particulier, dont le traitement à grande échelle de données sensibles.
Deux précisions évitent l’erreur la plus courante. La CNIL publie la liste des types de traitements pour lesquels l’analyse est requise, et une seconde liste de ceux pour lesquels elle ne l’est pas : ces listes se consultent avant de trancher. Et si un délégué à la protection des données a été désigné, le responsable lui demande conseil.
Une remarque de calendrier : l’analyse se conduit avant le traitement, ce que le texte dit expressément. Une AIPD rédigée six mois après l’ouverture des comptes tient du compte rendu plus que de l’analyse d’impact. Et quand le doute porte sur le déclenchement lui-même, écrire pourquoi on a conclu qu’elle n’était pas requise vaut mieux que le silence.
La charte, et ce qui la rend opposable
Une charte affichée à l’intranet n’engage personne. Ce qui la rend opposable aux salariés relève du code du travail, pas du RGPD, et le modèle article par article est dans notre guide sur la charte IA en entreprise, avec la charte adoptée par le Barreau de Paris comme point de comparaison.
Le quatrième papier, celui que personne n’anticipe
Ces trois documents ont un quatrième usage, moins évident : un questionnaire d’assurance. Les formulaires cyber français ne demandent pas encore si vous utilisez l’IA, mais plusieurs de leurs cases changent de réponse quand quelqu’un s’en sert, et une déclaration inexacte se paie au moment du sinistre, pas à la souscription.
Ce qui se déclare, ce qui attend la question et ce qu’il vaut mieux joindre est détaillé dans notre guide sur le questionnaire d’assurance cyber. Le registre, la charte et l’analyse d’impact y servent de pièces jointes, ce qui est une bonne raison de plus de les avoir écrits avant.
Former les utilisateurs : deux textes le demandent en même temps
La formation n’est pas une bonne pratique optionnelle, et c’est le seul point où le RGPD et le règlement européen sur l’IA se rejoignent aussi nettement. La CNIL recommande des formations obligatoires préalables à l’utilisation de ces systèmes, et suggère même de préparer des modèles d’entrée pour cadrer les tâches.
Le règlement sur l’IA, lui, impose un niveau suffisant de maîtrise de l’IA aux personnes qui utilisent ces systèmes pour le compte d’un organisme. Le détail de cette obligation, sa réécriture de juillet 2026 et le reste du calendrier sont traités dans notre guide sur le règlement européen sur l’IA.
Ce que la formation doit couvrir, et que la plupart oublient
La CNIL énumère trois contenus : le fonctionnement et les limites des systèmes, y compris la manière dont les sorties sont produites et les transferts éventuels, les usages autorisés et interdits, et la vérification des données fournies en entrée comme de la qualité des sorties.
| ce que la formation doit couvrir | ce que cela donne en pratique |
|---|---|
| Le fonctionnement et les limites | dire comment une sortie est produite, et que le modèle peut se tromper avec aplomb |
| Les transferts éventuels | dire où part le texte et qui peut le lire |
| Les usages autorisés et interdits | la charte, expliquée avec des exemples du métier |
| La vérification des entrées | la règle sur ce qu’on ne tape pas, qui est la plus utile des cinq |
| La vérification des sorties | relire avant d’envoyer, parce que la responsabilité reste celle du cabinet |
Source : CNIL, questions-réponses sur l’utilisation d’un système d’IA générative, 18 juillet 2024.
La quatrième ligne du tableau est celle qu’on saute. Une formation qui explique comment écrire un bon prompt sans dire un mot de ce qu’on n’y met pas a coché la case et raté l’objectif, et c’est pourtant la version la plus répandue dans les cabinets.
Une idée de la CNIL mérite d’être reprise telle quelle : mettre à disposition, directement dans l’outil, des modèles d’entrée qui orientent vers des tâches identifiées et éprouvées. Cela coûte une heure de travail, cela se met à jour en cinq minutes, et cela fait plus pour la sécurité d’un cabinet que la plupart des achats.
Ce que la formation ne peut pas faire
Elle ne transforme pas un service grand public en outil professionnel, et elle ne remplace ni le contrat, ni la charte, qui restent le cadre dans lequel elle prend son sens. Une équipe bien formée sur un compte personnel sans contrat de sous-traitance est une équipe bien formée en dehors du cadre de la charte qu’elle est censée appliquer.
Elle ne tient pas dans le temps non plus. Les documentations changent tous les deux ou trois mois, les interfaces avec elles, et un réglage renommé suffit à périmer une consigne. C’est l’argument le plus solide en faveur d’une règle simple et stable sur les données d’entrée, qui survit aux mises à jour, plutôt que d’une liste de cases à décocher qui ne leur survit pas.
Ce qu’aucun outil ne règle tout seul
Sept critères, quatre outils, trois documents : au bout du compte, ce qui présente le plus de risque ne s’achète pas. Un contrat bien signé et un réglage bien coupé ne changent rien au geste d’un collaborateur pressé qui colle un dossier entier pour gagner dix minutes.
Si vous ne deviez retenir qu’une chose de cette page, ce serait l’ordre dans lequel les questions se posent, parce qu’il ne correspond pas à l’ordre dans lequel on les pose habituellement.
| la question | qui y répond |
|---|---|
| Quel outil est conforme ? | aucun : la question porte sur le traitement, pas sur le logiciel |
| Y a-t-il un contrat de sous-traitance ? | l’offre choisie, et vous qui le signez |
| L’entraînement est-il coupé ? | le réglage, et l’offre qui le rend possible |
| Combien de temps, et où ? | la documentation de votre offre exacte |
| Qu’est-ce qui sort du poste ? | vous seul, tous les jours |
Source : synthèse de cette page ; CNIL, questions-réponses du 18 juillet 2024.
Ce que le risque devient quand il se réalise
Une dernière raison de traiter le sujet froidement : la sanction administrative n’est pas le seul horizon. Pour une profession tenue au secret, le risque est pénal et personnel, et il ne se transfère pas. Et du côté du sinistre, une assurance cyber pose ses propres conditions, avec des exclusions qui se lisent avant et pas après, ce que détaille notre guide sur l’assurance cyber des PME françaises.
C’est aussi la seule zone où un outil de notre catégorie sert à quelque chose, et il vaut mieux dire précisément à quoi.
Ce que nous faisons, et ce que nous ne faisons pas
Nonimo est une application pour Mac et pour Windows qui remplace les données identifiantes par des étiquettes stables avant que le texte ne parte. Le NIR, le SIRET, le SIREN et le numéro de TVA sont reconnus quand une mention voisine les annonce, et les noms, adresses et coordonnées deviennent des étiquettes du type [PERSONNE_1] ou [ADRESSE_1].
C’est une pseudonymisation, pas une anonymisation : le lien peut être rétabli chez vous, et la décision IQVIA rappelle ce que cette différence vaut devant la CNIL. Et une pseudonymisation ne rend pas un traitement conforme : elle réduit ce qui sort, ce qui est un critère sur sept.
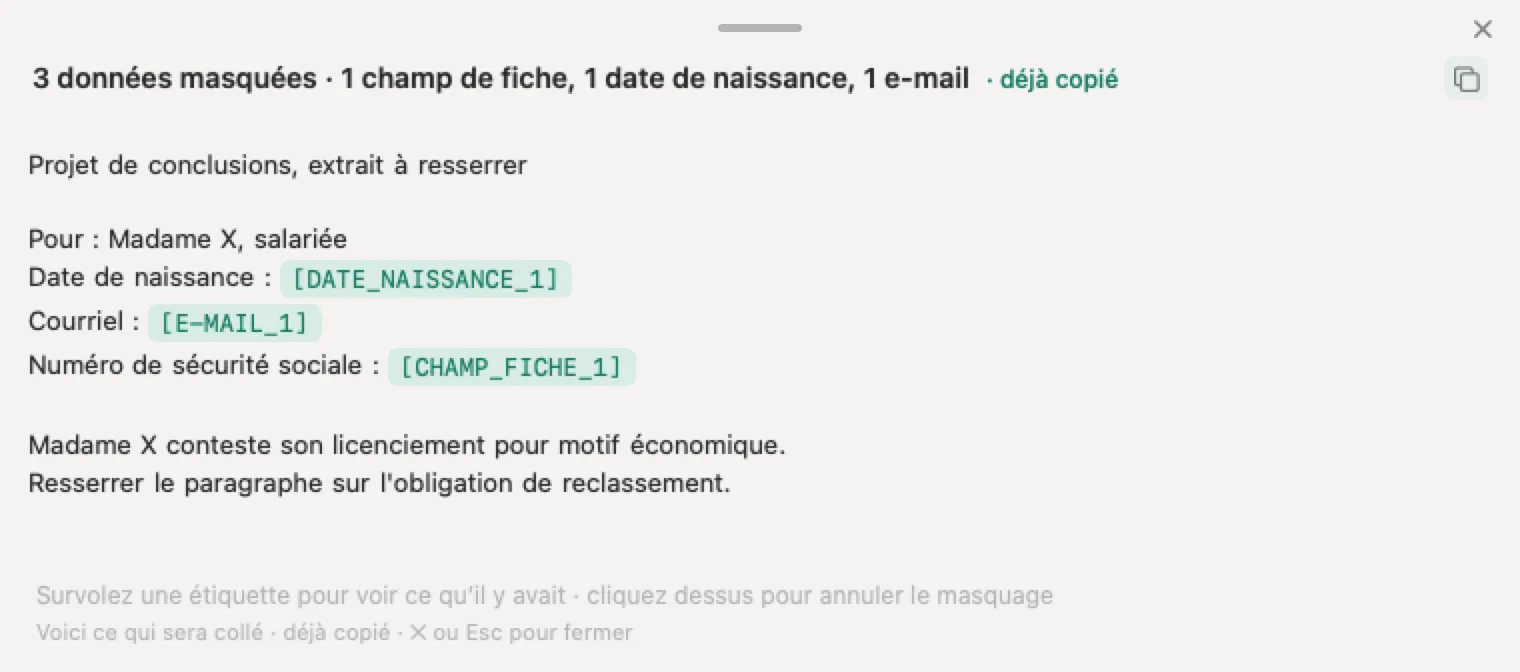
Rien de tout cela ne dispense du contrat, du registre, de la charte ni de la formation, et un article qui vous dirait le contraire se démonterait avec la propre FAQ de la CNIL. Les limites de l’outil lui-même sont détaillées sur notre page sécurité.
Par où commencer, si vous n’avez encore rien fait
Dans l’ordre, et rien de tout cela ne coûte d’argent. Établissez la liste des outils déjà utilisés dans la maison, y compris ceux que personne n’a déclarés. Vérifiez pour chacun s’il existe un contrat de sous-traitance et sur quel type de compte il tourne. Coupez ce qui peut l’être dans les paramètres, en notant la date, parce que les écrans changent.
Écrivez ensuite la règle sur les données d’entrée, qui est la seule qui survivra aux mises à jour, et formez les gens dessus. Le reste, les documents, les durées, les listes de sous-traitants, se traite au rythme où l’usage devient sérieux. Et pour le tri champ par champ d’un document français, la marche à suivre est dans notre guide sur le RGPD et les données clients.
Sources
- CNIL, questions-réponses sur l’utilisation d’un système d’IA générative, 18 juillet 2024 : la phrase renvoyant l’utilisateur à interroger le fournisseur sur la conformité de son système, les conditions du recours à un service grand public, le choix du mode de déploiement, la responsabilité légale de l’organisme utilisateur, le contenu de la formation et la recommandation d’une charte interne. cnil.fr
- CNIL, IA et RGPD : nouvelles recommandations pour accompagner une innovation responsable, 7 février 2025 : la déclinaison des principes de finalité, de minimisation et de durée de conservation aux systèmes d’IA, et le fait que certains modèles sont anonymes quand d’autres, comme les modèles de langage, peuvent contenir des données personnelles. cnil.fr
- CNIL, données de santé : sanction de 5 millions d’euros à l’encontre de la société IQVIA, décision du 26 mai 2026 publiée le 28 mai 2026 : la requalification des données en pseudonymes et non anonymes, et les trois éléments retenus, identifiant unique, profondeur des données et combinaison avec des sources publiquement accessibles. cnil.fr
- CNIL, le CEPD met en lumière l’anonymisation et le moissonnage pour l’IA générative, 9 juillet 2026 : les lignes directrices adoptées le 7 juillet 2026, le test à trois critères, individualisation, corrélation et inférence, et la consultation publique ouverte jusqu’au 30 octobre 2026. cnil.fr
- CNIL et France Num, fiche pratique 3, choisir parmi les solutions d’IA générative, novembre 2024, conçue avec la CPME : la grille de sélection, le pays qui héberge l’éditeur, la définition d’une politique interne sur les conditions d’usage et la phrase sur l’humain comme dernier maillon de la chaîne. cnil.fr
- CNIL, IA et vie privée : comment s’opposer à la réutilisation de ses données personnelles pour l’entraînement d’agents conversationnels, 16 octobre 2025 : la marche à suivre pour neuf plateformes, et la réserve expresse sur l’absence de prise de position quant à la conformité au RGPD des procédés proposés. cnil.fr
- CNIL et Conseil de l’IA et du Numérique, note exploratoire sur l’IA agentique, 20 juillet 2026 : les chaînes de traitement complexes, la circulation des données entre services et le partage des responsabilités. cnil.fr
- RGPD, article 28, texte publié par la CNIL : les garanties suffisantes exigées du sous-traitant, l’instruction documentée, l’engagement de confidentialité du personnel, l’autorisation écrite préalable pour les sous-traitants ultérieurs et le sort des données en fin de prestation. cnil.fr
- RGPD, articles 30 et 35, texte publié par la CNIL : le registre des activités de traitement, la condition de risque élevé qui déclenche l’analyse d’impact, les trois cas où elle est requise en particulier, les listes publiées par l’autorité de contrôle et le conseil du délégué à la protection des données. cnil.fr
- Commission européenne, transferts de données UE et États-Unis : la décision d’adéquation du 10 juillet 2023, la libre circulation des données vers les entreprises américaines qui participent au cadre de protection des données, et le fait que les garanties adoptées côté américain répondent aux points soulevés par la Cour de justice dans l’arrêt Schrems II de juillet 2020 et facilitent le recours aux clauses contractuelles types. commission.europa.eu
- Data Privacy Framework List, département du Commerce des États-Unis, interrogée le 20 septembre 2026 : 3 664 participants actifs, présence de Microsoft Corporation, avec recertification en cours d’examen, et de Google LLC, absence d’OpenAI et d’Anthropic. Recherche par nom : une filiale enregistrée sous une autre raison sociale n’apparaîtrait pas. dataprivacyframework.gov
- Code pénal, article 226-13 : un an d’emprisonnement et 15 000 euros d’amende pour la révélation d’une information à caractère secret par une personne qui en est dépositaire. legifrance.gouv.fr
- Documentation des quatre éditeurs, consultée le 19 septembre 2026 pour nos pages consacrées à chaque outil et vérifiée à cette date : OpenAI, politique de confidentialité pour l’EEE du 25 août 2026 et page entreprise du 8 janvier 2026 ; Anthropic, politique de confidentialité du 10 septembre 2026 et centre de confidentialité ; Google, avis de confidentialité des applications Gemini du 29 juin 2026 et guide Workspace du 14 août 2026 ; Microsoft Learn, données et confidentialité de Microsoft Copilot et protection des données d’entreprise, tous deux du 18 août 2026. Le détail et les liens directs figurent sur chacune des quatre pages consacrées à ces outils.
Nonimo est le logiciel qui fait cela sur votre propre ordinateur : il masque les noms de clients et les identifiants avant que votre texte n’arrive à ChatGPT . Sans compte, et les données de vos clients ne sortent pas de votre machine.
Questions fréquentes
Quelle IA est conforme au RGPD ?
Aucune ne l'est à elle seule. Le règlement s'applique à un traitement, pas à un logiciel : ce sont le contrat de sous-traitance, le paramétrage, le lieu de stockage et les données saisies qui décident. La CNIL renvoie d'ailleurs l'utilisateur à interroger son fournisseur.
ChatGPT est-il conforme au RGPD ?
La question ne se pose pas ainsi. OpenAI signe un avenant de sous-traitance et n'entraîne pas par défaut sur les offres professionnelles, mais c'est votre organisme qui reste responsable du traitement, du paramétrage retenu et de ce qui est saisi dans la fenêtre.
Comment choisir une IA générative pour son entreprise ?
La fiche de France Num conçue avec la CPME et la CNIL conseille de partir d'un besoin précis, puis d'examiner le traitement des données, le pays de l'éditeur et le modèle commercial. Ajoutez-y le contrat de sous-traitance et le réglage sur l'entraînement.
Un compte d'entreprise rend-il l'usage conforme ?
Il déplace deux questions sur quatre. Il ouvre un contrat de sous-traitance et coupe l'entraînement par défaut. Il ne règle ni la durée de conservation, ni le lieu de stockage, ni le fait qu'un document couvert par le secret a quitté votre poste.
Les données saisies dans une IA restent-elles en Europe ?
Cela dépend de l'offre. Anthropic indique stocker aux États-Unis, OpenAI réserve la résidence européenne aux offres éligibles qui l'activent, Microsoft documente une frontière européenne assortie d'exceptions. La documentation de votre offre exacte est le seul document qui tranche.
Faut-il une AIPD pour utiliser une IA générative au bureau ?
Pas systématiquement. L'article 35 du RGPD l'impose quand le traitement est susceptible d'engendrer un risque élevé pour les droits des personnes, et la CNIL publie la liste des cas où elle est requise. En cas de doute, la question se pose au DPO.
Suffit-il d'enlever les noms pour pouvoir coller un document ?
Rarement. En mai 2026, la CNIL a jugé que des données restaient pseudonymes et non anonymes dès lors que la réidentification était possible avec des moyens raisonnables. Dans un dossier, la combinaison des détails restants identifie souvent la personne.
La CNIL a-t-elle validé un outil d'IA générative ?
Non. Sa fiche sur l'opposition à l'entraînement précise qu'elle décrit la marche à suivre sans se prononcer sur la conformité au RGPD des procédés proposés. Aucune de ses publications ne certifie un outil du marché.
Le RGPD et le règlement européen sur l'IA disent-ils la même chose ?
Non, ils s'ajoutent. Le RGPD porte sur les données personnelles, le règlement sur l'IA sur les risques du système pour la santé, la sécurité et les droits fondamentaux. Un même usage relève souvent des deux, avec des autorités différentes.