IA dans les collectivités territoriales : ce qui ne sort pas
· Mis à jour le · Écrit et tenu à jour par Joaquín Trapero, Nonimo
Dans une mairie, la question de l’intelligence artificielle ne se pose plus au futur. Elle se pose au présent, dans le dos de la direction générale des services, sur des comptes personnels ouverts par des agents qui veulent gagner une heure sur un compte rendu de conseil municipal. Plus que d’autoriser ou d’interdire, il s’agit de savoir quelles données d’administrés ne peuvent pas quitter la collectivité, et sous quelles conditions.
Cette page répond à cette question dans l’ordre : ce que les agents font déjà, quelles données sont en jeu, ce que le droit exige aujourd’hui, ce que le règlement européen sur l’IA ajoutera en décembre 2027, et comment écrire une consigne qui tienne. Elle dit aussi pourquoi les guides publiés par l’État ne vous concernent pas, ce qui est le vrai point de départ du problème. Elle complète nos autres guides, écrits pour l’entreprise.
Ce que les agents font déjà, et ce que personne ne leur a dit
Le quatrième baromètre de l’observatoire Data Publica, mené auprès de 292 collectivités entre mai et juillet 2025, donne la mesure du phénomène. Parmi les collectivités de plus de 3 500 habitants engagées dans l’IA, et elles sont 77 %, l’usage de l’IA générative est passé de 52 % à 84 % en un an. Aucune strate n’est en dessous de 75 %, avec un pic à 91 % pour les départements et 89 % pour les communes.
Le même baromètre livre le chiffre qui compte vraiment pour cette page, et il n’a rien d’un détail technique.
Près d’une collectivité sur deux laisse donc ses agents libres d’utiliser ou non ces outils, avec, écrit le rapport, les opportunités mais aussi les risques que cela peut engendrer, dont la perte de maîtrise et la confidentialité des informations partagées. Loin d’une négligence isolée, c’est l’état par défaut du secteur.
Pourquoi la petite commune est la plus exposée
Une métropole a une direction du numérique, un délégué à la protection des données à temps plein et une capacité à négocier des contrats. Une commune de 4 000 habitants a une secrétaire de mairie qui fait l’état civil, l’urbanisme et la paie, et qui n’a personne à qui demander si elle a le droit de copier un courrier dans un outil d’IA.
Le baromètre le montre dans ses chiffres de maturité : la moitié des collectivités seulement ont adopté ou prévoient d’adopter un cadre stratégique sur les données, et le manque de temps et de compétences arrive en tête des freins, à égalité, avec 62 % des réponses. Ces freins pèsent moins sur l’adoption de l’IA que sur son encadrement. L’outil, lui, s’installe tout seul.
Le mot que l’inspection générale a mis dessus
Le rapport conjoint de l’inspection générale des finances, de l’inspection générale des affaires sociales et de l’inspection générale de l’administration, publié le 2 juillet 2026, parle du développement du shadow IA, qu’il définit comme l’usage spontané et non régulé d’outils grand public par les agents.
Le même rapport note que l’adoption reste récente, hétérogène et souvent peu coordonnée, et que l’État, ses opérateurs, les collectivités territoriales, les organismes de sécurité sociale et les établissements de santé avancent à des rythmes différents. Le CNFPT était arrivé au même constat un an plus tôt, dans les dix fiches thématiques issues de son enquête exploratoire de 2025.
À quoi cela sert, concrètement
Les usages déclarés ne sont pas spectaculaires, et c’est précisément ce qui rend la question sérieuse : ce sont des tâches de tous les jours, sur des dossiers réels.
Rédaction assistée, traitement de courriels, transcription de réunions, robots conversationnels internes ou destinés aux usagers : la liste est celle d’une secrétaire de mairie ordinaire. Elle passe par les mêmes outils que le privé, dont nous détaillons les règles de conservation dans notre fiche sur ChatGPT.
Les 45 % consacrés à l’administration et à la gestion interne recouvrent exactement ce quotidien, et ils progressent vite, puisqu’ils étaient à 29 % un an plus tôt. Derrière chacune de ces tâches, il y a un nom, une adresse et une situation.
Les données d’une mairie ne se ressemblent pas
Une collectivité ne manipule pas des données personnelles au sens vague du terme. Elle en manipule plusieurs catégories, dont certaines figurent parmi les plus protégées du droit français, et le même agent peut passer de l’une à l’autre dans la même matinée.
| ce que la commune traite | pourquoi c’est délicat |
|---|---|
| État civil, listes électorales | identité complète, filiation, parfois le lieu de naissance |
| CCAS et aide sociale | situation financière et familiale, NIR, parfois santé |
| Urbanisme et permis de construire | nom, adresse, patrimoine, voisinage identifiable |
| Police municipale, vidéoprotection | infractions, images, présence dans l’espace public |
Ces quatre familles de données relèvent du RGPD et, pour certaines, de régimes renforcés : l’article 9 pour la santé, et pour le numéro de sécurité sociale un cadre réglementaire propre, le décret cadre NIR, qui limite les traitements autorisés à en faire usage.
Le NIR, qui arrive par la porte de derrière
Le NIR ne s’écrit pas souvent dans un document public, et nous l’avons mesuré : sur un corpus de trente-deux documents français totalisant plus de 257 000 mots, le nombre de NIR est de zéro, tandis que le SIREN apparaît 149 fois parce que la loi impose sa publication. Les documents publics français ne regorgent pas de numéros de sécurité sociale.
Mais une mairie ne travaille pas que sur des documents publics. Le NIR arrive avec les dossiers du CCAS, avec la paie des agents, avec les déclarations sociales. Il suffit d’un copier-coller de fiche de saisine pour qu’il parte, et c’est précisément l’identifiant qui rend la réidentification immédiate. Notre guide sur ChatGPT et le RGPD donne l’ordre de retrait, champ par champ.
Ces trois nombres disent aussi autre chose : la France compte 34 875 communes, 1 252 intercommunalités à fiscalité propre et 2 059 000 agents territoriaux, dont 1 053 100 dans les communes. Aucune politique nationale ne descend spontanément jusque-là.
Les agents et les élus sont aussi des personnes concernées
On raisonne spontanément sur les administrés, et on oublie la moitié du sujet. Le dossier de carrière d’un agent, un compte rendu d’entretien professionnel, un arrêt de travail, une procédure disciplinaire, la liste d’émargement d’un conseil municipal : ce sont des données personnelles, et certaines relèvent de l’article 9 du RGPD.
Cette moitié-là est plus exposée que l’autre, parce qu’elle circule dans les services support, où l’IA est justement la plus utilisée. Une note de synthèse préparée pour un entretien annuel part avec un nom, une évaluation et parfois un motif d’absence. Une charte qui ne parle que des administrés laisse ce cas entièrement ouvert. Et le motif d’absence n’a rien d’anodin : même sans diagnostic, il peut révéler un état de santé.
Le RGPD ne change pas parce que c’est une mairie
Les obligations sont les mêmes que pour une entreprise, avec une différence de taille : la désignation d’un délégué à la protection des données est obligatoire pour toute autorité ou tout organisme public, sans seuil. Beaucoup de communes y répondent par un délégué mutualisé, souvent porté par le centre de gestion ou par un syndicat informatique.
La CNIL ne se contente pas de le rappeler. En décembre 2023, elle a sanctionné la commune de Kourou de 5 000 euros, assortis d’une injonction sous astreinte de 150 euros par jour de retard, pour n’avoir pas désigné de délégué et n’avoir pas coopéré avec ses services. Le montant est modeste ; la délibération est publique et nominative.
Le délégué mutualisé, et ce qu’il peut faire
Le délégué partagé entre plusieurs collectivités est la solution la plus répandue, et elle fonctionne à une condition : qu’on le saisisse avant, pas après. Son rôle est d’informer et de conseiller, de tenir le registre des traitements et d’être le point de contact de la CNIL, pas de réparer un incident déjà survenu.
Sur l’IA, la bonne façon de l’employer est de lui soumettre la liste des outils envisagés avant tout déploiement, et de lui demander par écrit si une AIPD est requise. La réponse, positive ou négative, est elle-même une pièce du dossier : elle date la décision et elle nomme celui qui l’a prise.
Ce que la CNIL écrit sur les données saisies dans un outil
Sur le fond du sujet, la position la plus directe se trouve dans ses questions-réponses sur l’utilisation d’un système d’IA générative. Les utilisateurs finaux, y lit-on, ne devraient soumettre que des informations qu’ils sont autorisés à partager, et ne jamais partager d’informations confidentielles telles que des données personnelles, des données de l’entreprise ou de l’administration lors de l’utilisation d’un service grand public.
La mention de l’administration y figure explicitement. La même page ajoute la phrase qui déplace la responsabilité au bon endroit : c’est l’organisme utilisateur qui engagera sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel. Pas l’agent seul, et pas l’éditeur.
Ce que la CNIL n’a pas encore écrit pour les collectivités
La CNIL dispose d’une page thématique complète pour les collectivités territoriales, avec ses six bons réflexes, son guide de sensibilisation et ses fiches pratiques. Elle dispose par ailleurs de treize fiches pratiques sur l’IA. Ces fiches IA ne s’adressent pas aux collectivités : leur périmètre déclaré est la constitution de bases de données servant à l’apprentissage, c’est-à-dire le développement de systèmes, pas leur usage au guichet.
Au 20 septembre 2026, la page « Collectivités territoriales » de la CNIL ne comporte aucune section consacrée à l’intelligence artificielle. Le constat n’a rien d’un reproche, et il évite de chercher une fiche qui n’existe pas : il faut composer à partir de deux corpus écrits pour d’autres, et à partir de ce que les éditeurs écrivent eux-mêmes, que nous avons compilé pour Claude et pour Copilot.
Le règlement IA vu du guichet
Le règlement européen sur l’IA s’applique aux collectivités, et par deux portes. La première, banale : une mairie qui utilise un assistant conversationnel est un déployeur, exactement comme une entreprise, avec les trois obligations que nous détaillons dans notre guide sur le règlement IA en entreprise.
La seconde est propre au secteur public, et elle est plus lourde. Plusieurs usages typiquement communaux figurent à l’annexe III, qui liste les systèmes à haut risque.
| usage | où il figure | à partir de |
|---|---|---|
| Éligibilité à une aide sociale essentielle | annexe III, point 5 a) | 2 décembre 2027 |
| Tri et priorisation des appels d’urgence | annexe III, point 5 d) | 2 décembre 2027 |
| Recrutement et gestion des agents | annexe III, point 4 | 2 décembre 2027 |
| Notation sociale des personnes | article 5, pratique interdite | déjà en vigueur |
La dernière ligne est la seule qui s’applique déjà, et elle mérite un regard attentif : évaluer ou classer des personnes d’après leur comportement social, avec un traitement défavorable dans un contexte sans rapport avec la collecte, est interdit depuis le 2 février 2025.
L’article 27 et l’analyse d’impact sur les droits fondamentaux
C’est l’obligation spécifiquement publique du règlement. L’article 27 impose aux déployeurs qui sont des organismes de droit public, ou des entités privées fournissant des services publics, de réaliser avant le déploiement d’un système à haut risque de l’annexe III une analyse de l’impact sur les droits fondamentaux que son utilisation peut produire.
Le texte détaille ce qu’elle contient : les processus concernés, la durée et la fréquence d’utilisation, les catégories de personnes affectées, les risques de préjudice, les mesures de contrôle humain et les dispositifs de gouvernance et de plainte internes. Une fois faite, le déployeur en notifie les résultats à l’autorité de surveillance du marché.
Deux précisions comptent pour une petite collectivité. L’obligation naît au 2 décembre 2027, avec le reste du chapitre III. Et depuis l’omnibus de juillet 2026, celui qui a déjà réalisé une AIPD au titre de l’article 35 du RGPD peut y renvoyer, ou en intégrer les parties pertinentes, au lieu de refaire le travail.
Le registre européen, et l’autorité qui n’existe pas encore
L’article 26, paragraphe 8, ajoute une obligation réservée aux déployeurs publics : l’enregistrement dans la base de données de l’Union prévue à l’article 49. Une commune qui déploierait un système à haut risque devrait donc s’y inscrire, et vérifier que le système lui-même y est inscrit.
Reste un problème d’intendance, qui n’a rien d’anecdotique : la notification prévue à l’article 27 suppose une autorité de surveillance du marché, et la France n’en a pas encore désigné par la loi. L’article 99, paragraphe 8, laisse par ailleurs à chaque État le soin de fixer dans quelle mesure des amendes peuvent frapper les autorités et organismes publics. Pour les collectivités, cette question reste entièrement ouverte.
Le guide de l’État de juin 2026, et pourquoi il ne parle pas de vous
En juin 2026, la direction interministérielle du numérique, la direction interministérielle de la transformation publique et la direction générale de l’administration et de la fonction publique ont publié un guide d’usage de l’intelligence artificielle pour les agents publics. Il est clair, court, et repose sur cinq principes.
- L’agent public demeure responsable de ses productions, de ses décisions et des actions qu’il engage.
- Le choix de l’outil dépend de la nature des données, en privilégiant les solutions autorisées par l’administration.
- L’usage doit être transparent lorsque l’IA joue un rôle substantiel dans une production ou la préparation d’une décision.
- Chaque usage doit répondre à une utilité réelle, dans le respect du droit, de l’éthique et des ressources mobilisées.
- La formation reste indispensable pour comprendre les capacités, les limites et les risques.
Ces cinq principes sont directement transposables dans une délibération communale. Mais le guide fixe lui-même son périmètre : il fixe un cadre commun pour les agents publics de l’État. Une collectivité territoriale n’y est pas soumise, et son deuxième principe, qui renvoie aux solutions autorisées par l’administration, suppose une liste que personne n’a écrite pour elle.
Le portail des chartes, et ce qu’il révèle au premier coup d’œil
La DINUM tient à jour un portail recensant les chartes et guides publiés par les administrations françaises. C’est une ressource utile, et un diagnostic involontaire.
Le portail comptait 50 entrées le jour où nous l’avons relevé. Les collectivités territoriales y sont représentées par 6 références : les départements d’Ille-et-Vilaine, du Val-de-Marne, de l’Isère et des Alpes de Haute-Provence, ainsi que Toulouse Métropole et Nantes Métropole. Aucune commune n’y figure. Le reste vient de ministères, d’opérateurs de l’État et d’universités.
Rapporté aux 34 875 communes du pays, le constat est celui d’un vide presque complet. Les collectivités qui ont écrit quelque chose sont les plus grandes, celles qui ont une direction du numérique. La commune de 6 000 habitants qui cherche un modèle à copier ne trouvera rien d’écrit pour elle, et c’est exactement là que naît le shadow IA. À défaut, notre modèle de charte IA se transpose, et les cinq principes ci-dessus s’y insèrent tels quels.
La sécurité : ce que l’ANSSI recommande, et ce que « souverain » ne dit pas
La CNIL renvoie explicitement, dans sa question sur l’encadrement de l’usage, aux recommandations de sécurité de l’ANSSI pour un système d’IA générative. Ce document, référencé ANSSI-PA-102 et publié le 29 avril 2024, couvre la conception, l’entraînement et le cas particulier du recours à une solution tierce.
Le CERT-FR a complété le tableau le 4 février 2026 avec un rapport sur l’IA générative face aux attaques informatiques. Il rappelle que ces systèmes ne sont pas seulement des outils d’attaque mais aussi des cibles, susceptibles d’être visés à des fins de compromission de chaîne logicielle ou d’exfiltration de données.
Hébergement, souveraineté et la question qu’il faut poser
La souveraineté numérique est devenue un critère d’achat : 62 % des collectivités de plus de 3 500 habitants se disent concernées, avec la conformité au RGPD et la localisation des données en France ou en Europe comme principaux critères. C’est un progrès, et c’est insuffisant.
Un hébergement en France ne dit rien de ce que fait l’éditeur de vos données, ni de qui peut y accéder pour de la modération ou de l’amélioration du service. La question utile dans un cahier des charges n’est pas où sont les serveurs mais qui peut lire, pendant combien de temps, et ce qui est réutilisé.
Les données de santé se tranchent avant l’IA
Il faut ajouter un cas que les collectivités rencontrent plus souvent que les entreprises, et qui se tranche indépendamment de tout outil : les données de santé. Dès qu’un prestataire héberge des données de santé pour le compte d’un tiers, la certification d’hébergeur de données de santé est exigée, au titre de l’article L. 1111-8 du code de la santé publique.
Cela concerne plus de services qu’on ne le croit : un CCAS qui manipule des certificats médicaux, un portage de repas avec régimes prescrits, une crèche municipale avec des protocoles d’accueil individualisé. La question se règle avant celle de l’IA, et elle se règle par un refus si la certification n’est pas là. Et même chez un hébergeur certifié, un compte rendu médical confié à l’IA perd d’abord ce qui désigne le patient.
Un éditeur qui propose de traiter ces documents sans aborder le sujet ne connaît pas le secteur public français, ce qui est en soi une information sur le reste de son offre. La bonne réaction n’est pas de renoncer à l’IA sur ces dossiers, mais de poser la question dès la consultation, où elle ne coûte encore qu’une ligne. Nos fiches sur ChatGPT, Claude, Copilot et Gemini répondent à ces trois questions outil par outil.
Quels outils, quels comptes
C’est le point où une consigne devient opérationnelle, et il tient en une distinction simple : le compte personnel et le compte de service ne suivent pas les mêmes règles. Sur un compte grand public, les conditions d’utilisation autorisent souvent la réutilisation des échanges ; sur un compte professionnel, l’éditeur signe en général un contrat de sous-traitance et s’engage à ne pas réutiliser les contenus.
| compte | réutilisation des échanges | contrat de sous-traitance (art. 28 RGPD) | accès pour une commune |
|---|---|---|---|
| Compte personnel grand public | souvent autorisée par les conditions d’utilisation | aucun | ouvert par l’agent lui-même |
| Compte professionnel de l’éditeur | l’éditeur s’engage en général à ne pas réutiliser | signé en général par l’éditeur | à négocier, au mieux au niveau du groupement |
| Socle IA de l’État (DINUM) | non précisé : le socle est présenté comme souverain et sécurisé | pas de réponse publique uniforme | au cas par cas, via la préfecture ou l’opérateur mutualisé |
Cette différence ne se voit pas à l’écran. C’est la même interface, le même logo, et souvent le même agent qui bascule de l’un à l’autre sans y penser. D’où la règle qui doit figurer en tête de toute charte : le dossier d’un administré ne sort jamais sur un compte personnel, quel que soit l’outil.
Les outils de l’État, et la question qu’il faut poser
La direction interministérielle du numérique opère un socle d’outils pour les agents publics : un assistant conversationnel, une interface de programmation dite Albert API, une solution de transcription vocale mutualisée et de l’IA intégrée dans la suite collaborative de l’État. Ils sont présentés comme souverains et sécurisés, et ils existent bel et bien.
La question à poser avant de bâtir une consigne dessus est simple, et elle n’a pas de réponse publique uniforme : votre collectivité y a-t-elle accès, et à quelles conditions. Le socle est construit pour les agents de l’État, et l’ouverture aux collectivités s’organise au cas par cas. Posez la question à votre préfecture ou à votre opérateur numérique mutualisé avant d’écrire dans une charte le nom d’un outil que vos agents ne pourront pas ouvrir.
Une charte qui recommande un outil inaccessible produit exactement l’effet inverse de celui recherché : l’agent qui ne peut pas ouvrir la solution officielle rouvre la sienne, et vous avez formalisé le shadow IA au lieu de le réduire.
Le réglage sur l’entraînement ne remplace pas le compte
Désactiver l’historique, ou refuser que les conversations servent à l’entraînement, est une bonne pratique et reste insuffisante. Le réglage porte sur la réutilisation, pas sur l’envoi : le document est parti chez un tiers dans tous les cas, et c’est cet envoi qui compte au regard du RGPD. Nous avons détaillé ce point dans notre guide sur ChatGPT et le RGPD.
Une collectivité qui mutualise son informatique avec un syndicat ou un centre de gestion a une carte à jouer ici : négocier un compte professionnel au niveau du groupement coûte moins cher que quinze abonnements, et permet d’écrire une seule consigne pour tout le monde.
La charte d’usage : ce qu’elle doit nommer
Une charte qui se contente d’écrire qu’il ne faut pas saisir de données confidentielles ne se vérifie pas et ne protège personne. Pour être utile, elle doit nommer trois choses : les données, les comptes et les verbes.
- Les données, par leur nom local. Pas « données personnelles » mais état civil, NIR, dossier CCAS, avis d’imposition, certificat médical, procès-verbal de police municipale.
- Les comptes autorisés, outil par outil, avec qui les ouvre et qui les ferme quand un agent part.
- Les verbes. Saisir, coller, téléverser, dicter : ce sont quatre gestes différents, et une charte qui n’en interdit qu’un laisse les trois autres ouverts.
Notre modèle de charte IA est écrit pour l’entreprise, mais sa structure en articles se transpose telle quelle dans une délibération, et la section sur les verbes et sur le registre des outils validés vaut à l’identique pour une collectivité.
Qui la signe, et ce que cela change
Dans une commune, la charte relève du pouvoir d’organisation du service, et non du contrat de travail. Une délibération ou une note de service la rend opposable aux agents, et son passage devant les instances représentatives lui donne le poids qui manque à une note affichée en salle de pause.
Le baromètre indique que 57 % des collectivités ayant expérimenté l’IA se sont dotées d’une charte éthique, dans un ensemble de 80 % qui ont mis en place au moins une action pour une IA de confiance. Ces taux portent sur celles qui ont déjà franchi le pas, ce qui explique l’écart avec les 48 % sans aucune consigne mesurés sur l’ensemble : ce ne sont pas les mêmes populations.
Lire ces trois taux ensemble sans regarder leur base est la meilleure façon de se tromper de diagnostic. Une charte s’écrit vite ; il faut surtout s’y mettre, et ce qui manque pour commencer est du temps, pas de la conviction.
Ce qu’il faut exiger d’un prestataire dans un marché public
La CNIL a publié un guide dédié à la responsabilité des acteurs dans le cadre de la commande publique, et son message principal tient en une phrase : la qualification des acteurs doit intervenir le plus tôt possible, au regard d’éléments factuels et du contexte contractuel.
Concrètement, cela veut dire trancher avant la signature si l’éditeur est votre sous-traitant, votre responsable conjoint, ou un responsable de traitement autonome. De cette réponse découlent les clauses obligatoires de l’article 28 du RGPD, et la personne qui répondra devant la CNIL.
| ce qu’on demande | pourquoi |
|---|---|
| La qualification RGPD, écrite | elle détermine les clauses de l’article 28 |
| La liste des sous-traitants ultérieurs | un modèle tiers est un sous-traitant de plus |
| Les durées de conservation des invites | l’invite contient le dossier, pas seulement la question |
| La position sur l’article 50 du règlement IA | savoir qui marque les sorties, et qui ne le fait pas |
Une cinquième exigence ne figure pas dans ce tableau parce qu’elle ne se contractualise pas : demander une démonstration sur vos propres documents, expurgés au préalable. Un outil qui ne tient pas sur un arrêté municipal réel ne tiendra pas davantage après signature.
Deux pièges reviennent dans les consultations. Le premier est la réponse qui affirme que la solution est conforme au RGPD : aucune solution ne l’est, parce que la conformité incombe au responsable de traitement, et non à un logiciel. Le second est l’hébergement présenté comme la réponse à tout, alors qu’il ne dit rien des accès humains ni des durées de conservation.
Et il reste une question de calendrier, que peu de cahiers des charges posent : que se passe-t-il au 2 décembre 2027 si l’usage acheté relève de l’annexe III. Faire porter cette réponse par le titulaire du marché, par écrit, coûte une ligne aujourd’hui et évite un avenant plus tard.
Notre guide sur le règlement IA côté déployeur détaille ce qui bascule à cette date, et notre fiche sur le questionnaire d’assurance cyber liste les cases qui changent de réponse quand un outil d’IA entre dans un service.
Quand un administré demande des comptes
La transparence n’est pas une politesse, c’est un droit. Le RGPD impose d’informer les personnes des traitements les concernant, et le règlement IA y ajoute, à partir de décembre 2027, un droit spécifique.
Son article 86 donne à toute personne visée par une décision prise sur la base d’un système à haut risque de l’annexe III, et produisant des effets juridiques ou l’affectant significativement, le droit d’obtenir du déployeur des explications claires et pertinentes sur le rôle du système dans la procédure décisionnelle et sur les principaux éléments de la décision.
Un administré dont la demande d’aide a été instruite avec l’appui d’un outil pourra donc demander comment. Ce droit s’inscrit dans le même calendrier que le reste du chapitre III, que nous détaillons dans notre guide sur le règlement IA côté déployeur.
La meilleure préparation est pratique : conserver, pour chaque dossier, ce qui a été soumis et ce qui a été produit. Sans cette trace, aucune explication n’est possible et la question devient un contentieux.
Aide ou décision : la frontière se décide chez vous
Un outil qui reformule un courrier n’a pas participé à la décision ; un outil qui classe des demandes par ordre de priorité y a participé. La distinction ne se voit pas dans le logiciel, elle se décide dans l’organisation du service, et c’est elle qui détermine ce que vous aurez à expliquer.
Le registre des traitements reste le document de référence. Si l’IA intervient dans un traitement déjà inscrit, la fiche correspondante se met à jour ; si elle crée un traitement nouveau, il s’ajoute. Cette mise à jour prend une heure et répond à l’avance à la première question d’un contrôle.
La mention qui vaut mieux qu’un silence
Rien n’oblige aujourd’hui une commune à indiquer qu’un courrier a été préparé avec l’aide d’un outil. Le troisième principe du guide de l’État le recommande pourtant dès que l’IA joue un rôle substantiel, et l’expérience des métropoles qui ont mené des concertations citoyennes va dans le même sens.
Le sondage Ipsos qui accompagne le baromètre donne la raison : 51 % des Français expriment des sentiments négatifs à l’égard de l’IA, inquiétude ou rejet, contre 39 % de curiosité ou d’enthousiasme. Dans ce climat, une mention assumée coûte moins cher qu’une découverte.
Répondre à une réclamation sans sortir le dossier
Voici le geste, sur un cas banal : un administré conteste une facture de cantine et l’agent veut de l’aide pour rédiger la réponse. La règle est qu’une question générale se pose sans le dossier, et qu’un dossier qui doit partir part préparé. Préparer, ici, ne veut pas dire cacher à l’écran : ce qu’un fichier conserve alors que la page ne le montre plus part avec le document si personne ne le retire.
Avant   Réclamation de Mme Amélie BROUSSANDIER, 14 rue des Lices, Angers.
        Numéro de sécurité sociale : 2 84 09 49 007 041 88.
        Dossier famille : CANT-2026-0418. Quotient familial : tranche 3.
        Contact : a.broussandier@exemple.fr

Après   Réclamation de Mme [PERSONNE_1], [ADRESSE_1].
        Numéro de sécurité sociale : [REFERENCE_1].
        Dossier famille : [REFERENCE_2]. Quotient familial : tranche 3.
        Contact : [E-MAIL_1]
Deux remarques sur cet exemple. Les marqueurs entre crochets sont ceux que notre moteur écrit en français, et le numéro de sécurité sociale comme la référence de dossier sortent tous deux sous l’étiquette de référence, parce qu’ils partagent une catégorie interne. La tranche de quotient familial, elle, reste : ce n’est pas un identifiant, et l’ôter rendrait la réponse inutile.
Le compte rendu de conseil municipal, cas particulier
C’est l’usage numéro un, et il pose un problème inverse. Une délibération est un document public : les noms des élus, les votes et les débats ont vocation à être publiés. Retirer ces noms serait absurde.
Ce qui n’a pas vocation à sortir, c’est ce qui s’invite dans les échanges : le nom d’un administré cité dans une question diverse, un dossier d’urbanisme nominatif, une situation familiale évoquée à propos d’une aide. La règle se formule donc à l’envers de celle du guichet.
Public       Élus, ordre du jour, votes, délibérations adoptées
Jamais       Administré nommé en question diverse, dossier d'aide,
             situation individuelle, agent cité dans un point RH
Généraliser  « un riverain de la rue X » plutôt que son nom,
             « une famille » plutôt qu'un numéro de dossier
Une consigne d’une ligne suffit à l’écrire : ce qui est déjà public reste, ce qui nomme un particulier est retiré. Et l’agent qui transcrit sait très bien faire la différence, à condition qu’on lui ait dit de la faire.
Relire pour le contexte, pas seulement pour les champs
Reste le point le plus souvent oublié. Une fois les noms retirés, le contexte peut suffire à désigner quelqu’un : dans une commune de 900 habitants, « la famille dont les trois enfants sont inscrits à la cantine depuis la rentrée » n’a pas besoin d’un nom. Généraliser ce qui n’apporte rien à la question fait partie de la préparation.
Dernier point, la trace. Conservez la version expurgée que vous avez envoyée : c’est ce qui vous permettra, un an plus tard, de répondre à une demande de l’administré ou à une question de votre délégué à la protection des données. L’ordre complet des champs à retirer figure dans notre guide sur ChatGPT et le RGPD.
Ce qu’un outil règle, et ce qu’il ne règlera pas
Un outil automatise le geste ci-dessus, et c’est tout ce qu’il fait. Nonimo est une application de bureau, sur Mac et sur Windows, que l’on déclenche au moment de préparer un texte. Il remplace les identifiants par des marqueurs stables, reconnaît six identifiants français dont le NIR, le SIREN et le SIRET, et rend le nom réel dans la réponse.
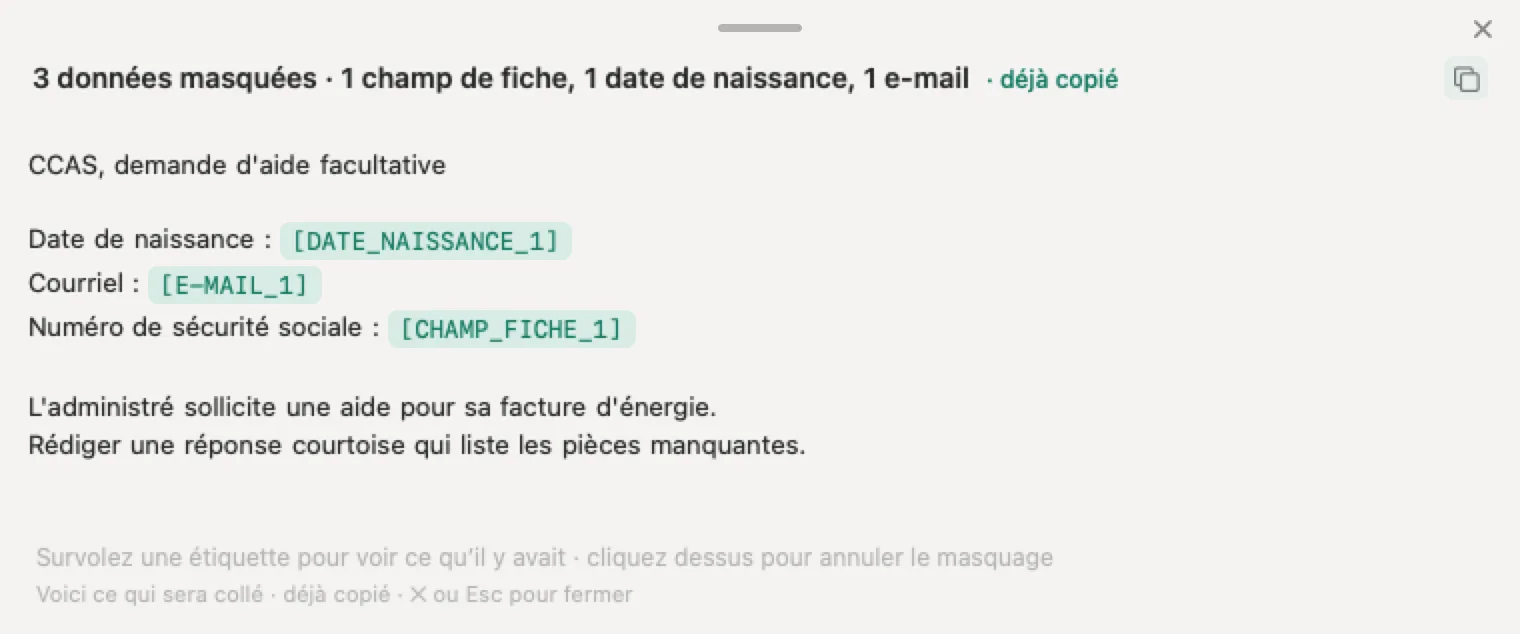
Ce remplacement est réversible, et il faut le dire plutôt que le taire : la correspondance entre le marqueur et le nom existe, chiffrée sur le poste de l’agent. En vocabulaire du RGPD, cela s’appelle une pseudonymisation et non une anonymisation, et la CNIL fait payer la confusion, comme le montre sa sanction de mai 2026 contre un acteur des données de santé.
Ce qu’il ne fait pas
Autant l’écrire sans détour : ses limites, du PDF scanné à l’envoi qu’il ne bloque pas, sont détaillées sur notre page sécurité.
Surtout, aucun outil ne remplace la décision politique de dire ce qui est autorisé. Une collectivité qui achète un logiciel sans écrire sa consigne aura dépensé de l’argent pour déplacer le problème d’un cran.
La consigne d’abord, l’outil ensuite
Pour une commune qui traite quelques dossiers sensibles par semaine, la réponse ne coûte rien : une délibération d’une page, une liste de comptes autorisés, une demi-journée de sensibilisation et la règle du cas fictif. Notre guide sur ChatGPT et le RGPD donne l’ordre de retrait, champ par champ, et il n’y a rien à acheter.
Ce qui change la donne, c’est le volume et la répétition. Quand la préparation prend plus de cinq minutes, on finit par la sauter un soir de conseil municipal, et c’est là seulement qu’un outil se justifie. Pour équiper les agents d’une collectivité sans lancer de marché, l’essai utile tient en un service, un agent volontaire et une semaine de courriers réels.
Le bon ordre reste celui de cette page : d’abord la consigne écrite et datée, ensuite les comptes, et l’outil en dernier, quand on sait exactement ce qu’on lui demande de faire. Nos autres guides traitent le reste du sujet, et le règlement IA côté déployeur complète celui-ci pour la partie qui vous concerne comme organisation.
Sources
Cette page est datée et nous la tenons à jour. Le calendrier du règlement IA a déjà été modifié une fois et la loi française d’adaptation n’est pas votée. EUR-Lex répond parfois par un corps vide aux robots et Légifrance par une page de vérification : les deux s’ouvrent normalement dans un navigateur.
- Observatoire Data Publica, quatrième baromètre, enquête menée auprès de 292 collectivités de mai à juillet 2025 et présentée le 13 novembre 2025, restituée par la Banque des Territoires : les 48 % sans consigne, les 84 %, les domaines d’application et le sondage Ipsos.
- IGF, IGAS et IGA, le déploiement de l’IA dans les administrations publiques, publié le 2 juillet 2026 : la définition du « shadow IA » et le constat d’une adoption hétérogène et peu coordonnée.
- DINUM, DITP et DGAFP, guide d’usage de l’IA pour les agents publics de l’État, juin 2026 : les cinq principes, et le périmètre limité aux agents de l’État.
- DINUM, portail des chartes IA dans l’administration, consulté le 20 septembre 2026 : 50 références, dont 6 de collectivités territoriales et aucune commune.
- DGCL, structures territoriales au 1er janvier et effectifs de la fonction publique territoriale : 34 875 communes, 1 252 EPCI, et 2 059 000 agents au 31 décembre 2024.
- CNIL, questions-réponses sur l’utilisation d’un système d’IA générative, 18 juillet 2024 : les données de l’administration sur un service grand public, et la responsabilité de l’organisme utilisateur.
- CNIL, les fiches pratiques IA et page thématique collectivités territoriales : le périmètre déclaré des treize fiches, et l’absence de section IA côté collectivités au 20 septembre 2026.
- CNIL, sanction de la commune de Kourou, 12 décembre 2023 : 5 000 euros et injonction sous astreinte de 150 euros par jour.
- CNIL, la responsabilité des acteurs dans la commande publique, 31 mai 2022 : la qualification le plus tôt possible, et les clauses de l’article 28.
- CNIL, sanction contre IQVIA Operations France, 26 mai 2026 : des données « pas anonymes, mais seulement pseudonymes ».
- Règlement (UE) 2024/1689, version française : articles 5, 26, 27, 49, 50, 86 et 99, et annexe III, points 4 et 5. Règlement (UE) 2026/1744 du 8 juillet 2026 pour le report au 2 décembre 2027 et le renvoi à l’AIPD.
- Agence du numérique en santé, certification des hébergeurs de données de santé : qui doit être certifié, au titre de l’article L. 1111-8 du code de la santé publique.
- ANSSI, recommandations de sécurité pour un système d’IA générative, ANSSI-PA-102, 29 avril 2024, et CERT-FR, l’IA générative face aux attaques informatiques, 4 février 2026.
- Nos propres relevés pour le corpus de documents français et les étiquettes écrites par le moteur. Le corpus n’est pas conservé et aucune donnée personnelle n’en a été extraite.
Nonimo est le logiciel qui fait cela sur votre propre ordinateur : il masque les noms de clients et les identifiants avant que votre texte n’arrive à ChatGPT . Sans compte, et les données de vos clients ne sortent pas de votre machine.
Questions fréquentes
Un agent territorial peut-il utiliser ChatGPT ?
Rien ne l'interdit en soi, et 89 % des communes engagées dans l'IA utilisent déjà de l'IA générative selon l'observatoire Data Publica. Ce qui expose, c'est d'y déposer un dossier d'administré identifiable sur un service grand public.
Quelles données d'une mairie ne doivent pas sortir ?
Celles qui désignent une personne : état civil, NIR, dossiers du CCAS, situations familiales, données de santé, procédures d'urbanisme nominatives. La CNIL écrit de ne jamais partager de données de l'administration sur un service grand public.
Le guide de l'État sur l'IA s'applique-t-il aux communes ?
Non. Le guide publié en juin 2026 par la DINUM, la DITP et la DGAFP fixe un cadre commun pour les agents publics de l'État. Les collectivités territoriales restent libres d'écrire le leur, et la plupart ne l'ont pas fait.
Faut-il une analyse d'impact avant d'utiliser l'IA en collectivité ?
Une AIPD au titre de l'article 35 du RGPD, souvent oui. L'analyse d'impact sur les droits fondamentaux de l'article 27 du règlement IA vise les organismes de droit public, mais seulement à partir du 2 décembre 2027.
Une commune peut-elle être sanctionnée par la CNIL ?
Oui. En décembre 2023, la CNIL a sanctionné la commune de Kourou de 5 000 euros, avec injonction sous astreinte, pour ne pas avoir désigné de délégué à la protection des données ni coopéré avec ses services.
Que demander à un prestataire dans un marché public ?
D'abord sa qualification : responsable de traitement, sous-traitant ou responsable conjoint. La CNIL rappelle que cette qualification doit intervenir le plus tôt possible, car elle détermine les clauses de l'article 28 du RGPD à insérer.
L'IA peut-elle décider de l'attribution d'une aide sociale ?
Le point 5 de l'annexe III du règlement IA classe à haut risque les systèmes utilisés par les autorités publiques pour évaluer l'éligibilité aux prestations d'aide sociale essentielles. Ce régime s'appliquera au 2 décembre 2027.
Une charte d'usage suffit-elle à encadrer l'IA ?
Elle est nécessaire et ne suffit pas. La CNIL recommande d'encadrer l'usage par des chartes internes définissant les usages autorisés et interdits, en ajoutant que la formation et des contrôles réguliers doivent l'accompagner.