ChatGPT et RGPD : comment l'utiliser dans votre entreprise
· Mis à jour le

Joaquín Trapero in Expert en intelligence artificielle et en protection des données, fondateur de Nonimo.
Coller le dossier d’un client dans ChatGPT, ou brancher un assistant conversationnel sur votre site, c’est mettre en route un traitement de données au sens du RGPD. Les réglages du compte, l’historique et la mémoire sont traités dans notre guide sur la confidentialité de ChatGPT ; ici, on parle de vos obligations.
Qui répond, sur quelle base, avec quel contrat, et ce que le droit pénal ajoute quand le dossier est couvert par un secret. La comparaison des assistants entre eux est faite dans notre guide pour choisir une IA conforme au RGPD.
Oui, une entreprise peut utiliser ChatGPT avec le RGPD, mais elle en reste responsable. Il faut un compte professionnel avec contrat de sous-traitance, une information des clients, souvent une AIPD, et aucune donnée couverte par un secret. Le plus sûr reste de masquer les identifiants avant l'envoi.
Responsable de traitement : qui répond des données clients dans ChatGPT ?
Le RGPD appelle responsable du traitement celui qui « détermine les finalités et les moyens du traitement ». Quand votre collaborateur colle un courrier de client dans ChatGPT pour le reformuler, c’est votre structure qui a choisi l’outil et le but. Elle répond, même si personne n’a rien signé.
Le rôle d’OpenAI varie selon le compte. Sur ChatGPT Business, Enterprise ou l’API, il propose un avenant de sous-traitance (DPA) et agit pour vous. Sur un compte personnel, sa politique européenne désigne OpenAI Ireland comme responsable de son propre traitement : vos clients se retrouvent chez un tiers qui n’a aucun lien contractuel avec vous.
Le compte gratuit ouvert par un salarié avec son adresse personnelle est la ligne qui me fait le plus tiquer : la CNIL elle-même demande d’éviter ces comptes. Avant d’aller plus loin, recensez qui utilise quoi ; notre page organisations décrit un déploiement service par service.
Qui est qui, selon la façon dont les données arrivent chez OpenAI
Cherchez votre situation. La ligne surlignée est la plus fréquente, et la moins couverte.
| Situation | Votre rôle | OpenAI | Contrat entre vous |
|---|---|---|---|
| Compte Free, Plus ou Pro d'un salarié | Responsable du traitement | Responsable de son propre traitement (OpenAI Ireland) | Aucun |
| ChatGPT Business ou Enterprise | Responsable du traitement | Sous-traitant | DPA, sur formulaire |
| Chatbot sur votre site, bâti sur l'API | Responsable du traitement, face à vos clients | Sous-traitant, s'il reste dans vos instructions | DPA de l'API |
| Modèle hébergé sur vos serveurs | Responsable du traitement | Hors circuit | Aucun avec OpenAI : voir LLM local ou proxy |
Sources : RGPD, articles 4 et 28 ; OpenAI, politique de confidentialité pour l'Europe (24 août 2026) et page de confidentialité pour les entreprises (8 janvier 2026). Selon l'article 28, paragraphe 10, un sous-traitant qui fixe lui-même les finalités devient responsable pour ce traitement.
Base légale et information des personnes : ce que vos clients doivent lire
Pour vos dossiers, la base légale existe déjà : le contrat avec le client, parfois une obligation légale. Passer par un outil d’IA est un moyen de l’exécuter, pas un but nouveau, tant que le fournisseur ne réutilise rien pour lui. C’est une lecture défendable, pas une certitude jurisprudentielle.
L’information, elle, doit suivre. L’article 13 impose d’annoncer les destinataires des données, et le prestataire d’IA en fait partie. Où écrire cette phrase, entre politique de confidentialité et lettre de mission, est détaillé dans notre guide de la clause IA.
Un chatbot ouvert au public pose un autre problème : vous ne choisissez pas ce que les gens y tapent. La CNIL conseille une mise en garde invitant à ne pas communiquer de données sensibles, et une purge si elles arrivent quand même. Je placerais l’avertissement au-dessus du champ de saisie, pas dans un lien.
L'avertissement au-dessus de la zone de saisie
Exemple à adapter avec votre DPO : nom du prestataire, durée de conservation, lien vers vos mentions.
Cet assistant répond à l'aide d'un modèle d'intelligence artificielle fourni par un prestataire, qui traite vos messages pour notre compte. N'y indiquez ni informations de santé, ni numéro de sécurité sociale, ni coordonnées bancaires. Pour une question sur votre dossier, écrivez à votre interlocuteur habituel.
Rédaction inventée pour cette page. Elle répond à deux recommandations de la CNIL : signaler qu'on parle à une IA (FAQ sur l'IA générative, 18 juillet 2024) et mettre en garde contre les données sensibles (conseils sur les chatbots, 19 février 2021).
Contrat de sous-traitance (DPA) et transferts hors UE
L’article 28 fixe le contenu minimal du contrat : instructions documentées, confidentialité des personnes autorisées, sécurité, accord préalable pour tout sous-traitant ultérieur, suppression ou restitution en fin de contrat, aide pour les droits et les audits. OpenAI le propose pour Business, Enterprise et l’API, via un formulaire.
Côté transferts, OpenAI écrit traiter les données sur des serveurs situés hors de l’Espace économique européen, notamment aux États-Unis. Il s’appuie sur les décisions d’adéquation de la Commission et, ailleurs, sur les clauses contractuelles types. Les autres éditeurs répondent différemment, comme le montre le cas des serveurs de Claude.
Si les données sortent de l’Union, la CNIL demande d’encadrer leur traitement par le destinataire. Je demanderais aussi, par écrit, ce que deviennent les journaux techniques, souvent laissés dans le flou. Si votre chatbot passe par un AI gateway, il est un sous-traitant de plus, avec sa propre ligne au registre.
Votre DPA, clause par clause
Cochez ce que vous retrouvez dans le contrat signé, pas dans la brochure commerciale.
0 sur 7
Il manque des clauses que l'article 28 rend obligatoires. Tant que ce n'est pas réglé, rien de nominatif ne part : masquez les requêtes avant qu'elles quittent votre système.
Presque complet. Demandez l'annexe manquante par écrit et gardez la réponse avec le contrat.
Le contrat tient. Reste à vérifier ce que vous envoyez réellement, et à le noter au registre.
Liste tirée de l'article 28, paragraphe 3, du RGPD, et de la FAQ de la CNIL sur l'IA générative pour les transferts.
AIPD pour un chatbot IA : le test des deux critères
L’article 35 exige une analyse d’impact avant tout traitement susceptible d’engendrer un risque élevé. Pour la CNIL, c’est le cas si le traitement figure sur sa liste, ou s’il remplit au moins deux des neuf critères repris des lignes directrices européennes. L’analyse se fait avant la mise en service, puis se revoit.
Un assistant interne qui résume des dossiers de patients coche déjà « données sensibles » et « personnes vulnérables ». Un chatbot qui trie les demandes de crédit ajoute l’évaluation et l’exclusion d’un contrat. Quant à « usage innovant », je le cocherais d’office pour un projet d’IA générative : l’écarter mérite une justification écrite.
La CNIL recommande d’associer le DPO et, le cas échéant, de faire une AIPD. Pour les données de clients ou de collaborateurs, une solution « sur site » lui semble plus opportune et plus sûre. Si votre chatbot reste sur l’API, Nonimo Gateway masque les noms sur votre serveur avant l’appel au modèle.
Votre projet coche-t-il deux critères ?
Les neuf critères de la CNIL, appliqués à votre chatbot ou à votre usage de ChatGPT.
0 sur 9
Ce test seul n'impose pas d'AIPD. Vérifiez la liste de la CNIL, puis écrivez en trois lignes pourquoi vous n'en faites pas.
AIPD obligatoire, avant la mise en service. Si un outil de masquage figure parmi vos mesures, notre page sécurité dit ce que Nonimo voit de vos textes.
Critères : CNIL, « Ce qu'il faut savoir sur l'analyse d'impact relative à la protection des données », issus des lignes directrices du G29. « Usage innovant » y désigne l'utilisation d'une nouvelle technologie : y ranger une IA générative est notre lecture, pas une position de la CNIL.
Chatbot et article 22 du RGPD : quand l’IA décide seule
L’article 22 permet de refuser une décision « fondée exclusivement sur un traitement automatisé » qui produit des effets juridiques ou affecte la personne de manière significative. Trois exceptions : le contrat, la loi et le consentement explicite. Avec le contrat ou le consentement, elle doit au moins pouvoir obtenir une intervention humaine.
La CNIL l’a appliqué aux chatbots dès 2021 : une conversation avec un chatbot ne peut conduire à elle seule à des décisions importantes. Elle peut s’insérer dans un processus plus large, à condition qu’un humain y intervienne de façon significative. L’AI Act ajoute ses propres règles, résumées dans notre guide AI Act pour l’entreprise.
Le 24 août 2026, la CNIL a relayé l’amende de 824 990 000 euros infligée à Uber par l’autorité néerlandaise, avec laquelle elle a coopéré. Motif : des comptes de chauffeurs désactivés sans aucune intervention humaine, qualifiés de décisions automatisées. Un humain qui valide tout d’un clic ne me rassurerait pas davantage.
Votre chatbot tombe-t-il sous l'article 22 ?
Trois questions sur ce que le chatbot fait de sa réponse.
La réponse du chatbot entraîne-t-elle quelque chose pour la personne : refus, tarif, blocage, priorité ?
Une personne de votre équipe examine-t-elle le cas avant que la décision s'applique, avec le pouvoir de la changer ?
La décision a-t-elle un effet juridique, ou affecte-t-elle la personne de manière significative ?
D'après l'article 22 du RGPD et les conseils de la CNIL sur les chatbots (19 février 2021). Ce parcours ne remplace pas l'avis d'un juriste.
Secret professionnel et secret des affaires : ce qu’aucun DPA ne couvre
L’article 226-13 du code pénal punit d’un an d’emprisonnement et de 15 000 euros d’amende « la révélation d’une information à caractère secret » par celui qui en est dépositaire. Le DPA règle le rapport avec un sous-traitant. Il ne transforme pas ce sous-traitant en personne autorisée à connaître le dossier.
La CNIL fait le lien elle-même : sur un service grand public, ne jamais partager d’informations confidentielles, en particulier celles couvertes par le secret des affaires ou des obligations de déontologie. Pour un cabinet d’avocats, cette phrase de la CNIL est celle que j’afficherais au mur.
Le secret des affaires a sa propre logique. L’article L. 151-1 du code de commerce ne protège une information que si son détenteur prend des « mesures de protection raisonnables ». Coller la grille tarifaire d’un client industriel dans un compte personnel, c’est fournir à l’adversaire un argument tout trouvé.
Trois régimes pour un même copier-coller
La ligne surlignée est celle sur laquelle un contrat avec OpenAI ne change rien.
| RGPD | Secret professionnel | Secret des affaires | |
|---|---|---|---|
| Texte | Règlement (UE) 2016/679 | Code pénal, art. 226-13 | Code de commerce, art. L. 151-1 |
| Qui est visé | La structure, responsable du traitement | La personne dépositaire du secret | L'entreprise qui détient l'information |
| Ce qui déclenche | Un traitement sans base, sans contrat ou sans sécurité | La révélation, sans qu'un dommage soit exigé | L'absence de mesures raisonnables fait perdre la protection |
| Effet d'un DPA signé | Couvre la sous-traitance | Aucun | Un indice de protection, pas une garantie |
Sources : Légifrance (code pénal, code de commerce) et EUR-Lex. Par métier : experts-comptables, notaires, professionnels de santé et le cas du compte rendu médical.
Retirer les noms avant ChatGPT : ce que la CNIL compte encore comme donnée personnelle
Remplacer un nom par un alias reste une pseudonymisation : pour la CNIL, ces données « conservent donc un caractère personnel », car d’autres informations permettent de retrouver les personnes. Le RGPD s’applique toujours chez vous. Ce qui change, c’est ce qui sort : un texte qui ne désigne plus personne chez le fournisseur.
C’est cette différence qui me fait préférer le masquage à toute discussion d’abonnement. La liste des données à retirer avant une IA va famille par famille.
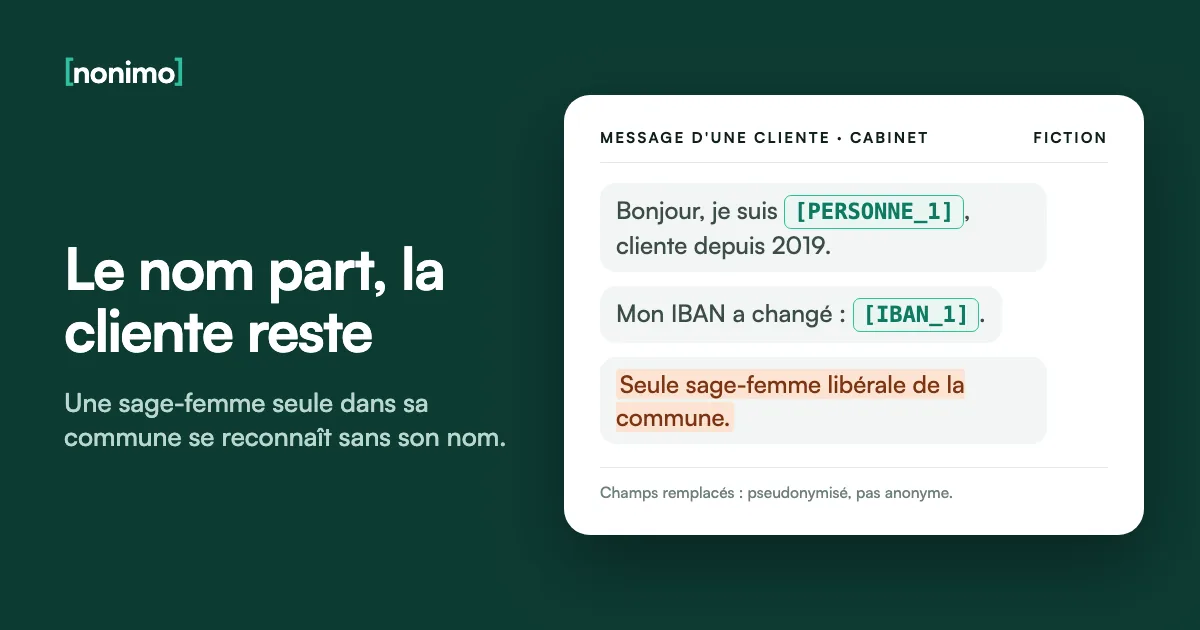
Reste le contexte. Un métier rare, une commune de 900 habitants ou un litige connu suffisent à désigner quelqu’un sans son nom. Le même raisonnement vaut pour un export CSV de fichier clients, où chaque colonne doit être regardée.
Le message d'un client, avant et après
Exemple inventé. En jaune, ce qui identifie encore la personne une fois les champs remplacés.
Bonjour, je suis Odile Varenne, née le 14/06/1971, cliente depuis 2019. Mon IBAN a changé : FR76 0000 0000 0000 0000 0000 000. Joignable au 06 00 00 00 41 ou à odile.varenne@exemple.fr. Je suis la seule sage-femme libérale de Saint-Brévin-sur-Lys.
Bonjour, je suis [PERSONNE_1], née le [DATE_1], cliente depuis 2019. Mon IBAN a changé : [IBAN_1]. Joignable au [TELEPHONE_1] ou à [E-MAIL_1]. Je suis la seule sage-femme libérale de Saint-Brévin-sur-Lys.
Nom, commune, IBAN, téléphone et adresse e-mail inventés ; l'IBAN n'a pas de clé valide. Le NIR a sa méthode : masquer un numéro de sécurité sociale. Les pièces jointes et l'historique ont leurs propres règles : voir ce que ChatGPT garde des fichiers, supprimer l'historique et les notes d'une présentation.
Données clients et ChatGPT : l’ordre de marche RGPD que je défends
Commencez par l’inventaire des comptes, pas par l’achat : un abonnement payé pendant que les comptes personnels tournent encore, voilà le scénario qui m’inquiète. Ensuite le contrat, l’information des clients et le test d’AIPD. Les règles internes sont dans notre modèle de charte IA.
Le masquage arrive en dernier, mais c’est lui qui protège le jour où quelqu’un, pressé, colle le dossier entier. L’application Nonimo remplace alors, sur le poste de chaque collaborateur, les noms, NIR, IBAN et coordonnées de vos clients par des étiquettes, avant que le texte parte vers ChatGPT.
Si un dossier est déjà parti, la question de la notification se pose : notre guide sur la violation de données la traite étape par étape.
Cinq étapes avant le premier dossier client dans une IA
Dans cet ordre : chaque étape suppose la précédente.
Documenter
1. Recenser les comptes, personnels compris2. Signer le DPA et noter le transfert au registre3. Passer le test des deux critères, et faire l'AIPD si besoinProtéger
4. Informer les clients : destinataires, IA, décision automatisée éventuelle5. Masquer les identifiants sur le poste ou le serveur, avant l'envoiSynthèse des articles 13, 28, 30 et 35 du RGPD et des recommandations de la CNIL citées plus haut. Les autres situations sont dans nos guides ; les intégrateurs qui déploient ce dispositif ont leur page.
Sources
- CNIL, questions-réponses sur l’utilisation d’un système d’IA générative, 18 juillet 2024 : rôle du fournisseur, contrat de sous-traitance, transferts, AIPD, solution sur site pour les données clients, informations confidentielles et service grand public.
- CNIL, chatbots : les conseils pour respecter les droits des personnes, 19 février 2021 : données sensibles et décisions importantes.
- Règlement (UE) 2016/679, RGPD : articles 4, 13, 22, 28 et 35.
- Code pénal, article 226-13 : un an d’emprisonnement et 15 000 euros d’amende.
- Code de commerce, article L. 151-1 : les trois critères du secret des affaires.
- OpenAI, politique de confidentialité pour l’Europe, version du 24 août 2026 : OpenAI Ireland responsable, serveurs hors EEE, adéquation et clauses contractuelles types.
- OpenAI, confidentialité pour les entreprises, mise à jour du 8 janvier 2026 : DPA pour Business, Enterprise et l’API.
- Conseil national des barreaux, guide sur la déontologie et l’intelligence artificielle, 17 mars 2026 : le secret professionnel et le RGPD parmi les exigences de la profession.
- CNIL, « Décisions automatisées : sanction de près de 825 millions d’euros à l’encontre d’UBER », 24 août 2026 : amende de l’autorité néerlandaise, désactivations sans intervention humaine.
- CNIL, « Ce qu’il faut savoir sur l’analyse d’impact relative à la protection des données » : les neuf critères.
- CNIL, « L’anonymisation de données personnelles » : les données pseudonymisées conservent un caractère personnel.
Consulté le 8 novembre 2026.
Guides associés
Questions fréquentes
Quelles sont les recommandations de la CNIL concernant l'IA et le RGPD en entreprise ?
Une charte interne, un contrat de sous-traitance, rien de confidentiel en service grand public. Sa FAQ de juillet 2024 ajoute le DPO, une AIPD le cas échéant et, pour les données clients, une solution sur site.
Que dit l'article 22 du RGPD ?
Qu'on peut refuser une décision prise uniquement par une machine. Cela vaut si elle a des effets juridiques ou significatifs. Exceptions : contrat, loi, consentement explicite ; hors cas légal, la personne peut exiger un humain.
Quelle différence entre ChatGPT et un chatbot, pour le RGPD ?
Dans ChatGPT, c'est votre salarié qui saisit ; dans un chatbot, c'est votre client. Le second cas vous oblige à informer des inconnus, à prévoir leurs données sensibles et à surveiller toute décision automatisée.
Quelles informations ne pas donner à ChatGPT au travail ?
Rien qui soit couvert par un secret, ni données personnelles de clients. La CNIL vise expressément le secret des affaires et la déontologie lorsqu'on utilise un service grand public.
Un chatbot IA peut-il être conforme au RGPD ?
Oui, si le traitement l'est : l'outil ne l'est jamais seul. Il faut une base légale, une information claire, un contrat avec le fournisseur du modèle et, souvent, une AIPD avant la mise en ligne.
Faut-il une AIPD pour utiliser ChatGPT avec des données clients ?
Pas toujours, mais souvent. La CNIL l'impose dès deux critères sur neuf. Des données sensibles traitées avec une technologie nouvelle peuvent déjà les réunir.
Le DPA d'OpenAI protège-t-il le secret professionnel ?
Non. Il organise la sous-traitance au sens du RGPD. L'article 226-13 du code pénal punit la révélation elle-même, contrat ou pas.