Assurance cyber PME en France : garanties, exclusions, prix
· Mis à jour le

Joaquín Trapero in Expert en intelligence artificielle et en protection des données, fondateur de Nonimo.
Une assurance cyber, pour une PME française, se lit dans trois papiers et une loi. Les papiers disent ce que l’assureur paie. La loi LOPMI ajoute une condition que beaucoup découvrent le jour du sinistre : porter plainte dans les 72 heures.
Cette page parle du contrat : garanties, exclusions, amende CNIL, prix publiés, et ce qui se passe quand la fuite vient d’un outil d’IA. Le formulaire à remplir avant la signature a sa propre page : que répondre sur l’IA dans le questionnaire.
Une assurance cyber paie l'assistance après un incident, vos pertes (données, exploitation, fonds détournés) et, selon la formule, votre responsabilité envers des tiers. Elle exclut les dommages matériels et corporels. Depuis le 24 avril 2023, l'indemnisation suppose une plainte dans les 72 heures suivant la connaissance de l'attaque.
Ce que couvre une assurance cyber : les garanties d’un contrat PME
Nous avons lu, le 8 novembre 2026, deux documents d’information publics : le DIPA d’AXA pour Cyber Secure et l’IPID d’Hiscox pour CyberClear. Ils servent d’exemples parce qu’ils sont en ligne, pas parce que nous les conseillons. Ce résumé normalisé de deux pages est la première pièce à demander.
Les postes se ressemblent d’un contrat à l’autre. Ce qui change, c’est leur statut : acquis d’office ou vendu en option. Deux devis au même prix peuvent ainsi couvrir des choses très différentes.
Le poste qui me ferait hésiter, c’est la responsabilité civile : optionnelle chez AXA, incluse chez Hiscox. Pour une PME qui tient des fichiers clients, c’est elle qui joue quand un client réclame réparation après une sortie de ses données.
Garantie par garantie, deux résumés publics
La ligne surlignée est celle qui distingue le plus les deux contrats.
| Garantie | AXA, Cyber Secure | Hiscox, CyberClear |
|---|---|---|
| Experts et assistance informatique | Acquise | Acquise, sans franchise sous 25 M€ de chiffre d'affaires |
| Reconstitution des données | Acquise | Exclue sans sauvegarde au moins mensuelle |
| Notification à la CNIL et aux personnes | Acquise | Acquise, avec centre d'appel |
| Pertes d'exploitation | Acquise (marge brute et frais supplémentaires) | Acquise |
| Fonds détournés, cyberfraude | Acquise | Option, plafond de 250 000 € |
| Responsabilité civile envers les tiers | Option | Acquise |
| Cyber-extorsion | Non citée dans le résumé | Acquise |
| Amendes | Non citées dans le résumé | Seulement si légalement assurables |
| Territoire | France, EEE, Andorre et Monaco | Monde entier, hors litiges relevant des États-Unis et du Canada |
DIPA AXA réf. 1000419 05 2023 et IPID Hiscox réf. 10/21, lus le 8 novembre 2026. Les plafonds et franchises ne figurent dans aucun des deux : ils sont fixés au devis.
Référence 967415 : le DIPA, les conditions générales et les particulières
« 967415 » n’est pas un montant en euros. C’est la référence des conditions générales auxquelles se rattache le DIPA d’AXA Cyber Secure, comme l’indique la dernière ligne du document. Chaque assureur a ses propres références.
Le DIPA résume, les conditions générales définissent, les conditions particulières chiffrent. Chez AXA, la franchise est « définie aux Conditions particulières » : sans elles, impossible de savoir ce qui reste à votre charge. Signer sur la foi du seul résumé, je ne le ferais pas.
Les obligations du contrat, comme l’antivirus et le pare-feu « activés en permanence », se tiennent mieux quand elles sont écrites dans une charte informatique connue des équipes.
Du résumé au contrat signé
Demandez les trois avant de comparer des prix.
Le DIPA (ou IPID)
Deux pages, publiquesGaranties principales, exclusions, obligationsChez AXA : réf. 1000419 05 2023Les conditions générales
Le contrat type, identique pour tousDéfinitions de l'événement couvert, exclusions complètesChez AXA : référence 967415Les conditions particulières
Votre contrat à vousPlafond, franchise, options retenuesRemises avec le devis, jamais publiquesD'après le DIPA AXA Cyber Secure (« Ce DIPa appartient à la CG référence 967415 ») et l'IPID Hiscox CyberClear.
Exclusions de l’assurance cyber : ce qui reste à votre charge
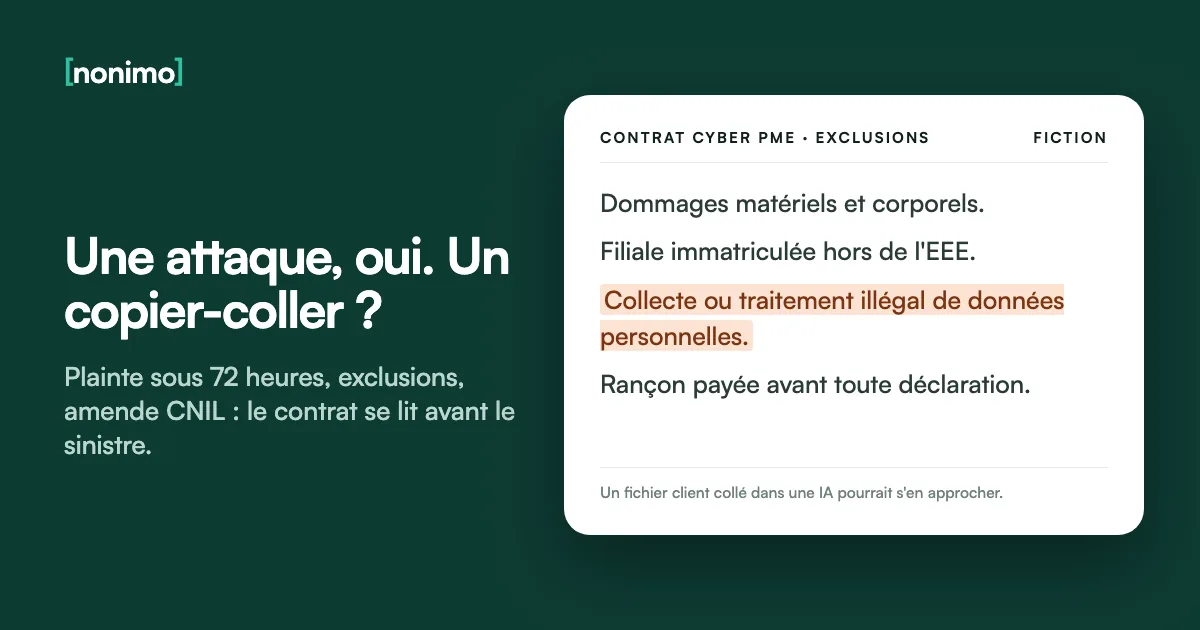
Les deux résumés excluent les dommages matériels et corporels. Le reste varie, et certaines exclusions visent l’entreprise entière plutôt qu’un sinistre : chez AXA, une filiale immatriculée hors de l’Espace économique européen suffit à sortir du contrat.
Chez Hiscox, la reconstitution des données n’est pas payée sans procédure de sauvegarde au moins mensuelle, et une rançon versée avant toute déclaration ne l’est pas non plus. Payer d’abord et appeler l’assureur ensuite, c’est perdre la garantie.
Une troisième exclusion Hiscox me paraît sous-estimée : les sinistres résultant d’une collecte ou d’un traitement illégal de données personnelles. Un fichier client confié à un outil d’IA retenu sans examen RGPD pourrait s’en approcher. C’est une question à poser par écrit, pas une certitude.
Une exclusion vous vise-t-elle déjà ?
Cochez ce qui est vrai pour votre entreprise aujourd'hui.
0 sur 5
Aucune exclusion des résumés ne vous vise. Reste à lire celles des conditions générales.
Au moins une exclusion vous concerne. Faites-la lever par écrit, ou corrigez la situation avant de signer.
Exclusions tirées du DIPA AXA Cyber Secure et de l'IPID Hiscox CyberClear. La liste d'activités exclues d'Hiscox est plus longue que les quatre citées ici.
Amende CNIL : l’assurance cyber la prend-elle en charge ?
Les frais autour d’une violation de données, oui, le plus souvent : AXA indemnise la notification à la CNIL et aux personnes, Hiscox ajoute un centre d’appel et la surveillance d’identité. L’amende elle-même relève d’une autre logique.
Hiscox couvre les « amendes et pénalités légalement assurables », ce qui renvoie au droit sans trancher. En 2022, un rapport de la DG Trésor proposait un principe général d’inassurabilité des sanctions administratives. L’article 5 de la LOPMI, voté ensuite, ne traite que de la plainte.
Tant que la question n’est pas tranchée, je ne bâtirais aucun budget sur la prise en charge d’une sanction de la CNIL. Le contrat sert plutôt à payer les avocats, les experts et les courriers aux personnes. Et la violation se notifie dans les délais, indemnité ou pas.
Qu'est-ce qu'on vous réclame ?
Choisissez la somme en jeu après une violation de données.
D'après le DIPA AXA, l'IPID Hiscox et le rapport de la DG Trésor sur l'assurance du risque cyber (septembre 2022). Une analyse juridique, pas une promesse d'indemnité.
LOPMI et article L12-10-1 : la plainte sous 72 heures
L’article 5 de la loi du 24 janvier 2023 a créé l’article L. 12-10-1 du code des assurances. Une indemnité pour une atteinte à un système de traitement automatisé de données, au sens des articles 323-1 à 323-3-1 du code pénal, est subordonnée au dépôt d’une plainte.
Le texte fixe le délai « au plus tard soixante-douze heures après la connaissance de l’atteinte par la victime ». Pas à partir de l’attaque : la DG Trésor le lit comme le constat des dommages, et une attaque ancienne découverte aujourd’hui ouvre un délai qui commence aujourd’hui.
Seuls les professionnels sont visés, sociétés comme indépendants. Détail rassurant relevé par la DG Trésor : la garantie d’assistance d’urgence se déclenche sans attendre la plainte. Appeler l’assisteur en premier n’est donc pas un faux pas.
Un vendredi soir, les délais qui démarrent
Exemple inventé : l'Imprimerie Fictive des Ardoisiers découvre ses fichiers chiffrés un vendredi à 18 h.
Axe à l'échelle sur 168 heures ; le point des 72 heures tombe aux trois septièmes. Délais : article L. 12-10-1, page de la CNIL sur les violations, DIPA AXA. Quand la fuite part d'une application branchée sur une IA, ses chemins ne ressemblent pas à un rançongiciel.
Où porter plainte après une cyberattaque : commissariat, procureur, 17Cyber
Selon la FAQ de la DG Trésor, la plainte se dépose dans une brigade de gendarmerie, un commissariat ou par courrier au procureur de la République. La plainte en ligne ne vaut que pour certaines infractions ciblées.
Pour une PME, le recommandé avec accusé de réception me semble le plus sûr : il date la plainte, et c’est cette date que l’assureur regardera. Avant, le 17 ou 17Cyber, porté par la police, la gendarmerie et cybermalveillance.gouv.fr, aide à qualifier l’attaque, sans remplacer la plainte.
Pour la remise en état, cybermalveillance.gouv.fr tient un annuaire de prestataires, dont ceux labellisés ExpertCyber après un audit d’AFNOR Certification. Dans son baromètre 2025, seules 7 % des TPE-PME citent 17Cyber parmi leurs interlocuteurs.
Qui fait quoi dans les 72 heures
À écrire avant l'incident, pas pendant.
Alerter et réparer
Assisteur du contrat : immédiatement17 ou 17Cyber : qualifier l'attaquePrestataire référencé ou labellisé ExpertCyberPorter plainte
Commissariat ou brigade de gendarmerieOu courrier recommandé au procureurReprésentant légal, ou mandataire avec Kbis et mandat signéDéclarer
Assureur : délai du contratCNIL : 72 heures si données personnellesDeux démarches distinctes de la plainteD'après la FAQ de la DG Trésor sur l'article L. 12-10-1. Le mandataire présente aussi une copie de la pièce d'identité du représentant légal : marquez cette copie avant de la remettre.
Prix d’une assurance cyber pour une TPE ou une PME en 2025
Des primes moyennes par taille d’entreprise, nous n’en avons trouvé que chez l’Amrae, l’association des gestionnaires de risques d’entreprise, qui ne vend pas de contrat. Sa sixième étude LUCY, éditée en 2026, porte sur 20 996 polices placées en 2025 chez douze courtiers et un assureur.
L’étude prévient que ses chiffres sont moins précis sur les plus petites entreprises : une PME qui souscrit chez son agent général n’y figure pas. Je m’en servirais pour repérer un devis anormal, jamais pour deviner le mien.
France Assureurs chiffre, de son côté, une attaque contre une PME de 15 salariés et 3 M€ de chiffre d’affaires entre 45 000 et plus de 170 000 euros. Si un courtier vous accompagne, il manipule aussi vos données : voyez ce que le RGPD attend d’un cabinet de courtage.
Votre chiffre d'affaires, la moyenne publiée
Micro-entreprise. Prime moyenne : 645 €. Couverture : 627 000 €. Franchise : 1 076 €. Sinistres du panel : 46 en 2024, 438 en 2025.
Petite entreprise. Prime moyenne : 1 600 €. Couverture : 701 000 €. Franchise : 2 300 €. Sinistres du panel : 115 en 2024, 233 en 2025.
Entreprise moyenne. Prime moyenne : 5 000 €. Couverture : 1,4 M€. Franchise : 11 000 €. Sinistres du panel : 136 en 2024, 269 en 2025.
Amrae, LUCY 2026 (6e édition) : moyennes de 2025 par chiffre d'affaires, chiffres tels que publiés. Pour les micro-entreprises, l'étude note +852 % de sinistres en un an : un prix bas aujourd'hui n'est pas garanti au renouvellement. Le questionnaire, la charte et les autres pièces du dossier ont leur fiche dans nos guides.
Fuite de données par une IA : ce que votre contrat cyber en dit
Nous avons cherché « intelligence artificielle » dans le DIPA d’AXA, l’IPID d’Hiscox et la fiche de France Assureurs : aucune occurrence. L’étude LUCY ne l’évoque que comme un accélérateur des attaques. Aucun de ces textes ne couvre ni n’exclut l’IA nommément.
Tout se joue donc sur la définition de l’événement. AXA garantit les « actes de malveillance informatique » : une salariée qui colle un fichier client dans un assistant n’attaque personne. France Assureurs conseille justement de vérifier si l’origine accidentelle est couverte.
Pour la CNIL, une perte de confidentialité accidentelle reste une violation de données. Vous pouvez donc avoir les obligations sans l’indemnité. Ce scénario m’inquiète plus que le rançongiciel, parce qu’il ne demande ni pirate ni rançon. Ce que l’éditeur garde de vos saisies varie d’un outil à l’autre.
Un incident lié à l'IA, et ce que les résumés en disent
Une salariée colle un export clients dans un assistant d'IA. Pas d'acte malveillant : le résumé AXA ne le vise pas. Chez Hiscox, l'atteinte à la confidentialité des données entre dans la responsabilité civile, mais l'exclusion du traitement illégal peut jouer. La notification à la CNIL reste à examiner.
Le compte d'IA de l'entreprise est piraté et l'historique copié. Accès frauduleux à un système : événement malveillant, plainte sous 72 heures, notification à la CNIL si des données personnelles y figurent.
Un courriel rédigé par une IA obtient un virement. Chez AXA, le cyber détournement de fonds vise les fonds détournés « via le système informatique » : un virement fait par un salarié trompé est à faire confirmer. Chez Hiscox, la fraude élargie à l'ingénierie sociale est une option sur demande. Plainte sous 72 heures.
Lecture des résumés AXA et Hiscox, de la fiche France Assureurs et de la page de la CNIL sur les violations. Votre police signée prime sur tout ce qui est écrit ici.
Avant de signer l’assurance cyber : la plainte prête, les données clients masquées
S’il ne fallait écrire qu’une chose ce soir, ce serait le nom de la personne qui porte plainte, son mandat signé et l’adresse du procureur compétent. Ça ne coûte rien et ça protège l’indemnité, quel que soit le contrat.
Pour la fuite qui ne ressemble pas à une attaque, l’assurance aide peu : mieux vaut qu’elle n’arrive pas. Nonimo remplace sur votre poste les noms de clients, le SIRET et l’IBAN par des étiquettes avant que le texte parte vers un assistant d’IA.
Le même remplacement vaut pour le NIR d’un salarié ou d’un patient, qu’aucun contrat cyber ne remettra dans sa boîte une fois parti.
Ma feuille de route, de la signature au quotidien
Avant de signer, le jour de l'incident, puis au quotidien.
Avant de signer
DIPA, conditions générales et particulières demandésExclusions confrontées à votre situationResponsabilité civile et origine accidentelle confirmées par écritLe jour de l'incident
Assisteur appelé tout de suitePlainte datée avant 72 heuresCNIL notifiée si données personnellesChaque jour
Antivirus et pare-feu jamais coupésSauvegarde au rythme exigé par le contratNoms et identifiants retirés avant tout envoi à une IASynthèse de cette page ; les délais exacts sont ceux de votre contrat et de l'article L. 12-10-1. Pour équiper toute une structure, voyez l'offre pour les organisations.
Sources
- Loi n° 2023-22 du 24 janvier 2023, article 5 (Légifrance) : création de l’article L. 12-10-1, plainte « au plus tard soixante-douze heures après la connaissance de l’atteinte », entrée en vigueur à trois mois.
- Entreprendre Service Public, plainte sous 72 heures après une cyberattaque : application depuis le 24 avril 2023 et aux contrats en cours.
- DG Trésor, FAQ sur l’article L. 12-10-1 : point de départ du délai, lieux de plainte, recommandé, assistance d’urgence sans plainte.
- DG Trésor, rapport sur le développement de l’assurance du risque cyber : proposition d’inassurabilité des sanctions administratives.
- AXA France IARD, DIPA Cyber Secure : garanties, exclusions, délais, conditions générales référence 967415.
- Hiscox, IPID CyberClear : garanties, options plafonnées, amendes légalement assurables, exclusions.
- France Assureurs, fiche assurance cyber TPE/PME, mai 2026 : coût d’une attaque pour une PME de 15 salariés, points à vérifier.
- Amrae, LUCY 2026 : 6e édition : primes, couvertures, franchises moyennes et sinistres de 2025 par chiffre d’affaires.
- CNIL, notifier une violation de données personnelles : violation accidentelle ou illicite, 72 heures après la constatation.
- Cybermalveillance.gouv.fr, baromètre TPE-PME 2025 (OpinionWay) : 7 % des TPE-PME citent 17Cyber.
Consulté le 8 novembre 2026.
Questions fréquentes
Qu'est-ce qu'une assurance cyber et que couvre-t-elle ?
Un contrat qui paie les suites financières d'une attaque informatique. Experts, reconstitution des données, pertes d'exploitation, frais de notification et, selon la formule, responsabilité envers les tiers. Les dommages matériels et corporels en sont exclus.
Quel est le prix d'une assurance cyber pour une petite entreprise ?
En moyenne 645 € par an pour une micro-entreprise en 2025. C'est le chiffre de l'étude LUCY 2026 de l'Amrae, pour moins de 2 M€ de chiffre d'affaires et 627 000 € de couverture.
Que dit l'article L12-10-1 du Code des assurances ?
Il subordonne l'indemnisation d'une cyberattaque à une plainte sous 72 heures. Le délai part de la connaissance de l'atteinte par la victime. Il vise les professionnels : sociétés, associations, indépendants.
Quelle est la loi LOPMI concernant les cyberattaques ?
La loi d'orientation du ministère de l'Intérieur du 24 janvier 2023. Son article 5 a créé la condition de plainte sous 72 heures pour être indemnisé, applicable depuis le 24 avril 2023.
Où porter plainte pour une cyberattaque contre son entreprise ?
Au commissariat, à la gendarmerie ou par courrier au procureur de la République. La DG Trésor conseille le recommandé avec accusé de réception, qui date la plainte. 17Cyber oriente, sans remplacer la plainte.
Quel risque n'est pas pris en charge par une assurance cyber ?
Les dommages matériels et corporels, dans les deux contrats étudiés. Selon l'assureur s'ajoutent les filiales hors EEE, l'absence d'antivirus ou de sauvegarde mensuelle, et la rançon payée avant déclaration.
L'assurance cyber paie-t-elle une amende de la CNIL ?
Rien ne le garantit. Hiscox ne couvre que les amendes « légalement assurables », et l'assurabilité des sanctions administratives reste discutée. Les frais de notification et de défense sont couverts plus souvent.
À quoi correspond la référence 967415 ?
Aux conditions générales du contrat Cyber Secure d'AXA. Le document d'information du produit, réf. 1000419 05 2023, indique qu'il leur appartient. Ce n'est pas un montant en euros.