I dati pseudonimizzati sono ancora dati personali?
· Aggiornato il

Joaquín Trapero in Esperto di intelligenza artificiale e privacy, fondatore di Nonimo.
Pseudonimizzare vuol dire sostituire nome, codice fiscale e conto con un’etichetta, tenendo da parte la tabella che permette di tornare indietro. Finché quella tabella esiste, per chi la custodisce il dato resta personale e il GDPR continua ad applicarsi per intero.
Il dubbio interessante è per chi altro lo resti. Mi preoccupa chi legge la sentenza della Corte del 2025 come un via libera: per un destinatario senza mezzi il dato può non essere personale, per te lo resta. Prima di caricare un file in un assistente, conviene avere chiara la differenza.
Sì, per chi conserva la tabella che collega le etichette alle persone. Lo dice il considerando 26 del GDPR. Per chi riceve il testo senza tabella può non esserlo, ma solo se non ha altri mezzi ragionevoli per riconoscere la persona: Corte di giustizia, causa C-413/23 P, 4 settembre 2025.
Cosa significa pseudonimizzati: la definizione del GDPR
La definizione sta all’articolo 4, punto 5, del GDPR. Detta in parole semplici: i dati non si possono più attribuire a una persona senza informazioni aggiuntive, e queste informazioni sono conservate separatamente e protette da misure tecniche e organizzative.
Le condizioni sono due e valgono insieme. Se sostituisci i nomi ma lasci la corrispondenza nello stesso file, magari in un foglio nascosto di Excel, la seconda manca. Se cancelli tutto senza conservare niente, non stai pseudonimizzando affatto.
Una curiosità tutta italiana: il Codice privacy scrive «pseudonomizzati» all’articolo 2-sexies, comma 1-ter, e «pseudonomizzazione» al 2-septies, mentre il comma 1-bis ha la forma giusta, con la i di pseudonimo. Il refuso dentro una legge mi diverte, ma in un’informativa non lo copierei.
Pseudonimizzato, anonimo o nessuno dei due?
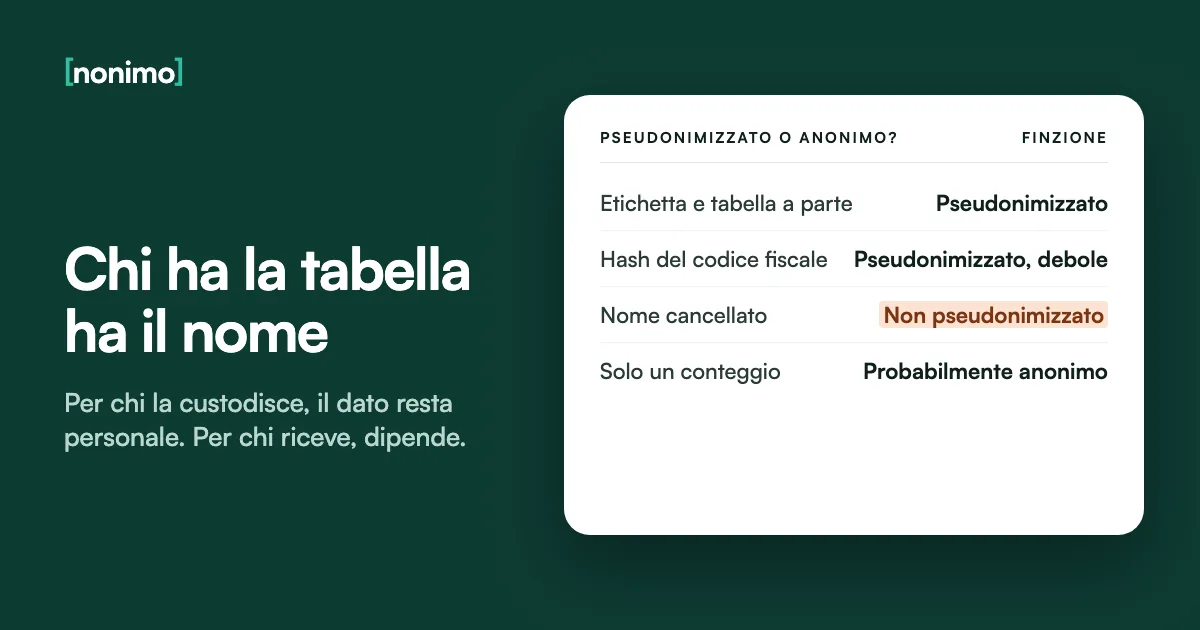
Dall'etichetta con tabella al semplice conteggio: dove passa il confine fra pseudonimo e anonimo.
Pseudonimizzato. Il nome diventa [PERSONA_1] e la corrispondenza sta in un file separato e protetto. Ci sono entrambe le condizioni dell'articolo 4, punto 5. Per chi tiene la tabella il testo resta un dato personale.
Pseudonimizzato. Il referto porta «campione 58213» e l'abbinamento con il paziente vive nel gestionale del laboratorio, con accessi separati. Per il laboratorio resta un dato sanitario personale; per chi vede solo il foglio dipende da cos'altro sa.
Pseudonimizzato, e debole. La nota 23 delle linee guida EDPB 01/2025 descrive l'attacco: chi conosce la trasformazione calcola l'hash dei valori che ha già e cerca le corrispondenze. Il codice fiscale segue una regola pubblica, quindi il rischio è alto. Per chi lavora su dataset: il confronto con Presidio.
Non è pseudonimizzazione. Senza informazioni aggiuntive conservate a parte manca la definizione. Il dato è anonimo solo se nessuno può più risalire alla persona, altrimenti resta personale. Vale anche se la tabella la cancelli dopo: punto 22 delle linee guida EDPB 01/2025.
Probabilmente anonimo. «Quattordici successioni aperte a ottobre», senza una riga per persona, di norma non indica nessuno. Con numeri minuscoli e un contesto noto va riletto: in un paese piccolo anche un conteggio può puntare a qualcuno.
Casi e numeri inventati; la lettura è nostra, sull'articolo 4, punto 5, del GDPR e sulle linee guida EDPB 01/2025.
Considerando 26: perché un dato pseudonimizzato resta personale
Il considerando 26 trae la conseguenza della definizione. I dati pseudonimizzati che si possono attribuire a qualcuno usando informazioni ulteriori vanno considerati informazioni su una persona identificabile. Escono dal regolamento soltanto i dati anonimi.
Per misurare l’identificabilità lo stesso considerando guarda a tutti i mezzi che il titolare o un terzo possono ragionevolmente usare, tenendo conto di costi, tempi e tecnologie. È questa frase, più della definizione, a reggere il resto della guida.
Il considerando 28 aggiunge che la pseudonimizzazione riduce i rischi e aiuta a rispettare gli obblighi. Riduce, non elimina. Da qui la distanza fra tre frasi che circolano spesso e quello che dicono le fonti.
Tre frasi sulla pseudonimizzazione, controllate sulle fonti
Tre convinzioni diffuse accanto al testo che le smentisce; la terza tocca l'avviso agli interessati dopo una violazione.
| Si sente dire | La fonte | Che cosa ne resta |
|---|---|---|
| «Se cancello la tabella, il file diventa anonimo» | Linee guida EDPB 01/2025, punto 22 | Diventa anonimo solo se soddisfa le condizioni dell'anonimato |
| «Il fornitore non ha la tabella, quindi il GDPR non mi riguarda» | Corte di giustizia, C-413/23 P, punto 76 | Per chi ha pseudonimizzato i dati restano personali |
| «Sono pseudonimizzati: se escono, agli interessati non devo dire niente» | GDPR, articolo 34, paragrafo 3, lettera a) | L'esonero cita le misure che rendono i dati incomprensibili, come la cifratura; la pseudonimizzazione non è nominata |
EUR-Lex, testo italiano del GDPR; EUR-Lex, sentenza del 4 settembre 2025; EDPB, linee guida 01/2025. L'ultima colonna è una nostra sintesi. Se il testo è già partito per errore: quando è un data breach.
Sulla terza frase non scommetterei un euro. Un’etichetta al posto del nome, con il resto del testo intatto, difficilmente rende un messaggio incomprensibile.
La sentenza C-413/23 P della Corte UE, vista da chi riceve il testo
Il caso nasce dalla risoluzione del Banco Popular. Il Comitato di risoluzione unico (SRB) marcò ogni osservazione di azionisti e creditori con un codice casuale di 33 cifre e il 17 giugno 2019 ne trasmise 1.104 a Deloitte, senza i dati identificativi.
Il regolamento applicato è il 2018/1725, quello delle istituzioni dell’Unione, ma al punto 52 la Corte chiede di interpretarlo in modo identico al GDPR. La Prima Sezione ha annullato la sentenza del Tribunale e ha rinviato la causa.
Il punto 76 riguarda chi ha pseudonimizzato: con le informazioni aggiuntive in mano, i dati restano personali. Il 77 riguarda il destinatario e pone due condizioni. Al punto 86 la Corte esclude che i dati pseudonimizzati siano personali in ogni caso e per chiunque.
Per chi riceve il tuo testo, è ancora un dato personale?
Il destinatario letto con i punti 76, 77 e 85 della sentenza: accesso alla tabella, altri mezzi, ruolo.
Chi riceve il testo può ottenere la tabella o annullare la sostituzione?
Può riconoscere la persona con altri mezzi: il contesto, fonti pubbliche, quello che sa già di te o del tuo account?
Tratta il testo per tuo conto, come responsabile del trattamento con un contratto?
Corte di giustizia, sentenza del 4 settembre 2025, causa C-413/23 P; EDPB, linee guida 02/2026, punto 15. Uno schema di lettura, non un parere.
Sul secondo ramo non mi fiderei di un «no» detto in fretta. Il fornitore conosce l’account, l’indirizzo email, spesso il nome dello studio e le conversazioni precedenti. I criteri per scegliere un servizio sono nel confronto fra assistenti alla luce del GDPR.
Il 26 maggio 2026 la CNIL ha sanzionato IQVIA per 5 milioni di euro: l’azienda invocava la sentenza per dire anonimi i dati di una banca dati sanitaria alimentata da circa 14.000 farmacie. Per l’autorità francese erano pseudonimi, perché la reidentificazione restava possibile con mezzi ragionevoli.
Pseudonimizzazione e anonimizzazione nelle linee guida EDPB
L’EDPB, il comitato delle autorità europee, ha adottato le linee guida 01/2025 sulla pseudonimizzazione il 16 gennaio 2025. La consultazione si è chiusa il 14 marzo 2025, e al 10 novembre 2026 sulla pagina del Comitato c’è ancora la sola versione 1.
Per uno studio l’idea più utile è il «dominio di pseudonimizzazione» (punto 35): persone e sistemi dentro cui nessuno deve poter ricollegare i dati. Il punto 20 aggiunge che la tabella non va comunicata né usata da chi lavora sul testo sostituito.
Le linee guida 02/2026 sull’anonimizzazione, adottate il 7 luglio 2026 e in consultazione fino al 30 ottobre, partono dalla domanda «anonimo per chi?» (punto 12). Trovo onesto che sia un’autorità a scrivere, al punto 92, che l’IA agentica renderà probabilmente la reidentificazione più rapida ed economica.
Il tuo dominio di pseudonimizzazione ha dei buchi?
Cinque modi in cui testo e tabella finiscono nelle stesse mani, contro il punto 20 delle linee guida.
0 buchi su 5
Testo e tabella vivono separati, come chiede il punto 20.
Chi vede entrambi può ricollegare: chiudi questi passaggi prima del prossimo invio.
Testo e tabella stanno quasi insieme: la seconda condizione dell'articolo 4, punto 5, è a rischio.
Lista nostra, costruita sui punti 20 e 35 delle linee guida EDPB 01/2025. Per fissare le regole per tutto il personale: la policy sull'IA per i dipendenti.
Quando i testi passano per molte mani, il dominio si allarga a ogni postazione. La pagina per le organizzazioni mostra come Nonimo si usa in un team, prima che il testo parta.
Codice privacy e legge 132/2025: dati sanitari senza identificativi diretti
Il Codice privacy, il D.Lgs. 196/2003 come modificato dal D.Lgs. 101/2018, nomina la pseudonimizzazione quasi solo per la salute. L’articolo 2-sexies, comma 1-bis, affida i dati sanitari pseudonimizzati a Ministero della salute, ISS, AGENAS, AIFA, INMP, regioni e province autonome.
Il comma 1-ter prevede un ambiente sicuro con dati anonimi o pseudonimizzati, fascicolo sanitario elettronico compreso. L’articolo 2-septies chiede che le misure di garanzia del Garante su dati genetici, biometrici e sanitari indichino anche cifratura e pseudonimizzazione.
La legge 132/2025 sull’intelligenza artificiale va oltre. L’articolo 8 autorizza, per la ricerca sanitaria con l’IA, l’uso secondario di dati «privi degli elementi identificativi diretti». È una formula che terrei d’occhio: descrive un dato pseudonimizzato, non anonimo, quindi ancora dentro il GDPR.
Dove le norme italiane parlano di pseudonimizzazione
Il Codice la riserva quasi solo alla sanità, la legge 132/2025 la porta nella ricerca con l'IA.
| Norma | Che cosa prevede | Per chi |
|---|---|---|
| Codice privacy, art. 2-sexies, comma 1-bis | Trattamento dei dati sanitari pseudonimizzati, anche con interconnessione | Ministero della salute, ISS, AGENAS, AIFA, INMP, regioni |
| Codice privacy, art. 2-sexies, comma 1-ter | Ambiente sicuro con dati anonimi o pseudonimizzati, FSE compreso | Ministero della salute, con decreti sentito il Garante |
| Codice privacy, art. 2-septies | Misure di garanzia che includono cifratura e pseudonimizzazione | Chi tratta dati genetici, biometrici e sanitari |
| Legge 132/2025, art. 8, commi 2 e 3 | Uso secondario senza identificativi diretti; trattamento per anonimizzare, pseudonimizzare o sintetizzare, previa informativa | Enti pubblici e privati senza scopo di lucro, IRCCS, privati del settore sanitario in progetti con questi soggetti |
| Legge 132/2025, art. 13 | Informazione al cliente sui sistemi di IA usati | Professionisti intellettuali |
Normattiva, testi vigenti al 10 novembre 2026. Per un ambulatorio il punto di partenza è l'IA nello studio medico.
Nel comunicato del 25 gennaio 2024 sul Comune di Trento, il Garante ha giudicato insufficienti anche le tecniche di anonimizzazione contro la reidentificazione. Per me è il precedente italiano che più somiglia a questo tema. La vicenda intera sta nella guida su IA e dati dei cittadini.
Segreto professionale e documenti di studio: il nome sparisce, i fatti no
L’Ordine degli Avvocati di Milano, per gli atti allegati alla domanda del titolo di specialista, chiede di oscurare parti, terzi e numero di ruolo, lasciando in chiaro magistrati, consulenti tecnici e il richiedente.
La stessa pagina parla di dati da «anonimizzare e/o pseudonimizzare» e di «pseudo-anonimizzazione». I commercialisti sono più netti: la Guida operativa n. 3 del CNDCEC, del 24 ottobre 2025, scrive che i dati pseudonimizzati restano dati personali «a tutti gli effetti» (paragrafo 3.6).
Per l’avvocato c’è di più. L’articolo 6 della legge 247/2012 impone il riserbo sui fatti e sulle circostanze apprese, non solo sui nomi. Il codice penale, all’articolo 622, punisce la rivelazione del segreto. Qui un’etichetta da sola non mi basta: vedi la scheda sul segreto professionale.
Una nota di pratica in tre stati
La domanda per l'assistente: come si rateizza un avviso di accertamento?
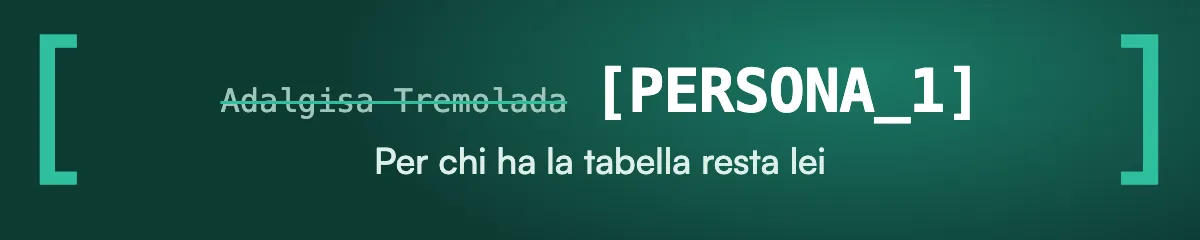
Adalgisa Tremolada, titolare dell'unica ferramenta di Pievefosca, frazione di 400 abitanti, chiede di rateizzare l'avviso di accertamento sul 2023.
[PERSONA_1], titolare dell'unica ferramenta di Pievefosca, frazione di 400 abitanti, chiede di rateizzare l'avviso di accertamento sul 2023.
[PERSONA_1], titolare di una piccola attività commerciale, chiede di rateizzare un avviso di accertamento.
Persona, frazione e pratica inventate. L'etichetta è nel formato di Nonimo, messa a mano per l'esempio. Il secondo stato è pseudonimizzato ma riconoscibile: è il caso del punto 85 della sentenza.
Resta un obbligo della legge 132/2025, all’articolo 13: il cliente va informato sui sistemi di IA che usi, con linguaggio chiaro, semplice ed esaustivo. Pseudonimizzare cambia che cosa scrivi nell’informativa al cliente sull’IA, non il dovere di consegnarla.
Prima di incollarlo in un assistente IA: l’ultima rilettura
Un testo con le etichette io lo rileggerei con gli occhi di un estraneo della stessa provincia. Se capisce di chi si parla, generalizza o togli il dettaglio. Per un Word, prima ancora vengono revisioni e commenti nascosti.
Nomi, codici e conti li sostituisce Nonimo sul tuo computer, quando il testo non è ancora partito, e li rimette nella risposta. La corrispondenza resta sul computer. Nel linguaggio del GDPR il testo che esce è pseudonimizzato, non anonimo: per te rimane un dato personale.
Il contesto resta una scelta tua, ed è giusto così. Se a mandare testo a un’API è il software dell’azienda, la stessa sostituzione la fa Nonimo Gateway prima della chiamata.
Prima dell'incolla: è rimasto qualche codice in chiaro?
Incolla la nota con le etichette: qui si cercano i codici sfuggiti alla sostituzione, non i nomi.
La verifica avviene nella pagina che hai aperto, senza invii a Nonimo o ad altri. Riconosce codici fiscali, partite IVA, IBAN, telefoni, email e i numeri di CIE e passaporto; non vede nomi, indirizzi né contesto. Prima di provarlo su un testo vero, guarda la dimostrazione.
Quando un assicuratore chiede nel questionario cyber come tratti i testi mandati all’IA, la parola esatta è «pseudonimizzati». Scrivere «anonimi» è proprio la tesi che la CNIL ha respinto a IQVIA.
Fonti
- Regolamento (UE) 2016/679, testo italiano su EUR-Lex: articolo 4, punto 5; considerando 26 e 28; articoli 25, 32 e 34, paragrafo 3, lettera a).
- Corte di giustizia, sentenza del 4 settembre 2025, causa C-413/23 P, EUR-Lex: codice di 33 cifre, 1.104 osservazioni a Deloitte il 17 giugno 2019; punti 52, 76, 77, 85, 86, 111 e 112.
- EDPB, linee guida 01/2025 sulla pseudonimizzazione: adottate il 16 gennaio 2025, consultazione chiusa il 14 marzo 2025; punti 20, 22 e 35, nota 23.
- EDPB, Guidelines 02/2026 on Anonymisation: versione 1.0 del 7 luglio 2026, commenti fino al 30 ottobre 2026; punti 12, 15 e 92.
- Codice privacy, articolo 2-sexies, Normattiva: commi 1-bis e 1-ter; sullo stesso sito l’articolo 2-septies.
- Legge 23 settembre 2025, n. 132, articolo 8, Normattiva: commi 2 e 3; l’articolo 13 sulle professioni intellettuali.
- Legge 31 dicembre 2012, n. 247, articolo 6, e codice penale, articolo 622, su Normattiva: riserbo sui fatti e rivelazione del segreto professionale.
- Ordine degli Avvocati di Milano, anonimizzazione e pseudonimizzazione dei documenti: dati da oscurare e dati in chiaro per la domanda di specialista.
- CNDCEC, Guida operativa di intelligenza artificiale n. 3, 24 ottobre 2025: paragrafi 3.6 e 3.7.
- Garante privacy, comunicato del 25 gennaio 2024 sul Comune di Trento: progetti Marvel e Protector, tecniche di anonimizzazione insufficienti, 50.000 euro di sanzione.
- CNIL, sanzione a IQVIA del 26 maggio 2026: 5 milioni di euro; circa 14.000 farmacie; dati pseudonimi, non anonimi.
Consultate il 10 novembre 2026.
Domande frequenti
Cosa significa dati pseudonimizzati?
Sono dati in cui gli identificativi sono stati sostituiti da codici o etichette. Chi conserva a parte la tabella di corrispondenza può ancora risalire alla persona, e per questo il GDPR li considera dati personali.
I dati pseudonimizzati sono ancora dati personali?
Sì, per chiunque possa ricollegarli alla persona. Lo dice il considerando 26 del GDPR. Nel 2025 la Corte di giustizia ha precisato che per un destinatario senza tabella e senza altri mezzi possono non esserlo.
Che differenza c'è tra dati anonimi e pseudonimizzati?
La pseudonimizzazione si può invertire, l'anonimizzazione no. Un dato pseudonimizzato resta dentro il GDPR; uno anonimo ne esce, ma solo se nessuno, con mezzi ragionevoli, riesce più a identificare la persona.
Quali dati non sono considerati personali?
Solo i dati anonimi. Per il considerando 26 il GDPR non si applica a informazioni che non riguardano una persona identificabile, o rese anonime al punto che nessuno, con mezzi ragionevoli, possa più riconoscerla.
Cosa dice il GDPR sulla pseudonimizzazione?
La definisce all'articolo 4, punto 5, e la consiglia senza imporla. Il considerando 28 dice che riduce i rischi; gli articoli 25 e 32 la citano fra le misure tecniche adeguate, accanto alla cifratura.
Se cancello la tabella di corrispondenza, il dato diventa anonimo?
Non automaticamente. Per le linee guida EDPB 01/2025, punto 22, diventa anonimo solo se soddisfa le condizioni dell'anonimato. Il contesto e le fonti pubbliche possono ancora indicare la persona.
Dopo la sentenza C-413/23 P, un testo pseudonimizzato inviato a un fornitore di IA è un dato personale?
Per te sì, perché hai la tabella (punto 76). Per il fornitore che lavora per tuo conto, le linee guida EDPB 02/2026, non ancora definitive, guardano al tuo punto di vista: anche per lui restano dati personali.