Seguro de riscos cibernéticos em Portugal: o que cobre mesmo
· Atualizado a

Joaquín Trapero in Especialista em inteligência artificial e proteção de dados, e fundador do Nonimo.
Quem procura um seguro de riscos cibernéticos em Portugal encontra sobretudo páginas de venda. O contrato mora noutro lado: nas Condições Gerais, nas Particulares e em meia dúzia de artigos de lei portuguesa que nenhuma brochura cita.
Esta página junta esses artigos, o que encontrámos ao ler cinco condicionados públicos e as perguntas a levar ao mediador. Quem tem à frente o impresso de proposta encontra as perguntas, e o risco de omitir alguma, a partir do questionário de segurança do cliente.
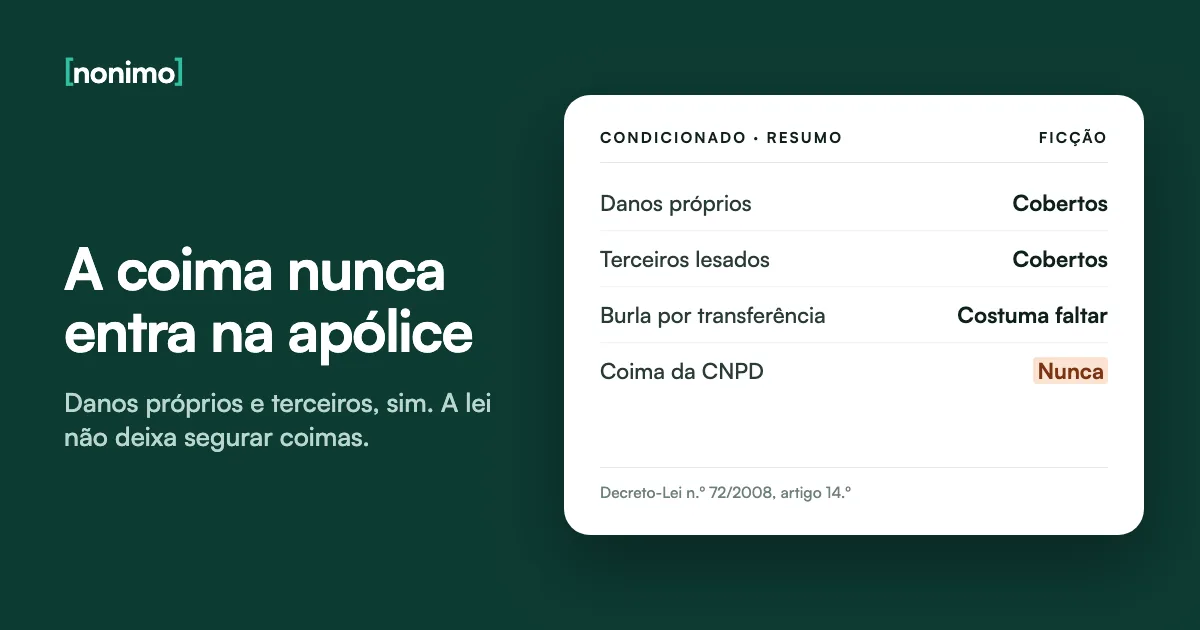
Cobre os prejuízos da própria empresa, a responsabilidade perante terceiros lesados e serviços de resposta ao incidente. Não cobre coimas da CNPD nem do CNCS: o artigo 14.º do Decreto-Lei n.º 72/2008 proíbe-o. A burla por transferência e o erro profissional costumam ficar de fora.
O que cobre um seguro de riscos cibernéticos, parte a parte
O contrato junta duas metades que não se pagam da mesma maneira. Os danos próprios são o que a empresa perde: dados por recuperar, sistemas parados, peritos a pagar. A responsabilidade civil é o que deve a terceiros cujos dados saíram pela sua porta.
Por cima vêm os serviços de resposta: linha de assistência, informática forense, apoio a notificar. Numa empresa de cinco pessoas, para mim pesam mais do que o capital da primeira página, porque num sábado à noite ninguém sabe a quem ligar. Num gabinete de contabilidade, imagine um recibo de cliente colado no ChatGPT.
A 16 de setembro de 2026 lemos cinco condicionados gerais publicados em linha por seguradoras que operam em Portugal. Dois eram quase o mesmo texto com nomes comerciais diferentes, e nenhum trazia preço. O seletor resume o que encontrámos para quatro incidentes típicos.
O que aconteceu na sua empresa?
Escolha o incidente e veja que parte da apólice costuma responder.
Danos próprios. Recuperar dados a partir da última cópia, limpar o código malicioso, pagar peritos e, se contratada, a perda de exploração. Veja o sublimite por dia e as horas de carência antes de a paragem começar a contar.
Responsabilidade civil e serviços. A indemnização aos clientes lesados e, quando previstos, os custos de notificação e de defesa. A coima não entra: a secção seguinte explica porquê.
Em regra, fora. Três dos cinco condicionados excluíam a transferência fraudulenta de fundos ou o dinheiro levado por burla. Só uma garantia própria, com nome e sublimite, a cobre.
Outro contrato. Um erro técnico no serviço prestado é responsabilidade civil profissional, mesmo que tenha passado por um computador. Nos condicionados que lemos, quando aparecia, estava excluído.
Leitura nossa de cinco condicionados gerais públicos, lidos a 16 de setembro de 2026; as Condições Particulares do seu contrato podem dizer outra coisa. Se a fuga começar numa aplicação ligada a uma IA, veja por onde os dados escapam.
Coimas da CNPD e do CNCS: o que a lei deixa segurar
Aqui a lei portuguesa é seca. O artigo 14.º do Regime Jurídico do Contrato de Seguro proíbe o contrato que cubra responsabilidade «criminal, contra-ordenacional ou disciplinar». As coimas da CNPD e as do regime da cibersegurança são contraordenações, por isso nenhuma apólice as pode assumir.
O n.º 2 do mesmo artigo guarda o que interessa: a responsabilidade civil associada continua segurável. Se uma fuga lesar clientes, a indemnização que lhes deve pode estar coberta, e a coima fica consigo. Uma conversa de venda que dê a entender o contrário perde-me logo ali.
Falhar a notificação do artigo 33.º do RGPD é contraordenação grave pelo artigo 38.º da Lei n.º 58/2019. A CNPD desaplica as molduras dessa lei, que baixavam o teto para as PME (Deliberação 2019/494), e aplica as do RGPD. Como se faz essa notificação quando a fuga passou por uma IA, conto-o à parte.
O que pode e o que não pode ir para a apólice
Custos típicos depois de um incidente, à luz do artigo 14.º.
| Custo | Segurável? | Base |
|---|---|---|
| Coima da CNPD por violação do RGPD | Não | DL 72/2008, art. 14.º, n.º 1, al. a); Lei 58/2019, art. 38.º |
| Coima do CNCS ou de outra autoridade de cibersegurança | Não | DL 72/2008, art. 14.º, n.º 1, al. a); DL 125/2025 |
| Indemnização a clientes lesados | Sim, se a apólice a garantir | DL 72/2008, art. 14.º, n.º 2 |
| Advogado e peritos no processo | A lei não o proíbe; depende do contrato | Leitura nossa |
Decreto-Lei n.º 72/2008, na versão consolidada publicada pela ASF; CNPD, Deliberação 2019/494; RGPD, art. 83.º, n.º 4: até 10 000 000 EUR ou 2 % do volume de negócios anual a nível mundial, consoante o montante mais elevado. Num processo concreto, quem decide a estratégia é o seu advogado.
Depois de um ciberataque: os prazos da seguradora, da CNPD e do CNCS
Um incidente põe três relógios a andar, e o lugar deles é a folha do número de assistência da apólice, escritos antes de haver incidente. O artigo 100.º do Decreto-Lei n.º 72/2008 manda participar o sinistro no prazo da apólice ou, se ela nada fixar, nos oito dias seguintes ao conhecimento.
Com dados pessoais pelo meio, conta o artigo 33.º do RGPD: a CNPD recebe a notificação até 72 horas depois de a empresa saber, salvo se a violação não for suscetível de criar risco. A CNPD tem formulário próprio e pede que todas as violações fiquem documentadas, mesmo as que não se notificam.
O CNCS só entra para quem o Decreto-Lei n.º 125/2025, que transpôs a NIS2 e revogou a Lei n.º 46/2018, abrange: em regra, médias empresas ou maiores dos setores dos anexos. Se o incidente foi uma conversa numa conta pessoal, apague o histórico depois de guardar a prova.
Três prazos a partir da mesma hora
Exemplo inventado: a Tipografia Fictícia do Sado, Lda. descobre o ataque às 9h de uma segunda-feira.
Escala proporcional às horas (8 dias = 192 h). Empresa fictícia. Fontes: RGPD, art. 33.º; regime jurídico da cibersegurança anexo ao DL 125/2025, arts. 42.º a 44.º (o relatório final segue 30 dias úteis após o fim do impacto; o prazo de 24 h conta desde que se conclui haver incidente significativo); DL 72/2008, art. 100.º.
Exclusões e requisitos mínimos que decidem o sinistro
Uma apólice cibernética não segura a empresa tal como está: segura uma empresa que mantém certas medidas. Nos condicionados que lemos, os mínimos iam do antivírus ativo em todos os equipamentos a cópias semanais e encriptação; dois fixavam 30 dias para aplicar e documentar cada atualização.
Nenhum dos cinco exigia por escrito autenticação em dois fatores, e nenhum tinha regras sobre IA. Prometer medidas que não existem é a pior combinação, e é por isso que a política de utilização de IA se assina antes da proposta.
Nas exclusões, três fronteiras tocam em quem vive do sigilo: o dever de sigilo profissional, os equipamentos de uso pessoal e os dados alojados em serviços de terceiros. Para um escritório de advogados, excluir o sigilo sem ressalva é tirar ao seguro metade da razão de existir.
Antes de assinar, sabe responder a isto?
Marque o que já confirmou no condicionado, não na brochura.
0 de 6
Por agora leu a brochura, não o contrato. Peça o condicionado com número de modelo e data.
Falta pouco. O que ficou por marcar é onde o sinistro se costuma discutir.
Pode comparar propostas linha a linha. Guarde esta lista com a apólice.
Lista nossa, a partir dos cinco condicionados lidos a 16 de setembro de 2026. O artigo 37.º, n.º 3, do DL 72/2008 obriga a escrever as exclusões em caracteres destacados e maiores: se não as encontrar à vista, pergunte porquê.
Inteligência artificial e seguro cibernético: o silêncio das apólices
Procurámos nos cinco condicionados sete famílias de termos, de «inteligência artificial» a «chatbot» e «deepfake». Zero ocorrências. Três dos documentos eram de 2020 e 2022, o que explica parte do silêncio, mas não ajuda quem hoje cola documentos de clientes num assistente.
A EIOPA chama a isto risco cibernético não afirmativo: cobertura nem expressamente incluída nem excluída. Na declaração de supervisão de 2022 pede redações claras e avisa que a dúvida, descoberta só no sinistro, acaba em litígios longos e caros.
Uma frase do mediador por escrito vale-me mais do que dez garantias de viva voz. Se a IA recebe dados de clientes, pergunte também se isso é agravamento do risco: o artigo 93.º do DL 72/2008 dá 14 dias para o comunicar. O que o Claude guarda e durante quanto tempo ajuda a responder.
A sua apólice responde ao uso de IA?
Três perguntas sobre o seu contrato.
As Condições Gerais ou Particulares falam de inteligência artificial?
A IA que a equipa usa recebe dados de clientes ou de trabalhadores?
Tem resposta escrita do mediador sobre esse uso?
DL 72/2008, arts. 93.º e 94.º; EIOPA, declaração de supervisão de 22 de setembro de 2022. Uma grelha de trabalho: se o uso de IA é ou não agravamento do risco, no seu caso, é pergunta para o seu jurista.
Comparar propostas com o documento de informação e o registo da ASF
Duas propostas só se comparam no mesmo formato, e a lei já tratou disso. O artigo 33.º da Lei n.º 7/2019 obriga o mediador, nos ramos Não Vida, a entregar antes do contrato o documento de informação sobre o produto de seguros, num modelo europeu igual para todos.
Quem vende tem de estar registado na ASF, que mantém pesquisa pública de mediadores por nome ou número. Se o mediador não souber apontar no documento a exclusão por que perguntou, eu procurava outro. Do lado de quem vende, o sigilo também pesa: ver a IA para corretores de seguros.
Se a seguradora recusar o sinistro, a ASF recebe reclamações no Portal do Consumidor. O que custa responder mal ao impresso, com os artigos 25.º e 26.º, explico-o pergunta a pergunta.
O documento de informação, campo a campo
Peça um a cada seguradora e leia-os lado a lado.
| Campo obrigatório | O que procurar numa proposta cibernética |
|---|---|
| Síntese das coberturas e âmbito geográfico | Se os danos próprios valem fora de Portugal, para quem tem servidor ou posto de trabalho noutro país |
| Síntese dos riscos excluídos | Sigilo profissional, uso pessoal, transferência fraudulenta |
| Principais exclusões sem direito a participação | O que já sabe que não será pago |
| Obrigações no início do contrato | Os requisitos mínimos que vai prometer |
| Obrigações em caso de sinistro | O prazo de participação, se for diferente dos oito dias |
| Duração e formas de cessação | Quando pode sair sem pagar mais uma anuidade |
Lei n.º 7/2019, art. 33.º, n.º 4; formato do Regulamento de Execução (UE) 2017/1469. O que procurar em cada campo é leitura nossa. Os grandes riscos estão dispensados deste documento (n.º 5).
Menos dados de clientes expostos antes do sinistro
Uma apólice paga depois. Não desfaz o texto que alguém colou numa IA com o nome e o NIF de um cliente, nem leva a coima da CNPD, que a lei não deixa segurar. O que encolhe a conta de um incidente é haver menos dados à mostra quando ele chega.
O seguro trata do depois; a mim interessa-me que haja menos para tratar. Antes de um documento de cliente chegar a um assistente de IA, o Nonimo substitui no seu computador nomes e números de identificação por marcadores, sem criar conta.
Para equipas, o Nonimo para organizações funciona em Mac e Windows, no próprio posto. Esta página não substitui a leitura do seu contrato por quem o aconselha.
Onde atua cada um
A apólice e a ocultação não competem: chegam em momentos diferentes.
Antes do incidente
Nomes e números de clientes trocados por marcadores no computadorPolítica de IA assinada e requisitos mínimos cumpridosPrazos de CNPD, CNCS e seguradora à mãoDepois do incidente
Assistência e peritos, se contratadosIndemnizações a terceiros, dentro dos limitesCoima da CNPD ou do CNCS: sempre por sua contaColuna da direita: DL 72/2008, art. 14.º, e o seu contrato. A coluna da esquerda não depende de seguradora nenhuma. Outros temas de RGPD e IA estão nos guias do Nonimo.
Fontes
- Decreto-Lei n.º 72/2008, Regime Jurídico do Contrato de Seguro, versão consolidada (ASF): arts. 14.º (seguros proibidos), 37.º, n.º 3, 93.º, 94.º e 100.º.
- ASF, pesquisa de mediadores de seguros registados: consulta pública por nome ou número de registo.
- Lei n.º 58/2019, Diário da República: art. 38.º, falhas do art. 33.º do RGPD como contraordenação grave.
- Decreto-Lei n.º 125/2025, Diário da República: regime jurídico da cibersegurança, arts. 3.º e 40.º a 44.º; revoga a Lei n.º 46/2018.
- CNPD, Deliberação 2019/494: entre as normas desaplicadas da Lei n.º 58/2019 está a moldura do art. 38.º (n.º 2).
- CNPD, violação de dados ou data breach: 72 horas, formulário próprio e dever de documentar todas as violações.
- Regulamento (UE) 2016/679, EUR-Lex: arts. 33.º e 83.º, n.º 4.
- EIOPA, Supervisory statement on the management of non-affirmative cyber exposures: definição de risco cibernético não afirmativo e pedido de redações claras, 2022.
Consultadas em 10/11/2026.
Guias relacionados
Perguntas frequentes
O que são ciberseguros?
São seguros para as perdas de um incidente informático na empresa. O nome comercial muda de seguradora para seguradora e não diz o que fica coberto: quem o diz são as Condições Gerais e Particulares.
O que cobre um seguro de riscos cibernéticos?
Cobre danos próprios, responsabilidade perante terceiros e serviços de resposta. De um lado, recuperar dados e compensar a paragem; do outro, indemnizar clientes lesados; por cima, peritos e assistência, nos termos das Condições Gerais e Particulares.
O seguro ciber cobre as coimas do RGPD?
Não, a lei portuguesa proíbe segurar coimas. Há páginas comerciais que dizem o contrário, mas o artigo 14.º do Decreto-Lei n.º 72/2008 veda o seguro de responsabilidade contraordenacional. A responsabilidade civil associada pode ficar coberta.
Uma transferência feita por causa de um email falso está coberta?
Em regra, não está. Em três dos cinco condicionados que lemos em setembro de 2026, a transferência fraudulenta ou o dinheiro burlado estava excluído. Só uma garantia própria, pedida pelo nome, a cobre.
Quanto tempo tenho para participar o sinistro à seguradora?
O prazo do contrato ou, se ele nada disser, oito dias. É o artigo 100.º do Regime Jurídico do Contrato de Seguro, contado desde o conhecimento. A CNPD tem prazo próprio: 72 horas.
A apólice cibernética cobre incidentes com inteligência artificial?
Os cinco condicionados que lemos não dizem nada sobre IA. Procurámos sete famílias de termos e não houve uma única ocorrência. Peça ao mediador uma resposta escrita para o seu caso.
Quanto custa um seguro de riscos cibernéticos em Portugal?
Não encontrámos preço publicado. As páginas consultadas em setembro de 2026 remetiam para simulação ou para o mediador. O prémio depende da faturação, da atividade e das medidas de segurança declaradas.
Como confirmo que o mediador de seguros está registado?
Pesquise o nome ou o número no registo da ASF. A Autoridade de Supervisão de Seguros e Fundos de Pensões mantém essa consulta aberta a qualquer pessoa.