Questionário de segurança em Portugal: o que dizer sobre a IA
· Atualizado a

Joaquín Trapero in Especialista em inteligência artificial e proteção de dados, e fundador do Nonimo.
Um banco, uma seguradora ou um hospital privado manda ao gabinete um questionário de segurança antes de renovar o contrato, e várias perguntas tocam na inteligência artificial sem a nomear. Quem vive de papéis alheios, como um gabinete de contabilidade certificado, tem de responder por escrito e assinar.
Este guia junta duas frentes que costumam chegar no mesmo trimestre: o questionário do cliente e o impresso de proposta do seguro de riscos cibernéticos. As duas pedem a mesma regra, e subscrevo-a: afirma-se o que se consegue anexar, e o resto diz-se como está.
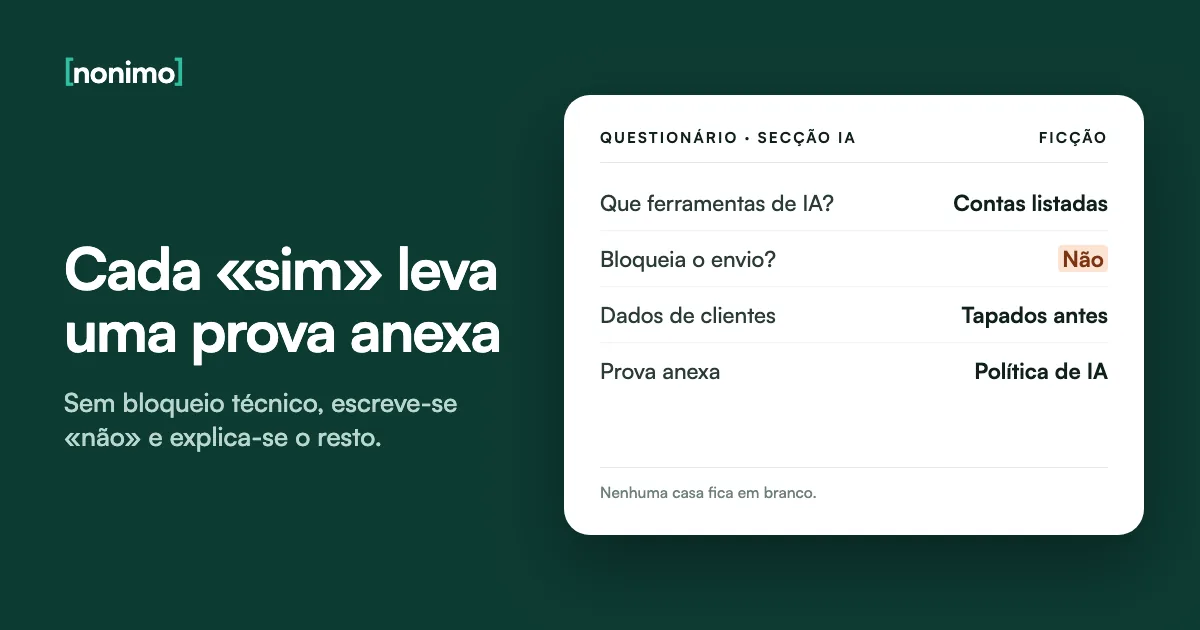
Responda por escrito, pergunta a pergunta, e junte prova a cada «sim». Sobre IA, diga que ferramentas e contas usa, se entram dados de clientes e como os tapa. Sem bloqueio técnico, escreva «não» e explique o que faz em vez disso. Nenhuma casa fica em branco.
Banco de respostas ao questionário de segurança do cliente, para copiar
A tabela parte de dois papéis públicos: o impresso de proposta de um seguro cibernético à venda em Portugal e o regime jurídico da cibersegurança, anexo ao DL 125/2025, de onde são os artigos citados. As perguntas não falam de IA; a coluna do meio mostra onde a IA lhes muda a resposta.
As respostas modelo estão escritas para um gabinete pequeno, e é preciso adaptá-las ao que o seu faz mesmo.
O que já está no papel, e o que a IA muda em cada ponto
| A frase, tal como está no documento | Onde a IA lhe toca | A prova que se junta |
|---|---|---|
| «Desenvolve atividade em alguma das seguintes áreas (…) Outsourcing» (impresso) | Tratar contabilidade de terceiros é prestar serviço sobre dados de outros, e a IA multiplica por onde esses dados passam | Lista de serviços e contrato tipo |
| «Qual o número de equipamentos, servidores, terminais e computadores portáteis» (impresso) | O telemóvel pessoal onde alguém abre o ChatGPT costuma ficar de fora desta conta | Inventário de equipamentos, com os pessoais assinalados |
| «Encriptar toda a informação sensível ou confidencial (…) ou em trânsito» (impresso) | Um texto colado numa caixa de chat sai do perímetro que está cifrado | Política de IA e lista de contas autorizadas |
| «Ter implementado controlo de acessos para empregados, colaboradores ou outros utilizadores» (impresso) | Uma conta pessoal de IA não tem controlo de acessos do gabinete | Lista de ferramentas e de quem tem acesso |
| «As práticas de cibersegurança dos seus fornecedores e prestadores de serviços» (artigo 28.º) | O fornecedor de IA é um fornecedor, e o cliente quer saber qual é | Adenda de tratamento de dados do fornecedor |
| «Práticas básicas de ciber-higiene e formação em cibersegurança» (artigo 27.º) | A formação sobre o que não se cola é a que ninguém tem | Registo de formação, com datas e assinaturas |
Uma linha preenchida, de ponta a ponta
O controlo de acessos, num gabinete inventado.
«Ter implementado controlo de acessos para empregados, colaboradores ou outros utilizadores com acesso a informação sensível ou confidencial»
Usamos duas contas empresariais de IA, nominativas, criadas pela sócia-gerente e desativadas no dia em que a pessoa sai. Não se usam contas pessoais em trabalho de clientes.
Lista de contas, versão de 2 de novembro de 2026, e política de utilização de IA, na parte das contas.
Gabinete, contas e datas inventados. A pergunta é a do impresso de proposta citado na tabela, transcrita tal como está.
Das seis linhas, esta é a que eu atacava primeiro. Uma conta aberta com o email pessoal de um colaborador não se revoga do lado do gabinete, e a lista certa de contas sai da política de utilização de IA, escrita antes do pedido.
Porque é que o questionário chegou agora, e quem o manda
A NIS2 chegou a Portugal pelo Decreto-Lei n.º 125/2025, de 4 de dezembro, em vigor 120 dias depois de publicado, que pôs fim à Lei n.º 46/2018. No regime que aprova, o artigo 28.º manda as entidades abrangidas pesar as vulnerabilidades e as práticas de cibersegurança de cada fornecedor direto.
Há um adiamento. Pelo n.º 2 do artigo 10.º do decreto-lei, os n.os 1 e 2 do artigo 27.º e o artigo 28.º do regime ficam à espera de regulamentação e só contam 24 meses depois de ela sair. O cliente que pergunta adianta-se, e prefiro isso a receber tudo no último mês.
Bancos e seguradoras têm o Regulamento (UE) 2022/2554, o DORA, que o diploma português ressalva. Uma câmara entra pela via da administração pública, e o grupo em que a autarquia cai muda o que ela lhe vai exigir.
Quem lhe mandou o questionário?
Escolha o remetente e veja de onde vem a pergunta.
De onde vem: o DORA, sobre resiliência digital do setor financeiro, e a política de risco do próprio banco ou seguradora.
O que responder primeiro: subcontratantes e localização dos dados. Responda só pelo serviço que presta a esse cliente.
De onde vem: os prestadores de cuidados de saúde constam do anexo I do regime da cibersegurança. Se o hospital for média empresa ou maior, o artigo 28.º vai aplicar-se-lhe.
O que responder primeiro: quem acede aos dados de trabalhadores e doentes que lhe passam pelas mãos, e em que ferramentas.
De onde vem: o artigo 3.º, n.º 3, do regime abrange a administração autónoma, onde estão as autarquias, sem olhar à dimensão.
O que responder primeiro: formação e controlo de acessos, que são as áreas das alíneas f) e h) do artigo 27.º.
De onde vem: quase sempre do RGPD. Se o gabinete trata dados pessoais por conta desse cliente, o artigo 28.º do RGPD dá-lhe o direito de autorizar cada subcontratante.
O que responder primeiro: que ferramentas de IA recebem esses dados, e com que autorização.
Fontes: regime jurídico da cibersegurança, anexo ao DL 125/2025 (arts. 3.º, 27.º e 28.º, anexo I, ponto 5) e art. 3.º, n.º 9, sobre o Regulamento (UE) 2022/2554; RGPD, art. 28.º. A ordem das respostas é sugestão nossa.
Entidade essencial ou importante: o gabinete está abrangido pelo DL 125/2025?
Para um gabinete pequeno, quase nunca. O artigo 3.º do regime aplica-se a entidades privadas dos tipos listados nos anexos I e II que sejam pelo menos médias empresas, e a palavra contabilidade não aparece no diploma. Na dúvida sobre a dimensão, a certificação PME do IAPMEI atesta-a.
A autoridade competente é o CNCS, o Centro Nacional de Cibersegurança. Escrever ao cliente como se o CNCS estivesse a ler é, para mim, errar o tom: o gabinete está a ajudá-lo a cumprir uma obrigação dele.
Fora do regime, um incidente com dados pessoais segue para a CNPD pelo artigo 33.º do RGPD. Se a fuga começou num assistente de IA, o que notificar e em quanto tempo tem regras que o cliente também vai querer ver na sua resposta.
O regime da cibersegurança aplica-se ao seu gabinete?
Três perguntas, na sequência em que o artigo 3.º as põe.
A atividade do gabinete consta de algum tipo de entidade dos anexos I ou II?
Emprega 50 ou mais pessoas, ou tem volume de negócios e balanço anuais ambos acima de 10 milhões de euros?
É o único prestador de um serviço essencial, ou presta serviços de confiança ou de comunicações eletrónicas ao público?
Simplificação do art. 3.º, n.os 1 e 2, do regime anexo ao DL 125/2025: os dois números exigem um tipo de entidade dos anexos I ou II, e o n.º 2 tem mais critérios do que os desta pergunta. Limiares do art. 2.º do anexo III, que segue a Recomendação 2003/361/CE.
Subcontratantes e ferramentas de IA: o que pede o artigo 28.º do RGPD
Quando processa salários ou faturação de um cliente, o gabinete trata dados pessoais por conta dele: é subcontratante. A ferramenta de IA que receba esses dados é subcontratante seu e precisa de autorização escrita do cliente, específica ou geral (RGPD, artigo 28.º, n.º 2). Escolhê-la bem é outra conversa.
Com autorização geral, o gabinete avisa antes de acrescentar ou trocar fornecedores, para o cliente se poder opor. As Orientações 07/2020 do CEPD pedem a localização de cada um, o que faz e as garantias aplicadas. Uma lista que muda sem assinalar as entradas novas não chega.
A lista tem de nomear o produto exato. No Microsoft 365, o nome Copilot cobre produtos com regras diferentes. Uma linha que diga só «Microsoft» não serve ao cliente, e eu também não a aceitaria se fosse ele.
Sobre subcontratantes, o que já tem pronto?
Marque o que conseguiria anexar hoje.
0 de 6
Esta parte do questionário vai ficar com respostas vagas. Comece pela lista de ferramentas.
Quase lá. As casas vazias são as que o cliente costuma pedir na segunda ronda.
Pode responder a esta secção com anexos e datas.
RGPD, art. 28.º, n.º 2 e n.º 3, alíneas b), g) e h); CEPD, Orientações 07/2020, ponto 128 (nota 54) e ponto 152. A lista é nossa.
«Bloqueia o envio para ferramentas de IA?»: responder sem prometer
A pergunta aparece também como «tem DLP?». Num gabinete sem informático próprio, dificilmente existe um bloqueio desses, e a resposta escreve-se como «não». Tirar o fornecedor do caminho exige um modelo alojado pelo próprio gabinete, que é outra escala de investimento.
Tapar é um passo que a pessoa dá antes de colar; bloquear é a rede ou uma ferramenta de prevenção de fugas (DLP) a impedir o envio, queira a pessoa ou não. Declarar o segundo por ter o primeiro é, a meu ver, assinar por baixo de uma medida que não existe.
Do lado do fornecedor, há factos que se escrevem com o nome do plano e a data da página consultada. No Claude, o treino com as conversas depende de uma definição da conta, e a resposta ao cliente deve dizer qual está escolhida.
Duas respostas à mesma pergunta
A primeira cai à primeira pergunta de seguimento; a segunda aguenta-se.
Sim, temos medidas para impedir a fuga de dados para ferramentas de IA.
Não existe bloqueio técnico do envio de conteúdo para ferramentas de IA. O controlo é feito pela política de utilização de IA de [data] e por formação registada, e os documentos de clientes são tapados antes de qualquer utilização. A avaliação de uma solução de bloqueio está prevista até [data].
Texto modelo. Ajuste as datas e retire o que o gabinete não faz de facto. Se a pergunta for pelo fornecedor, no ChatGPT o plano decide o treino e a adenda.
Impresso de proposta do seguro cibernético: declarar a IA sem que lho perguntem
Pegámos no impresso de proposta de um seguro cibernético à venda em Portugal, seis páginas, e procurámos no texto extraído «artificial», «IA», «chat», «algoritmo», «linguagem» e «aprendizagem». Nenhuma aparece. Pergunta pelo outsourcing, pelos equipamentos e pela faturação.
O silêncio do papel não fecha o assunto. O artigo 24.º, n.º 2, do Decreto-Lei n.º 72/2008 aplica o dever de declarar a circunstâncias que o questionário não pede, se o tomador as conhece e deve tê-las por significativas. A parte dos mínimos de segurança, essa, traz a palavra «nulidade».
Uma folha anexa à proposta, datada e assinada, a dizer que ferramentas de IA o gabinete usa, resolve isto antes do sinistro. Não vejo dez minutos mais bem gastos numa renovação, e um corretor de seguros pode juntá-la ao processo. Com um sinistro já em discussão, fale com um advogado.
Se a IA ficou fora da proposta
O que pode fazer o segurador, conforme o caso.
O segurador avaliou o risco com a informação à frente. Não há omissão para discutir, e a folha datada prova o que ele sabia quando emitiu a apólice.
Artigo 26.º. Em três meses a contar do conhecimento, o segurador pode propor alterar o contrato, com pelo menos 14 dias para a resposta, ou, se provar que nunca aceita esse risco, fazê-lo cessar 30 dias após a declaração. Um sinistro entretanto é coberto na proporção da diferença entre o prémio pago e o que seria devido.
Artigo 25.º. O contrato é anulável por declaração do segurador, enviada em três meses se não houve sinistro. O sinistro anterior ao conhecimento não tem de ser coberto, e havendo dolo para obter vantagem o prémio é devido até ao termo.
DL 72/2008, arts. 24.º a 26.º, na versão consolidada da ASF. O que estas apólices cobrem, e com que exclusões, está no guia sobre o seguro de riscos cibernéticos.
Provas a anexar ao questionário: o que tem de existir antes do pedido
Sem anexo, uma resposta é opinião. Uma política assinada na véspera denuncia-se sozinha, porque a assinatura é posterior ao pedido do cliente. O modelo de política serve de base; um anexo com data posterior ao pedido do cliente, esse, recuso-me a dá-lo por bom.
Antes de enviar, limpe os metadados de cada anexo. Um registo feito a partir do ficheiro de outro cliente pode levar o nome dele nas propriedades, e num questionário de segurança isso já é uma resposta.
Na política em Word, resolva também as alterações controladas antes de a anexar. Um comentário de revisão esquecido conta ao cliente como a regra foi negociada lá dentro.
O dossiê que fecha o questionário
Cinco peças, pela ordem em que o cliente as costuma pedir.
Política de IA
Assinada por toda a equipa, com a data de cada assinatura e a versão no cabeçalho.
Lista de contas
Ferramenta, plano, quem acede e desde quando. Sem contas pessoais.
Registo de formação
Quem, quando e sobre o quê, com assinatura. Responde à ciber-higiene e formação do art. 27.º.
Adenda do fornecedor
O acordo de tratamento de dados da ferramenta de IA, ou a frase a dizer que não existe e em que conta se trabalha.
Registo de incidentes
Mesmo vazio, com as datas de revisão. Um registo vazio e datado diz-me mais do que «nunca tivemos problemas».
Lista nossa. O registo de formação corresponde à alínea f) do n.º 1 do art. 27.º do regime anexo ao DL 125/2025. Para outros papéis que o gabinete tenha de preparar, há mais guias.
Rascunhar as respostas com IA sem lá pôr os dados do cliente
É tentador colar o questionário inteiro num assistente e pedir um rascunho. Só que o papel traz o nome e o email de quem o assina do lado do cliente, às vezes a lista dos sistemas dele.
Nas violações de dados notificadas à CNPD em 2025, a confidencialidade ficou comprometida em 390 casos, e o que isso pede a um gabinete está noutro guia. Um questionário colado tal como veio já é uma resposta errada sobre fugas.
Passe primeiro o texto pelo verificador abaixo. Depois, deixe o Nonimo esconder no seu computador o signatário, os NIF e os emails do cliente, para que o assistente só veja etiquetas. Escrever ao cliente que os dados dele não saem, com o questionário dele colado num chat, seria o contrário do que a resposta promete.
Este verificador lê o rascunho dentro da página: a resposta ao cliente não sai daqui. Dos números que um questionário costuma trazer, assinala pelo formato o NIF, o NISS e o Cartão de Cidadão quando o dígito de controlo bate certo, além de IBAN, matrícula, código postal, telefone e email. O nome do signatário e a morada da sede escapam-lhe. Se forem várias pessoas a responder ao mesmo questionário, veja o Nonimo para equipas.
Fontes
- Decreto-Lei n.º 125/2025, de 4 de dezembro, Diário da República: arts. 9.º a 11.º do decreto-lei; arts. 3.º, 27.º e 28.º e anexos I e III do regime jurídico da cibersegurança.
- Regulamento (UE) 2016/679 (RGPD), EUR-Lex: art. 28.º sobre subcontratantes.
- CEPD, Orientações 07/2020 sobre os conceitos de responsável pelo tratamento e subcontratante: pontos 128 (nota 54) e 152, sobre a lista de subcontratantes.
- Decreto-Lei n.º 72/2008, Regime Jurídico do Contrato de Seguro, versão consolidada da ASF: arts. 24.º a 26.º.
- IAPMEI, Certificação PME: atesta o estatuto de micro, pequena ou média empresa.
- CNPD, Relatório de Atividades 2025: confidencialidade comprometida em 390 violações notificadas em 2025.
Consultadas em 10/11/2026.
Perguntas frequentes
O meu cliente enviou um questionário de segurança. Sou obrigado a responder?
Por lei, em regra não; pelo contrato, muitas vezes sim. Quem pergunta costuma estar a cumprir uma obrigação sua, como o artigo 28.º do RGPD ou o regime da cibersegurança.
O meu gabinete está abrangido pelo regime da cibersegurança?
Quase nunca, se for um gabinete pequeno. O artigo 3.º do regime abrange tipos de entidade dos anexos I e II a partir de média empresa, e a contabilidade não consta dos anexos.
Que informação pede o cliente sobre os subcontratantes de IA?
Uma lista com a localização de cada um, o que faz e as garantias aplicadas. É o que pedem as Orientações 07/2020 do CEPD, e uma página que muda sem aviso ao cliente não chega.
O questionário do seguro de riscos cibernéticos pergunta se uso IA?
No impresso que lemos, não. Procurámos seis termos ligados à IA nas seis páginas de uma proposta de seguro cibernético à venda em Portugal, e nenhum aparece.
Se o impresso não pergunta pela IA, posso não dizer nada?
Não convém. O artigo 24.º, n.º 2, do Decreto-Lei n.º 72/2008 estende o dever de declarar ao que o questionário não pede, se for significativo para avaliar o risco.
Posso responder que bloqueio o envio de dados para ferramentas de IA?
Só com um bloqueio técnico a funcionar. Tapar dados antes de colar é um procedimento; bloquear exige controlo na rede ou uma ferramenta de prevenção de fugas (DLP).
Posso responder «não» a uma pergunta sem perder o cliente?
Muitas vezes, sim. Um «não» acompanhado do que faz em alternativa e de uma data de revisão lê-se como gestão do risco. Um «sim» sem prova traz nova ronda de perguntas.