Violação de dados numa IA: tem de notificar a CNPD?
· Atualizado a

Joaquín Trapero in Especialista em inteligência artificial e proteção de dados, e fundador do Nonimo.
Uma funcionária colou a listagem de clientes num assistente de IA para lhe arrumar as colunas, e só depois alguém perguntou em que conta. A partir daí a empresa tem duas perguntas: se aquilo é uma violação de dados pessoais e se a CNPD tem de saber dentro de 72 horas.
Este guia segue esse caso até ao fim: a notificação, o aviso aos clientes, o registo interno e a conversa com o fornecedor da IA. Os outros caminhos por onde o texto sai, de anexos a registos de API, estão nas fugas de dados para a IA.
Se os dados foram para um serviço sem contrato com a empresa, em regra é uma violação de dados. Havendo risco para as pessoas, a CNPD recebe o formulário em 72 horas, contadas desde que a empresa sabe. Com risco elevado, avisam-se também os clientes. Em qualquer caso, fica no registo interno.
O que é considerado violação de dados quando se cola numa IA
O RGPD chama violação de dados a uma falha de segurança que leve, por acidente ou não, à divulgação ou ao acesso não autorizados a dados pessoais (art. 4.º, n.º 12). A palavra «acidental» está lá: não é preciso ataque nem má intenção. Dos três tipos do CEPD (ponto 17), a colagem é de confidencialidade.
Tudo depende de uma coisa: se o serviço trata os dados por conta da empresa, com contrato de subcontratação, ou se é um terceiro. Se a ferramenta tem ou não esse contrato, e com que plano, vê-se pelos critérios de conformidade de uma IA com o RGPD.
Uma conta pessoal, para mim, é uma porta para fora da empresa, por mais conhecida que seja a marca.
Cinco maneiras de a listagem chegar à IA
Encontre o seu caso. Destacámos o da funcionária que usa a conta dela.
| O que aconteceu | Violação? | Porquê |
|---|---|---|
| Conta da empresa, com contrato de subcontratação | Em regra, não | O fornecedor trata os dados em nome da empresa (art. 28.º) |
| Conta pessoal ou gratuita da funcionária | Em regra, sim | Os dados foram divulgados a um terceiro sem autorização da empresa |
| Conversa partilhada por link público | Sim | Qualquer pessoa com o link pode ter acedido |
| Nomes trocados por códigos, tabela de correspondência guardada em casa | Talvez | Depende de o contexto deixar descobrir quem é: veja a pseudonimização no RGPD |
| PDF com tarjas pretas e o texto ainda por baixo | Sim, se o texto seguiu | A tarja não apaga nada: confirme como ocultar dados num PDF |
Leitura nossa do art. 4.º, n.º 12, do RGPD e dos pontos 17 e 114 das Orientações 9/2022 do CEPD. Cada caso concreto pede a sua avaliação.
O caso não é raro. No relatório de 2025, a CNPD conta 472 processos de violação de dados e aponta a falha humana como a causa mais declarada, com 128 casos, à frente do phishing, com 72. Um CSV com todas as colunas colado à pressa entra nessa contagem.
As 72 horas: a partir de quando conta o prazo
O artigo 33.º, n.º 1, do RGPD dá 72 horas a contar do conhecimento da violação, e não da hora da colagem. Para o CEPD, há conhecimento quando a empresa tem um grau razoável de certeza de que houve um incidente com dados pessoais (Orientações 9/2022, ponto 31).
Antes disso, o CEPD admite um curto período de averiguação, em que a empresa ainda não tem conhecimento (ponto 34). Esse período começa assim que alguém dá o alerta, e não quando dá jeito. A quem se dá o alerta, e em quantas horas, decide-se antes: cabe numa cláusula das regras internas para a IA.
Quando começam as 72 horas no seu caso
Escolha como a empresa soube da colagem.
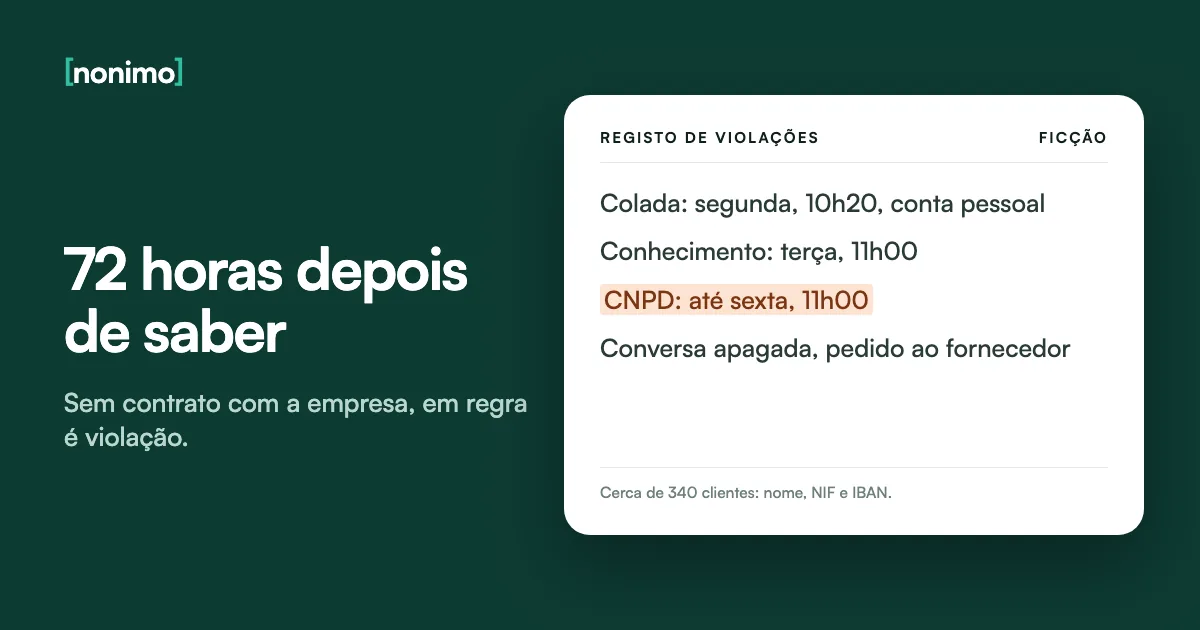
Contam a partir do fim da averiguação. Na Contabilidade Fictícia do Zêzere, Leopoldina Vaz Carreira cola a listagem numa conta pessoal às 10h20 de segunda e conta ao sócio-gerente, Gaspar Alfaia, às 17h05. A averiguação começa às 17h20. Na terça, às 11h00, já se sabe que conta, que ficheiro e quantos clientes: é o conhecimento. O prazo acaba sexta às 11h00.
Contam logo. Quando um terceiro avisa e mostra provas de que recebeu os dados, o CEPD não vê dúvida de que a empresa tomou conhecimento (ponto 33, exemplo 2). Sobra pouca margem para averiguar antes de o relógio andar.
Contam desde o aviso do fornecedor. Se a IA trabalha para a empresa como subcontratante, considera-se em princípio que a empresa soube quando ele a informa (ponto 44). A avaliação do risco é da empresa, não do fornecedor.
Contam desde a descoberta, mas a demora pesa. O prazo corre a partir do conhecimento, só que a empresa tem de ter meios para dar pelas violações a tempo (ponto 32). Uma colagem que ninguém viu durante semanas diz pouco de bom sobre esses meios.
Empresa, pessoas e horas do primeiro caso são inventadas. RGPD, art. 33.º, n.os 1 e 2; Orientações 9/2022 do CEPD, pontos 31 a 34 e 44.
No caso do Zêzere, a hora que eu sublinharia é segunda às 17h05: uma funcionária que conta o erro no próprio dia dá à empresa o prazo inteiro. Castigar quem conta é a maneira mais rápida de garantir que a próxima se cala, e o texto continua fora de casa sem ninguém saber.
Avaliar o risco antes de notificar a CNPD
Nem toda a violação se notifica: o artigo 33.º dispensa-a quando «não seja suscetível de resultar num risco» para as pessoas. Para o pesar, o CEPD remete, como ajuda ao plano de resposta, para a metodologia de gravidade da ENISA (ponto 120), que cruza o tipo de dados, a facilidade de identificar e as circunstâncias.
O tempo que o texto fica guardado do outro lado também pesa, e muda de serviço para serviço: compare o que o Claude faz com os seus dados com o caso do Copilot. Não trato o número abaixo como sentença. Serve para levar ao encarregado de proteção de dados uma avaliação escrita.
Gravidade da violação pelo método da ENISA
Escolha o que se aplica à sua colagem. Os valores de partida são os da listagem do exemplo.
Baixa na escala da ENISA. Pode sustentar que o risco é improvável, mas a decisão continua a ser da empresa: escreva no registo porquê, com estes critérios.
Média na escala da ENISA. Aponta para risco para as pessoas: prepare a notificação à CNPD e confirme a avaliação dentro das 72 horas.
Elevada na escala da ENISA. Aponta para notificar a CNPD e para pesar com cuidado o aviso aos clientes do artigo 34.º.
Muito elevada na escala da ENISA. Tudo aponta para notificar a CNPD e avisar os clientes afetados sem demora injustificada.
Escalas da ENISA (2013): dados de 1 a 4, identificação de 0,25 a 1, circunstâncias de 0 a +0,5 cada, mais 0,5 se houve intenção; níveis abaixo de 2, de 2 a 3, de 3 a 4 e a partir de 4. O resultado aparece com uma casa decimal.
A ENISA avisa que as pontuações não indicam consequências jurídicas: pôr cada caso de IA numa escala e ligar cada nível a um passo do RGPD é leitura nossa, não uma decisão. Na dúvida, o CEPD manda notificar (ponto 119). Dados de saúde, como os de uma clínica, partem do 4.
Com nomes, NIF e IBAN trocados por códigos e a tabela de correspondência fora do texto, a identificação desce para 0,25 e a mesma listagem fica em 1 (3 × 0,25 + 0,25): nível baixo. Esse corte faz-se antes da colagem, e vale também para o Copilot com conta da empresa.
Formulário da CNPD: o que a notificação tem de levar
A notificação faz-se pelo «Formulário violação de dados», que a CNPD liga na sua página sobre violações. O artigo 33.º, n.º 3, fixa o mínimo do conteúdo, e o n.º 4 deixa entregar a informação por fases quando ainda não está toda apurada.
O CEPD diz que números aproximados não devem atrasar a notificação (ponto 52). Notificar a horas com «cerca de 340 clientes» ganha, a meu ver, a notificar tarde com 337. Quem já respondeu ao questionário de segurança de um cliente tem metade destas respostas por escrito.
Já tem o que a notificação pede?
Marque o que já consegue escrever hoje.
0 de 6
Ainda falta o essencial. Use as horas da averiguação para fechar a natureza e os números aproximados.
Pode enviar já. O que faltar segue depois, por fases (art. 33.º, n.º 4).
Está completo. Se já passaram as 72 horas, junte os motivos do atraso.
Comunicar aos titulares dos dados: o artigo 34.º
O aviso aos clientes só é obrigatório quando o risco para eles é elevado (art. 34.º, n.º 1). Vai sem demora injustificada e descreve a natureza da violação em linguagem clara e simples, com pelo menos o contacto, as consequências prováveis e as medidas: as alíneas b), c) e d) do artigo 33.º, n.º 3.
O n.º 3 dispensa-o em três casos: dados cifrados, medidas posteriores que afastem o risco elevado, ou esforço desproporcionado, que pede então um aviso público. Um texto colado em claro não cabe no primeiro.
Onde há sigilo profissional, como num escritório de advogados, o CEPD conta a quebra desse sigilo entre os danos possíveis (ponto 24). Isso aproxima o caso do risco elevado.
Um aviso ao cliente que cumpre o artigo 34.º
Modelo para adaptar. O exemplo é inventado.
No dia 2 de novembro de 2026, uma colaboradora da nossa empresa colou numa ferramenta de inteligência artificial, por engano, uma lista com o seu nome, NIF e IBAN. A conversa foi apagada e pedimos ao fornecedor a eliminação dos dados. O risco provável é o uso do IBAN em mensagens falsas: não faça pagamentos pedidos em nosso nome sem nos ligar antes. Contacto para esclarecimentos: (nome e contacto do encarregado de proteção de dados).
Conteúdo mínimo do RGPD, art. 34.º, n.º 2. Data e factos fictícios. Sobre o peso do sigilo num gabinete, veja os dados de clientes do contabilista certificado.
Um aviso vago, do género «um incidente técnico afetou alguns dados», incomoda-me mais do que o próprio erro. O cliente precisa de saber o que saiu e o que deve vigiar. Sem isso, a comunicação não cumpre o n.º 2.
Registo interno de violações, mesmo sem notificar
A página da CNPD sobre violações di-lo com todas as letras: mesmo quando a empresa conclui que não tem de notificar, tem de documentar a violação (art. 33.º, n.º 5). O registo deve deixar a autoridade verificar que o artigo foi cumprido.
O CEPD encoraja um registo interno com todas as violações, notificadas ou não (ponto 122), e pede que fique escrita a razão de cada decisão, sobretudo a de não notificar (ponto 125). Guardá-lo ao lado das regras de IA do gabinete tem uma vantagem: quem rever as regras depois de um caso encontra os anteriores.
Uma entrada do registo, preenchida
O caso da semana do Zêzere. Destacada, a fundamentação da decisão.
| Campo | No exemplo |
|---|---|
| Conhecimento | Terça, 11h00, depois de averiguação iniciada na segunda às 17h20 |
| Causa | Erro humano: listagem colada numa conta pessoal de um assistente de IA |
| O que aconteceu | Nome, NIF e IBAN de cerca de 340 clientes enviados ao fornecedor |
| Efeitos | Risco de fraude com o IBAN; sem sinal de publicação |
| Medidas | Conversa apagada, pedido de eliminação ao fornecedor, aviso aos clientes |
| Fundamentação | Porque se notificou (ou não), com os critérios usados na avaliação |
Campos do RGPD, art. 33.º, n.º 5, e das Orientações 9/2022, pontos 123 e 125. Empresa e números fictícios.
Recuso-me a deixar a fundamentação para o fim da semana: escreve-se primeiro, com os factos frescos. Daqui a um ano, ninguém se lembra porque se decidiu assim, e o registo é a única prova de que houve critério e não esquecimento.
O que pedir ao fornecedor da IA
Um fornecedor subcontratante tem de avisar a empresa sem demora injustificada quando souber de uma violação (art. 33.º, n.º 2), e o contrato prevê a sua assistência nos artigos 32.º a 36.º (art. 28.º, n.º 3, al. f). Se notificar em nome dela, a responsabilidade não muda de mãos (ponto 48).
Sem contrato, a empresa não tem nada para exigir: resta pedir. Desconfio de um fornecedor que responde a perguntas concretas só com o link da política de privacidade. Antes de apagar, convém saber o que cada botão do histórico apaga, porque memória e ficheiros podem ficar.
Perguntas para o fornecedor, conforme a conta
Peça as respostas por escrito e junte-as ao registo.
Com contrato de subcontratação
Quanto tempo fica guardado o texto coladoSe entrou em treino ou revisão humanaConfirmação escrita da eliminaçãoAssistência prevista no art. 28.º, n.º 3, al. f)Conta pessoal, sem contrato
Apagar a conversa, os ficheiros e a memóriaDesligar o uso das conversas para treinoPedido de eliminação ao fornecedor, feito pela titular da contaGuardar a resposta, com dataLista nossa, a partir do RGPD, arts. 28.º e 33.º. Prazos de conservação de um serviço concreto: o ChatGPT e os dados que lá ficam.
Numa aplicação da empresa que fala com um modelo por API, as mesmas perguntas valem para os registos do pedido. A escolha entre um modelo local e um proxy de privacidade decide se esses registos chegam sequer a ter dados de clientes.
Coimas da Lei 58/2019 e o que a CNPD aplica
A Lei n.º 58/2019 trata como contraordenação grave tanto o incumprimento do artigo 33.º do RGPD como o de não informar o titular nos casos do artigo 34.º (art. 38.º, n.º 1, als. j e k). O n.º 2 desse artigo fixa escalões com mínimos por dimensão da empresa.
A CNPD, porém, desaplica esse n.º 2 desde a Deliberação/2019/494, de 3 de setembro de 2019, e aplica o RGPD; na mesma deliberação afasta a advertência prévia do artigo 39.º, n.º 3. A coima, essa, nenhuma apólice de riscos cibernéticos a pode pagar.
Quanto pode custar falhar a notificação
Destacado, o escalão do RGPD, que é o que a CNPD aplica.
| Regra | Montante |
|---|---|
| Lei 58/2019, art. 38.º, n.º 2, grande empresa | 2500 € a 10 000 000 € ou 2 % do volume de negócios anual, a nível mundial |
| Lei 58/2019, art. 38.º, n.º 2, PME | 1000 € a 1 000 000 € ou 2 % do volume de negócios anual, a nível mundial |
| Lei 58/2019, art. 38.º, n.º 2, pessoa singular | 500 € a 250 000 € |
| RGPD, art. 83.º, n.º 4, aplicado pela CNPD | Até 10 000 000 EUR ou, numa empresa, até 2 % do volume de negócios anual a nível mundial, o que for mais elevado |
Lei n.º 58/2019; CNPD, Deliberação/2019/494, que desaplica o art. 38.º, n.º 2; RGPD, art. 83.º, n.º 4. Em 2025 a CNPD aplicou 2 coimas, no valor de 47.000 €, uma delas a uma entidade da administração local.
O artigo 83.º, n.º 2, al. h), manda pesar se a autoridade soube da infração pela própria empresa. Esconder um incidente por medo da coima não me parece sensato: a lei conta a favor de quem notifica. Para uma autarquia, o caso continua em IA nas câmaras municipais.
Há ainda o lado penal. O artigo 51.º da mesma lei pune quem, obrigado a sigilo profissional, revele dados pessoais sem justa causa, e o n.º 3 pune a negligência. O Código Penal (art. 195.º) junta o crime de violação de segredo, que alcança também o notário e quem trabalha no cartório.
Prevenir a próxima violação de dados: tapar antes de colar
Depois do incidente, mandam os artigos e o relógio. Antes dele, a decisão é mais barata: a listagem pode chegar ao assistente sem um único dado que identifique o cliente. Prefiro gastar meio minuto a trocar nomes e números a gastar três dias com o formulário da CNPD.
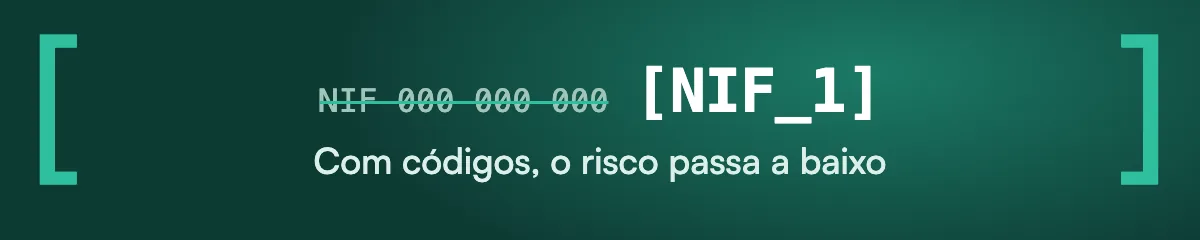
É esse o trabalho do Nonimo: no computador de quem cola, troca nomes, NIF e IBAN da listagem por etiquetas antes de o texto seguir para a IA, e repõe os valores na resposta.
A mesma linha da listagem, antes e depois
Com etiquetas, a IA arruma as colunas na mesma.
Anselmo Teixeira Roque; NIF 000 000 000; IBAN PT50 0000 0000 0000 0000 0000 0; avença mensal
[PESSOA_1]; NIF [NIF_1]; IBAN [IBAN_1]; avença mensal
Cliente, NIF e IBAN inventados, só para o exemplo. Numa aplicação que chama a API da OpenAI, a mesma troca faz-se no gateway, antes de o pedido sair do servidor.
Este guia ajuda a decidir, mas não substitui o parecer de quem acompanha a proteção de dados da empresa num caso concreto. Os deveres próprios de quem usa sistemas de IA são outros e vêm do Regulamento europeu da IA.
Fontes
- Regulamento (UE) 2016/679 (RGPD), texto em português no EUR-Lex. Arts. 4.º, n.º 12, 28.º, n.º 3, al. f), 33.º, 34.º e 83.º, n.os 2 e 4.
- Lei n.º 58/2019, que executa o RGPD em Portugal, no Diário da República. Art. 38.º (contraordenações graves e escalões) e art. 51.º (violação do dever de sigilo, negligência no n.º 3).
- Procuradoria-Geral Distrital de Lisboa, Código Penal, art. 195.º. Violação de segredo: prisão até 1 ano ou multa até 240 dias.
- CNPD, violação de dados ou data breach. Prazo de 72 horas, formulário próprio e dever de documentar mesmo sem notificar.
- CNPD, Relatório de Atividades 2025. 472 processos de violação de dados, 128 por falha humana, 2 coimas no valor de 47.000 €.
- CEPD, Orientações 9/2022 sobre a notificação de violações de dados pessoais. Pontos 17, 24, 31, 34, 48, 52, 114, 119, 120, 122, 123 e 125.
- ENISA, metodologia de avaliação da gravidade de violações de dados. Fórmula, escalas e níveis usados na calculadora.
Consultadas em 10/11/2026.
Perguntas frequentes
Colar dados de clientes no ChatGPT é uma violação de dados?
Pode ser, se a conta não tiver contrato com a empresa. Os dados chegaram a um terceiro sem autorização, e o artigo 4.º, n.º 12, do RGPD conta também a divulgação acidental.
Qual é o prazo máximo para reportar uma violação de dados à CNPD?
São 72 horas, nem 24 nem 48. O relógio arranca quando a empresa toma conhecimento, não à hora da colagem. Passado o prazo, notifica-se na mesma e explica-se a demora.
Como posso notificar uma violação de dados pessoais?
Pelo formulário de violação de dados da CNPD, em cnpd.pt/databreach. Pede a natureza do incidente, um contacto, as consequências prováveis e as medidas. O que ainda não se sabe pode seguir mais tarde.
O que é considerado uma violação de dados pessoais?
Uma falha de segurança que exponha, altere ou faça perder dados pessoais. O CEPD separa três tipos: confidencialidade, integridade e disponibilidade. Uma listagem colada numa conta pessoal é do primeiro.
Quando é que a empresa tem de avisar os clientes afetados?
Só quando o risco para eles for elevado. O artigo 34.º do RGPD pede o aviso sem demora injustificada, em linguagem clara, com contacto, consequências prováveis e medidas. O n.º 3 prevê três exceções.
Se não notificar, tenho de guardar alguma coisa?
Sim, o registo da violação e o porquê de não notificar. O artigo 33.º, n.º 5, do RGPD obriga a documentar todas as violações, e o CEPD pede que a decisão de não notificar fique justificada.
Existe crime de violação de dados pessoais?
Existe, para quem está obrigado a sigilo profissional. O artigo 51.º da Lei n.º 58/2019 pune a revelação sem justa causa com prisão até 1 ano ou multa até 120 dias, e a negligência com metade.
Quem notifica, se a IA é de outra empresa?
A empresa cujos dados saíram, como responsável pelo tratamento. Quando o fornecedor é subcontratante, deve avisá-la sem demora injustificada, mas a obrigação de notificar a CNPD continua a ser dela.