Violation de données : faut-il l'annoncer au PFPDT ?
· Mis à jour le

Joaquín Trapero in Spécialiste de l'intelligence artificielle et de la protection des données, fondateur de Nonimo.
Prenons un cas inventé, à Bulle. Lundi soir, l’assistant d’un cabinet de physiothérapie colle dans un chatbot, depuis son compte privé, la lettre d’une patiente mécontente : nom, date de naissance, numéro AVS, diagnostic. Mardi matin, la titulaire l’apprend. Doit-elle annoncer l’incident au PFPDT ?
L’art. 24 LPD répond, mais sans heure limite ; pour moi, mercredi, c’est déjà tard. Ce guide va du soupçon à la fiche d’incident, avec la loi, l’OPDo et le guide du Préposé. Le cadre général d’un assistant d’IA au bureau se trouve dans ce qu’exige la nLPD d’une entreprise qui utilise l’IA.
Oui, si la fuite entraîne vraisemblablement un risque élevé, ou si vous ne pouvez pas l'exclure. L'annonce passe par le portail DataBreach, « dans les meilleurs délais », sans chiffre en heures. Chaque violation se documente, annoncée ou non. Une cyberattaque contre une infrastructure critique va aussi à l'OFCS en 24 heures.
Violation de la sécurité des données : un texte collé dans un chatbot en est-il une ?
La LPD ne parle ni de fuite ni de brèche. Son art. 5, let. h définit la violation de la sécurité des données : perte, modification, effacement, destruction, divulgation ou accès non autorisés, de manière accidentelle ou illicite. Une erreur de bonne foi suffit ; aucun pirate n’est requis.
Avec l’IA, tout tient au canal. L’outil choisi par l’entreprise, sous contrat de sous-traitance, reçoit le texte avec votre autorisation. Un compte privé fait sortir les données vers un tiers que personne n’a autorisé, aux conditions grand public décrites dans notre page sur ChatGPT depuis la Suisse.
Le guide du PFPDT ajoute une nuance que je retiens volontiers : des données chiffrées efficacement comptent comme anonymes pour qui n’a pas de quoi les déchiffrer, alors que des données seulement pseudonymisées restent personnelles.
Votre incident est-il une violation au sens de la LPD ?
Trois questions au plus, dans l'ordre.
Le texte permettait-il de reconnaître une personne physique vivante ?
Par quel canal est-il parti ?
Toutes ces données servaient-elles à la tâche demandée ?
D'après les art. 5, let. h, 6 et 24 LPD et le guide du PFPDT (version 1.2 du 23 avril 2025). Lecture simplifiée : un physiothérapeute qui hésite fait relire son cas par un juriste avant de classer l'affaire.
Risque élevé : les critères du PFPDT pour décider d’annoncer
L’obligation ne vise que les violations qui entraînent « vraisemblablement un risque élevé » pour la personnalité ou les droits fondamentaux. Le guide du Préposé l’évalue en deux temps : la gravité pour la personne la plus touchée, puis la probabilité que le dommage redouté survienne.
Un diagnostic et les autres données que la LPD classe comme sensibles font souvent pencher vers le haut, mais des données ordinaires peuvent suffire. Le nombre de personnes, à lui seul, ne prouve rien.
Pour la patiente de Bulle, je n’hésite pas longtemps : diagnostic, identité complète, destinataire hors contrat. J’annoncerais.
Votre fuite atteint-elle le seuil du risque élevé ?
Les critères de gravité du guide du PFPDT, appliqués à ce qui est parti.
Poids cumulé : 0
Rien de coché : annonce probablement pas obligatoire. Documentez quand même l'incident et votre raisonnement.
Zone grise. Si vous ne pouvez pas exclure le risque élevé dans les heures qui viennent, le PFPDT attend l'annonce.
Risque vraisemblablement élevé : annoncez au PFPDT et préparez l'information des personnes.
Critères tirés du point 1.6 du guide du PFPDT ; les poids sont notre lecture et n'engagent pas le Préposé. Des données déjà publiques avant l'incident font en général baisser le risque. Ce que vous cochez reste dans votre navigateur.
« Dans les meilleurs délais » : le délai d’annonce au PFPDT, sans compte à rebours
Le droit européen compte en heures ; la LPD, non. L’art. 24, al. 1 exige une annonce « dans les meilleurs délais ». Ne prenez pas cela pour de la souplesse : le PFPDT veut l’annonce dès que l’analyse rapide montre un risque élevé, ou ne parvient pas à l’exclure.
Son exemple est le rançongiciel : la première analyse doit souvent supposer un risque élevé. Les mesures décidées après coup ne comptent pas ; seules des mesures d’urgence prises avant l’annonce, à l’effet prouvé, peuvent entrer dans l’évaluation.
Effacer la conversation reste utile, mais OpenAI indique qu’un chat supprimé quitte ses systèmes dans les 30 jours, sauf obligation légale ou de sécurité : le risque initial demeure. La marche à suivre est dans notre guide pour supprimer l’historique ChatGPT.
De l'erreur à l'annonce : la chronologie du cabinet de Bulle
Ce qui déclenche l'horloge, c'est la connaissance de l'incident, pas sa perfection.
Cas et horaires inventés ; intervalles non représentés à l'échelle. La logique suit l'art. 24, al. 1 LPD, l'art. 15, al. 2 OPDo et le point 1.3 du guide du PFPDT.
Votre police cyber fixe souvent son propre délai de déclaration. Ce délai-là, je le cherche dans le contrat avant l’incident, pas un mardi matin ; l’assurance cyber face à une fuite par l’IA montre où regarder.
Contenu de l’annonce au PFPDT et portail DataBreach
Pour une annonce obligatoire, le Préposé ouvre le portail databreach.edoeb.admin.ch. Le formulaire contrôle que les rubriques de l’art. 15, al. 1 OPDo sont remplies, transmet de façon sécurisée et délivre une confirmation du moment de l’annonce. Les annonces spontanées, sans risque élevé, passent en dehors.
Il vous manque des éléments ? L’art. 15, al. 2 permet de les fournir ensuite, dans les meilleurs délais. Entre une annonce partielle mardi et une annonce parfaite la semaine suivante, je prends la première. La personne qui la rédige se désigne d’avance, par exemple dans votre charte IA.
Écrivez sobrement : selon le guide, les annonces sont, sauf exception, des documents officiels au sens de la loi sur la transparence (LTrans). Elles ne servent dans une procédure pénale contre la personne tenue d’annoncer qu’avec son consentement (art. 24, al. 6 LPD).
Les sept rubriques, remplies pour le cabinet de Bulle
La rubrique e., en surbrillance, est celle où « risque faible » s'écrit trop vite : ici, un diagnostic hors contrat.
| Rubrique (art. 15, al. 1 OPDo) | Brouillon d'annonce |
|---|---|
| a. Nature de la violation | Divulgation non autorisée : lettre d'une patiente collée dans un chatbot grand public, depuis un compte privé |
| b. Moment et durée | Lundi 18 h 20 ; découverte mardi 8 h 30 ; conversation supprimée mardi 9 h |
| c. Données concernées | Nom, date de naissance, numéro AVS, diagnostic et déroulement du traitement |
| d. Personnes concernées | Une patiente adulte |
| e. Conséquences et risques | Données de santé chez un fournisseur hors contrat, conservées jusqu'à 30 jours après suppression selon ses règles ; atteinte possible au secret médical |
| f. Mesures prises ou prévues | Conversation supprimée, comptes privés interdits pour le travail, rappel écrit à l'équipe, patiente informée |
| g. Personne de contact | Sandrine Overney, titulaire, 026 000 00 47 |
Cabinet, personnes et numéro inventés. Rubriques reprises de l'art. 15, al. 1 OPDo (RS 235.11).
Informer la personne concernée : la lettre en langage simple
L’art. 24, al. 4 LPD oblige à informer la personne quand sa protection l’exige, ou quand le PFPDT le demande. Le guide insiste : ce devoir se lit indépendamment du risque élevé. Il naît par exemple quand la personne doit se méfier de faux messages ou bloquer une carte.
L’art. 15, al. 3 OPDo fixe le minimum, en langage simple : nature, conséquences et risques, mesures, personne de contact. La forme est libre, l’envoi en principe individuel. Une lettre courte le jour même vaut mieux, à mes yeux, qu’un exposé juridique une semaine plus tard.
L’art. 24, al. 5 LPD permet de la restreindre, de la différer ou d’y renoncer dans des cas étroits : secret légal, effort disproportionné, communication publique équivalente. Pour un cabinet s’ajoute l’art. 321 CP, qui couvre les physiothérapeutes et leurs auxiliaires : voyez le secret professionnel face à l’IA.
Lettre à la patiente
Les quatre éléments de l'art. 15, al. 3 OPDo, en cinq phrases.
Madame, lundi à 18 h 20, un membre de notre équipe a copié votre lettre dans un service de discussion en ligne, en dehors de nos règles internes. Elle contenait votre nom, votre date de naissance, votre numéro AVS et des informations sur votre traitement. Nous avons supprimé la conversation mardi matin ; selon le fournisseur, l'effacement de ses systèmes intervient dans les 30 jours. Nous ne pouvons pas exclure que ces informations soient conservées ou lues entre-temps : méfiez-vous de tout message qui les citerait. Nous avons annoncé l'incident au Préposé fédéral à la protection des données et à la transparence. Pour toute question : Sandrine Overney, 026 000 00 47.
Brouillon fondé sur l'art. 24, al. 4 LPD, l'art. 15, al. 3 OPDo et le point 2.3 du guide du PFPDT. Le délai de 30 jours est celui qu'OpenAI publie pour un chat supprimé.
Sous-traitant et fournisseur d’IA : qui annonce au responsable du traitement
Quand l’incident se produit chez votre prestataire, la chaîne change : il vous transmet tout, et le tri vous appartient.
Une fiduciaire qui traite votre comptabilité avec un outil d’IA est votre sous-traitante, et le fournisseur de l’outil travaille pour elle. Je mettrais dans chaque contrat le nom de la personne à prévenir et un canal joignable le soir. Une clause IA dans le contrat de mandat peut le prévoir.
Deux rôles, deux devoirs
Le sous-traitant transmet tout ; le responsable trie et décide.
Le sous-traitant (art. 24, al. 3)
Annonce chaque violation au responsableSans évaluer lui-même le risqueDans les meilleurs délaisVous, responsable du traitement
Évaluez le risque pour les personnesAnnoncez au PFPDT s'il est vraisemblablement élevéInformez les personnes si leur protection l'exigeDocumentez dans tous les casD'après l'art. 24 LPD et le point 1.2 du guide du PFPDT. Le cas de la comptabilité confiée à l'extérieur : l'IA chez les fiduciaires.
Cyberattaque contre une infrastructure critique : signaler à l’OFCS en 24 heures
Depuis le 1er avril 2025, la loi sur la sécurité de l’information (LSI) ouvre un second guichet : les exploitants d’infrastructures critiques signalent certaines cyberattaques à l’Office fédéral de la cybersécurité (OFCS) dans les 24 heures suivant leur détection (art. 74e LSI).
Sont visées les attaques qui menacent le fonctionnement, font fuiter ou manipulent des informations, restent inaperçues plus de nonante jours ou s’accompagnent de chantage (art. 74d LSI, art. 14 OCyS). Le complément suit sous quatorze jours. Depuis le 1er octobre 2025, ignorer une décision de l’OFCS coûte jusqu’à 100 000 francs (art. 74h).
Notre assistant de Bulle n’entre pas dans ce régime, et l’OFCS n’a rien à en connaître : un copier-coller malheureux n’est pas une cyberattaque. Une commune, elle, est assujettie, et sa protection des données relève de la loi cantonale plutôt que du PFPDT, comme l’explique notre guide sur l’IA dans les communes.
Votre organisation doit-elle signaler à l'OFCS ?
Choisissez votre secteur. Le cabinet de Bulle tombe dans la dernière ligne, en surbrillance : aucun signalement obligatoire.
| Organisation | Art. 74b LSI | À retenir |
|---|---|---|
| Communes, cantons, organisations intercommunales | Oui, let. b | Protection des données selon la loi cantonale |
| Banques, assurances, infrastructures des marchés financiers | Oui, let. e | Le formulaire peut transmettre à la FINMA ou au PFPDT, sur demande expresse |
| Hôpitaux et cliniques de la liste hospitalière cantonale | Oui, let. f | Annonce au PFPDT en plus si le risque est élevé |
| Organisations qui couvrent maladie, accidents, invalidité ou vieillesse | Oui, let. i | Caisses maladie comprises dans cette catégorie |
| Cloud, centres de calcul, services de sécurité numérique, avec siège en Suisse | Oui, let. t | Souvent aussi sous-traitants de leurs clients (art. 24, al. 3 LPD) |
| Fiduciaire, régie, étude, cabinet médical, PME | Non listés | Signalement volontaire possible ; PFPDT si risque élevé |
Extrait de l'art. 74b LSI (RS 128), qui compte vingt et une catégories ; transmission aux tiers selon la FAQ de l'OFCS. En cas de doute sur votre statut, l'OFCS rend une décision sur demande (art. 74a, al. 2).
Les deux circuits se touchent. Chez un exploitant assujetti, une cyberattaque annoncée au PFPDT compte d’office comme fuite d’informations à signaler (art. 14, al. 2, let. b OCyS). Dans l’autre sens, l’art. 24, al. 5bis LPD, en vigueur depuis le 1er avril 2025, permet au PFPDT de transmettre votre annonce à l’OFCS avec votre accord.
Une banque ajoute à ces deux guichets la FINMA, qui garde sa propre annonce détaillée ; c’est l’un des points de l’IA en banque et en gestion de fortune.
Ne pas annoncer : sanctions de la LPD et fiche d’incident de deux ans
L’omission de l’annonce n’est pas punissable en elle-même selon la LPD : le guide du PFPDT l’écrit en toutes lettres. Le Préposé peut toutefois, s’il apprend l’incident autrement, ordonner l’annonce et l’information des personnes (art. 51, al. 3, let. f).
Ignorer cet ordre est punissable (art. 63), et la cause de l’incident peut l’être aussi. Ces amendes visent d’abord la personne physique ; l’art. 64, al. 2 permet de condamner l’entreprise à sa place si l’amende ne dépasse pas 50 000 francs et que l’enquête serait disproportionnée.
Ce qui est puni, et ce qui ne l'est pas
Se taire, en surbrillance, ne coûte rien en soi ; l'ordre du PFPDT qu'on ignore ensuite, si.
| Situation | Base | Conséquence |
|---|---|---|
| Violation à risque élevé non annoncée | Art. 24 et 51 LPD | Pas d'amende en soi ; ordre du PFPDT possible |
| Ordre du PFPDT ignoré, intentionnellement | Art. 63 LPD | Amende plafonnée à 250 000 francs |
| Exigences minimales de sécurité non respectées | Art. 61, let. c LPD | Sur plainte, 250 000 francs au maximum |
| Sous-traitant engagé sans les conditions de l'art. 9 | Art. 61, let. b LPD | Sur plainte, même plafond |
| Secret confié à un physiothérapeute ou à son auxiliaire révélé | Art. 321 CP | Sur plainte : prison jusqu'à trois ans, sinon peine pécuniaire |
| Décision de l'OFCS ignorée | Art. 74h LSI | Jusqu'à 100 000 francs d'amende |
Textes de la LPD (RS 235.1), du Code pénal et de la LSI. La poursuite pénale relève des cantons (art. 65 LPD) et se prescrit par cinq ans (art. 66).
La documentation, elle, ne se discute pas. L’art. 15, al. 4 OPDo exige pour chaque violation les faits, leurs effets et les mesures prises, conservés au moins deux ans dès la date d’annonce. Cette fiche, je la tiens même quand on conclut à ne rien annoncer : c’est elle qui prouve qu’on a réfléchi.
Côté patient, ce qu’une personne peut demander après une fuite figure dans notre page sur l’usage abusif d’un numéro AVS. Côté cabinet, voici la fiche à remplir le jour même.
Découvert le [date, heure] par [nom]. Canal : [outil, compte privé ou d'entreprise]. Données touchées : [catégories]. Personnes concernées : [nombre, profil]. Évaluation du risque et motifs : [critères retenus]. Décision : annonce au PFPDT [oui ou non], prise par [nom] le [date]. Personnes informées : [oui ou non, comment]. Mesures : [prises et prévues]. Conservation jusqu'au : [au moins deux ans].
Fuite de données vers un chatbot : retirer l’identité avant l’envoi
Tout ce qui précède démarre parce que l’identité de la patiente est partie avec le texte. C’est la leçon que je tire du cas de Bulle : pour aider à répondre à une réclamation, le chatbot n’a besoin ni de son nom, ni de son numéro AVS, ni de sa date de naissance.
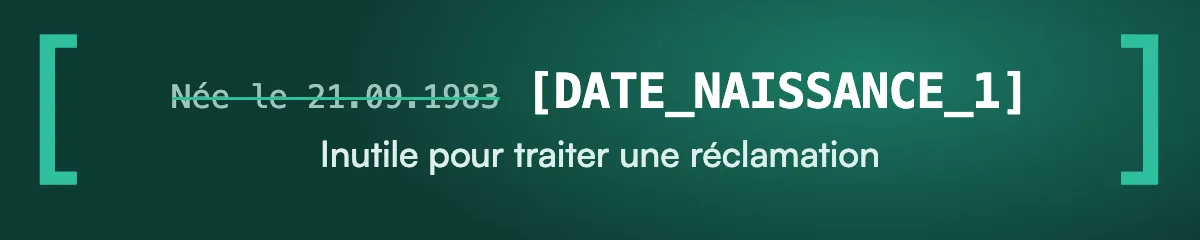
Nonimo, pensé pour les bureaux romands, fait ce tri sur votre ordinateur : Mathilde Gremaud devient [PERSONNE_1], sa date de naissance et son numéro AVS deviennent des étiquettes, et le brouillon de réponse retrouve ensuite son nom avant que vous l’envoyiez.
La rupture du ligament croisé, elle, reste lisible, et dans une petite ville comme Bulle elle peut suffire à reconnaître la patiente : à vous de décider si elle part. Le dossier complet en Word ou en PDF passe par les outils en ligne, donc par notre serveur.
La lettre de la patiente, avant et après masquage
Ce qui reste en surbrillance après masquage, c'est à vous de le relire.
Aide-moi à répondre poliment. Patiente : Mathilde Gremaud, née le 03.11.1986, AVS 756.3108.4472.90, natel 079 000 00 63. Elle trouve que sa rééducation du genou après une rupture du ligament croisé n'avance pas et menace de changer de cabinet.
Aide-moi à répondre poliment. Patiente : [PERSONNE_1], née le [DATE_NAISSANCE_1], AVS [AHV_CH_1], natel [TELEPHONE_1]. Elle trouve que sa rééducation du genou après une rupture du ligament croisé n'avance pas et menace de changer de cabinet.
Exemple inventé : le numéro AVS a un chiffre de contrôle faux et le natel n'existe pas. Prix par poste : tarifs. Ce guide aide à préparer la décision d'annoncer ; elle reste celle du cabinet.
Sources
- Loi fédérale sur la protection des données (LPD, RS 235.1) : art. 5, let. h, 24 (dont al. 5bis), 51, 61, 63 à 66.
- Ordonnance sur la protection des données (OPDo, RS 235.11) : art. 15, contenu de l’annonce, information et documentation.
- PFPDT, « Guide relatif à l’annonce des violations de la sécurité des données et l’information des personnes concernées en vertu de l’art. 24 LPD », version 1.2 du 23 avril 2025 : risque élevé, sous-traitant, LTrans, sanctions.
- PFPDT, « DataBreach » : portail d’annonce et confirmation téléchargeable.
- OFCS, « Obligation de signaler » : 24 heures depuis le 1er avril 2025, Cyber Security Hub.
- OFCS, « FAQ concernant l’obligation de signaler » : quatorze jours, transmission au PFPDT, entreprises non assujetties.
- OpenAI, « Chat and file retention in ChatGPT » : suppression d’un chat dans les 30 jours.
- État de Vaud, « Protection des données » : LPrD pour les communes, compétence limitée du PFPDT.
Consulté le 9 novembre 2026.
Guides associés
Questions fréquentes
Coller des données de clients dans ChatGPT, est-ce une violation de données ?
Pas toujours. Depuis un compte privé, sans contrat, c'est une divulgation non autorisée au sens de l'art. 5, let. h LPD. Dans l'outil de l'entreprise, sous contrat, c'est normalement un traitement autorisé.
Quel est le délai pour annoncer une violation de données au PFPDT ?
Aucun délai en heures : la LPD dit « dans les meilleurs délais ». Le PFPDT attend l'annonce dès que le risque élevé ne peut pas être exclu, quitte à compléter ensuite.
Toutes les violations de données doivent-elles être annoncées au PFPDT ?
Non, seulement celles à risque vraisemblablement élevé. Toutes se documentent en revanche : faits, effets et mesures, conservés au moins deux ans (art. 15, al. 4 OPDo).
Comment annoncer une violation de données au PFPDT ?
Par le portail DataBreach du Préposé, pour les annonces obligatoires. Le formulaire suit les rubriques de l'art. 15, al. 1 OPDo et délivre une confirmation du moment de l'annonce.
Faut-il informer les clients ou patients touchés par une fuite ?
Oui, quand leur protection l'exige ou que le PFPDT le demande. C'est le cas s'ils doivent changer un mot de passe ou se méfier de faux messages (art. 24, al. 4 LPD).
Que risque une entreprise qui n'annonce pas une violation ?
L'omission elle-même n'est pas punie par la LPD. Le PFPDT peut ordonner l'annonce ; désobéir à cet ordre expose à une amende pouvant atteindre 250 000 francs (art. 63 LPD).
Une commune doit-elle annoncer une fuite de données au PFPDT ?
Non, une commune relève du droit cantonal, pas de la LPD. C'est la loi de son canton sur la protection des données qui fixe l'annonce et son destinataire. Une cyberattaque se signale en plus à l'OFCS.
Qui doit signaler une cyberattaque à l'OFCS ?
Les exploitants d'infrastructures critiques, depuis le 1er avril 2025. Communes, banques, assurances ou hôpitaux de la liste cantonale signalent dans les 24 heures (art. 74b et 74e LSI).