Datenpanne in der Kanzlei: melden oder nicht, und an wen
· Aktualisiert am

Joaquín Trapero in Experte für KI und Datenschutz sowie Gründer von Nonimo.
Angenommen, eine Mitarbeiterin kopiert am Abend einen Schriftsatzentwurf mit Namen und Sachverhalt in ihr privates ChatGPT-Konto und erzählt es am nächsten Morgen. Ab diesem Gespräch läuft eine Frist. Offen ist, ob Sie melden, benachrichtigen oder nur aufschreiben.
Diese Seite geht den Fall für Kanzleien in Deutschland durch, von der zuständigen Landesbehörde bis zur Schweigepflicht. Wie Mandantendaten auch ohne Tippen abfließen, über Agenten und Schnittstellen, steht im Leitfaden zum Datenabfluss durch KI.
Melden Sie binnen 72 Stunden ab Kenntnis, außer ein Risiko für die Betroffenen ist voraussichtlich ausgeschlossen. Gemeldet wird an die Aufsichtsbehörde des Landes, in dem die Kanzlei sitzt. Mandanten benachrichtigen Sie nur bei hohem Risiko. Aufschreiben müssen Sie jede Panne, auch die nicht gemeldete.
Mandantenakte im privaten ChatGPT-Konto: ist das eine Datenpanne?
Art. 4 Nr. 12 DSGVO nennt eine Verletzung der Sicherheit, die zu Vernichtung, Verlust, Veränderung oder unbefugter Offenlegung personenbezogener Daten führt. Einen Angriff setzt die Definition nicht voraus. Gibt jemand Mandantendaten an einen Anbieter, mit dem die Kanzlei keinen Vertrag hat, liegt «unbefugte Offenlegung» sehr nahe.
Die Datenschutzkonferenz rät in ihrer Orientierungshilfe zu KI, Beschäftigten betriebliche Konten und Geräte zu geben. Der private Zugang ist genau der Weg, den die Aufsicht vermeiden will. Was OpenAI mit solchen Chats macht, steht in unserer Übersicht zu ChatGPT und Datenschutz.
Ich halte den privaten Zugang für eine Datenpanne, bis das Gegenteil belegt ist. Beim Geschäftskonto mit Vertrag bleibt meist eher eine berufsrechtliche Frage als eine Meldung. Wählen Sie unten den Weg, über den der Text tatsächlich ging.
Über welchen Zugang lief die Eingabe?
Die Antwort verschiebt die Bewertung mehr als jede andere.
Datenpanne: wahrscheinlich ja. Kein Auftragsverarbeitungsvertrag, keine Verschwiegenheitsverpflichtung, Einstellungen des Anbieters unbekannt. Prüfen Sie das Risiko und rechnen Sie mit einer Meldung.
Gleich zu bewerten ist ein privates Konto bei Gemini; die Fristen dort stehen in der Übersicht zu Gemini und Google.
Und bei Claude, mit eigenen Schaltern für das Training: was Anthropic mit Ihren Daten macht.
Datenpanne: eher nein, wenn der Vertrag trägt. Mit Auftragsverarbeitungsvertrag ist der Anbieter kein unbefugter Empfänger. Offen bleibt, ob § 43e BRAO erfüllt war und ob die Weitergabe erforderlich war.
Welche Verträge in Deutschland tragen, steht in der Übersicht zu KI und DSGVO.
Datenpanne: in der Regel nein. Gingen statt Namen und Kennungen nur Platzhalter hinaus und lässt sich das Mandat nicht aus dem Zusammenhang erschließen, fehlt der Personenbezug beim Empfänger.
Wie das im Kanzleialltag aussieht, zeigt die Seite für Kanzleien.
Unsere Einordnung nach Art. 4 Nr. 12 und Art. 28 DSGVO und der DSK-Orientierungshilfe vom 6. Mai 2024, Abschnitt 2.4. Für Copilot mit Arbeitskonto gilt die mittlere Spalte: Copilot und Microsoft.
Wann muss eine Datenpanne gemeldet werden, und wann reicht die Notiz?
Art. 33 Abs. 1 DSGVO hat eine einzige Ausnahme: Keine Meldung, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Den Mandanten selbst benachrichtigen Sie nach Art. 34 erst bei voraussichtlich hohem Risiko.
Die Landesbeauftragte in Nordrhein-Westfalen beschreibt die Schwelle so: gemeldet wird, wenn von der Panne mehr als nur ein geringes Risiko ausgeht. Ihr Webformular schickt eine Meldung gar nicht erst ab, wenn Sie dort kein oder ein geringes Risiko angeben.
Ein Nein halte ich bei Mandantendaten für schwerer zu begründen als bei einer Kundenliste. Der Europäische Datenschutzausschuss zählt den Verlust der Vertraulichkeit von Berufsgeheimnissen ausdrücklich zu den möglichen Schäden. Wer im Haus diese Abwägung trifft, legen Sie am besten vorher in einer KI-Richtlinie für die Kanzlei fest.
Melden, benachrichtigen oder nur dokumentieren?
Sind personenbezogene Daten verloren, verändert oder an jemanden gelangt, der sie nicht haben durfte?
Ist ein Risiko für die Betroffenen voraussichtlich ausgeschlossen, etwa weil nur Platzhalter oder wirksam verschlüsselte Daten betroffen sind?
Ist das Risiko hoch, etwa wegen Gesundheits-, Straf- oder Familiensachen oder Kennungen wie Ausweis- und Steuernummern?
Greift eine Ausnahme: nachträglich beseitigtes Risiko (Art. 34 Abs. 3), oder die Nachricht würde ein Geheimnis Dritter verraten (§ 29 Abs. 1 Satz 3 BDSG)?
Nach Art. 33 Abs. 1 und 5, Art. 34 Abs. 1 und 3 DSGVO und § 29 Abs. 1 BDSG. Pflichten aus der KI-Verordnung stehen daneben, siehe KI-Verordnung für Unternehmen.
Art. 33 DSGVO an Beispielen: drei Irrläufer aus den EDSA-Leitlinien
Die Leitlinien 01/2021 des Europäischen Datenschutzausschusses spielen achtzehn Fälle durch und kreuzen jeweils an, was zu tun ist. Drei davon liegen nah an der Kanzlei, weil Dateien oder E-Mails beim falschen Empfänger landen.
Viel hängt am Empfänger. Ein Vermittler, der selbst ans Berufsgeheimnis gebunden ist, den Fehler meldet und die Löschung schriftlich bestätigt, drückt das Risiko so weit, dass nur die Dokumentation bleibt. Manches hängt auch an der Datei: Wer vorher nachverfolgte Änderungen entfernt, verschickt keine gestrichenen Passagen mit.
Ein KI-Anbieter mit privatem Konto ist kein solcher Empfänger: Er bestätigt keine Löschung und schuldet Ihnen keine Verschwiegenheit. Ich sehe den Chat deshalb näher an Fall 14 als an Fall 09, auch wenn weit weniger Personen betroffen sind.
Was der EDSA bei drei Irrläufern verlangt
Die markierte Zeile ist dem KI-Fall am nächsten: Löschung lässt sich nicht erzwingen.
| Fall | Was passierte | Dokumentieren | Melden | Benachrichtigen |
|---|---|---|---|---|
| Nr. 09 | Excel-Datei mit Daten von zwei Dutzend Kunden an einen schweigepflichtigen Vermittler, der sofort meldet und löscht | ja | nein | nein |
| Nr. 15 | Teilnehmerliste eines Kurses mit Namen, E-Mail und zwei Angaben zu Laktoseintoleranz an 15 frühere Teilnehmer | ja | nein | nein |
| Nr. 14 | Anhang mit Name, Anschrift und Sozialversicherungsnummer von über 60.000 Arbeitsuchenden an alle Empfänger | ja | ja | ja |
EDSA, Leitlinien 01/2021 mit Beispielen zur Meldung von Datenschutzverletzungen, Fälle 09, 14 und 15. Bei Dateien zählen auch die Eigenschaften: Metadaten in Word und PDF.
Dasselbe gilt für ein PDF, in dem die Namen nur überdeckt waren. Der Text unter dem Balken lässt sich weiter kopieren, und dann ist die Datei ein Irrläufer mit vollem Inhalt; wie man richtig schwärzt, steht im Leitfaden zum PDF schwärzen.
Datenpanne melden in 72 Stunden: ab wann die Frist läuft
Die Frist beginnt, wenn Ihnen die Verletzung bekannt wird. Der EDSA setzt diesen Zeitpunkt an, sobald der Verantwortliche hinreichende Gewissheit hat, dass ein Sicherheitsvorfall personenbezogene Daten getroffen hat. Eine kurze Prüfung davor ist erlaubt, sie soll aber sofort beginnen.
Bei einem Chat ist diese Prüfung kurz. Erzählt die Mitarbeiterin, was sie eingegeben hat, ist der Beleg da, ähnlich wie im EDSA-Beispiel, in dem ein Dritter die versehentlich erhaltenen Daten vorlegt. Kenntnis hat die Kanzlei dann, nicht erst die Partnerrunde am Montag.
Art. 33 spricht von Stunden, nicht von Werktagen. Rechnen Sie deshalb durchgehend, Wochenende eingeschlossen. Fehlt etwas, reichen Sie es nach Absatz 4 schrittweise nach; eine pünktliche Meldung mit Schätzungen halte ich für klüger als eine späte mit allen Zahlen.
72-Stunden-Rechner
Wann haben Sie von der Panne erfahren, und wie viel Zeit ist seither vergangen?
Uhr am Donnerstag.
Uhr am Freitag.
Uhr am Samstag.
Uhr am Sonntag.
Uhr am Montag.
Uhr am Dienstag.
Uhr am Mittwoch.
Noch in der Frist. Unverzüglich heißt trotzdem: nicht bis zur letzten Stunde warten.
Frist überschritten. Melden Sie jetzt und fügen Sie eine Begründung der Verzögerung bei (Art. 33 Abs. 1 Satz 2 DSGVO).
Gerechnet ab der vollen Stunde, ohne Zeitumstellung (die nächste ist am 28. März 2027). Die Startwerte sind ein Beispiel. Den Zeitstempel brauchen Sie auch für spätere Fragebögen zu KI.
Datenschutzvorfall melden: welche Behörde in Ihrem Bundesland zuständig ist
Nach § 40 BDSG wachen die Länder über nicht öffentliche Stellen. Zuständig ist die Behörde am Sitz der Kanzlei, nicht am Wohnort des Mandanten. Bayern hat zwei: das BayLDA für Kanzleien, den BayLfD für die Verwaltung, um die es im Leitfaden zu KI in Kommunen geht.
Ein gemeinsames Formular gibt es nicht. Die meisten Länder haben ein Webformular. Hessen, Schleswig-Holstein und Thüringen arbeiten mit Vordrucken zum Herunterladen; Hessen nimmt den ausgefüllten Vordruck über einen Upload-Link entgegen, den Sie anfordern.
Am Hamburger Weg gefällt mir, dass nach dem Absenden ein PDF mit Zeitstempel kommt. Das ist Ihr Fristnachweis. Sichern Sie eine solche Bestätigung in jedem Land sofort in der Akte des Vorfalls.
Ihr Land, Ihre Aufsicht, Ihr Meldeweg
Wählen Sie das Land, in dem die Kanzlei ihren Sitz hat.
| Land | Aufsicht | Meldeweg | Was auffällt |
|---|---|---|---|
| Baden-Württemberg | LfDI Baden-Württemberg | Online-Formular | Der Zeitpunkt der Kenntnisnahme ist Pflichtfeld; Ausdruck vor dem Absenden empfohlen |
| Bayern | BayLDA, Ansbach | Online-Service | Kennung mit Meldezeitpunkt sofort nach dem Absenden; vorläufige Meldung und Folgemeldung vorgesehen |
| Berlin | Berliner Beauftragte für Datenschutz und Informationsfreiheit | Online-Formular | Eigene Seite «Datenschutzvorfall als Verantwortlicher melden» |
| Brandenburg | LDA Brandenburg | Online-Formular | Vorübergehend ohne Ende-zu-Ende-Verschlüsselung; für sehr sensible Angaben rät die Behörde zu verschlüsselter E-Mail oder Post |
| Bremen | LfDI Bremen | Online-Formular | Versandbestätigung per E-Mail, wenn Sie eine Adresse angeben |
| Hamburg | HmbBfDI | Online-Formular | PDF mit Zeitstempel als Eingangsbestätigung; ohne Nachfragen endet der Vorgang ohne Rückmeldung |
| Hessen | HBDI | Vordruck zum Herunterladen | Word-Vordruck lokal ausfüllen und über HessenDrive hochladen; erst der Upload wahrt die Frist, nicht die Anforderung des Links |
| Mecklenburg-Vorpommern | LfDI Mecklenburg-Vorpommern | Online-Formular | Fragt, ob Anzeige bei der Polizei erstattet wurde; Anhänge bis 10 MB |
| Niedersachsen | LfD Niedersachsen | Online-Formular | Vorläufige Meldung zur Fristwahrung vorgesehen; die Bearbeitung ist für nicht öffentliche Stellen grundsätzlich kostenpflichtig |
| Nordrhein-Westfalen | LDI NRW | Webformular | Bei «kein oder geringes Risiko» wird nichts übermittelt; PDF-Export für die eigene Dokumentation |
| Rheinland-Pfalz | LfDI Rheinland-Pfalz | Online-Formular | Ist der Formularserver nicht erreichbar, nennt die Seite die Poststelle per E-Mail als Ersatz; Eingangsbestätigungen gibt es dann derzeit nicht |
| Saarland | Unabhängiges Datenschutzzentrum Saarland | Online-Formular | Nur für Verantwortliche im Saarland |
| Sachsen | Sächsische Datenschutz- und Transparenzbeauftragte | Online-Formular | Vorschau des Formulars als PDF, gut zum Vorbereiten |
| Sachsen-Anhalt | Landesbeauftragte für den Datenschutz Sachsen-Anhalt | Online-Formular | Unter «Online-Formulare» auf der Seite der Behörde |
| Schleswig-Holstein | ULD | Vordruck zum Herunterladen | Vordruck als ODT oder RTF, ausgefüllt per E-Mail an das ULD; PGP-Schlüssel im Impressum |
| Thüringen | TLfDI | PDF-Vordruck | PDF-Formular zur Meldung nach Art. 33 DS-GVO auf der Seite «Für Unternehmen» |
Stand der Behördenseiten am 8. November 2026. Deutschland hat achtzehn Datenschutzaufsichten: je eine pro Land, in Bayern zwei, dazu den BfDI. Für eine Kanzlei kommt je Land genau eine in Frage; der BfDI ist es nicht. Dieselbe Zuständigkeit gilt für jedes Unternehmen, auch für ein Maklerbüro mit KI.
Was in die Meldung gehört, ohne das Mandatsgeheimnis preiszugeben
Art. 33 Abs. 3 verlangt vier Mindestangaben: Art der Verletzung mit ungefähren Zahlen, Kontakt des Datenschutzbeauftragten, wahrscheinliche Folgen und die ergriffenen oder geplanten Maßnahmen. Den Inhalt des Mandats verlangt keine davon.
§ 29 Abs. 3 BDSG schützt Berufsgeheimnisträger zusätzlich. Die Aufsicht darf ihre Befugnisse auf Zugang zu Daten und Räumen nicht nutzen, soweit das die Geheimhaltungspflicht verletzen würde. Erfährt sie trotzdem Geheimes, ist sie selbst daran gebunden.
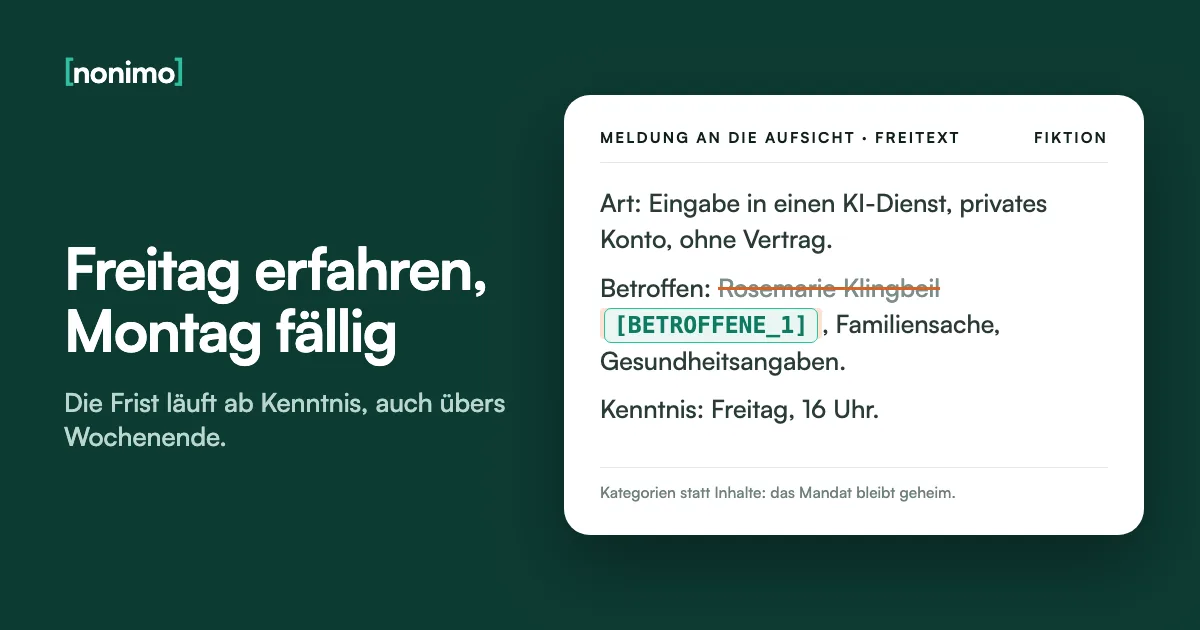
Ich würde im Freitextfeld Kategorien beschreiben, keine Inhalte: «Familiensache, Gesundheitsangaben einer Person» statt der Diagnose. Wie man Sachverhalte so fasst, dass niemand sie zuordnen kann, zeigt der Leitfaden zur Pseudonymisierung von Mandantendaten.
Das Freitextfeld der Meldung
Links zu viel, rechts genug. Alle Angaben sind erfunden.
Zu viel
Frau Edeltraut Wiesenhöfer, Scheidung, Diagnose einer Angststörung, Einkommen ihres Mannes.
Der vollständige Chatverlauf als Anhang.
Name der Mitarbeiterin mit Hinweis auf ihre Abmahnung.
Genug
Ein Mandat aus dem Familienrecht: Name, Anschrift, Gesundheitsangaben einer Person, Einkommensangaben eines Dritten.
Eingabe in einen KI-Dienst über ein privates Konto, ohne Vertrag; Zeitpunkt der Kenntnis.
Maßnahmen: Löschung beantragt, privater Zugang untersagt, Schulung geplant.
Felder nach Art. 33 Abs. 3 lit. a bis d DSGVO; Grenzen nach § 29 Abs. 3 BDSG. Unsere Empfehlung, keine Vorgabe einer Behörde.
Mandanten benachrichtigen nach Art. 34 DSGVO: Muster und Ausnahmen
Bei voraussichtlich hohem Risiko benachrichtigen Sie den Mandanten unverzüglich und in einfacher Sprache, mindestens mit Kontakt, wahrscheinlichen Folgen und Maßnahmen. Art. 34 Abs. 3 erlässt sie bei wirksamer Verschlüsselung und bei nachträglich beseitigtem Risiko. Wäre der Aufwand unverhältnismäßig, tritt eine öffentliche Bekanntmachung an die Stelle der Einzelnachricht.
§ 29 Abs. 1 Satz 3 BDSG fügt eine deutsche Ausnahme an: Die Benachrichtigung entfällt, soweit sie Geheimnisse offenbaren würde. Typisch ist die Gegenseite, deren Daten in Ihrer Akte stehen. Satz 4 kehrt das um, wenn ihre Interessen, etwa wegen drohender Schäden, überwiegen.
Gegenüber dem eigenen Mandanten würde ich mich auf diese Ausnahme nicht stützen. Er ist der Geheimnisherr; über seine eigene Sache verrät ihm die Nachricht nichts Neues. Fragt er danach, ob KI in seinem Mandat überhaupt vorgesehen war, hilft eine vorher unterschriebene Einwilligung mit Musterklausel.
Muster: Benachrichtigung nach Art. 34 DSGVO
Eckige Klammern ersetzen Sie. Die Gliederung folgt Art. 34 Abs. 2.
Sehr geehrte/r [Name], am [Datum] hat eine Mitarbeiterin unserer Kanzlei Auszüge aus Ihrer Akte in einen KI-Dienst eingegeben, mit dem wir keinen Vertrag haben. Betroffen sind [Kategorien, z. B. Name, Anschrift, Angaben zum Sachverhalt]. Möglich ist, dass der Anbieter diese Angaben speichert oder auswertet. Wir haben [Maßnahmen, z. B. die Löschung beim Anbieter beantragt und private Zugänge untersagt] und den Vorfall der zuständigen Aufsichtsbehörde gemeldet. Ihr Ansprechpartner ist [Name und Kontakt der oder des Datenschutzbeauftragten]. Wir bitten Sie um Entschuldigung und beantworten Ihre Fragen gern unter [Telefon].
Pflichtinhalt: Art der Verletzung sowie Art. 33 Abs. 3 lit. b, c und d DSGVO, auf die Art. 34 Abs. 2 verweist. Der Text ist ein Vorschlag, kein amtliches Formular.
Schweigepflicht, Kammer und Berufshaftpflicht: wer sonst noch Bescheid bekommt
Daneben gilt die Verschwiegenheit aus § 43a Abs. 2 BRAO und § 57 Abs. 1 StBerG. § 203 StGB droht Freiheitsstrafe bis zu einem Jahr oder Geldstrafe an, für Ärzte ebenso, siehe Arztbrief in ChatGPT. Die Meldung an die Aufsicht heilt hier nichts.
Eine Pflicht, die Rechtsanwalts- oder Steuerberaterkammer über eine Datenpanne zu informieren, haben wir in BRAO und StBerG nicht gefunden. Beide Kammern beraten ihre Mitglieder aber kraft Gesetzes in Fragen der Berufspflichten. Für Notare ist die Notarkammer die Anlaufstelle; mehr dazu im Leitfaden zu KI im Notariat.
Am leichtesten übersehen wird der Versicherer. § 104 Abs. 1 VVG verlangt, Tatsachen, die eine Haftung gegenüber Dritten auslösen könnten, binnen einer Woche anzuzeigen. Mir wäre eine Anzeige zu viel lieber als eine zu wenig; was eine Cyberversicherung zusätzlich verlangt, steht in der Police.
Wen haben Sie schon informiert?
Haken Sie ab, was erledigt ist. Die Frist steht jeweils dabei.
0 von 6 erledigt
Noch niemand. Die Aufsicht und die Versicherung haben die kürzesten Fristen.
Prüfen Sie die offenen Punkte, bevor die kürzeste Frist abläuft.
Alle informiert. Legen Sie die Nachweise in die Dokumentation nach Art. 33 Abs. 5.
Fristen aus Art. 33 und 34 DSGVO und § 104 Abs. 1 VVG; Kammeraufgaben aus § 73 BRAO und § 76 StBerG. Die Liste bleibt in Ihrem Browser.
Welche Kennungen im Chat standen: den Umfang vor der Meldung schätzen
Für Art. 33 Abs. 3 brauchen Sie Kategorien und ungefähre Zahlen, und beides steht im Chatverlauf. Sichern Sie ihn deshalb, bevor jemand ihn löscht; was nach dem Löschen beim Anbieter bleibt, erklärt der Leitfaden zum ChatGPT-Verlauf.
Kopieren Sie den eingegebenen Text in das Feld unten. Es findet Steuer-ID, Krankenversichertennummer und IBAN mit Prüfziffer, Ausweis- und Rentenversicherungsnummern nach Format, dazu Telefonnummern und E-Mail-Adressen. Namen und Anschriften zählen Sie selbst.
Eine Ausweisnummer würde ich in der Meldung eigens nennen, weil sie Missbrauch erleichtert. Wie viel auf einer Kopie des Personalausweises steht, unterschätzen viele.
Was stand im Chat?
Der Text bleibt in Ihrem Browser. Nutzen Sie zum Ausprobieren erfundene Daten.
Die Prüfung läuft nur in Ihrem Browser, ohne Übertragung. Sie erkennt keine Namen und keine Anschriften. Für Passnummern siehe auch Reisepass schwärzen.
Mein Rat nach der Meldung: der nächste Chat ohne Mandantennamen
Bei der Aufsicht endet der Vorgang oft schon mit der Meldung, in der Kanzlei fängt die Arbeit dann erst an. Am dringlichsten finde ich zwei Dinge: betriebliche Konten statt privater, und Texte, die ohne Mandantendaten in den Chat gehen.
Das Ersetzen muss niemand im Sekretariat von Hand erledigen. Die App, die Sie über die Startseite von Nonimo finden, tauscht Namen und Kennungen auf dem Kanzleirechner gegen Platzhalter, bevor der Text das Gerät verlässt, und setzt sie in der Antwort wieder ein.
Ist die Kanzleisoftware selbst per Schnittstelle an ein Sprachmodell angebunden, erledigt Nonimo Gateway denselben Tausch vor jedem Aufruf. Ob Ihr eigener Vorfall die Meldeschwelle erreicht, klärt diese Seite nicht abschließend; das gehört zu Ihrer Datenschutzbeauftragten, bevor ein Nein in der Akte steht.
Weiter wie bisher
- Private Konten werden geduldet, niemand weiß, welche
- Mandantennamen und Aktenzeichen gehen im Klartext hinaus
- Jede Eingabe kann eine neue 72-Stunden-Frist starten
Konto der Kanzlei und Platzhalter
- Betriebliches Konto mit Vertrag, private Zugänge untersagt
- Namen und Kennungen vor dem Absenden ersetzt; was dabei mit den Texten geschieht, steht unter Sicherheit
- Passkopien von Mandanten nur mit Empfänger und Zweck im Wasserzeichen
- Kopien eines Aufenthaltstitels ebenso gekennzeichnet
Quellen
- Verordnung (EU) 2016/679 (DSGVO), deutsche Fassung: Art. 4 Nr. 12, Art. 33 Abs. 1 bis 5, Art. 34 Abs. 1 bis 3, Art. 90.
- § 29 Bundesdatenschutzgesetz: Abs. 1 Satz 3 und 4 zur Benachrichtigung, Abs. 3 zu den Prüfbefugnissen bei Berufsgeheimnisträgern.
- § 203 Strafgesetzbuch: Strafrahmen bis zu einem Jahr für das unbefugte Offenbaren fremder Geheimnisse.
- EDSA, Leitlinien 9/2022 zur Meldung von Verletzungen des Schutzes personenbezogener Daten: wann eine Verletzung «bekannt» ist, kurze Prüfung, Berufsgeheimnis als möglicher Schaden.
- EDSA, Leitlinien 01/2021 mit Beispielen zur Meldung: Fälle 09, 14 und 15.
- Datenschutzkonferenz, Orientierungshilfe KI und Datenschutz, 6. Mai 2024: Abschnitt 2.4, betriebliche statt privater Konten.
- BayLDA, Meldung einer Datenschutzverletzung: Kennung mit Meldezeitpunkt, vorläufige Meldung, Folgemeldung.
- LDI NRW, Meldepflicht für Verantwortliche: Schwelle «mehr als nur ein geringes Risiko», PDF-Export.
- HmbBfDI, Datenpanne melden: PDF mit Zeitstempel als Eingangsbestätigung.
- HBDI, Meldung nach Art. 33 DS-GVO: Vordruck, Upload-Link über HessenDrive.
- Weitere Meldewege ohne Link: LfDI Baden-Württemberg, Berliner Beauftragte, LDA Brandenburg, LfDI Bremen, LfDI Mecklenburg-Vorpommern, LfD Niedersachsen, LfDI Rheinland-Pfalz, Datenschutzzentrum Saarland, SDTB Sachsen, Landesbeauftragte Sachsen-Anhalt, ULD Schleswig-Holstein, TLfDI Thüringen; dazu § 40 und § 43 Abs. 4 BDSG, § 43a BRAO, § 43e BRAO, § 57 und § 76 StBerG, § 73 BRAO und § 104 VVG.
Abgerufen am 8. November 2026.
Häufige Fragen
Wie lange hat man Zeit, eine Datenpanne zu melden?
72 Stunden ab Kenntnis der Verletzung, nicht ab dem Vorfall. Gemeldet wird unverzüglich; wer später meldet, fügt eine Begründung der Verzögerung bei. Fehlende Angaben dürfen Sie schrittweise nachreichen.
Wann muss eine Datenpanne gemeldet werden?
Immer, außer ein Risiko für die Betroffenen ist voraussichtlich ausgeschlossen. So steht es in Art. 33 Abs. 1 DSGVO. Auch eine Panne ohne Meldung halten Sie nach Absatz 5 schriftlich fest.
Was gilt als Datenpanne?
Jede Sicherheitsverletzung, durch die personenbezogene Daten verloren gehen, verändert oder unbefugt offengelegt werden. Die Definition steht in Art. 4 Nr. 12 DSGVO. Ein Angriff ist nicht nötig, ein Irrläufer genügt.
Wie melde ich eine Datenpanne beim BayLDA?
Über das Webformular des BayLDA für nicht öffentliche Stellen. Nach dem Absenden zeigt das Formular eine Kennung mit dem Meldezeitpunkt. Weitere Angaben schicken Sie später als «Folgemeldung».
Muss ich Mandanten über eine Datenpanne informieren?
Nur bei voraussichtlich hohem Risiko für ihre Rechte und Freiheiten. Dann unverzüglich und in einfacher Sprache, nach Art. 34 DSGVO. Bei wirksamer Verschlüsselung oder nachträglich beseitigtem Risiko entfällt die Pflicht.
Hat die DSGVO Regelungen zur Schweigepflicht?
Nur am Rand: Nach Art. 90 DSGVO dürfen Mitgliedstaaten die Aufsicht bei Berufsgeheimnissen beschränken. Deutschland begrenzt in § 29 BDSG Benachrichtigung und Prüfbefugnisse. Die Schweigepflicht selbst steht in BRAO, StBerG und § 203 StGB.
Wo kann ich Datenmissbrauch melden?
Als Betroffener bei der Datenschutzaufsicht Ihres Bundeslands. Die Behörden trennen dafür Beschwerdeformulare für Bürger von den Meldeformularen für Unternehmen und Kanzleien. Das Meldeformular ist nur für Verantwortliche gedacht.
Kann die Meldung gegen die Kanzlei verwendet werden?
Im Bußgeldverfahren nur mit Ihrer Zustimmung, so § 43 Abs. 4 BDSG. Ein Strafverfahren, etwa nach § 203 StGB, nennt die Vorschrift nicht. Auf diese Sperre allein sollten Sie sich deshalb nicht verlassen.