Assurance cyber PME en Suisse : ce que l'IA change
· Mis à jour le

Joaquín Trapero in Spécialiste de l'intelligence artificielle et de la protection des données, fondateur de Nonimo.
Un cas inventé, à Yverdon-les-Bains. Chez Pasche Vez architectes Sàrl, une dessinatrice colle dans ChatGPT, depuis son compte privé, le courriel fâché d’un maître d’ouvrage : nom, natel, IBAN. La réponse est polie et rapide. En décembre, le courtier envoie le questionnaire de renouvellement de l’assurance cyber.
À la place de l’associé, je trancherais deux questions avant de renvoyer le questionnaire : que répondre à la rubrique « services cloud », et la police paierait-elle si ce courriel ressortait ? Le cadre de protection des données est dans ce que la nLPD demande quand l’entreprise utilise une IA.
Une assurance cyber paie l'incident, l'arrêt d'exploitation et les prétentions de tiers ; la rançon, rarement. Un texte collé dans une IA sans attaque n'est souvent pas un « cyberévénement ». Et si le questionnaire touche à vos données ou services cloud, l'usage de l'IA se déclare (art. 4 LCA).
Que couvre une assurance cyber pour PME, rançon et amendes comprises
L’Association Suisse d’Assurances (ASA) décrit un noyau commun : restauration des systèmes et des données depuis les sauvegardes, perte de gain pendant l’arrêt, analyse forensique, communication de crise, frais de défense juridique et soutien en cas de chantage. Le tout dans les limites des sommes convenues.
Le marché reste mince. Selon l’ASA, les entreprises détenaient 67 000 polices cyber en 2025, soit 10,8 % des entreprises domiciliées en Suisse, et les PME gardent des lacunes notables. Les intermédiaires le savent, et c’est tout le sujet de l’IA chez les courtiers en assurance.
Mon conseil tient en une ligne : comparez des définitions avant de comparer des primes. Deux polices vendues sous le même nom divergent sur la rançon, les amendes et l’erreur humaine ; la rançon, en surbrillance dans le tableau, en donne l’exemple le plus net.
Cinq postes, trois textes suisses
Ce que dit la branche, puis deux assureurs. Lisez votre propre police ligne par ligne.
| Poste | ASA (en général) | AXA, CGA édition 05.2026 | Zurich, page PME |
|---|---|---|---|
| Gestion de l'incident | Restauration, analyse forensique, communication de crise | Frais de reconstitution des données, aussi après un chantage par rançongiciel | Restauration des données et du système ; gestion de crise |
| Responsabilité civile envers les tiers | Prétentions de tiers lésés, frais de défense juridique | Prétentions pour données de tiers, protection des données, informations confidentielles | Perte, vol ou publication de données, « indépendamment du type de cyberattaque » |
| Perte d'exploitation | Perte de gain après l'interruption | Perte de revenus et frais supplémentaires | Cyberattaque ou erreur d'utilisation, en formules Optimum et Premium |
| Rançon | Souvent pas couverte ; soutien en cas de chantage | « Demandes d'argent dans le cadre d'un chantage » exclues | Paiements extorqués par chantage mentionnés |
| Amendes | Souvent pas couvertes | Exclues, avec les peines pécuniaires | Amendes et pénalités « assurables » |
Sources : ASA, « Qu'est-ce qu'une cyberassurance et que couvre-t-elle ? » (7 mai 2025) ; CGA AXA Assurance Cyber Entreprises, édition 05.2026, celles de l'assurance collective qu'AXA a conclue avec Sunrise pour ses clients professionnels ; page « Cyberassurance » de Zurich pour les PME. Sommes, franchises et sous-limites figurent dans l'attestation d'assurance.
Fuite de données via un assistant d’IA : sinistre cyber ou pas ?
Tout se joue dans la définition de l’événement assuré. Chez AXA, le « cyberévénement » est une attaque intentionnelle due à un logiciel malveillant, à un piratage ou à un déni de service. La garantie pour violation de la protection des données en dépend.
La dessinatrice d’Yverdon n’a rien piraté. Son courriel est parti vers un service grand public, aux conditions décrites dans notre page sur ChatGPT vu depuis la Suisse. Avec ce type de rédaction, les frais d’avocat et d’information des personnes restent au bureau.
Zurich écrit plus large : publication de données quelle que soit l’attaque, erreur d’utilisation pour la perte d’exploitation. Une page produit ne remplace pas les conditions complètes. Tant que l’assureur n’a pas écrit noir sur blanc qu’une divulgation par un collaborateur est couverte, je tiendrais le cas pour non couvert.
Votre fuite vers une IA est-elle un sinistre cyber ?
Deux questions, d'après la rédaction de votre police.
Comment les données sont-elles sorties ?
Comment votre police définit-elle l'événement assuré ?
Lecture des CGA AXA Assurance Cyber Entreprises (édition 05.2026) et de la page PME de Zurich. Ce n'est pas un avis de couverture : seule votre police tranche.
Exclusions de l’assurance cyber et mesures de sécurité exigées
L’art. 33 LCA pose la règle de lecture : l’assureur répond du risque assuré, sauf ce que le contrat exclut « d’une manière précise, non équivoque ». Une exclusion floue profite donc au preneur. Celles d’AXA sont nettes : guerre, terrorisme, amendes, chantage, dommages corporels et matériels.
Une exclusion vise les bureaux qui promettent beaucoup à leurs clients : la responsabilité contractuelle plus étendue que la loi. Une clause de confidentialité plus sévère que la LPD, comme celles qu’on rédige pour une clause IA dans un contrat de mandat, laisse le surplus à votre charge.
Restent les mesures de sécurité. Selon l’art. 29, al. 2 LCA, l’assureur ne peut pas se prévaloir d’une clause qui le libère si la mesure violée n’a eu aucune influence sur le sinistre. Les CGA d’AXA réduisent l’indemnité selon cette influence. Ce pointage, je le veux avant le renouvellement, pas après un sinistre.
Vos mesures tiennent-elles devant l'assureur ?
Les six obligations de sécurité écrites dans les CGA cyber d'AXA. D'autres polices en ont d'autres.
0 sur 6
Trop de trous : un assureur peut refuser de conclure, ou réduire l'indemnité après un sinistre.
Presque. Comblez ce qui manque avant de remplir le questionnaire, pas après.
Socle complet. Gardez la preuve : dates des sauvegardes, journal des mises à jour.
Mesures tirées des CGA AXA Assurance Cyber Entreprises (édition 05.2026), partie A, « Devoirs de diligence et obligations ». Votre contrat peut en exiger d'autres. Vos coches restent dans votre navigateur.
Questionnaire de souscription : les questions sur l’IA et l’art. 4 LCA
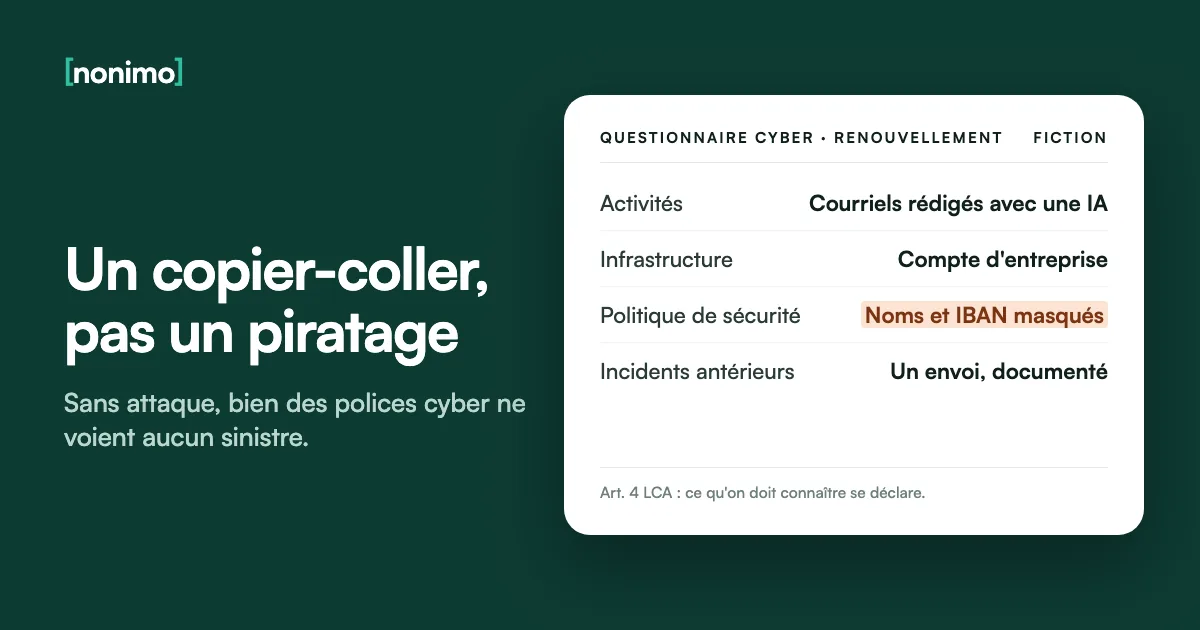
Zurich résume ce que demande la souscription : les activités, le type et la quantité de données stockées et traitées, l’infrastructure informatique, les politiques et processus de sécurité, les incidents passés. Aucune de ces rubriques ne dit « intelligence artificielle ». Toutes la touchent.
L’art. 4 LCA oblige à déclarer les faits importants qu’on connaît ou qu’on « doit connaître ». Un associé qui ignore les comptes privés de son équipe aura du mal à plaider l’ignorance. Et un fait sur lequel l’assureur a posé une question précise et non équivoque est réputé important (al. 3).
Répondre exactement ne veut pas dire s’accuser. Ma règle : décrire ce qui se fait et l’encadrement en place, sans adjectifs ; une directive écrite comme notre modèle de charte IA donne à la case « politique de sécurité » un contenu vérifiable.
Où l'IA se cache dans le questionnaire
Les cinq rubriques de souscription citées par Zurich, avec une réponse exacte pour le bureau d'Yverdon.
| Rubrique | Ce que l'IA y change | Réponse exacte (exemple) |
|---|---|---|
| Activités | Rédaction et synthèse assistées | « Courriels et rapports de chantier rédigés avec un assistant d'IA » |
| Type et quantité de données | Des données de clients sortent du réseau | « Coordonnées de maîtres d'ouvrage, sans données sensibles » |
| Infrastructure informatique | L'assistant est un service cloud de plus | « Un assistant d'IA sous compte d'entreprise ; comptes privés interdits » |
| Politiques de sécurité | Une case cochée sans directive écrite est inexacte | « Directive écrite du 15 janvier 2026 ; noms et IBAN masqués avant envoi » |
| Incidents antérieurs | Un courriel parti sur un compte privé peut en être un | « Un envoi sur compte privé en octobre 2026, documenté, sans suite connue » |
Rubriques : page « Cyberassurance » de Zurich pour les PME. Réponses inventées pour le bureau fictif Pasche Vez architectes Sàrl.
LCA révisée en 2022 : réticence, aggravation du risque et preneurs professionnels
Une réponse inexacte à une question posée, c’est une réticence (art. 6 LCA). L’assureur peut résilier dans les quatre semaines après l’avoir apprise. S’il résilie, il ne paie pas non plus les sinistres déjà survenus, dans la mesure où le fait omis a pesé, et peut réclamer ce qu’il a versé.
L’art. 8 bloque la résiliation si le fait a disparu avant le sinistre, si l’assureur a provoqué la réticence ou s’il connaissait, ou devait connaître, le fait. Le reste du cadre doit beaucoup à la révision du 19 juin 2020, en vigueur depuis le 1er janvier 2022.
Ce qui vaut depuis le 1er janvier 2022
Les articles de la LCA révisée qui pèsent sur une assurance cyber.
| Article | Règle | Pour votre police cyber |
|---|---|---|
| Art. 4, al. 1 | Questions et réponses par écrit ou par un moyen qui permet la preuve par un texte | Gardez une copie datée de vos réponses |
| Art. 2a | Révocation de la proposition ou de l'acceptation dans les quatorze jours | Un délai pour relire les conditions complètes |
| Art. 28, al. 2 | L'aggravation compte si elle touche un fait dont l'étendue a été fixée dans le questionnaire | Un usage de l'IA décrit à la souscription, puis élargi, est à surveiller |
| Art. 38a | Obligation de limiter le dommage et de suivre les instructions de l'assureur | Sauf urgence, pas de rançon payée ni de système effacé sans ses instructions |
| Art. 60, al. 1bis | Action directe du tiers lésé contre l'assureur RC | Un client touché peut s'adresser à l'assureur lui-même |
| Art. 35a | Résiliation ordinaire à la fin de la troisième année, préavis de trois mois | Un contrat de cinq ans n'enferme plus cinq ans |
LCA (RS 221.229.1), état le 1er janvier 2024, notes de bas de page de Fedlex : modification du 19 juin 2020, en vigueur depuis le 1er janvier 2022. L'art. 6 vient de la révision de 2004 ; ses al. 1 à 3 ont reçu une nouvelle teneur au 1er janvier 2022.
En cours de contrat, l’art. 28 libère l’assureur pour l’avenir si le preneur aggrave le risque sur un fait fixé à la souscription. Passer de « pas d’IA » à des dossiers entiers dans un chatbot, c’est ce scénario. Retirer d’abord les données personnelles d’un texte avant l’IA limite ce que l’assureur pourrait vous opposer.
L’art. 98 interdit de modifier au détriment du preneur, entre autres, les art. 6, 14, al. 4 et 28. L’art. 98a écarte cette protection pour les « preneurs d’assurance professionnels » : une PME qui grandit peut la perdre sans le savoir. Ce calcul se refait chaque année, au bouclement des comptes.
Votre entreprise est-elle un preneur professionnel ?
Vos derniers comptes annuels, en millions de francs. Les chiffres de départ sont un exemple inventé.
Preneur ordinaire : la réticence, la faute légère et l'aggravation du risque suivent la LCA, et le contrat ne peut pas les durcir contre vous (art. 98).
Preneur professionnel (art. 98a LCA) : les art. 97 et 98 ne s'appliquent pas, et le contrat peut s'écarter de la loi. Lisez les clauses sur la réticence et l'aggravation avec un juriste.
Seuils de l'art. 98a, al. 2, let. g LCA : total du bilan de 20 millions de francs, chiffre d'affaires net de 40 millions, capital propre de 2 millions ; il faut en dépasser deux. Une gestion professionnelle des risques suffit seule (let. f). Pour une entreprise d'un groupe qui établit des comptes consolidés, ce sont les comptes de groupe qui comptent (al. 3). Les intermédiaires financiers au sens de la loi sur les banques ou de la LPCC le sont d'office (let. b). Rien ne quitte votre navigateur.
Avis de sinistre, annonce au PFPDT, OFCS : qui prévenir après la fuite
Le premier destinataire, c’est l’assureur. L’art. 38 LCA demande l’avis « aussitôt » qu’on connaît le sinistre et son droit ; le contrat peut exiger l’écrit, et l’art. 3 oblige l’assureur à vous indiquer ce délai avant la conclusion. Un avis tardif fautif permet de réduire l’indemnité ; une tromperie libère l’assureur (art. 40).
Le PFPDT ne reçoit une annonce que si la violation entraîne vraisemblablement un risque élevé (art. 24 LPD). L’évaluation et le formulaire sont détaillés dans notre guide pour annoncer une fuite vers une IA au PFPDT, y compris le délai de 24 heures que l’OFCS impose aux infrastructures critiques.
Pour un rançongiciel, l’OFCS déconseille de payer et recommande une dénonciation à la police cantonale du siège. Selon son communiqué du 30 mars 2026, 57 cas de rançongiciels ont été annoncés au second semestre 2025. Mon ordre ne varie pas : l’assureur d’abord, dont l’art. 38a vous oblige à suivre les instructions, sauf urgence.
Trois guichets après une fuite
Le premier coup de fil va à l'assureur, même si la couverture est incertaine.
| Destinataire | Base | Quand | Ce qu'il attend |
|---|---|---|---|
| Assureur cyber | Art. 38 et 38a LCA ; votre police | Aussitôt ; AXA écrit « dans les meilleurs délais » | Faits par écrit, journaux, mesures de limitation ; chez AXA, plainte en concertation avec lui |
| PFPDT | Art. 24 LPD | Dans les meilleurs délais, si le risque est vraisemblablement élevé | Nature de la violation, conséquences, mesures prises |
| Police cantonale | Recommandation de l'OFCS ; CGA AXA | Après une attaque ; chez AXA, immédiatement en cas de violation de la protection des données | Dénonciation pénale, ouverture d'une enquête |
LCA et LPD sur Fedlex ; CGA AXA Assurance Cyber Entreprises, édition 05.2026 ; OFCS, « Rançongiciels : que faire ? » ; communiqué de l'OFCS du 30 mars 2026 pour les 57 cas.
Données de clients masquées avant l’IA : moins à déclarer à l’assureur
La discussion de couverture n’a lieu que parce que le nom, le natel et l’IBAN du maître d’ouvrage sont partis. Pour répondre poliment à un courriel fâché, l’assistant n’en a aucun besoin. Le PFPDT recommande d’ailleurs de supprimer les données personnelles avant une requête à une IA, quand l’usage concret le permet.
L’application Nonimo pour les bureaux de Suisse romande fait ce tri sur votre ordinateur : le maître d’ouvrage, son natel et son IBAN partent en étiquettes, et la réponse polie revient avec son nom. La case « politique de sécurité » décrit alors un contrôle réel : c’est une réponse que je signe volontiers.
Le rapport de chantier en PDF ou le décompte Excel se traitent avec les outils en ligne, qui passent par notre serveur. Sur la couverture, seul le texte de votre police fait foi : posez la question par écrit à l’assureur avant le prochain renouvellement.
Le même courriel, vu depuis le dossier d'assurance
Ce que change, point par point, le fait d'avoir remplacé le nom, le natel et l'IBAN avant l'envoi.
| Point du dossier | Nom, natel et IBAN partis | Remplacés avant l'envoi |
|---|---|---|
| Rubrique « politique de sécurité » (art. 4 LCA) | Une directive écrite, mais rien qui la fasse respecter | Un contrôle technique à décrire, avec sa date de mise en place |
| Rubrique « incidents antérieurs » | Un envoi de données de clients sur un compte privé, à mentionner | Un texte sans nom, natel ni IBAN du client |
| Faute de l'employée (art. 14, al. 3 et 4 LCA) | L'assureur peut chercher une faute grave du bureau dans la surveillance | Directive et outil montrent que la surveillance existait |
| Annonce au PFPDT (art. 24 LPD) | Risque à évaluer sur des données qui désignent le client | Risque à évaluer sur ce qui reste : le contexte peut encore le désigner |
| Couverture avec une définition comme celle d'AXA | Pas de « cyberévénement » : frais d'avocat et d'information à votre charge | Pas de données de clients identifiantes à traiter comme une fuite |
Lecture de la LCA, de la LPD et des CGA AXA Assurance Cyber Entreprises (édition 05.2026), appliquée au bureau fictif d'Yverdon. Remplacer des données ne rend pas un texte anonyme. Seuls votre police et votre assureur tranchent un cas réel.
Un bureau qui branche une IA par API peut placer Nonimo Gateway dans son réseau, devant tous les envois.
Sources
- Loi fédérale sur le contrat d’assurance (LCA, RS 221.229.1) : art. 2a, 3, 4, 6, 8, 14, 28, 29, 33, 35a, 38 à 40, 60, 98 et 98a ; modification du 19 juin 2020 en vigueur depuis le 1er janvier 2022.
- Loi fédérale sur la protection des données (LPD, RS 235.1) : art. 24, annonce des violations ; art. 64, amendes dans l’entreprise.
- ASA, « Qu’est-ce qu’une cyberassurance et que couvre-t-elle ? » : postes couverts, rançons et amendes souvent exclues.
- ASA, « Croissance du volume des primes en cyberassurance », 5 août 2025 : 67 000 polices, 10,8 % des entreprises, 172 millions de francs.
- OFCS, « Rançongiciels : que faire ? » : ne pas payer, dénonciation à la police cantonale.
- Conseil fédéral, communiqué de l’OFCS du 30 mars 2026 : 57 cas de rançongiciels annoncés au second semestre 2025.
- PFPDT, « Recours à l’intelligence artificielle au quotidien » : supprimer les données personnelles avant une requête à une IA.
- AXA, Conditions générales Assurance Cyber Entreprises, édition 05.2026 : assurance collective conclue avec Sunrise pour ses clients professionnels ; cyberévénement, exclusions, sauvegardes, sinistre.
- Zurich, « Cyberassurance » pour les PME : modules, informations de souscription, exclusions.
Consulté le 9 novembre 2026.
Guides associés
Questions fréquentes
Que couvre une assurance cyber pour une PME en Suisse ?
Surtout l'incident, l'arrêt d'exploitation et les prétentions de tiers. L'ASA cite la restauration des données, la perte de gain, l'analyse forensique, la communication de crise et la défense juridique, dans les limites des sommes convenues.
Une fuite de données via ChatGPT est-elle couverte par l'assurance cyber ?
Pas forcément, car beaucoup de contrats exigent une attaque. Les CGA cyber d'AXA (édition 05.2026) exigent un logiciel malveillant, un piratage ou un déni de service. Un texte collé par un collaborateur n'en est pas un.
L'assurance cyber paie-t-elle la rançon d'un rançongiciel ?
Rarement. L'ASA range les rançons parmi ce qui n'est souvent pas couvert, et l'OFCS déconseille de payer. Zurich mentionne pourtant les paiements extorqués par chantage dans sa cyberassurance.
Faut-il déclarer l'usage de l'IA dans le questionnaire de l'assureur ?
Oui, dès qu'une question le touche. L'art. 4 LCA vise les faits importants connus ou qui doivent l'être. Une question précise et non équivoque rend le fait important d'office.
Que se passe-t-il si l'on répond mal au questionnaire d'assurance ?
L'assureur peut résilier dans les quatre semaines après l'avoir appris (art. 6 LCA). S'il résilie, il refuse aussi les sinistres survenus, dans la mesure où le fait omis a influé sur leur survenance ou leur étendue.
Une négligence d'un employé fait-elle perdre la couverture cyber ?
Pas automatiquement. Une faute légère laisse l'assureur entièrement tenu (art. 14, al. 4 LCA). Pour la faute d'un employé, il ne réduit que si l'entreprise a commis une faute grave dans sa surveillance ou son engagement.
L'assurance cyber paie-t-elle les amendes de la LPD ?
En général non. Les CGA d'AXA excluent amendes et peines pécuniaires ; Zurich parle d'amendes « assurables ». Les amendes de la LPD visent d'abord la personne physique responsable.
Combien d'entreprises suisses ont une assurance cyber ?
Environ une sur dix. Selon l'ASA (août 2025), les entreprises ont 67 000 polices, soit 10,8 % des entreprises du pays. Seules 42 % des PME se disent suffisamment protégées (étude « PME Cybersécurité 2025 », relayée par l'ASA).