ChatGPT au Luxembourg : où vont vos données et quoi y coller
· Mis à jour le

Joaquín Trapero in Expert en intelligence artificielle et en protection des données, fondateur de Nonimo.
Ce que fait OpenAI d’une conversation, réglage d’entraînement, historique et durée de conservation compris, ne change pas à la frontière : c’est expliqué dans notre guide sur ChatGPT et la confidentialité de vos données. Ici, je laisse ces réglages de côté.
Cette page répond à ce qui ne vaut qu’au Grand-Duché : qui surveille OpenAI quand vous écrivez depuis Esch ou depuis Thionville, ce que la loi du 1er août 2018 met sur le dos de votre employeur, où en est la loi luxembourgeoise sur l’IA, et ce que dit la CNPD sur l’intelligence artificielle.
ChatGPT est autorisé au Luxembourg, mais l'enquête sur OpenAI revient à l'autorité irlandaise, pas à la CNPD. Vous pouvez quand même vous plaindre à Belvaux. Votre employeur, lui, répond devant la CNPD de ce que ses équipes collent, et le secret bancaire ou médical passe avant tout réglage.
Se plaindre de ChatGPT à la CNPD : Belvaux ou Dublin ?
Depuis le 15 février 2024, OpenAI a dans l’Union un établissement unique, OpenAI Ireland Limited, à Dublin. Le comité européen de la protection des données (CEPD) en a tiré la conséquence dans son rapport de mai 2024 : le guichet unique s’applique, et une autorité chef de file mène le dossier.
Laquelle ? Dans sa politique européenne mise à jour le 24 août 2026, OpenAI désigne la Data Protection Commission irlandaise. Le CEPD précise que cette autorité n’est pas liée par la déclaration de l’entreprise. En l’état, c’est Dublin qui instruit ; la CNPD n’y participe que comme autorité concernée.
Elle reste pourtant votre guichet. L’article 77 du RGPD vous laisse saisir l’autorité de votre résidence habituelle ou de votre lieu de travail. Pour un frontalier, ça change tout : il choisit entre Belvaux et son pays. C’est le parcours que je conseille de suivre dans l’ordre ci-dessous.
À qui adresser votre plainte sur ChatGPT ?
Trois questions, dans l'ordre où la CNPD les poserait.
Qui a mal traité vos données ?
Avez-vous déjà écrit à OpenAI pour exercer votre droit (accès, effacement, rectification) ?
Où vivez-vous et où travaillez-vous ?
D'après les articles 56 et 77 du RGPD, le rapport du groupe de travail ChatGPT du CEPD (24 mai 2024) et la politique européenne d'OpenAI (version du 24 août 2026) et le formulaire de réclamation de la CNPD. Ce parcours ne remplace pas l'avis d'un juriste.
Avant de déposer quoi que ce soit, effacez ce qui n’a rien à faire là : la marche à suivre est dans notre guide pour supprimer l’historique de ChatGPT. Une plainte ne retire pas un texte des serveurs.
Loi du 1er août 2018 : ce qu’elle met à la charge de l’employeur
La loi du 1er août 2018 organise la CNPD et met en œuvre le RGPD. Son article 2 réserve son titre II aux responsables et sous-traitants établis au Luxembourg. Elle ne parle donc pas à OpenAI : elle parle à la fiduciaire de Strassen, à la banque du Kirchberg, à l’administration communale.
Son article 48 cache une particularité : la CNPD peut infliger les amendes de l’article 83 du RGPD, « sauf à l’encontre de l’État ou des communes ». Un agent communal qui colle le courrier d’un administré dans un compte personnel expose sa commune à une injonction, pas à une amende.
Ça ne rend pas la faute plus légère, et je ne m’en servirais jamais comme argument dans un service public. Le détail des obligations est dans notre page sur le RGPD et la loi de 2018 appliqués à l’IA.
Qui répond de quoi quand un dossier part dans ChatGPT
La ligne surlignée est celle que les services publics oublient.
| Acteur | Texte qui le vise | Autorité et sanction |
|---|---|---|
| OpenAI Ireland Limited, Dublin | RGPD | Autorité irlandaise, chef de file selon OpenAI ; amendes de l'article 83 |
| Entreprise établie au Luxembourg | RGPD et loi CNPD de 2018 (article 2) | CNPD ; amendes de l'article 83 et astreintes (articles 48 et 49) |
| État ou commune | RGPD et même loi nationale | CNPD ; mesures correctrices, mais ni amende administrative ni astreinte (articles 48 et 49) |
| Vous, pour un usage strictement privé | Hors RGPD (article 2, paragraphe 2, point c) | Aucune |
Sources : loi du 1er août 2018 (Mémorial A n° 686), articles 2, 48 et 49 ; RGPD, articles 2 et 83.
Si l’envoi a déjà eu lieu, la question devient celle de la notification : voyez quand et comment signaler une fuite à Belvaux.
Maîtrise de l’IA : ce que la CNPD attend des entreprises
La CNPD n’a pas de doctrine propre à ChatGPT. Elle a mieux pour un employeur : un article sur la « maîtrise de l’IA » exigée par l’article 4 du règlement européen, applicable depuis le 2 février 2025. L’obligation y vise « les IA dites génératives comme ChatGPT ».
L’autorité vise le cas typique de l’employeur qui autorise un outil d’IA. Il doit tenir compte des connaissances de son personnel, du contexte d’utilisation et des personnes sur qui l’outil est utilisé : clients, salariés, patients, usagers. Elle ajoute qu’une simple consigne isolée risquerait d’être insuffisante.
Ce dernier point me plaît, parce qu’il démonte le réflexe du courriel « pas de données clients dans ChatGPT » envoyé un vendredi soir. Pour passer à l’écrit, partez de notre modèle de charte IA pour le Luxembourg.
Note de service ou programme : ce que la CNPD décrit
La colonne marquée est celle qui tient face à l'article 4.
Une note de service
- Un message unique à tout le personnel
- Même texte pour la comptabilité et l'accueil
- Rien sur les clients ou patients concernés
- Aucune trace de qui l'a lue
Un programme de maîtrise de l'IA
- Formations selon le profil, technique ou non, et à l'arrivée
- Règles selon le secteur, la finalité et le niveau de risque
- Liste des personnes touchées par l'usage de l'outil
- Indicateurs de suivi pour prouver l'effort
- Une liste des données à retirer avant d'écrire à une IA
D'après l'article de la CNPD « Comment les organisations s'assurent-elles de la maîtrise de l'IA ? » et l'article 4 du règlement (UE) 2024/1689.
Projet de loi 8476 : la loi luxembourgeoise sur l’IA en attente
Le règlement européen sur l’IA s’applique sans loi nationale, mais il faut désigner qui le contrôle. C’est l’objet du projet n° 8476, déposé le 23 décembre 2024. Il modifie aussi la loi du 1er août 2018, la loi CSSF de 1998 et la loi sur les assurances.
D’après la CNPD, qui détaille le projet dans une note d’août 2025, le texte ferait d’elle le point de contact unique, l’autorité résiduelle de surveillance du marché et une autorité chargée des droits fondamentaux, avec l’ALIA et l’ITM. Elle devrait aussi ouvrir un bac à sable réglementaire. Rien de cela n’est encore voté.
Je ne bâtirais pas une conformité sur un projet : l’article 4 vous oblige déjà. Le reste du calendrier européen est résumé dans notre page sur l’AI Act au Luxembourg.
Le projet de loi 8476, étape par étape
La dernière ligne est l'état du dossier au 10 novembre 2026.
| Date | Étape |
|---|---|
| 29 novembre 2024 | Projet approuvé en Conseil de gouvernement |
| 23 décembre 2024 | Dépôt à la Chambre des députés |
| 16 janvier 2025 | Renvoi en Commission des Médias et des Communications |
| 17 janvier 2025 | Avis de la CSSF, premier des douze avis au dossier |
| 3 juin 2025 | Seule réunion de commission inscrite au dossier |
| 10 juillet 2026 | Avis du Conseil d'État, dernier document versé |
| 10 novembre 2026 | Toujours « en commission » : pas de vote, rien au Journal officiel |
Sources : dossier n° 8476 sur chd.lu ; date du Conseil de gouvernement d'après la CNPD (communiqué du 4 décembre 2024).
Côté finance, la CSSF a rendu le premier avis du dossier ; ses attentes actuelles sont dans la CSSF face à l’IA.
Les sociétés de gestion suivront ce texte de près, parce qu’il touche aussi la loi CSSF : leurs questions propres sont dans notre guide sur les fonds d’investissement et l’IA.
Réclamations à la CNPD en 2025 : ce que dit le rapport annuel
Le rapport annuel 2025 de la CNPD compte 846 nouvelles réclamations, contre 516 en 2024 : 691 nationales et 155 venues du système de coopération européen. La CNPD en a clôturé 737 dans l’année, et 226 dossiers nationaux ont abouti à des mesures correctrices ou à des demandes de mise en conformité.
Le rapport explique la hausse par des citoyens mieux informés de leurs droits et plus confiants envers l’institution. Il ne chiffre aucune part liée à l’IA générative. Ce qui m’agace un peu, c’est de lire ailleurs que l’IA explique la hausse : le rapport ne le dit pas, je m’en tiens donc à lui.
Les motifs, eux, parlent aux utilisateurs d’IA : accès refusé et effacement non respecté arrivent en tête. Si votre demande porte sur des fichiers déposés, notre guide sur ce que ChatGPT garde de vos photos aide à formuler la demande d’accès.
Motifs des réclamations nationales reçues par la CNPD en 2025
En pourcentage des 691 réclamations ; un dossier peut porter plusieurs motifs.
Source : CNPD, rapport annuel 2025, motifs des réclamations nationales. Barres à l'échelle du motif le plus fréquent (30 %). Motifs de 3 % ou moins non repris.
Secret bancaire et article 458 : la règle qui passe avant ChatGPT
Le texte de 1993 sur le secteur financier, en son article 41, oblige les entités surveillées par la CSSF et leurs employés à garder secrets les renseignements confiés. Qui les révèle encourt la sanction pénale du secret professionnel, celle qui tient aussi médecins et avocats.
Le paragraphe 2bis ouvre une porte pour la sous-traitance, à des conditions précises. Un compte ChatGPT personnel n’en remplit aucune ; un espace professionnel n’en remplit que celles que votre contrat et vos clients ont réellement validées. L’analyse complète est dans notre page sur le secret bancaire et l’IA.
Pour un cabinet, la lecture se fait côté déontologie : voyez ce que le barreau attend d’un avocat qui utilise l’IA. Sur ce terrain, ma position est simple : sans les quatre cases ci-dessous, le nom du client ne part pas.
Article 41, paragraphe 2bis : votre outil d'IA passe-t-il ?
Pour une banque ou un PSF qui confie un service à un prestataire qui n'est pas un professionnel surveillé au Luxembourg. Cochez ce qui est établi par écrit.
0 condition(s) sur 4
Il manque au moins une condition : un renseignement client identifiable ne part pas dans cet outil.
Les quatre conditions du deuxième alinéa semblent réunies sur le papier. Ça ne suffit pas encore : les règles de la CSSF en matière d'externalisation (circulaire 22/806), le contrat de sous-traitance exigé par le RGPD et vos règles internes restent à vérifier. Votre compliance tranche avant le premier envoi.
D'après l'article 41, paragraphe 2bis, deuxième alinéa, de la LSF (texte coordonné publié par la CSSF ; seul le Journal officiel fait foi). Cette grille ne couvre que le secret : elle ne dit pas si votre outil est autorisé et ne remplace pas un avis juridique.
Côté sanction, le Code pénal va de huit jours à six mois de prison, assortis d’une amende de 500 euros au moins, 5 000 au plus. Les cabinets médicaux ont leur page : Nonimo pour les médecins.
Les fiduciaires agréées comme PSF sont dans le champ de l’article 41 ; pour les autres, la discrétion vient de leur loi professionnelle ou du contrat de mandat. Voyez Nonimo pour les fiduciaires.
Une banque ou un PSF qui veut la même règle sur tous les postes, sans compter sur chaque collaborateur, regardera plutôt le gateway Nonimo.
ChatGPT au bureau, au Luxembourg : ce que je retire avant l’envoi
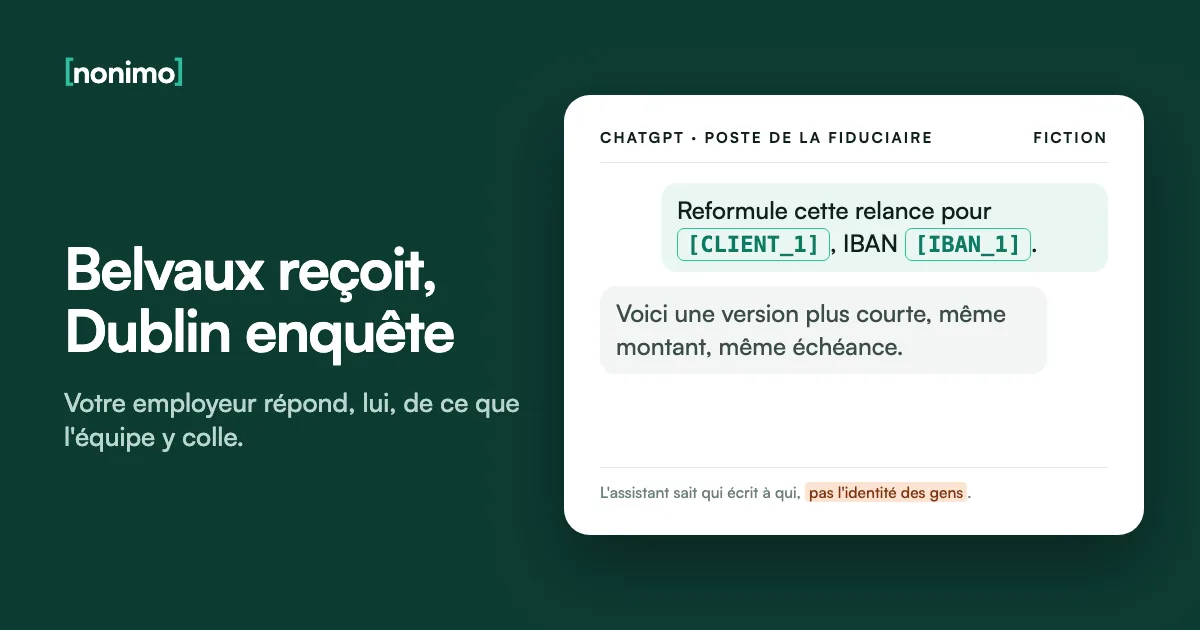
Mon verdict : ChatGPT reformule très bien une relance ou résume une note, si ni le nom du client, ni son IBAN LU, ni son matricule à 13 chiffres ne partent avec. L’assistant doit savoir qui écrit à qui, pas l’identité des gens.
Notre essai date du 27 octobre 2026 : deux textes inventés, une relance de fiduciaire et une note d’entretien de banque privée, passés dans Nonimo, sorties relevées telles quelles. Une limite connue : un nom glissé seul au milieu d’une phrase peut passer, donc relisez l’aperçu.
Ce que le test du 27 octobre a remplacé
La ligne surlignée est le numéro qu'aucun assistant n'a besoin de lire.
| Élément dans le texte | Ce qui est parti vers l'assistant |
|---|---|
| Nom précédé de « M. » ou « Mme » | [PERSONNE_1] |
| Adresse e-mail | [E-MAIL_1] |
| Numéro de GSM en +352 | [TELEPHONE_1] |
| IBAN luxembourgeois | [IBAN_1] |
| Matricule, même écrit en groupes | [ID_NACIONAL_LU_1] |
| Montant, date de l'entretien, objet de la relance | Inchangés, pour que la réponse reste utile |
Deux textes fictifs passés dans Nonimo le 27 octobre 2026. Les valeurs d'origine reviennent sur le poste quand la réponse est copiée.
C’est le travail de Nonimo au Luxembourg : remplacer sur votre ordinateur le nom, l’IBAN LU et le matricule d’une note client avant qu’elle n’arrive chez OpenAI, puis les remettre dans la réponse. Une étiquette ne vaut pas accord du client au sens de l’article 41.
Vous pouvez essayer le masquage sur un texte dans les outils en ligne avant d’installer l’application.
Pour équiper une équipe, comparez les formules Nonimo.
Sources
- CEPD, rapport du groupe de travail ChatGPT : établissement unique d’OpenAI dans l’Union depuis le 15 février 2024, guichet unique.
- OpenAI, politique de confidentialité européenne : version du 24 août 2026 ; OpenAI Ireland Limited responsable, Data Protection Commission chef de file, retrait sous 30 jours.
- Règlement (UE) 2016/679 (RGPD) : articles 2, 56, 77 et 83.
- Loi du 1er août 2018 portant organisation de la CNPD : articles 2, 4, 48 et 49.
- Code pénal, version consolidée au 19 décembre 2025 : article 458.
- Loi du 5 avril 1993 relative au secteur financier, texte coordonné CSSF : article 41, paragraphes 1 et 2bis.
- CNPD, « Comment les organisations s’assurent-elles de la maîtrise de l’IA ? » : article 4 applicable à ChatGPT, limites d’une consigne isolée.
- CNPD, rapport annuel 2025 : 846 réclamations, explication de la hausse, motifs des réclamations nationales.
- Chambre des députés, dossier n° 8476 : dépôt, douze avis, statut « en commission ». Le rôle prévu pour la CNPD vient de sa note d’août 2025 sur le règlement IA.
Consulté le 10 novembre 2026.
Guides associés
Questions fréquentes
Quelle loi est applicable au Luxembourg en vertu du RGPD ?
Celle du 1er août 2018, qui organise la CNPD. Elle complète le RGPD, qui s'applique directement, et vise les responsables établis au Grand-Duché. Une seconde loi du même jour couvre la matière pénale et la sécurité nationale.
ChatGPT est-il conforme au RGPD au Luxembourg ?
Ni la CNPD ni le CEPD ne l'ont déclaré conforme. Depuis le 15 février 2024, OpenAI Ireland Limited est son seul établissement dans l'Union : Dublin instruit comme chef de file, Belvaux reçoit les plaintes des résidents.
Est-ce que ChatGPT garde nos données ?
Oui, OpenAI Ireland Limited garde l'historique tant que vous ne l'effacez pas. Elle annonce ensuite un retrait sous 30 jours. Pour une copie ou l'effacement, écrivez-lui d'abord ; sans réponse, la CNPD prend votre réclamation.
ChatGPT respecte-t-il le secret professionnel ?
Non, le secret pèse sur vous, pas sur OpenAI. Une banque ou un PSF répond de la LSF de 1993, en son article 41 ; un médecin ou un avocat, du Code pénal, en son article 458.
Que dit l'article 458 du code pénal luxembourgeois ?
Il punit la révélation d'un secret reçu par état ou par profession. Il prévoit huit jours à six mois de prison, plus une amende comprise entre 500 et 5 000 euros.
Quand le RGPD ne s'applique pas ?
Pour un usage strictement personnel ou domestique. Demander à ChatGPT un menu pour une fête de famille n'est pas visé ; un texte sur un client, un patient ou un collègue l'est.
Quelles entreprises sont concernées par le RGPD ?
Toutes celles qui traitent des données personnelles, quelle que soit leur taille. Au Grand-Duché, seuls l'État et les communes échappent aux amendes de la CNPD, selon l'article 48 de la loi de 2018.