Secret bancaire au Luxembourg : que confier à l'IA ?
· Mis à jour le

Joaquín Trapero in Expert en intelligence artificielle et en protection des données, fondateur de Nonimo.
Au Grand-Duché, la loi ne parle jamais de « secret bancaire ». Elle impose aux banques, aux PSF et à chacun de leurs salariés de taire ce que les clients leur confient. Coller une note d’entretien dans un assistant d’IA revient à ajouter un destinataire à cette confidence.
Je m’en tiens ici aux textes luxembourgeois : l’article 41 de la LSF, sa peine, ses deux voies vers un prestataire et les circulaires de la CSSF. Ce qu’OpenAI fait d’une conversation, partout en Europe, est expliqué dans notre guide sur ChatGPT et vos données.
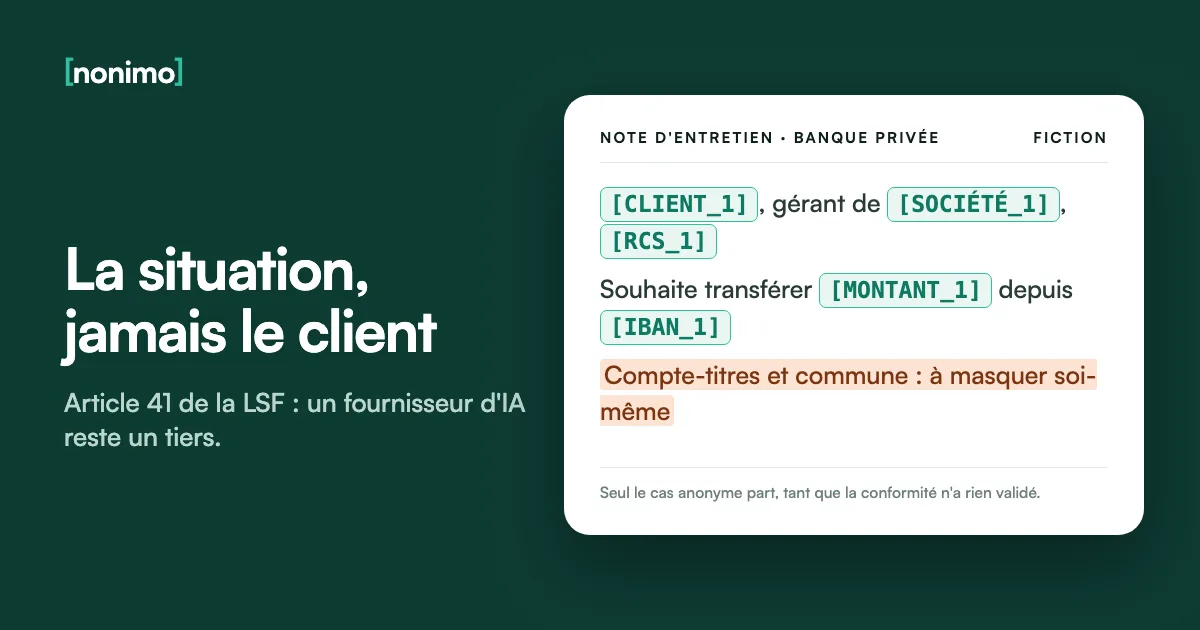
À l'IA, décrivez la situation, jamais le client. Au Luxembourg, le secret bancaire, c'est l'article 41 de la LSF. Un fournisseur d'IA y est un tiers : il ne reçoit un renseignement client que par le paragraphe 2bis, avec l'accord du client et la confidentialité chez lui. Un compte personnel n'y entre pas.
Article 41 de la LSF : qui doit se taire, et sur quoi
Le paragraphe 1er vise les entités sous surveillance prudentielle de la CSSF, et celles établies au Luxembourg que surveille la BCE ou une autorité étrangère. Puis les personnes : direction, dirigeants, employés et « autres personnes » à leur service. L’intérimaire du back-office n’y échappe pas.
L’objet, ce sont les « renseignements confiés » dans l’activité professionnelle, sans aucune liste. Dans un communiqué du 2 octobre 2026 sur son propre secret, la CSSF résume la jurisprudence : sont visées les informations qui, par nature et par leur lien avec une personne, doivent légitimement rester secrètes.
Le détail que je ferais afficher dans chaque salle de réunion : le paragraphe 8 maintient la sanction après la fin de l’emploi. Le RGPD, lui, court en parallèle (paragraphe 9) ; voyez le RGPD et la loi de 2018 face à l’IA.
L'article 41, paragraphe par paragraphe
Le cadre épais est celui qui décide du sort d'un outil d'IA. Le paragraphe barré n'existe plus.
D'après le texte coordonné de la loi sur le secteur financier publié par la CSSF et l'article 17 de la loi du 27 février 2018, qui abroge le paragraphe 5 et insère le 2bis. Seul le Journal officiel fait foi.
Article 458 du Code pénal : la peine du secret professionnel
L’article 41 n’a pas de peine à lui : il renvoie au Code pénal, à l’article qui tient aussi médecins et pharmaciens. Il frappe quiconque reçoit des secrets du fait de son état ou de sa profession, et punit leur révélation.
Le texte prévoit deux peines côte à côte : un emprisonnement dont la durée va de huit jours à six mois, et une amende dont le plancher est de 500 euros et le plafond de 5 000. Il réserve deux cas : le témoignage en justice et l’obligation légale de parler.
Ce barème a l’air modeste pour une place financière ; je ne m’y fierais pas : il ne dit rien d’un licenciement ni de ce que le client réclamera. Pour une note déjà partie, le volet données personnelles suit sa propre procédure auprès de la CNPD.
Ce que l'article 458 punit, et ce qu'il laisse de côté
À gauche, le risque pénal d'une note collée dans un chatbot. À droite, ce qui reste permis.
Puni
Révéler un secret confié par état ou par professionEmprisonnement : de 8 jours à 6 moisEt amende : de 500 € à 5 000 €Encore après le départ de la banque (LSF, § 8)Hors de ce texte
Témoigner quand la justice vous appelleParler quand une loi vous y obligeTransmettre dans un cas où le secret « n'existe pas » (LSF, § 2 à 5bis)Après une révélation légale : pas de responsabilité de ce seul fait (LSF, § 7)Code pénal, article 458, version consolidée au 19 décembre 2025 sur Legilux ; loi sur le secteur financier, article 41, texte coordonné de la CSSF.
PSF de support et paragraphe 2bis : deux voies vers un prestataire
Jusqu’en 2018, un paragraphe 5 écartait le secret face aux PSF de support, et la circulaire CSSF 17/656 s’appuyait dessus. La loi du 27 février 2018 l’a abrogé et a inséré le 2bis ; la 17/656 est depuis abrogée par la 22/805. Une procédure interne qui les cite a vieilli.
Première voie : un prestataire établi au Luxembourg, surveillé par la CSSF, la BCE ou le CAA et tenu à un secret pénal, reçoit les renseignements par un contrat de services, sans accord du client. Seconde voie : le client accepte le service sous-traité, le type de renseignements et le pays du prestataire.
Dans la seconde, ceux qui accèdent aux données doivent être tenus au secret par la loi ou par un accord de confidentialité. Pour un éditeur d’IA étranger, je ne vois que celle-là, et elle se bâtit au niveau de la banque. Une grille à cocher figure dans notre page ChatGPT au Luxembourg.
Par quelle voie votre outil d'IA peut-il lire une note client ?
Quatre questions tirées du paragraphe 2bis, dans l'ordre du texte.
Le prestataire est-il établi au Luxembourg et surveillé par la CSSF, la BCE ou le Commissariat aux Assurances ?
Est-il tenu lui-même à un secret pénalement sanctionné, et reçoit-il les données dans le cadre d'un contrat de services ?
Vos clients ont-ils accepté, par la loi ou selon les modalités d'information convenues, ce service, le type de renseignements envoyés et le pays du prestataire ?
Chez le prestataire, les personnes qui accèdent aux données sont-elles tenues au secret par la loi ou liées par un accord de confidentialité ?
D'après l'article 41, paragraphe 2bis, de la loi sur le secteur financier (texte coordonné de la CSSF). Cette grille ne dit pas si l'outil est autorisé chez vous : votre conformité le décide.
ChatGPT personnel ou offre d’entreprise : l’écart pour le secret bancaire
Le modèle est souvent le même ; c’est le contrat autour qui diffère. Sur les offres pour particuliers (Free, Plus, Pro), OpenAI peut entraîner ses modèles sur vos contenus tant que « Améliorer le modèle pour tous » reste activé. Même désactivé, un avis donné sur une réponse peut y faire entrer toute la conversation.
Pour ChatGPT Business, Enterprise et l’API, OpenAI annonce ne pas entraîner sur les données de l’entreprise par défaut et propose un avenant de traitement (DPA). Chez Business, l’accès aux conversations est réservé à des employés autorisés et à des sous-traitants tenus à la confidentialité.
Ma ligne : jamais un nom de client sur un compte personnel, option désactivée ou non. Elle règle l’entraînement ; elle ne crée ni l’accord du client ni le contrat voulu par la loi. Une banque branchée sur l’API peut placer le Gateway Nonimo sur ses serveurs, devant les appels.
Deux comptes, deux situations face à l'article 41
La ligne surlignée est la condition qu'aucun réglage ne remplit à votre place.
| Question | Compte personnel (Free, Plus, Pro) | Offre d'entreprise ou API |
|---|---|---|
| Qui a accepté les conditions ? | Le salarié, seul | La banque |
| Entraînement sur les contenus | Possible, sauf option désactivée (un avis sur une réponse reste utilisable) | Non par défaut |
| Avenant de traitement RGPD | Aucun | Possible (Business, Enterprise, API) |
| Confidentialité de ceux qui accèdent | Les conditions d'utilisation grand public | Accès limité ; sous-traitants liés par la confidentialité chez Business |
| Accord du client sur le service, le type de données et le pays | Jamais | À organiser par la banque, par exemple dans ses conditions générales |
OpenAI, centre d'aide sur l'usage des données pour améliorer les modèles et page « Enterprise privacy » ; loi sur le secteur financier, article 41, § 2bis. Pour une équipe entière : Nonimo pour les banques.
Circulaires CSSF 22/806 et 25/883 : quelle règle d’externalisation chez vous
La circulaire 22/806 fixe les attentes de la CSSF en matière d’externalisation. Depuis l’application du règlement DORA, le 17 janvier 2025, la circulaire 25/883 du 9 avril 2025 l’a recentrée : banques, entreprises d’investissement et établissements de paiement n’y suivent plus que la partie I, pour l’externalisation hors TIC.
Leur externalisation TIC relève de DORA et de la circulaire 25/882. Un PSF, lui, applique la 22/806 entière, dont le point 119 : « besoin de savoir », « moindre privilège » et accès aux données secrètes conforme au 2bis. Un assistant d’IA hébergé ressemble fort à un service TIC.
Je n’attendrais pas un texte propre à l’IA pour trancher la question du nom du client : le 2bis et ces règles y répondent déjà. Les publications de la CSSF sur l’IA elle-même sont réunies dans notre page sur la CSSF et l’IA.
Quel texte encadre votre outil d'IA ?
Choisissez le type d'entité surveillée.
Partie I de la 22/806, pour ce qui n'est pas TIC. Point 8 : dispositifs de confidentialité et respect du 2bis. Point 87 : le contrat oblige le prestataire à respecter, le cas échéant, le secret bancaire. Si l'outil d'IA est un service TIC, comme c'est probable, DORA prend le relais : son article 30 veut dans le contrat les pays où les données sont traitées et stockées. Le 2bis, lui, s'applique dans tous les cas.
La 22/806 entière, parties I et II. Point 119 : besoin de savoir, moindre privilège, accès aux données secrètes selon le 2bis. Un PSF de support qui sous-externalise une partie de la gestion des systèmes TIC de ses clients du secteur financier obtient d'abord leur accord ; si ce tiers peut voir des données secrètes, il les en informe clairement et recueille leur consentement préalable (point 127).
Un secret à part, le même schéma. Le secret vient de l'article 30 de la loi du 10 novembre 2009 sur les services de paiement, que la circulaire cite à côté de l'article 41. Comme les banques, ces établissements ne suivent que la partie I de la 22/806, hors TIC.
Circulaire CSSF 22/806 telle que modifiée par la circulaire 25/883, introduction et points 2, 8, 87, 119 et 127 ; règlement (UE) 2022/2554, article 30. Les sociétés de gestion suivent d'autres règles : fonds d'investissement et IA.
Note de banque privée : ce qui trahit un client au Grand-Duché
Le « besoin de savoir » vaut aussi pour un prompt : pour remettre au propre un compte rendu, l’assistant a besoin des faits, pas de l’identité. Le nom part en premier, puis le matricule, dont les huit premiers chiffres donnent la date de naissance.
Une société détenue par le client le désigne aussi sûrement : son numéro RCS et son numéro de TVA en LU se retrouvent en ligne. Viennent ensuite les détails de vie : à l’échelle du pays, un métier, une commune et une vente immobilière suffisent souvent.
Les montants, je les laisse en général, arrondis : sans nom, ils ne désignent personne. Une copie de pièce d’identité n’a en revanche rien à faire dans un chat, même un passeport aux numéros masqués.
Votre note peut-elle partir telle quelle ?
Cochez ce qu'elle contient. Chaque case dit quoi en faire.
0 élément(s) sur 8
Rien qui désigne le client : la note peut partir vers l'outil que votre établissement autorise.
Pas telle quelle. Traitez chaque élément ci-dessus, relisez, puis envoyez seulement le cas.
Grille de Nonimo, d'après l'article 41, § 1er, de la loi sur le secteur financier et le « besoin de savoir » des points 83 et 119 de la circulaire CSSF 22/806. Elle ne remplace pas la décision de votre conformité.
Secret bancaire et IA : garder le client, envoyer la question
Si j’avais une équipe de banque privée, la règle tiendrait en une ligne : tant que la conformité n’a pas validé une voie du 2bis pour un outil précis, seul le cas anonyme part. Elle s’écrit dans votre charte d’usage de l’IA.
Le geste, lui, peut s’automatiser. Sur votre ordinateur, l’application Nonimo change le nom du client, son matricule, son IBAN, sa société, son RCS et sa TVA en étiquettes avant l’envoi ; la réponse revient ensuite avec les données du client à leur place.
Dans l’essai consigné le 27 octobre 2026, sur deux textes inventés, le numéro de compte-titres et la commune sont restés lisibles : on les masque à la main dans l’aperçu. Un relevé en PDF passe par les outils en ligne. Choisir l’outil reste l’affaire de l’établissement, pas du logiciel qui masque.
Trois tâches courantes, ce qui part vers l'assistant
Choisissez ce que vous demandez à l'IA.
Utile à l'assistant : l'objectif du client, son profil de risque, la chronologie. Remplacés par Nonimo : nom, matricule, GSM, e-mail. À votre charge : le numéro de compte-titres ou de client interne.
Utile à l'assistant : le ton, l'action demandée, des montants arrondis. Remplacés : le nom devient [PERSONNE_1], l'IBAN [IBAN_1], la société [ENTREPRISE_1]. Au retour : relisez l'e-mail, qui porte de nouveau le vrai nom.
Utile à l'assistant : le texte du courrier. Remplacés : noms, e-mail, téléphone, numéros RCS et TVA. À reformuler : la commune et l'événement de vie, si la traduction n'en dépend pas.
Étiquettes relevées lors de l'essai Nonimo du 27 octobre 2026, données inventées. Pour équiper plusieurs postes : les formules Nonimo.
Sources
- Loi du 5 avril 1993 relative au secteur financier, texte coordonné de la CSSF : article 41, paragraphes 1er à 10, et renvoi à l’article 458 du Code pénal.
- Code pénal, version consolidée au 19 décembre 2025 : article 458, peines et réserves.
- Loi du 27 février 2018, Mémorial A n° 150 : article 17, abrogation du paragraphe 5 et insertion du paragraphe 2bis.
- Chambre des députés, dossier parlementaire n° 7024 : projet déposé le 29 juillet 2016, devenu la loi du 27 février 2018.
- CSSF, circulaire 22/806 relative à l’externalisation : points 2, 8, 83, 87, 119 et 127, dans la version modifiée par la circulaire 25/883 du 9 avril 2025.
- Règlement (UE) 2022/2554 (DORA) : article 30, lieux de traitement et de stockage des données.
- OpenAI, « How your data is used to improve model performance » : offres Free, Plus et Pro face à Business et Enterprise, avis sur une réponse.
- OpenAI, « Enterprise privacy » : pas d’entraînement par défaut, DPA, accès aux conversations.
Consulté le 10 novembre 2026.
Guides associés
Questions fréquentes
Quelle est la sanction pénale pour atteinte au secret professionnel ?
Prison et amende, fixées par le Code pénal en son article 458. Huit jours à six mois, plus une amende de 500 à 5 000 euros. Le banquier y est renvoyé par l'article 41 de la LSF.
Quelles sont les limites du secret bancaire ?
Celles que l'article 41 énumère lui-même. Le secret tombe quand une loi autorise ou impose de parler, face aux autorités de surveillance, envers certains actionnaires et pour une sous-traitance conforme au paragraphe 2bis.
Quels organismes peuvent fouiller dans vos comptes bancaires ?
Seuls ceux qu'un texte de loi y autorise. Face à la CSSF, à la BCE ou à une autorité de résolution agissant dans ses compétences, le secret ne joue pas. Un simple curieux n'a aucun droit.
Un PSF de support peut-il recevoir des données couvertes par le secret ?
Oui, s'il est lui-même tenu au secret et travaille sous contrat. C'est la première voie du paragraphe 2bis : prestataire établi au Luxembourg et surveillé par la CSSF, la BCE ou le CAA.
La circulaire CSSF 17/656 est-elle encore en vigueur ?
Non, la circulaire CSSF 22/805 l'a abrogée. Elle s'appuyait sur l'ancien paragraphe 5 de l'article 41, abrogé en 2018 par la loi qui a inséré le paragraphe 2bis.
Un chatbot grand public est-il un prestataire au sens de l'article 41 ?
Non, pas quand un salarié ouvre lui-même le compte. Il n'existe alors ni contrat de services signé par la banque, ni accord du client sur le service, les données et le pays.