CSSF et IA : ce que le régulateur attend du secteur financier
· Mis à jour le

Joaquín Trapero in Expert en intelligence artificielle et en protection des données, fondateur de Nonimo.
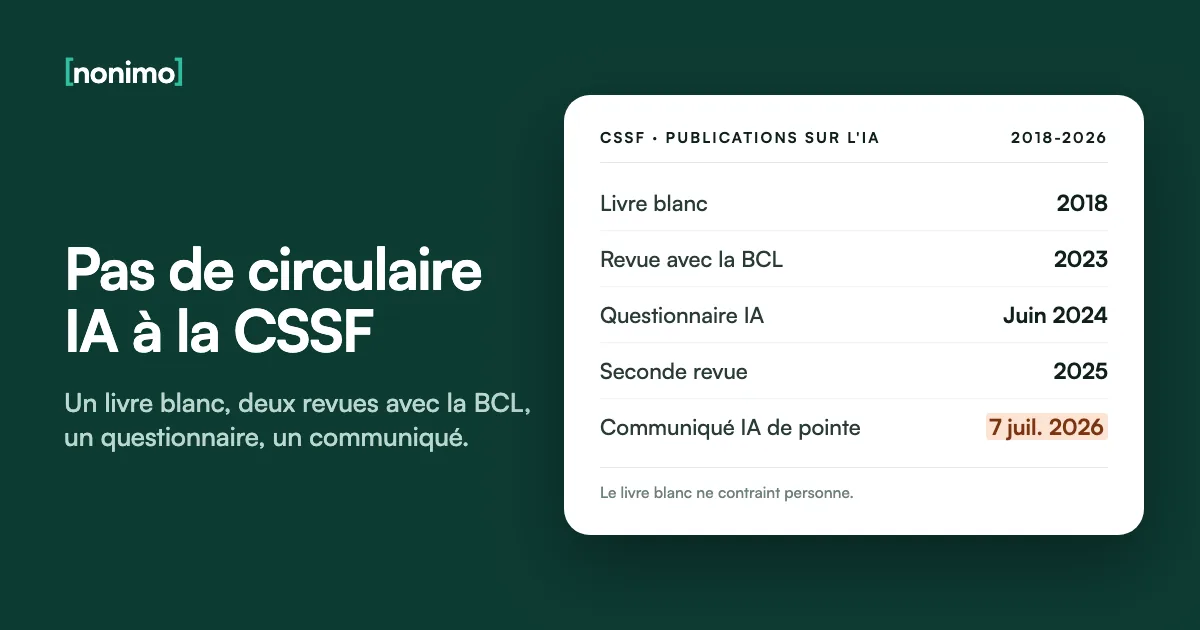
On cherche souvent une circulaire « IA » de la CSSF. Il n’y en a pas. Le superviseur a publié autre chose : un livre blanc, deux enquêtes chiffrées avec la Banque centrale du Luxembourg, un questionnaire et, en juillet 2026, une attente adressée aux dirigeants.
Je reprends ces documents un par un, avec ce qu’ils disent et ce qu’ils taisent. Les règles qui lient déjà une banque, secret professionnel et externalisation en tête, sont dans notre guide sur le secret bancaire face à l’IA.
La CSSF n'a pas de règle propre à l'IA générative. Elle a publié un livre blanc non contraignant (2018), deux revues avec la BCL (2023 et 2025), un questionnaire en juin 2024 et un communiqué, le 7 juillet 2026, qui confie à l'organe de direction le risque cyber de l'IA de pointe.
Publications de la CSSF sur l’IA : six documents, une seule attente
La page « Intelligence artificielle » du site de la CSSF réunit ses documents, avec des renvois à la BCE, à l’ESMA, à l’ABE et à l’OICV. Presque tout y est en anglais : la CSSF ajoute elle-même « uniquement en anglais » à côté de la plupart des titres.
En juin 2026, la page portait encore la mention « dernière mise à jour : 23 août 2024 ». Ses dates de l’AI Act précèdent donc l’omnibus de juillet 2026. Ça m’agace : le calendrier périmé vient du superviseur lui-même. Ne le recopiez pas dans une procédure interne.
Une seule de ces publications formule une attente : le communiqué de juillet 2026. Les autres décrivent, mesurent ou renvoient. Les gestionnaires de fonds ont leurs propres questions, traitées dans notre guide sur les fonds d’investissement et l’IA.
Ce que la CSSF a publié sur l'IA, selon votre statut
Choisissez votre type d'entité. La ligne marquée est la seule qui formule une attente.
| Date | Document | Langue | Portée |
|---|---|---|---|
| 21 décembre 2018 | Livre blanc « Artificial Intelligence: opportunities, risks and recommendations for the financial sector » | Anglais | Sans valeur contraignante |
| 3 mai 2023 | Première revue thématique CSSF-BCL | Anglais | Résultats d'enquête |
| 19 juin 2024 | Questionnaire sur l'IA dans eDesk, à rendre au 7 août 2024 | Communiqué en français | Réponse demandée |
| 1er août 2024 | « Intelligence artificielle – Questions et réponses » | Renvoi à la Commission (français, anglais) | Information |
| 16 mai 2025 | Deuxième revue thématique CSSF-BCL | Anglais | Résultats d'enquête |
| 7 juillet 2026 | Communiqué sur l'évolution des opportunités et des risques liés à l'IA | Anglais | Attente envers l'organe de direction |
CSSF, page « Intelligence artificielle » et communiqués des 19 juin 2024 et 7 juillet 2026 ; publics d'après les rubriques « Pertinent pour » et les deux rapports. Les usages propres à chaque métier : banques, fonds d'investissement.
Livre blanc sur l’intelligence artificielle : l’annexe 3 relue en 2026
Publié le 21 décembre 2018, en anglais, le livre blanc est le fruit d’une étude menée par la CSSF. Sa préface le dit sans détour : ce « white paper » n’a aucune valeur contraignante pour les entités surveillées. Il sert de base de dialogue avec la place.
Le texte date d’avant ChatGPT et parle surtout d’apprentissage automatique. Son annexe 3 range pourtant les risques en cinq familles, données, gouvernance, éthique, technologie et prestataires externes, et presque toutes ses recommandations collent à un assistant d’aujourd’hui.
La ligne que je ferais lire à chaque équipe projet : « Challenge the effective need for using personal data ». Interroger le besoin de données personnelles, c’est le réflexe que détaille la liste des données à ôter d’un texte avant l’IA.
L'annexe 3 appliquée à un assistant d'IA générative
Choisissez une famille de risques : la recommandation de 2018, puis sa lecture pour un outil comme ChatGPT.
2018 : un cadre de gouvernance des données, des propriétaires métier qui corrigent la qualité à la source, une diligence sur tout fournisseur de données externes et la vérification qu'elles conviennent au contexte luxembourgeois. Aujourd'hui : la réponse d'un assistant est une donnée externe ; ce qu'elle affirme sur le droit luxembourgeois se vérifie.
2018 : garder sous contrôle toutes les tâches confiées à l'IA et, selon leur criticité, prévoir une supervision humaine ou un double contrôle. Aujourd'hui : une personne relit chaque sortie avant qu'elle quitte la maison.
2018 : remettre en cause le besoin de données personnelles, limiter l'accès au besoin d'en connaître, associer conformité et protection des données ; la responsabilité ne se délègue pas à une machine et revient à la direction. Aujourd'hui : si la tâche se fait sans le nom du client, le nom ne part pas, et la direction répond de l'outil choisi.
2018 : sécurité dès la conception, revues de sécurité indépendantes et veille, en se souvenant que les attaquants se servent aussi de l'IA. Aujourd'hui : c'est le sujet même du communiqué de juillet 2026.
2018 : appliquer les règles d'externalisation informatique, à l'époque la circulaire CSSF 12/552. Aujourd'hui : DORA et les circulaires qui l'accompagnent, présentées dans notre guide sur le secret bancaire.
CSSF, livre blanc de décembre 2018, préface et annexe 3 (en anglais) ; résumé et traduction par nous. Les lectures « aujourd'hui » sont les nôtres, pas celles de la CSSF.
Questionnaire IA de juin 2024 : ce que la BCL et la CSSF ont demandé
Le 19 juin 2024, la CSSF a ouvert dans eDesk, avec la BCL, un questionnaire sur l’usage de l’IA. Visés : banques, entreprises d’investissement, établissements de paiement et de monnaie électronique, gestionnaires de fonds autorisés. Dépôt jusqu’au 7 août 2024, par formulaire ou par API.
Le rapport de 2025 en décrit quatre volets : informations générales, dont l’accès des salariés aux outils publics et les politiques internes ; stratégie numérique ; questionnaire IA (gouvernance, données, sécurité, infrastructure) ; enfin, une fiche par cas d’usage.
Aucune troisième enquête n’est annoncée : les deux institutions disent seulement qu’elles continueront à suivre l’usage de l’IA. J’aurais quand même ces réponses sous la main. La politique écrite peut partir de notre modèle de charte IA.
Pourriez-vous remplir ce questionnaire demain matin ?
Six points tirés des volets décrits dans le rapport. Cochez ce que vous savez déjà documenter.
0 point(s) sur 6
Le dossier est à construire. Commencez par l'inventaire : les autres points s'y accrochent.
Une base existe. Les points non cochés sont ceux qu'un contrôle ferait ressortir.
Les six volets sont couverts. Vérifiez que l'inventaire date de moins d'un an.
D'après le chapitre « Scope and methodology » du rapport CSSF-BCL de mai 2025. Grille de Nonimo : la CSSF n'a pas publié de liste de contrôle.
ChatGPT dans le secteur financier : l’accès mesuré par la revue de 2025
Publiée le 16 mai 2025, en anglais, la deuxième revue thématique repose sur 461 institutions, soit 86 % de participation. Pour la première fois, entreprises d’investissement et gestionnaires de fonds faisaient partie du panel.
Côté outils publics, le rapport cite ChatGPT, Gemini et Claude : 64 % des répondants en ouvrent l’accès, 36 % le refusent. Plus l’entité est grande, plus elle restreint. Les banques ferment le plus : 54 % bloquent.
Le chiffre qui me gêne est ailleurs : parmi les entités qui ouvrent l’accès, six sur dix n’ont aucune politique écrite sur ces outils. Ce qu’un compte personnel fait des données est décrit dans notre guide sur ChatGPT au Luxembourg.
Outils publics d'IA générative : qui ouvre, qui ferme
Réponses à l'enquête de juin à août 2024. La barre marquée est le choix majoritaire des banques.
Accès des salariésPolitique écrite, parmi les seules entités qui ouvrent l'accès
BCL et CSSF, « Thematic review on the use of Artificial Intelligence in the Luxembourg financial sector », mai 2025, section 6.1 et figures 15, 16 et 18. Barres à l'échelle de la plus grande valeur, 60 %.
Cas d’usage de l’IA générative : la revue de 2023 face à celle de 2025
La première revue, publiée le 3 mai 2023, portait sur une enquête menée d’octobre 2021 à janvier 2022, donc avant ChatGPT. Sa comparaison avec 2025 montre moins une hausse des usages qu’un changement de nature.
En 2025, 61 % des 402 cas d’usage déclarés reposent sur l’IA générative et 92 % restent internes. Trois cas génératifs sur quatre utilisent un modèle commercial, et 45 % des répondants s’appuient sur un cloud commercial.
La chute de l’auditabilité m’inquiète davantage que la hausse des usages. Un modèle commercial appelé par API se surveille mieux derrière un point de passage unique : c’est le rôle d’un AI gateway en entreprise.
Deux revues CSSF-BCL, deux paysages
Les chiffres tels que les rapports les publient. La ligne marquée résume le basculement vers l'IA générative.
| Indicateur | Revue de mai 2023 | Revue de mai 2025 |
|---|---|---|
| Période de l'enquête | Octobre 2021 à janvier 2022 | Juin à août 2024 |
| Participation | 138 entités sur 148 sollicitées (93 %) | 461 institutions (86 %) |
| Cas d'usage déclarés | 158, dont 59 % en production | 402, dont 54 % en production |
| Catégorie la plus citée | Lutte contre le blanchiment et la fraude (18 %) | Rechercher et résumer de l'information (43 %) |
| Cas avec un humain dans la boucle | 77 % | 90 % |
| Auditabilité bonne ou très bonne (banques, paiement, monnaie électronique) | 81 % | 55 % |
Rapports thématiques BCL-CSSF de mai 2023 (résumé) et de mai 2025 (résumé et note 12). Pour des applications internes branchées sur une API : la passerelle Nonimo installée sur vos serveurs.
AI Act et cas d’usage à haut risque : ce que la revue a relevé
L’AI Act est entré en vigueur le 1er août 2024, pendant l’enquête. Les répondants ont classé 5 % de leurs cas d’usage « à haut risque » : surtout la notation de crédit, les modèles internes de risque de crédit (IRB) et la détection du blanchiment ou de la fraude.
Selon le rapport, les deux derniers ne relèvent pas de l’annexe III, et ce classement reflète la perception du risque par l’entité. Le règlement écarte la détection de la fraude financière ; le blanchiment n’y est pas nommé. Je ne laisserais pas l’équipe métier trancher seule.
Le jour de l’entrée en vigueur, la CSSF a mis en ligne une page « Questions et réponses » qui renvoie au Q&R de la Commission. Le projet de loi n° 8476 ferait d’elle l’autorité de l’AI Act pour ses entités : voyez notre guide AI Act au Luxembourg.
Trois cas « à haut risque » selon les répondants
Le cadre épais est le seul que le rapport rattache à l'annexe III.
Notation de crédit
- Classée à haut risque par des répondants
- Annexe III, point 5 b) : solvabilité des personnes physiques
- Le rapport la dit encore peu répandue
Modèle IRB de risque de crédit
- Classé à haut risque par des répondants
- Exclu de la liste, selon le rapport (considérant 58)
Lutte contre le blanchiment et la fraude
- Classée à haut risque par des répondants
- Exclue selon le rapport ; le point 5 b) ne nomme que la détection de la fraude financière
Rapport BCL-CSSF de mai 2025, résumé et note 9 ; règlement (UE) 2024/1689, annexe III. L'article 74, paragraphe 6, confie la surveillance des systèmes à haut risque des établissements financiers à leur superviseur financier, quand l'usage est directement lié au service financier.
Communiqué du 7 juillet 2026 : l’IA de pointe et l’organe de direction
C’est la plus récente des six, en anglais, et la seule qui formule une attente. Elle ne parle pas des assistants des salariés, mais des attaquants : les modèles d’IA de pointe peuvent réduire presque à rien le délai entre la publication d’une faille et son exploitation.
La CSSF constate que, dans beaucoup d’établissements, les scans de vulnérabilités sont trop espacés et les correctifs tardent. Elle attend de tous les membres de l’organe de direction des structures de gouvernance pour gérer ce risque, dans la ligne de DORA.
Le texte pose qu’une partie des attaques réussira. Je relirais donc la procédure d’incident en même temps que le plan cyber : si des données clients sortent, la notification à la CNPD a ses propres délais.
Les huit pistes listées par la CSSF
À gauche, ce qui retarde l'attaquant. À droite, ce qui sert quand il est déjà entré.
Prévenir
Réduire les systèmes exposés à Internet et retirer les technologies en fin de viePrioriser les correctifs selon l'exposition et l'exploitabilité, pas le score théoriqueVerrouiller la chaîne de développement logicielUtiliser l'IA en défense, avec une revue humaine des résultatsSupposer l'intrusion
Cloisonner pour qu'un compte compromis ne devienne pas un incident généralChasser les menaces de façon proactivePrévoir une réponse quand aucun correctif n'existe encoreTester les défenses et les plans de réponseCSSF, communiqué du 7 juillet 2026 (en anglais), qui renvoie à l'alerte du CERS du même jour et à la consultation du FSB du 10 juin 2026. Résumé, traduction et répartition en deux colonnes par nous.
Inventaire IA et pièces de compliance : ce que l’assistant n’a pas à lire
Le travail que ces documents appellent, inventaire, politique écrite, relecture des sorties, finit souvent dans un assistant : on lui fait résumer des tickets, reformuler une procédure, trier des cas. Les pièces de travail portent alors des noms de clients, des IBAN, des matricules.
Nonimo pour le Luxembourg pose sur votre ordinateur des étiquettes à la place de ces données, puis rétablit les originaux dans la réponse. Fin octobre 2026, un e-mail de compliance inventé est passé dans le moteur : nom du client, GSM, IBAN, société et numéro RCS ont été remplacés.
Ouvrir ou fermer l’accès aux outils publics, je ne le confie à aucun logiciel : la revue de 2025 montre combien ce choix divise la place. Pour un relevé en PDF, passez par nos outils qui masquent les fichiers.
Votre extrait contient-il des numéros qui identifient un client ?
Collez une ligne de ticket ou un paragraphe d'e-mail avant de le confier à un assistant.
L'analyse se fait dans votre navigateur : le texte ne quitte pas la page. Elle repère matricules, numéros de TVA luxembourgeois (ce que disent leurs huit chiffres), IBAN, NIR français, e-mails et téléphones, jamais les noms ni les adresses. Pour plusieurs postes : les formules Nonimo.
Sources
- CSSF, page « Intelligence artificielle » : livre blanc du 21 décembre 2018 et revues de 2023 et 2025, en anglais ; Q&R du 1er août 2024 renvoyant à la Commission ; mise à jour du 23 août 2024.
- CSSF, communiqué du 7 juillet 2026 sur l’IA et son adoption : attente envers l’organe de direction, huit mesures, renvois au CERS et au FSB.
- BCL et CSSF, rapport thématique sur l’IA, mai 2025 : questionnaire de juin à août 2024, 461 répondants, accès aux outils publics, politiques, cas d’usage, classification AI Act.
- BCL et CSSF, rapport thématique sur l’IA, mai 2023 : enquête d’octobre 2021 à janvier 2022, 138 participants, 158 cas d’usage.
- CERS (ESRB), alerte du 7 juillet 2026 sur l’IA de pointe : publication citée par la CSSF.
- Règlement (UE) 2024/1689 sur l’intelligence artificielle : article 74, paragraphe 6, et annexe III, point 5.
- Chambre des Députés, dossier parlementaire n° 8476 : projet de loi de mise en œuvre de l’AI Act, toujours en commission.
Consulté le 10 novembre 2026.
Guides associés
- l'article 41 de la loi de 1993 face aux assistants d'IA, paragraphe par paragraphe
- sociétés de gestion et AIFM luxembourgeois : préparer un dossier avant l'IA
- le calendrier de l'AI Act et ce qu'il change pour une entreprise au Grand-Duché
- partir d'un modèle de charte IA pour écrire la règle interne de l'établissement
Questions fréquentes
La CSSF a-t-elle publié une circulaire sur l'intelligence artificielle ?
Non, sa page consacrée à l'IA ne liste aucune circulaire. On y trouve un livre blanc de 2018 sans valeur contraignante, deux revues thématiques menées avec la BCL et un renvoi aux questions-réponses de la Commission.
Un employé de banque peut-il utiliser ChatGPT au Luxembourg ?
Aucun texte de la CSSF ne l'interdit en tant que tel. Dans la revue de 2025, pourtant, 54 % des banques bloquaient l'accès des salariés aux outils publics d'IA générative. La décision appartient à chaque établissement.
Le livre blanc IA de la CSSF existe-t-il en français ?
Non, il n'est publié qu'en anglais. Daté de décembre 2018, il s'intitule « Artificial Intelligence: opportunities, risks and recommendations for the financial sector ». Son annexe 3 résume les risques et les recommandations.
Qui devait répondre au questionnaire IA de la CSSF en 2024 ?
Banques, entreprises d'investissement, établissements de paiement ou de monnaie électronique et gestionnaires de fonds. Le questionnaire, commun avec la BCL, se remplissait sur eDesk du 19 juin au 7 août 2024.
Que contient le Q&R « Intelligence artificielle » de la CSSF ?
Un renvoi, pas une doctrine maison. La page du 1er août 2024, classée « FAQ UE », pointe vers les questions-réponses de la Commission européenne sur l'AI Act.
Combien d'entités ont répondu à la revue IA de 2025 ?
461 institutions financières, soit 86 % de participation. L'enquête, menée de juin à août 2024, incluait pour la première fois les entreprises d'investissement et les gestionnaires de fonds.
Faut-il prévenir la CSSF avant d'adopter un assistant d'IA ?
Seulement si l'outil soutient une fonction critique ou importante. Pour une entité soumise à DORA, la circulaire 25/882 impose alors de notifier le projet de contrat au moins trois mois avant, un mois avec un PSF de support luxembourgeois.
Nonimo rend-il un usage de l'IA conforme aux attentes de la CSSF ?
Non, aucun logiciel ne remplit ces attentes pour vous. Nonimo réduit ce que l'assistant reçoit, en posant des étiquettes sur les noms, IBAN ou e-mails. Politique écrite, inventaire et gouvernance restent à l'établissement.