Filtración de datos: qué avisar a la ANTAI y cuándo
· Actualizado el

Joaquín Trapero in Experto en inteligencia artificial y privacidad, y fundador de Nonimo.
La Ley 81 de 2019 sólo pedía avisar al titular «lo más pronto posible» si le sustraían los datos. El reloj lo puso su reglamento, el Decreto Ejecutivo 285 de 2021: 72 horas para avisar a la ANTAI y a cada afectado.
Esta guía es para quien guarda los datos y tiene que dar la cara: qué cuenta como violación y cómo se escriben el aviso a la autoridad y el de las personas expuestas. Lo demás de la norma lo resumí en la guía de la ley entera.
Si la filtración pone en riesgo los datos, avisa a la ANTAI y a cada afectado dentro de 72 horas desde que lo sabes. El aviso dice qué pasó, qué datos, qué corregiste, qué recomiendas y dónde preguntar. Aunque no notifiques, documenta el incidente (Decreto Ejecutivo 285, arts. 37 y 38).
Violación de seguridad según el Decreto 285: cuándo hay que notificar
Para el aviso manda el artículo 37 del Decreto 285, más ancho que la definición de su artículo 4: suma «cualquier uso ilícito o no autorizado», aun accidental. Entra la base hackeada y entra el talonario mandado al empleado que no era.
El aviso se dispara cuando eso «represente un riesgo». El decreto no lo define. Su artículo 36, pensado para elegir medidas de seguridad, enumera factores: naturaleza de los datos, cuántos titulares, consecuencias posibles y violaciones previas. Me sirven de vara; qué es sensible lo explica datos sensibles en Panamá.
En su guía de 2023 para empresas, la ANTAI resume la regla como «riesgo significativo»; el decreto no pone ese adjetivo, y me quedo con el decreto, que es el que obliga. Si los datos estaban anonimizados sin vuelta atrás, la Ley 81 no aplica (artículo 3).
¿Tu incidente es una violación que hay que notificar?
Contesta con lo que sabes hoy, aunque falten piezas.
¿Alguien que no debía vio, recibió, borró o alteró datos de personas, aunque fuera sin querer?
¿Esos datos estaban anonimizados, sin forma de saber de quién son?
¿Había datos de salud o biométricos, de menores, claves, cuentas bancarias o la cédula junto a otros datos?
¿Los datos quedaron fuera de tu control: otra empresa, internet o alguien que no conoces?
Fuente: Decreto Ejecutivo 285, artículos 4 y 36 a 38, y Ley 81 de 2019, artículo 3. No reemplaza la opinión de un abogado.
Cédulas de clientes pegadas en ChatGPT: ¿es una violación de seguridad?
Si alguien de tu oficina pegó en un chat el nombre, la cédula y el celular de un cliente, esos datos llegaron a otra empresa, casi siempre con servidores fuera de Panamá. Si nadie aprobó esa herramienta, es un uso no autorizado y cabe en el artículo 37.
Notificar o no depende de lo que se pegó: una consulta con un nombre suelto no pesa como una lista de pacientes. Borra la conversación y desactiva el uso de tus chats para entrenar; los pasos están en cómo borrar el historial de ChatGPT.
Al que avisó no lo castigaría nunca: la próxima vez se lo calla y el plazo corre igual. Funciona mejor una regla escrita sobre qué se pega y qué no, como la que propongo en la plantilla para el uso de chats.
¿Cuánto riesgo dejó ese chat?
Marca lo que sabes del texto que se pegó.
Puntos: 0 de 8
Riesgo bajo con lo que marcaste. Borra la conversación y anótalo en el registro del artículo 38.
Riesgo moderado. Documenta, borra y que lo valore quien responde por los datos antes de que pasen las 72 horas.
Trátalo como notificable: prepara ya los avisos para la ANTAI y para cada titular.
Orientativo, armado con los factores del artículo 36 del Decreto Ejecutivo 285. Lo marcado no se envía a nadie.
Las 72 horas del artículo 37: ¿horas corridas o hábiles?
Las 72 horas arrancan «a partir de que se conozca el incidente», no cuando terminas de investigarlo. El artículo 37 dice «setenta y dos horas» y no aclara si son corridas o hábiles; la ANTAI tampoco ha publicado una aclaración.
Con esa duda, contaría las horas corridas: si te enteras el sábado de carnaval, no esperes al Miércoles de Ceniza. Si falla un proveedor, tu reloj empieza cuando te enteras, casi siempre por su aviso. Tu póliza puede fijar su propio aviso: está en seguro de ciberseguridad para empresas.
El mismo artículo pide notificar «de inmediato»: las 72 horas son el límite, no la meta. Prefiero un aviso a tiempo con huecos que uno completo y tarde; el artículo 37 fija lo mínimo que lleva, no prohíbe completarlo.
¿Cuántas horas te quedan para avisar?
Cuenta desde el momento en que supiste del incidente.
Tienes margen, pero el decreto pide avisar de inmediato: no lo guardes para el último día.
Estás en el último día. Manda el aviso con lo que sepas hoy y amplíalo después.
El plazo venció. Avisa igual hoy y deja escrito en el registro por qué llegó tarde.
Ejemplo de partida: 1 día y 6 horas. Cuenta horas corridas porque es la lectura más prudente: el artículo 37 del Decreto Ejecutivo 285 dice 72 horas y no aclara si son hábiles.
Notificación a la ANTAI: modelo con los cinco puntos del artículo 37
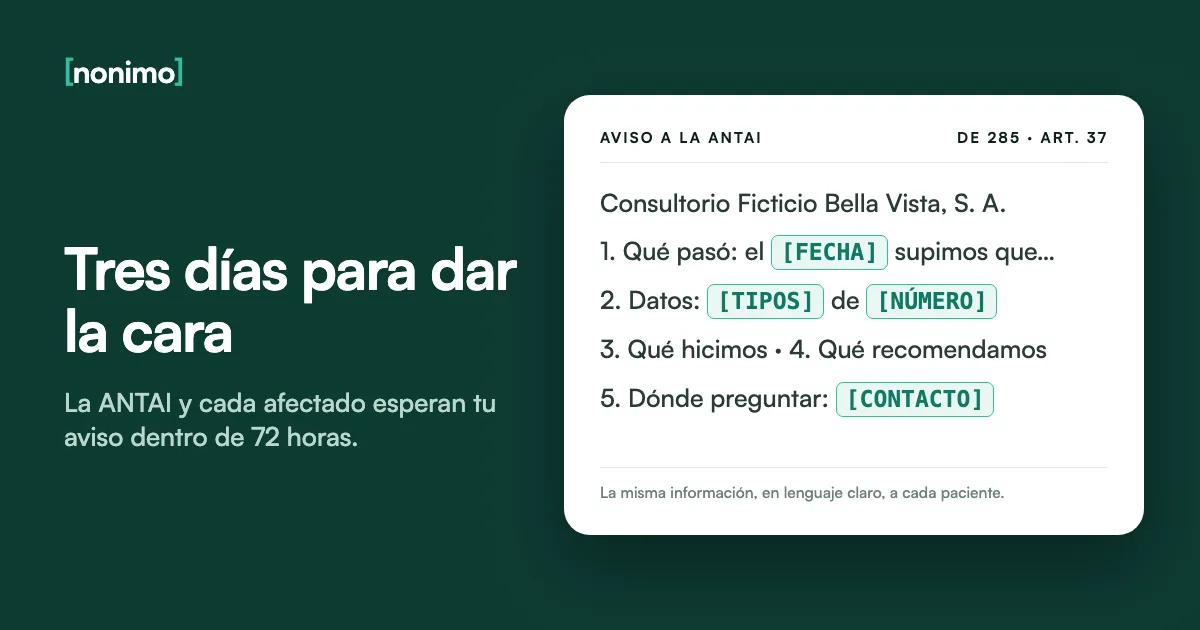
El decreto no trae formulario. Pide, como mínimo, la naturaleza del incidente, los datos comprometidos, las acciones correctivas inmediatas, las recomendaciones al titular y los medios para obtener más información.
La ANTAI no publica un canal propio para estos avisos. Su Dirección de Protección de Datos Personales recibe denuncias en protecciondedatos@antai.gob.pa y en su sede (Ave. del Prado, Edificio 713, Balboa, Ancón): 122 en 2023, según sus datos abiertos. Yo mandaría el aviso a ese correo y guardaría la constancia de envío.
El modelo usa un consultorio porque el expediente clínico es dato sensible y no admite medias tintas. Si es tu caso, mira también cómo se cuida el expediente frente a la IA.
Aviso a la ANTAI, listo para completar
Para: Dirección de Protección de Datos Personales, ANTAI
Asunto: Notificación de violación de seguridad (Decreto Ejecutivo 285, art. 37)
Responsable: Consultorio Ficticio Bella Vista, S. A., RUC [número]
1. Qué pasó: el [fecha] a las [hora] supimos que [hecho, en dos líneas].
2. Datos comprometidos: [tipos de datos] de [número] pacientes.
3. Qué hicimos de inmediato: [cerrar el acceso, cambiar claves, pedir al tercero que borre].
4. Qué recomendamos a los titulares: [medidas concretas].
5. Dónde pedir más información: [nombre, correo y teléfono de contacto].
Ampliaremos esta notificación cuando terminemos la revisión.
Plantilla con los cinco puntos del artículo 37 del Decreto Ejecutivo 285. Empresa de ficción; los corchetes los llenas tú.
Cómo avisar a los clientes afectados, en lenguaje claro
La carta a cada titular sale en el mismo plazo, y el decreto exige «lenguaje claro y sencillo». Ese aviso al titular ya estaba entre los principios de la Ley 81 (artículo 2, numeral 5); el decreto le dio plazo y contenido.
De los cinco puntos, la recomendación es la que más cambia entre un caso y otro: no es igual una cédula expuesta que un diagnóstico. Si fue la cédula, pásale a tu cliente qué hacer cuando te roban la cédula.
Eso no lo firmaría: «un incidente menor, sin impacto», cuando todavía no lo sabes. Tampoco culpes al proveedor; frente al cliente, respondes tú.
¿Qué recomendar según el dato que se filtró?
El punto 4 del aviso, para cada tipo de dato.
Cédula, sola o con otros datos. Que desconfíe de llamadas o mensajes que citen su número para pedirle algo, y que vigile si aparecen créditos o cuentas a su nombre. Dile qué acompañaba a la cédula: dirección, firma o foto.
Correo y celular. Que espere mensajes falsos con su nombre, no abra enlaces inesperados y confirme por otra vía cualquier pedido de pago. El phishing fue el 43% de los incidentes reportados al CSIRT Panamá en 2025.
Datos de salud. Es dato sensible. Dile qué parte del expediente quedó expuesta y quién pudo verla, y ofrécele una persona de contacto con nombre, no un buzón genérico.
Cuenta bancaria o tarjeta. Que llame a su banco para bloquear o cambiar la tarjeta y revise los movimientos recientes. Dale la fecha exacta del incidente: al banco le sirve.
Usuario y contraseña. Que cambie su contraseña en tu servicio y en cualquier otro donde repita esa misma, y que active la verificación en dos pasos. Si ya forzaste el cambio, díselo.
Recomendaciones orientativas para el punto 4 del artículo 37 del Decreto Ejecutivo 285. Dato de phishing: estadísticas del CSIRT Panamá, año 2025.
Filtración en un proveedor: lo que debe decir el contrato del custodio
La planilla en la nube, la facturación electrónica o quien guarda tus respaldos son custodios: tratan datos por tu cuenta. Si se les escapan, te avisan de inmediato (artículo 37), pero la notificación a la ANTAI y a los titulares sigue siendo tuya.
El artículo 48 del decreto fija lo que va en ese contrato, y una cláusula es justo el aviso de violaciones. Otro custodio sólo entra con tu autorización escrita (artículo 49). Ideas de redacción en la cláusula de IA en el contrato de servicios.
Ese contrato no lo aceptaría sin un plazo en horas y la lista de lo que el proveedor te entrega: sin eso, «de inmediato» se discute. Y un nombre de guardia, no el correo general de soporte.
El contrato del custodio, leído en plena filtración
| Lo que pide el artículo 48 | Para qué te sirve si hay filtración |
|---|---|
| Tratar los datos sólo según tus instrucciones documentadas | Probar qué podía hacer el proveedor y qué no |
| Medidas de seguridad conforme a la norma | Saber qué falló y si estaba pactado |
| Informarte cuando ocurra una violación de seguridad | Arranca tus 72 horas; sin esta cláusula te enteras tarde |
| Confidencialidad sobre los datos | Alcanza al personal del proveedor |
| No transferir datos sin tu permiso ni subcontratar sin autorización | Saber quién más tenía tus datos (artículo 49) |
| Darte la información para acreditar cumplimiento | Armar el aviso y la constancia del artículo 38 |
| Borrar o devolver los datos al terminar | Que un exproveedor no sea la próxima filtración |
Base: artículos 37, 48 y 49 del Decreto Ejecutivo 285 de 2021. La columna de la derecha es interpretación, no texto del decreto.
CSIRT Panamá, Ministerio Público y aseguradora: a quién más avisar
Los avisos que exige el decreto son a la ANTAI y a los titulares. El CSIRT Panamá, el equipo nacional de respuesta a incidentes, recibe reportes de cualquier institución, empresa o persona: se llena su formulario CERT-016 y se envía a incidentes@cert.pa.
Según su página, atiende los casos críticos dentro de la primera hora y el resto en un máximo de 24 horas hábiles. Reportarle no sustituye la notificación a la ANTAI, pero si hubo un ataque, llenaría su formulario igual: deja otra constancia con fecha.
Si hubo robo de la base o un acceso indebido, la denuncia penal va al Ministerio Público. Un banco avisa además a la Superintendencia de Bancos (Acuerdo 1-2022, art. 26); una firma suma el secreto profesional, y en una red pública de comunicaciones el operador avisa por su lado (Ley 81, art. 26).
A quién avisar después de una filtración
| Destinatario | ¿Obligatorio? | Plazo o canal |
|---|---|---|
| ANTAI | Sí, si hay riesgo | Dentro de 72 horas (DE 285, art. 37) |
| Titulares afectados | Sí, si hay riesgo | Mismo plazo, en lenguaje claro |
| CSIRT Panamá | No lo exige el decreto | Formulario CERT-016 a incidentes@cert.pa |
| Ministerio Público | Si hubo delito | Denuncia penal |
| Aseguradora | Según tu póliza | El plazo de tu contrato |
| Tu regulador (bancos, seguros) | Según sus normas | Revísalas aparte |
Fuente: Decreto Ejecutivo 285, art. 37; página de contacto y reporte del CSIRT Panamá.
Para dimensionar el problema, estos son los incidentes que recibió el CSIRT Panamá cada año. No todos son filtraciones de datos personales: cuentan todo tipo de incidentes de ciberseguridad.
Incidentes reportados al CSIRT Panamá, por año
Fuente: estadísticas del CSIRT Panamá (13,725 incidentes de 2020 a 2025; en 2025, un 125% más que en 2024).
Multas de la ANTAI y delito informático tras una filtración
A la empresa que no cuidó los datos le toca, sobre todo, la vía administrativa. Guardar datos sin seguridad adecuada o romper la confidencialidad son faltas graves (Ley 81, artículo 40); fallar con datos sensibles es muy grave (artículo 41).
Al que entra o copia sin permiso, el Código Penal le prevé de dos a cuatro años de prisión (artículos 289 y 290), y más si administraba la base (artículo 292). El deber de confidencialidad sigue tras la salida del personal (Decreto 285, artículo 34), como se explica en IA para recursos humanos.
Moverse rápido cuenta: entre los criterios para graduar la sanción están «la pronta adopción de medidas correctivas» y una política de buenas prácticas (Decreto 285, artículo 62). Cada paso, anotado con su hora: no conozco otra forma de probar esa prontitud.
Qué puede venir después de una filtración
| Consecuencia | Quién la decide | Norma |
|---|---|---|
| Multa: mínimo B/.1,000.00, máximo B/.10,000.00 | ANTAI | Ley 81, art. 36 |
| Clausura de registros o suspensión del tratamiento, más multa | ANTAI, en faltas muy graves | Ley 81, arts. 41 y 43 |
| Difusión amplia del hecho en los medios | ANTAI, si lo ordena | DE 285, art. 38 |
| Indemnizar el daño patrimonial o moral | Tribunales | Ley 81, art. 37 |
| Dos a cuatro años de prisión por entrar o copiar datos indebidamente | Juez penal | Código Penal, arts. 289 y 290 |
| Pena agravada si lo hizo el encargado de la base o alguien con acceso autorizado | Juez penal | Código Penal, art. 292 |
Fuente: Ley 81 de 2019; Decreto Ejecutivo 285 de 2021; Texto Único del Código Penal publicado por el Ministerio Público.
Menos datos fuera, menos avisos a la ANTAI
La filtración más fácil de evitar es la del texto que nunca debió salir. Como primera defensa, quitaría lo que identifica al cliente antes de pegar un caso en un chat: la IA redacta igual un correo sobre un poder sin saber quién lo firma.
Con Nonimo, el nombre, el pasaporte, el correo y el celular del cliente pasan a ser etiquetas en tu computadora antes de llegar al chat, y vuelven a su lugar cuando copias la respuesta. Si algo sale mal en ese chat, allí quedaron etiquetas.
En pantalla ves qué se tapó y puedes destapar un dato con un clic. Cómo trata Nonimo lo que procesas está en la página de seguridad.
El mismo pedido al chat, con y sin datos
Cliente: Vielka Ábrego Samaniego
Pasaporte: PA0000000
Celular para avisarle: +507 6000-0000
Correo de la notaría: poderes@example.com
Viaja el mes que viene y necesita el poder firmado antes del viernes.
Cliente: [PERSONA_1]
Pasaporte: [PASAPORTE_1]
Celular para avisarle: [TELEFONO_1]
Correo de la notaría: [CORREO_1]
Viaja el mes que viene y necesita el poder firmado antes del viernes.
Ejemplo con datos de ficción.
Esta guía ordena las primeras horas; si dudas entre notificar o no, pregúntale a tu abogado antes de que venza el plazo.
Fuentes
- Decreto Ejecutivo 285 de 28 de mayo de 2021, en la Gaceta Oficial 29296-A. Arts. 4, 34, 36, 37, 38, 48, 49 y 62: definición, aviso en 72 horas, registro y custodio.
- Ley 81 de 26 de marzo de 2019, sobre protección de datos personales, Gaceta Oficial 28743-A. Arts. 2, 3, 26, 36, 37 y 39 a 43.
- Superintendencia de Bancos, Acuerdo 1-2022 sobre protección de datos personales en los bancos. Art. 26: el banco comunica el incidente al titular y a la Superintendencia.
- ANTAI, guía «Protegiendo los datos personales» para el sector privado. Registro de violaciones y «riesgo significativo».
- ANTAI, preguntas frecuentes sobre protección de datos. Correo y sede de la Dirección de Protección de Datos Personales.
- Texto Único del Código Penal, Ministerio Público. Arts. 289 a 292, delitos contra la seguridad informática.
- ANTAI, denuncias recibidas por posible violación a la Ley 81 en 2023, en Datos Abiertos de Panamá. 122 denuncias en el año.
- CSIRT Panamá, contacto y reporte de incidentes. Formulario CERT-016, incidentes@cert.pa y tiempos de atención.
- CSIRT Panamá, estadísticas de incidentes. Incidentes por año de 2020 a 2025 y phishing en 2025.
Consultado el 9 de noviembre de 2026.
Preguntas frecuentes
¿Es obligatorio notificar una filtración de datos en Panamá?
Sí, cuando la violación de seguridad representa un riesgo para los datos. El artículo 37 del Decreto Ejecutivo 285 manda avisar a la ANTAI y a cada titular afectado dentro de 72 horas.
¿Las 72 horas para avisar a la ANTAI son hábiles?
El Decreto 285 no lo aclara: dice 72 horas, sin llamarlas hábiles ni corridas. Corren desde que conoces el incidente. Lo prudente es contarlas corridas, con fines de semana y feriados.
¿Qué pasa si notifico a la ANTAI después de las 72 horas?
Puede ser una infracción leve de la Ley 81. Su artículo 39 incluye no informar a la ANTAI dentro de los plazos del reglamento, y el artículo 43 castiga la falta leve con una citación ante la ANTAI.
¿Pegar datos de clientes en ChatGPT cuenta como filtración de datos?
Puede contar, si nadie autorizó esa herramienta. El artículo 37 del Decreto 285 incluye cualquier uso no autorizado, aunque sea accidental. Notificar depende del riesgo; documentarlo es obligatorio siempre (artículo 38).
¿Una filtración de datos es delito en Panamá?
Puede serlo para quien entra o copia datos sin permiso. Los artículos 289 y 290 del Código Penal prevén de dos a cuatro años de prisión. A la empresa descuidada le toca la vía administrativa y la civil.
¿Cómo denuncio el mal uso de mis datos personales?
Ante la Dirección de Protección de Datos Personales de la ANTAI. Mándala a protecciondedatos@antai.gob.pa o entrégala en su oficina de Ancón, con lo que pasó, cuándo y las pruebas que guardes.
¿Qué hago si se filtraron mis datos personales?
Cambia las claves expuestas y desconfía de mensajes que usen tus datos. Luego pide a la empresa acceso a lo que tiene de ti: tiene diez días hábiles para responder. Sin respuesta, acude a la ANTAI.